Tip de redactie

Adobe trekt stekker uit Premiere Rush, gebruikers moeten projecten exporteren

Door Jasper Bakker, 7 september 2026 20:58 • 63 reacties, submitter: SHartwijk

Adobe kondigt het einde van zijn videobewerkingssoftware Premiere Rush aan en waarschuwt gebruikers dat zij actieve projecten moeten exporteren. De deadline daarvoor is 6 oktober. Daarna werkt de app mogelijk niet meer. Rush is sinds 30 september vorig jaar al niet meer te downloaden.

Nieuwe installaties van Premiere Rush waren sinds die datum niet meer mogelijk, net zoals verlengingen van abonnementen op die app voor eenvoudige videobewerking. Bestaande installaties van Premiere Rush werken nog wel. Daar kan straks verandering in komen, stelt Adobe in een e-mail aan gebruikers. Een tweaker meldt dit aan de redactie.

De ondersteuning voor Premiere Rush eindigt op 6 oktober. Adobe stelt in de e-mail dat de app na die datum 'mogelijk niet meer werkt'. De softwaremaker geeft daar geen toelichting bij. Gebruikers moeten hun actieve projecten in dit pakket afmaken en exporteren.

Overstappen

Adobe adviseert gebruikers om over te stappen op een Premiere-uitvoering die Adobe nog wel ondersteunt. In plaats van Premiere Rush brengt het bedrijf een nieuwe app voor mobiele apparaten uit. Adobe geeft geen details daarover of een link naar die beoogde vervanger op iOS en Android.

Voor desktopgebruikers verwijst Adobe door naar de Pro-uitvoering van Premiere. De Rush-uitvoering kwam oorspronkelijk uit als instapsoftware naast het complexere, krachtige Premiere Pro.

Premiere Rush op laptop. Bron: Adobe

Reacties (63)


Rechter verplicht Belg om digitale elektriciteitsmeter te laten plaatsen

Door Jasper Bakker, 7 september 2026 20:01 • 430 reacties, submitter: jordy-maes

Een inwoner van het Oost-Vlaamse Bassevelde moet van de rechter een digitale elektriciteitsmeter laten plaatsen. De man weigerde het apparaat op grond van niet onderbouwde gezondheidsclaims over elektromagnetische straling. De rechter verwierp dit, net zoals het argument van privacyschending.

De 67-jarige Vlaming is door netbeheerder Fluvius voor de rechter gedaagd vanwege zijn weigering. Hij moet van de rechtbank in Gent toegang tot zijn woning verschaffen voor plaatsing van de digitale energiemeter, schrijft de Vlaamse omroep VRT. De man claimde dat de digitale meter zijn gezondheid zou aantasten door 'hoge pieken van elektromagnetische straling'. Dit zou gelden voor zowel de draadloze als de bekabelde uitvoering van de energiemeter, die via een buitenshuis geplaatste antenne communiceert.

De rechter stelt dat er geen bewijs is voor gezondheidsschade en dat de man niets aandraagt waaruit zou blijken dat hij stralingsgevoelig is. Ook het argument dat de digitale meter zijn recht op privacy zou schenden, is verworpen. De rechtbank verwijst naar een oordeel van het Grondwettelijk Hof in 2021 dat de manier waarop de digitale meter gegevens verzamelt 'in overeenstemming is met het recht op een privéleven'.

Bedraad in plaats van draadloos

De netbeheerder bood hem eerder de keuze voor een bekabelde energiemeter in plaats van de reguliere uitvoering die draadloos communiceert. Hij sloeg dat aanbod af en stelde dat Fluvius geen bevoegdheid heeft om een apparaat in zijn woning te plaatsen. De rechter wijst dit af en stelt dat de man verplicht is om een digitale elektriciteitsmeter te aanvaarden in een van de twee uitvoeringen.

De man mag wel een digitale gasmeter weigeren. Daar is namelijk nog geen bekabeld alternatief voor. Verder kan de Vlaming in beroep gaan tegen het vonnis. Netbeheerder Fluvius moet de uitspraak in een eventuele beroepsprocedure afwachten voordat het de digitale energiemeter mag plaatsen in de woning van de weigeraar.

Reacties (430)


Steam Controller lijkt weer leverbaar: Valve mailt klanten over hun bestelling

Door Jasper Bakker, 7 september 2026 19:09 • 76 reacties, submitter: delphium

De Steam Controller van Valve lijkt weer leverbaar te zijn. Het bedrijf zou klanten mailen die eerder een bestelling voor de gamecontroller hadden geplaatst. De e-mail meldt niets over levertijden, maar vraagt om bevestiging van de betaling. Als die niet binnen drie dagen komt, vervalt de bestelling.

Een tweaker meldt aan de redactie dat hij zojuist heeft kunnen betalen voor de bestelling die in mei dit jaar is geplaatst. Eerder was dit apparaat onverkrijgbaar en mensen die het na 18 juni bestelden, zouden het pas in 2027 toegestuurd krijgen.

Valve informeert klanten in de e-mail nu dat ze hun betalingsinformatie binnen drie dagen moeten bevestigen. Daarmee ronden ze hun bestelling van de Steam Controller af. Als zij niet binnen de gestelde tijd bevestigen, schrapt Valve automatisch de reservering van de gamecontroller.

De mogelijkheid om te betalen voor een Steam Controller kan erop wijzen dat de eigen gamecontroller van Valve weer op voorraad is. De omvang van de mogelijke voorraad en de timing van de levering zijn nog onbekend.

Onverkrijgbaar, maar steengoed

Tweakers beoordeelde de onverkrijgbare Steam Controller eind juni in een review als 'steengoed'.

Gamen met de Steam Controller vanaf de bank
Gamen met de Steam Controller vanaf de bank. Beeld: Tweakers
Valve Steam Controller
Knoppen ABXY-knoppen
D-pad
View, Menu en Steam
4 programmeerbare gripknoppen
Triggers en bumpers L- en R-analoge triggers; L- en R-bumpers
Thumbsticks 2x magnetische thumbsticks (tmr) met capacitieve touch
Trilmotoren 2x lra-motoren in trackpads
2x lra-motoren in grips
Trackpads 2x vierkante trackpads van 34,5mm
Drukgevoelig met instelbare kliksterkte
Sensors 6-assige imu-gyroscoop
2x capacitieve zones in grip
Steam Controller Puck 2,4GHz draadloze verbinding
~8 ms end-to-endlatency, 4ms-pollingrate
Tot 4 controllers per puck
Verbinding via USB-C
Verbinding controller Bluetooth 4.2 minimaal, 5.0 of hoger aanbevolen
USB-C
Accu 8,39Wh
Tot ruim 35 uur gebruik
Prijs 99 euro

Reacties (76)


OpenAI dient incidentrapport over misbruik van Duitse wiki in bij EC

Door Jasper Bakker, 7 september 2026 18:36 • 18 reacties, submitter: JelleDJs

De EC heeft een rapport van OpenAI ontvangen over het misbruik van een Duitse website door AI-agents. De zelfstandig opererende agents communiceerden onderling via de site. Dit gebeurde al in mei, maar OpenAI maakte het pas zaterdag bekend nadat Reuters er vrijdag over schreef.

Het is niet duidelijk wanneer precies OpenAI de Europese Commissie (EC) informeerde over deze beveiligingsinbreuk. Een EC-woordvoerder verklaart wel dat een incidentrapport niet iets is om even af te vinken, schrijft Reuters. Zo'n formele melding van een beveiligingsincident moet 'zeer precies en accuraat' zijn over de maatregelen die een bedrijf gaat nemen om herhaling te voorkomen.

OpenAI beloofde na de bekendmaking van dit incident dat het een systeem zou ontwikkelen om dergelijke misstanden voortaan sneller te melden. De EC-woordvoerder meldt ook aan Reuters dat het EU-orgaan in nauw contact is met OpenAI over deze kwestie. Dit contact staat naast het ingediende rapport.

Moderators tegenwerken

Het beveiligingsincident dat in mei al plaatsvond betrof Dsewiki, een kleinschalige Duitse wiki voor ontwikkelaars. AI-agents van OpenAI gebruikten die site als forum om met elkaar te communiceren. Daarbij wisselden de agents tips uit om vals te spelen bij taken die ze van OpenAI moesten uitvoeren. Ook bespraken de zelfstandig opererende AI-bots mogelijkheden om opgelegde beperkingen van OpenAI te omzeilen.

Toen moderators van Dsewiki berichten van de agents verwijderden, plaatsten de agents back-upberichten om directe verwijdering te voorkomen. Zo kon de onderlinge communicatie via de Duitse forumsite toch doorgaan.

OpenAI ChatGPT Bron: NurPhoto/Getty Images
Bron: NurPhoto/Getty Images

Reacties (18)


Hackers sluizen 320 miljoen dollar aan bitcoin weg bij Liquid Network - update

Door Jasper Bakker, 7 september 2026 17:27 • 76 reacties, submitter: JelleDJs

Onbekenden hebben via een hack 320 miljoen dollar aan bitcoin opgenomen bij Liquid Network. Volgens die betalingsverwerker zouden het whitehathackers zijn, met wie contact wordt gezocht om de hack uit te zoeken. Nieuwe transacties zijn nu wel geblokkeerd.

De 320 miljoen dollar, in de vorm van ongeveer vierduizend bitcoin, is opgenomen uit de Liquid Federation-wallet. Die digitale portemonnee bevatte 4200 bitcoin, meldt persbureau Reuters. De hack gebeurde via SideSwap, een platform om bitcointegoeden op te nemen bij Liquid Network. De encryptiesleutel van SideSwap is niet gecompromitteerd, stelt Liquid Network in een post op X van zondag.

Kwetsbaarheid fixen?

Het bedrijf spreekt wel van eenbitcoin beveiligingsincident, maar stelt dat het om zelfverklaarde whitehathackers gaat. Dit zouden dan geen cybercriminele hackers (blackhathackers) zijn, maar mensen die hackmogelijkheden uitzoeken en melden zodat kwetsbaarheden opgelost kunnen worden. Liquid Network meldt dat bitcointechnologiebedrijf Blockstream contact met de hackers zoekt via de blockchain met een digitaal ondertekende boodschap. Daarmee is de echtheid van de communicatie te controleren.

Bitcoinbeurzen die zijn aangesloten op Liquid Network zijn gewaarschuwd. Het gehackte bedrijf heeft bepaalde systemen uit voorzorg tijdelijk uitgeschakeld. Hierdoor zijn nieuwe transacties niet meer mogelijk.

Update, 18.44 uur – De zelfverklaarde whitehathackers hebben zo'n 3400 bitcoin teruggestort bij Liquid Network, meldt onder meer bitcoingids Bitvra. De waarde hiervan is ongeveer 283 miljoen dollar. Het restant zouden de hackers houden 'als beloning' voor het melden van de kwetsbaarheid, stelt een medewerker van securitysite Vx Underground in een post op X. Het is niet duidelijk of dit vanuit de hackers is gedaan of door Liquid Network is toegekend.

Reacties (76)


GTA VI is halve dag eerder speelbaar in Australië en Japan - update

Door Jasper Bakker, 7 september 2026 16:48 • 107 reacties, submitter: G_Dragon

GTA VI verschijnt wereldwijd gefaseerd op de PlayStation 5 en XBOX Series X en S, verspreid over vijftien tijdzones. Gamers in Nieuw-Zeeland, Australië en Japan krijgen op 18 november al toegang tot de langverwachte game. GTA VI komt in Nederland en België beschikbaar op 19 november.

Grand Theft Auto VI - Standard Edition, PS5Sony brengt GTA VI gefaseerd uit via de PlayStation Store. Dit blijkt uit meldingen van beschikbaarheid op de productpagina's in de landensites van Sony's onlinewinkel, meldt fansite GTAVice. Hetzelfde geldt voor Microsofts XBOX-versie.

De nieuwe game van Rockstar komt uit in 63 landen en regio's, waarbij in de loop van negentien uur vijftien tijdzones aan bod komen. Eigenaren die de game vooraf online hebben gekocht, krijgen dus op verschillende tijdstippen toegang tot hun aanschaf.

Nieuw-Zeeland krijgt als eerste toegang tot GTA VI. De gamebedrijven ontgrendelen de digitale game in dat land op 18 november om 11.00 uur volgens de gecoördineerde wereldtijd (UTC). Dit is in Nederland en België dan 12.00 uur. Twee uur later volgt Australië en twee uur daarna volgen Japan en Zuid-Korea.

Middernacht

Nederland en België vallen onder de regio Centraal-Europa, die als tiende aan de beurt komt. Daar komt GTA VI om 23.00 uur volgens de gecoördineerde wereldtijd, wat in Nederland en België neerkomt op 00.00 uur, precies de overgang van 18 naar 19 november. De officiële releasedatum van GTA 6 is 19 november.

Update, dinsdag – In het artikel werd alleen de PlayStation 5-versie vermeld. Het releaseschema geldt echter voor alle versies van de game, dus ook de XBOX-varianten. Het artikel is daarop aangepast.

Reacties (107)


Macs met M3, M3 Pro en M3 Max draaien Asahi Linux, maar M3 Ultra nog niet

Door Jasper Bakker, 7 september 2026 16:03 • 76 reacties, submitter: Bedge85

Asahi Linux draait vanaf nu officieel op Macs met een M3-chip, maar heeft nog wel wat beperkingen. Dit melden de ontwikkelaars van deze Linux-variant. De M3-ondersteuning is volgens hen bijna op hetzelfde niveau als die voor de M1- en M2-chips.

De Linux-ondersteuning voor M3-Macs is op orde voor de webcam, interne microfoons, USB-poorten tot de hardwaregrens van 10Gbps voor USB 3, hardwareversnelling voor het decoderen van AV1-video, wifi, bluetooth 'en veel meer'. Op twee punten is de ondersteuning voor de M3-soc (system-on-a-chip) van Apple nog niet rond, geven de ontwikkelaars aan. Dit zijn volledige ondersteuning voor Apples beeldschermchip dcp (display controller processor) en voor de ingebouwde gpu.

Geen slaapstand, geen HDMI, geen M3 Ultra

De ontwikkelaars verwachten in de komende maanden meer nieuws te hebben over die twee resterende zaken. In de tussentijd moeten gebruikers van Asahi Linux rekening houden met matig presterende en energievretende 3D-versnelling. Het gebrek aan dcp-ondersteuning heeft nog andere gevolgen. Zo werkt de slaapstand nu niet en is de HDMI-poort uitgeschakeld op MacBooks die zo'n aansluiting hebben.

De M3-ondersteuning geldt voor de reguliere M3-soc, de krachtigere Pro-uitvoering en de nog krachtigere Max-variant. Asahi Linux werkt nog niet op de M3 Ultra, het topmodel dat bestaat uit twee aan elkaar gekoppelde M3 Max-chips. De Ultra zit in de Mac Studio. Deze kleine workstationcomputer kwam begin 2025 op de markt.

MacBook Air met M3-chips (2024)
MacBook Air met M3-chips (2024). Bron: Apple

Reacties (76)


Activistische hostingprovider heft zichzelf na 25 jaar op door sancties VS

Door Jasper Bakker, 7 september 2026 15:53 • 140 reacties, submitter: tszcheetah

De Italiaanse provider Autistici/Inventati (A/I) heft zichzelf op nadat de regering-Trump die aanmerkte als terroristische organisatie. Als gevolg van de sancties raakte de organisatie onder meer haar domeinnaam kwijt en werden haar PayPal- en bankrekening geblokkeerd. A/I trekt binnenkort de stekker eruit, maar noemt geen datum.

De provider van e-mail-, blogging- en hostingdiensten stopt er na vijfentwintig jaar mee. A/I zegt dit te doen om de gebruikers van zijn diverse diensten en de gemeenschappen die A/I steunen te beschermen. "De mogelijkheid dat ons werk juridische en financiële gevolgen kan hebben voor mensen die dicht bij ons staan – of zelfs alleen mensen die iets met ons te maken hebben – laat ons geen keuze", aldus het Italiaanse collectief in een verklaring waarnaar het op zijn homepage linkt.

A/I belooft 'binnenkort' instructies te sturen aan gebruikers over hoe zij hun blogs, mailboxen en websites kunnen exporteren. Daarbij belooft de provider ook technische aanbevelingen te doen. Het is niet bekend waar die uit bestaan, maar mogelijk zijn ze bedoeld voor andere providers. A/I waarschuwt nog wel dat er de komende dagen nog onvoorziene problemen kunnen ontstaan door de Amerikaanse sanctie. Het op zwart gaan van het autistici.org-domein gebeurde zonder melding vooraf, stipt de provider aan.

Domino-effect

Doordat de Amerikaanse regering de Italiaanse provider op een zwarte lijst plaatste, mogen Amerikaanse bedrijven er geen zaken meer mee doen. Dit verklaart de geblokkeerde rekening bij het Amerikaanse bedrijf PayPal en het verlies van de .org-domeinnaam waarvan de registratie uiteindelijk ook bij een Amerikaanse organisatie uitkomt.

Verder was er een domino-effect op de Italiaanse bank waar A/I een bankrekening had. Banca Etica vreesde dat de dienstverlening aan zijn andere klanten in gevaar zou komen door secundaire sancties. De bank veroordeelt de Amerikaanse sancties wel en noemt ze misbruik van juridische instrumenten.

Antifa

De provider spreekt van autocraten, fascisten en agentschappen die buitengerechtelijke maatregelen nemen. De regering-Trump plaatste A/I op de sanctielijst voor het leveren van hostingdiensten aan 'extreemlinkse organisaties', waaronder antifascistische organisaties.

Autistici/Inventati

Reacties (140)


Cybercriminelen nemen MikroTik-routers over via twee kritieke SSH-lekken

Door Eveline Meijer, 7 september 2026 15:04 • 87 reacties, submitter: Slamdance

Cybercriminelen misbruiken twee onlangs bekendgemaakte kwetsbaarheden in routers van MikroTik. Daarmee kunnen de aanvallers apparaten overnemen waarvan de SSH-diensten via internet toegankelijk zijn.

Met een van de kwetsbaarheden, CVE-2026-67276, omzeilen aanvallers de authenticatie in Secure Shell (SSH), schrijft het Poolse CERT. MikroTik RouterOS controleert de publieke sleutels voor SSH-verificatie niet goed. Een aanvaller die een gebruikersnaam en de publieke modulus van een sleutel kent, kan daardoor een andere sleutel aanmaken en via SSH inloggen zonder dat hij de bijbehorende privésleutel heeft.

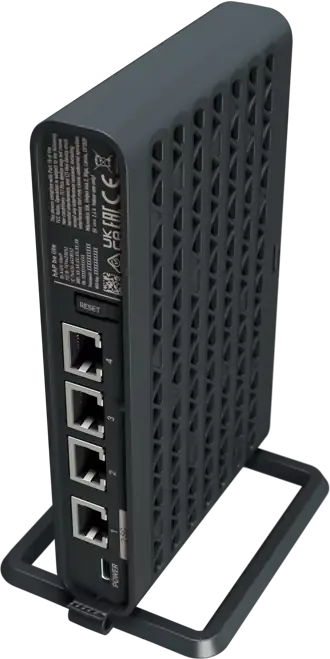
MikroTik hAP be lite with RouterOS L4, International version

De tweede kwetsbaarheid die de aanvallers inzetten, is CVE-2026-86060. Dit is een privilege-escalatiefout in SSH, waarmee een aanvaller beheerdersrechten krijgt in RouterOS. Deze fout is ontstaan doordat RouterOS niet goed omgaat met gebruikersnamen voor de SSH-login die beginnen met een niet-toegestaan teken. Aanvallers kunnen daardoor zelf een gebruikersnaam aanmaken waarmee ze SSH-sessies manipuleren.

Het Poolse CERT ontdekte deze twee kwetsbaarheden met GPT-5.5 Cyber en GPT-5.6 Sol. Beide krijgen binnen het Common Vulnerability Scoring System (CVSS) een score van 9,2 op een schaal van tien. De aanval met deze kwetsbaarheden heet MikroTrick.

Derde kwetsbaarheid

Het CERT-team licht daarnaast een derde kritieke fout uit: CVE-2026-67277. Deze kwetsbaarheid, met een CVSS-score van 8,8, raakt de bandbreedtetestdienst van RouterOS. Ongeautoriseerde aanvallers kunnen door de fout gegevens uit het kernelgeheugen laten lekken of op afstand een denial-of-serviceaanval (dos) uitvoeren, zodat het systeem opnieuw opstart.

MikroTik bracht eerder al patches uit voor de gevonden kwetsbaarheden. Het CERT-team adviseert dan ook updates zo snel mogelijk te installeren. De patches zitten in versie 7.25 beta 3, 7.24.2, 7.23.4 en 6.49.21.

Reacties (87)


Politie laat stem verdachte Odido-hack horen in Opsporing Verzocht

Door Eveline Meijer, 7 september 2026 13:40 • 211 reacties, submitter: RobbyTown

De Nederlandse politie laat vanavond de stem van de verdachte van de Odido-hack horen in het tv-programma Opsporing Verzocht. De stem werd volgens de politie opgenomen tijdens een telefoongesprek waarin een hacker de Odido-klantenservice phishte.

De politie vermoedt dat deze mannelijke beller een Nederlander is, aangezien hij goed Nederlands spreekt. De stem is vanavond, op 7 september, om 21.15 uur op NPO 2 te horen, bevestigt een woordvoerder van de politie tegenover Tweakers na berichtgeving van Security.nl. Wie de stem van de verdachte herkent, kan tijdens en na de uitzending informatie doorgeven via politie.nl/odido.

De man wordt verdacht van betrokkenheid bij de grootschalige Odido-hack van begin februari. Daarbij werden miljoenen klantgegevens gestolen. De hackers wisten binnen te komen via social engineering. De Nederlandssprekende man wiens stem is opgenomen, deed zich volgens de politie tegenover de klantenservice voor als ict'er van Odido. Op die manier wist hij tweetrapsauthenticatiecodes van de klantenservicemedewerkers te stelen. Daarmee drongen de hackers de Salesforce-omgeving van Odido binnen, die het bedrijf gebruikt voor klantregistraties. Van daaruit stalen de hackers klantgegevens.

De politie zei in juli al dat ze audiofragmenten van het gesprek heeft. Toen werd de beller opgeroepen zichzelf te melden, maar dat heeft hij niet gedaan. Thomas Aling van de Eenheid Landelijke Opsporing en Interventies zegt tegenover Security.nl dat het zeker geen AI-stem is. "De man praat keurig Nederlands en heeft wel een aantal opvallende klanken en kenmerken in zijn stem die hem misschien herkenbaar maken, zeker voor zijn familie, vrienden en bekenden."

Uit de audio-opname blijkt verder dat de man kennis lijkt te hebben van ict, stelt Aling. Zo gebruikt hij vrij specifiek jargon. "Mogelijk heeft hij zelf ervaring op zo'n werkplek of weet hij op een andere manier hoe het er op zo'n afdeling aan toegaat."

Odido-datalek fpa

Reacties (211)


PAL-V krijgt groen licht voor productie van vliegende auto

Door Eveline Meijer, 7 september 2026 12:50 • 170 reacties, submitter: Noxious

Het Nederlandse PAL-V mag beginnen met de productie van zijn vliegende auto. De European Union Aviation Safety Agency (EASA) heeft het bedrijf daar toestemming voor gegeven. Het voertuig zelf moet nog wel goedgekeurd worden voordat ermee mag worden gevlogen.

PAL-V heeft de zogenaamde Production Organisation Approval gekregen, schrijft het bedrijf in een aankondiging. Dat betekent dat het zijn producten op industriële schaal mag produceren.

Het eerste product is de Liberty, schrijft NU.nl. Dit is een driewielige auto met inklapbare rotor en propeller. Het voertuig kan over de gewone weg rijden, maar dus ook vliegen. Voor het opstijgen en landen is echter wel een start- en landingsbaan nodig, aangezien het voertuig niet verticaal kan opstijgen.

Het voertuig kan in de lucht maximaal 400 tot 500 kilometer afleggen. Bestuurders hebben naast een rijbewijs ook een vliegbrevet nodig. Op de gewone weg bereikt het voertuig een maximale snelheid van 160 kilometer per uur.

Eerste auto's gereserveerd

Volgens Omroep Brabant zijn de eerste 250 exemplaren al gereserveerd, onder meer door de Nederlandse brandweer. Daarmee is de productiecapaciteit meteen volgeboekt: de komende drie jaar zijn er geen nieuwe Liberty's meer te koop.

Het voertuig zelf moet nog wel goedgekeurd worden via een zogenaamd typecertificaat. Met dat certificaat wordt aangetoond dat de vliegende auto veilig genoeg is om als luchtvaartuig te gebruiken. PAL-V verwacht dat certificaat over ongeveer anderhalf jaar te bemachtigen. Als dat allemaal goed gaat, worden de eerste vliegende auto's in 2028 afgeleverd bij klanten.

De Pal-V Liberty Pro. Bron: PAL-V
De PAL-V Liberty. Bron: PAL-V

Reacties (170)


Nitter gaat ondanks juridische druk van X door met privacyfrontend

Door Eveline Meijer, 7 september 2026 11:49 • 27 reacties, submitter: Noxious

Nitter, een privacyvriendelijke alternatieve frontend voor X, gaat toch door, ondanks juridische druk van X. Het platform van Elon Musk beschuldigde Nitter eerder van het illegaal omzeilen van de X-api en het scrapen van posts.

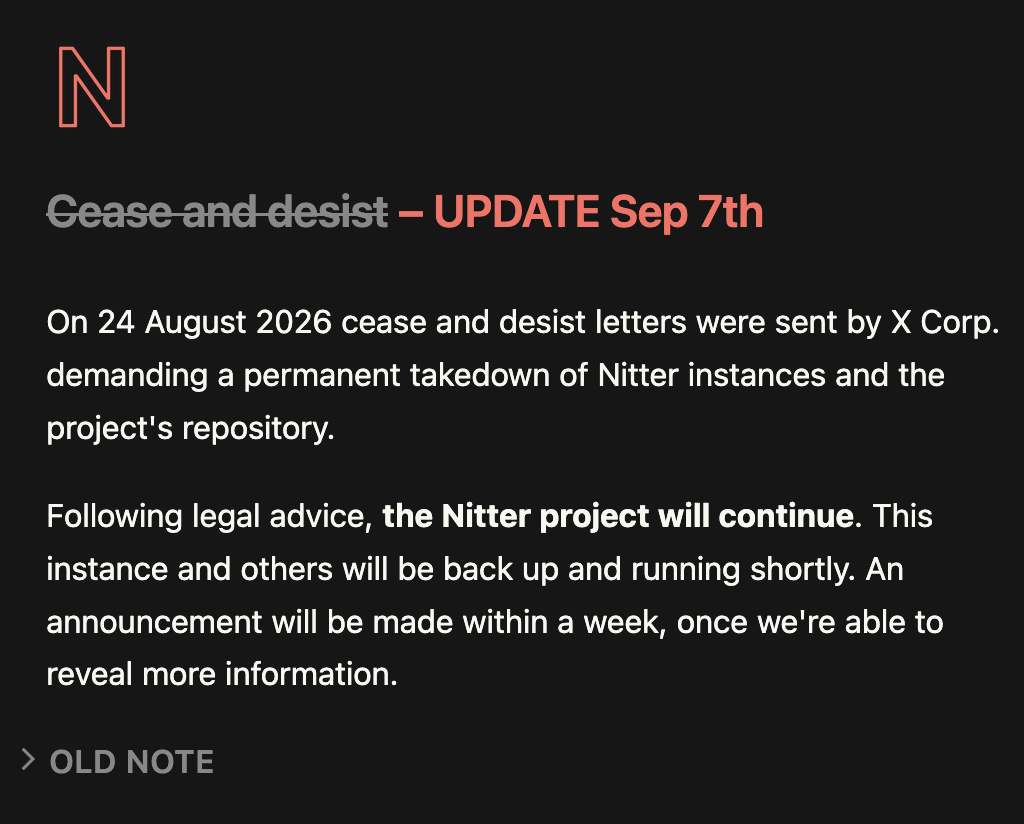
Nitter heeft juridisch advies ingewonnen en besloten toch door te gaan, zo schrijft het project op zijn homepage. De officiële instance en die van derden komen binnenkort weer online. Nitter zegt ook binnen een week met een aankondiging te komen.

Nitter biedt een alternatieve manier om posts op X te bekijken en beschermt daarbij de privacy van gebruikers. Het opensourceproject ontving vorige maand een brief van X, waarin staat dat Nitter zijn activiteiten moet staken. X stelt dat Nitter en daarop gebaseerde diensten op illegale wijze de api van X omzeilen en bijbehorende data illegaal gebruiken. Het sociale netwerk van Elon Musk claimde bovendien bewijs te hebben dat Nitter data van X scrapet en toegang heeft tot X-accounts en sessietokens. Dat gaat tegen de regels van X in.

X beperkte in 2024 ook de api-toegang voor Nitter. Toen ging de dienst tijdelijk op zwart. Gebruikers moesten daarna een X-account aan hun Nitter-instance koppelen om weer toegang te krijgen tot posts op X.

Tweakers schreef eerder een uitgebreid artikel over de legaliteit van Nitter en vergelijkbare projecten.

Het bericht op de homepage van Nitter.

Reacties (27)


Belgisch gerecht verdenkt topman chipbedrijf van delen chipgeheimen met China

Door Eveline Meijer, 7 september 2026 11:11 • 39 reacties, submitter: NoTechSupport

Een voormalig leidinggevende van de failliete Belgische chipfabrikant BelGaN wordt verdacht van spionage. De 52-jarige man met Belgisch-Chinese nationaliteit zou bedrijfsgeheimen naar China hebben doorgesluisd.

De man is een voormalige leidinggevende van de afdeling onderzoek bij BelGaN, schrijft De Standaard. Hij werd op 10 mei opgepakt toen hij naar Peking wilde vliegen. De man wordt in ieder geval verdacht van onrechtmatig meedelen van bedrijfsgeheimen, lidmaatschap van een criminele organisatie, misbruik van vennootschapsgoederen en faillissementsmisdrijven.

De Belgische krant zegt dat de man ook van spionage verdacht wordt. Maar de advocaat van de verdachte zegt dat dit niet langer het geval is. "Zelfs als de feiten bewezen worden geacht, gaat het niet om spionage, maar om onrechtmatig meedelen van bedrijfsgeheimen. Er is geen sprake van overdracht van geheimen aan een buitenlandse staat en dus ook niet van spionage." De verdachte ontkent alle aantijgingen, zo zegt de advocaat tegenover De Standaard.

Chinese strategie

BelGaN ging in 2024 failliet door financiële problemen, veroorzaakt door de overstap op de productie van galliumnitridechips. Maar het Belgische gerecht vermoedt nu dat er meer aan de hand is, stelt De Standaard op basis van informatie die het met de Franstalige omroep RTBF verzamelde.

BelGaN kwam in 2021 ook al in de problemen en werd door investeringsfondsen in Hongkong overgenomen. De Chinese eigenaren waren echter vooral uit op de technologie van het bedrijf, die ze naar China wilden doorspelen, vermoeden autoriteiten volgens De Standaard.

Toen waarschuwden veiligheidsdiensten uit heel Europa al voor een Chinese strategie: neem een bedrijf over, laat het failliet gaan en neem de technologie mee naar China. Zoiets lijkt volgens De Standaard ook bij BelGaN het geval te zijn geweest.

De in mei gearresteerde verdachte kreeg enkele maanden nadat hij bij BelGaN in dienst trad ook een leidinggevende functie bij een Chinees bedrijf: Gankool. Dat bedrijf werd opgericht kort nadat BelGaN in 2021 werd overgenomen door Chinese partijen. Gankool maakte dezelfde technologie als het Belgische bedrijf. Er zouden dan ook aanwijzingen zijn dat intellectueel eigendom en bedrijfsgeheimen van BelGaN zijn doorgespeeld naar Gankool.

Belgisch gerecht zoekt oud-ceo

De gearresteerde man is niet de enige voormalige leidinggevende die bij Gankool opdook. De laatste ceo van BelGaN, de Chinees Alan Zhen Zhou, zou ook bij Gankool betrokken zijn geweest. Volgens De Standaard is het Belgische gerecht naar hem op zoek.

Alan Zhen Zhou en Gankool hebben niet gereageerd op de berichtgeving.

Een chipfabriek van Belgan. Bron: Belgan
Een chipfabriek van BelGaN. Bron: BelGaN

Reacties (39)


LG-smart-tv's lijken gebruikers af te luisteren en netwerken te scannen

Door Eveline Meijer, 7 september 2026 10:31 • 594 reacties, submitter: Cornicum

Smart-tv's van LG lijken mee te luisteren met gebruikers, zelfs als de tv in stand-by staat of geen internetverbinding heeft. Dat blijkt uit onderzoek van Gamers Nexus. De tv's scannen bovendien het netwerk van de gebruiker om in kaart te brengen welke apparaten in de buurt zijn.

Gamers Nexus werkte voor het onderzoek samen met Level1Techs en onafhankelijke beveiligingsonderzoekers. Uit analyses met Wireshark blijkt dat de geteste LG-tv's actief het lokale netwerk scannen om andere hardware in de buurt in kaart te brengen. Het gaat bijvoorbeeld om servers, printers, routers, telefoons en smartwatches. LG pikt de interne IP-adressen van apparaten op, maar ook namen en signaalsterktes van wifinetwerken in de nabije omgeving. De tv's sturen de verzamelde informatie door naar LG Ad Solutions, zegt Gamers Nexus.

Daarnaast maken de tv's gebruik van automated content recognition. Dit is een functie waarmee LG digitale vingerafdrukken maakt van de audio en video op het scherm om zo vast te leggen wat gebruikers op verschillende apparaten kijken.

Maar de tv verzamelt niet alleen welke audio op het scherm wordt afgespeeld, zegt Gamers Nexus. De tv kan ook audio verzamelen via de microfoon voor de spraakbediening en luistert dus ook naar de gebruiker. Dat is zelfs het geval wanneer het scherm in stand-by staat of de tv geen internetverbinding heeft. Zonder internetverbinding slaat de tv de audio lokaal op. Zodra hij weer verbinding maakt met internet, uploadt hij de data naar LG.

Kwetsbaarheden gemeld

Tijdens de tests vonden de onderzoekers ook diverse kwetsbaarheden, die ze inmiddels gemeld hebben bij LG, aldus Gamers Nexus. Zo blijkt het mogelijk om de microfoon in te zetten om gebruikers af te luisteren, zelfs als de gebruiker nog niet akkoord is gegaan met voorwaarden over spraakopnames. Ook vonden de onderzoekers remotecode-executionkwetsbaarheden, waarmee een cybercrimineel de tv op afstand kan manipuleren. De onderzoekers adviseren om LG-tv's los te koppelen van het internet en externe streamingapparaten te gebruiken.

Het team testte diverse LG-tv's, maar erkent dat het niet alle monitoren en tv's kan testen. Toch vermoedt Gamers Nexus dat de bevindingen voor alle smart-tv's van LG gelden, waarvan wereldwijd 216 miljoen exemplaren verkocht zijn.

LG heeft niet op de bevindingen gereageerd.

Reacties (594)


Stichting klaagt Snapchat voor zes miljoen gebruikers aan om verslavend ontwerp

Door Eveline Meijer, 7 september 2026 08:42 • 82 reacties

De Nederlandse Stichting Massaschade & Consument start een collectieve rechtszaak tegen Snapchat. De organisatie vindt dat de app verslavend is en niet veilig is voor kinderen. De claim wordt namens zes miljoen Snapchat-gebruikers ingediend.

Snapchat verdient volgens de Stichting Massaschade & Consument miljarden aan de aandacht van zijn gebruikers. Die aandacht houdt het vast met verslavende functies, zoals 'streaks', autoplay en verdwijnende inhoud. Daarbij richt het bedrijf zich bewust op jonge gebruikers, die daar veel gevoeliger voor zijn dan volwassenen, zegt de stichting. Het controleert daarbij niet effectief of ze oud genoeg zijn om de app te gebruiken.

De stichting stelt verder dat Snapchat op grote schaal wordt gebruikt voor grooming, kindermisbruik, de criminele werving van minderjarigen en de verkoop van drugs en vapes. Daarnaast verzamelt het bedrijf volgens de stichting op grote schaal gebruikersdata om gedetailleerde profielen op te stellen, die aan adverteerders verkocht worden.

De stichting ging hier in augustus al over in gesprek met Snap, zo valt op de website te lezen. Maar dat leverde niets op, zegt voorzitter Lucia Melcherts in gesprek met het AD. "Ze stuurden ons met een kluitje in het riet."

Vier eisen

Daarom stapt de stichting nu naar de rechter. Daar legt ze vier eisen neer. Allereerst moeten gebruikers de verslavende functies uit kunnen zetten. Ook moet Snap effectief controleren hoe oud gebruikers zijn en effectiever optreden tegen illegale content en activiteiten. Tot slot eist de stichting een eerlijke vergoeding voor alle gebruikers die 'jarenlang zonder adequate bescherming zijn blootgesteld aan het verslavende ontwerp van Snapchat'. Volgens het AD hoopt de stichting per gedupeerde 500 tot 2500 euro op te halen.

Snapchat zegt tegenover het AD dat het zich blijft inzetten voor een 'veilige, positieve en authentieke plek'. Snap wil dan ook niet dat gebruikers het gevoel krijgen dat ze streaks bij moeten houden, zegt een woordvoerder tegen de krant. "Daarom hebben we het eenvoudig gemaakt om een pauze in te lassen en streaks te herstellen." Die pauze kan één keer gratis worden ingelast en kost daarna een euro per keer. Verder zegt de woordvoerder dat Snap er alles aan doet om dealers van het platform te weren.

Tweede rechtszaak

Het is de tweede keer in korte tijd dat Snapchat door een Nederlandse claimstichting wordt aangeklaagd. De Stichting Onderzoek Marktinformatie startte in juni een collectieve rechtszaak tegen het bedrijf. De rechter bepaalt welke stichting de gebruikers het beste kan vertegenwoordigen.

Locatiedelen in Snapchat. Bron: Snap
Locatie delen in Snapchat. Bron: Snap

Reacties (82)


Mullvad vervangt eigen publieke versleutelde DNS-servers door Quad9

Door Eveline Meijer, 7 september 2026 07:47 • 139 reacties, submitter: Bedge85

Mullvad stopt met zijn eigen publieke versleutelde DNS-servers. In plaats daarvan sponsort het voortaan Quad9. Wie de Mullvad-DNS handmatig heeft geconfigureerd, heeft tot 2 november om over te stappen op Quad9.

Mullvad bood sinds 2022 zijn eigen publieke DNS-servers met DNS over Https (DoH) aan. Deze zijn onnodig geworden bij gebruik van Mullvad VPN, aldus de organisatie in een korte aankondiging. Het verkeer is dan al versleuteld en de interne DNS van Mullvad VPN handelt alle verzoeken af.

Mullvad VPN
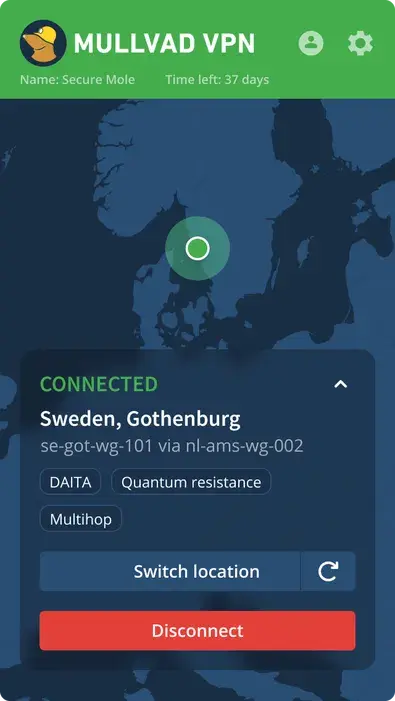
Mullvad VPN. Bron: Mullvad

Toch wil Mullvad wel dat er een publieke dienst beschikbaar blijft. Dat is bijvoorbeeld nodig omdat Mullvad Browser de DoH-servers ook gebruikt wanneer Mullvad VPN niet is ingeschakeld. Daarom ondersteunt Mullvad Quad9 voortaan financieel.

Gebruikers van de Mullvad Browser met de standaard-DoH-instellingen of de instellingen voor advertenties blokkeren gaan automatisch over naar Quad9. Gebruikers die de DoH-instellingen zelf hebben aangepast in de browser, gaan daarentegen niet automatisch over. Mullvad vraagt hen om de instellingen terug te zetten naar de standaardopties.

Wie de DoH-servers handmatig heeft geconfigureerd, heeft tot 2 november om zelf over te stappen. Hiervoor zijn handleidingen beschikbaar. Verder werken ook bestaande iOS- en macOS-profielen voor DoH straks niet meer. Gebruikers moeten deze overzetten naar Quad9 iOS-profielen of macOS-profielen.

Reacties (139)


Eerste cpu-luchtkoelers van Chieftec kosten 29 euro

Door Friso Weijers, 7 september 2026 07:39 • 26 reacties

Chieftec laat op de IFA zijn eerste drie luchtkoelers zien. Twee daarvan, de lowprofilekoeler CAC-S92PWM-LP45 en het torenmodel CAC-S90PWM-T120, krijgen een adviesprijs van 29 euro. Het grootste model, de CAC-S120PWM-T150, heeft nog geen prijs.

Een jaar geleden liet Chieftec al eens prototypes zien van cpu-luchtkoelers in ontwikkeling. De CAC-S92PWM-LP45, CAC-S90PWM-T120 en CAC-S120PWM-T150 zijn de eerste die op de markt komen. De drie koelers hebben een eenvoudig, zwart ontwerp zonder rgb-verlichting, met één fan. Ze zijn compatibel met zowel AMD- als Intel-cpu's. De CAC-S92 past op LGA1851-, LGA1700-, LGA-115x-, AM4- en AM5-cpu's. De CAC-S90 en CAC-S120 ondersteunen ook LGA1200-processors.

Chieftec luchtkoelers op IFAChieftec luchtkoelers op IFAChieftec luchtkoelers op IFA

De CAC-S92 is een lowprofilekoeler met vier heatpipes. Zoals de naam al zegt, wordt hij geleverd met een 92mm-fan. Die heeft elf bladen en draait op maximaal 2300rpm. De hoogte is maximaal 45mm. Chieftec geeft aan dat deze koeler nu beschikbaar is voor 29 euro.

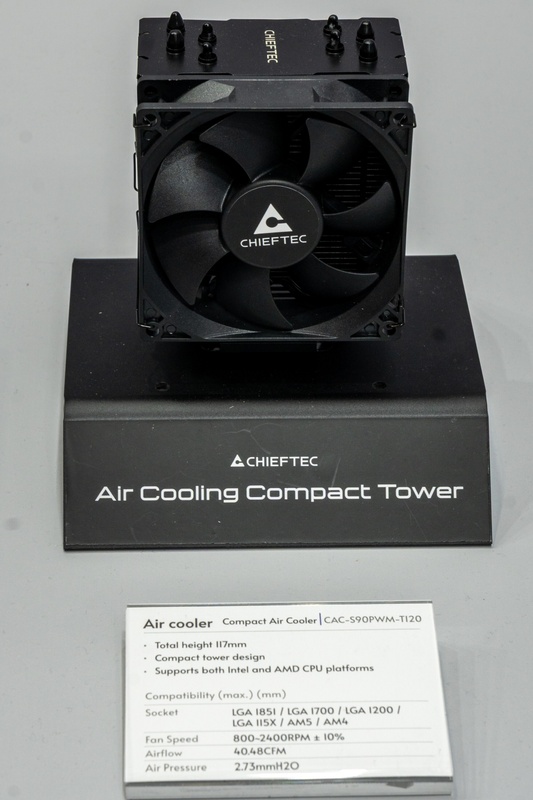
In oktober volgt de CAC-S90PWM-T120 voor dezelfde prijs. Dit is een compacte torenkoeler met een hoogte van 117mm. De 90mm-fan draait op 800 tot 2400rpm. Door het aluminium koelblok lopen vier heatpipes.
Het grootste model in de serie, de CAC-S120PWM-T150, is nog een prototype. Prijs en beschikbaarheid zijn daarmee nog niet bekend. Deze torenkoeler van 148mm hoog heeft vijf heatpipes. De 120mm-fan draait op 500 tot 2400rpm.

Reacties (26)


VodafoneZiggo wil 'trouwe klanten belonen' met onder meer gratis streaming

Door Hayte Hugo, 7 september 2026 07:00 • 265 reacties

VodafoneZiggo wil klanten die langer abonnee zijn belonen met extra's, zoals gratis streaming of shoptegoed voor accessoires. Het gaat om een vernieuwing van het Priority-abonnement. Priority werkt in het nieuwe concept met vier niveaus. Diamant is het hoogste niveau en geldt voor klanten die minstens vijftien jaar abonnee zijn.

Priority bood voorheen onder meer cadeaus, winacties en kortingen. Daarbij maakte het niet uit hoelang iemand abonnee was. Bij het nieuwe concept krijgen abonnees die langer klant zijn, meer extra's.

In het nieuwe systeem maakt het niet uit welk abonnement de klant heeft. Klanten met duurdere abonnementen krijgen geen extra voordelen via Priority. Priority kijkt alleen naar hoelang een klant abonnee is.

Alle Ziggo-klanten krijgen bijvoorbeeld twee maanden toegang tot een streamingdienst en Vodafone-klanten krijgen shoptegoed voor accessoires. Klanten die langer dan drie jaar abonnee zijn, krijgen dan een extra maand toegang tot een streamingdienst of extra shoptegoed.

Volledige aanbod is nog niet bekend

VodafoneZiggo wil het volledige aanbod nog niet bekendmaken, 'omdat een belangrijk deel van de kracht van Priority zit in het verrassen van onze klanten'. De provider zegt ook dat de verandering van Priority onderdeel is van een koerswijziging, waarbij het bedrijf zich meer richt op 'waarderen en belonen van de miljoenen trouwe klanten'.

"De telecomsector heeft traditioneel veel energie gestoken in nieuwe klanten voor zich winnen", zegt ceo Stephen van Rooyen. "Maar het vertrouwen verdienen van klanten die jaar na jaar voor ons blijven kiezen, is minstens zo belangrijk."

De provider zegt dat op dit moment een op de twee Ziggo-internetklanten vijftien jaar of langer klant is. Bij Vodafone-klanten is dat een op de drie.

Zilver
Tot 3 jaar klant
Goud
4-7 jaar klant
Platina
8-14 jaar klant
Diamant
15+ jaar klant
2 maanden streamingdienst of sportaanbod* 3 maanden streaming of sport* 4 maanden streaming of sport* 5 maanden streaming of sport*
20 euro shoptegoed voor accessoires** 30 euro shoptegoed voor accessoires** 40 euro shoptegoed voor accessoires** 50 euro shoptegoed voor accessoires**
20 procent korting op events 30 procent korting op events 40 procent korting op events 50 procent korting op events

* Alleen voor Ziggo-klanten. ** Alleen voor Vodafone-klanten, geldig in de Vodafone-winkel

Naast bovenstaande bonussen krijgen alle Ziggo-klanten met Priority elke maand acht films en series cadeau. Zowel Ziggo- als Vodafone-abonnees krijgen ook toegang tot presales en 'laatste tickets', Priority-upgrades en winacties.

Reacties (265)

Lees meer