Zerodayleaker geeft instabiele Kaspersky-exploit vrij voor Windows-hack - update

De securityonderzoeker die de afgelopen tijd zerodaykwetsbaarheden in Windows onthulde, maakt een zeroday openbaar in securitysoftware van Kaspersky. Volgens de hacker kan zijn 'instabiele' exploitcode gebruikersrechten opleveren op een volledig bijgewerkte installatie van Windows 11.

Securityonderzoeker Chaotic Eclipse, ook bekend als Nightmare-Eclipse, MSNightmare en Infinite Nightmare, publiceert deze nieuwste hackmethode voor Windows op GitHub, meldt SecurityAffairs. De exploitcode heet HardBreacher en werkt op Windows 11 25H2 met de recentste updates. De gebruikte zerodaykwetsbaarheid zit in versie 14.0.0.504 van Kaspersky Endpoint Security.

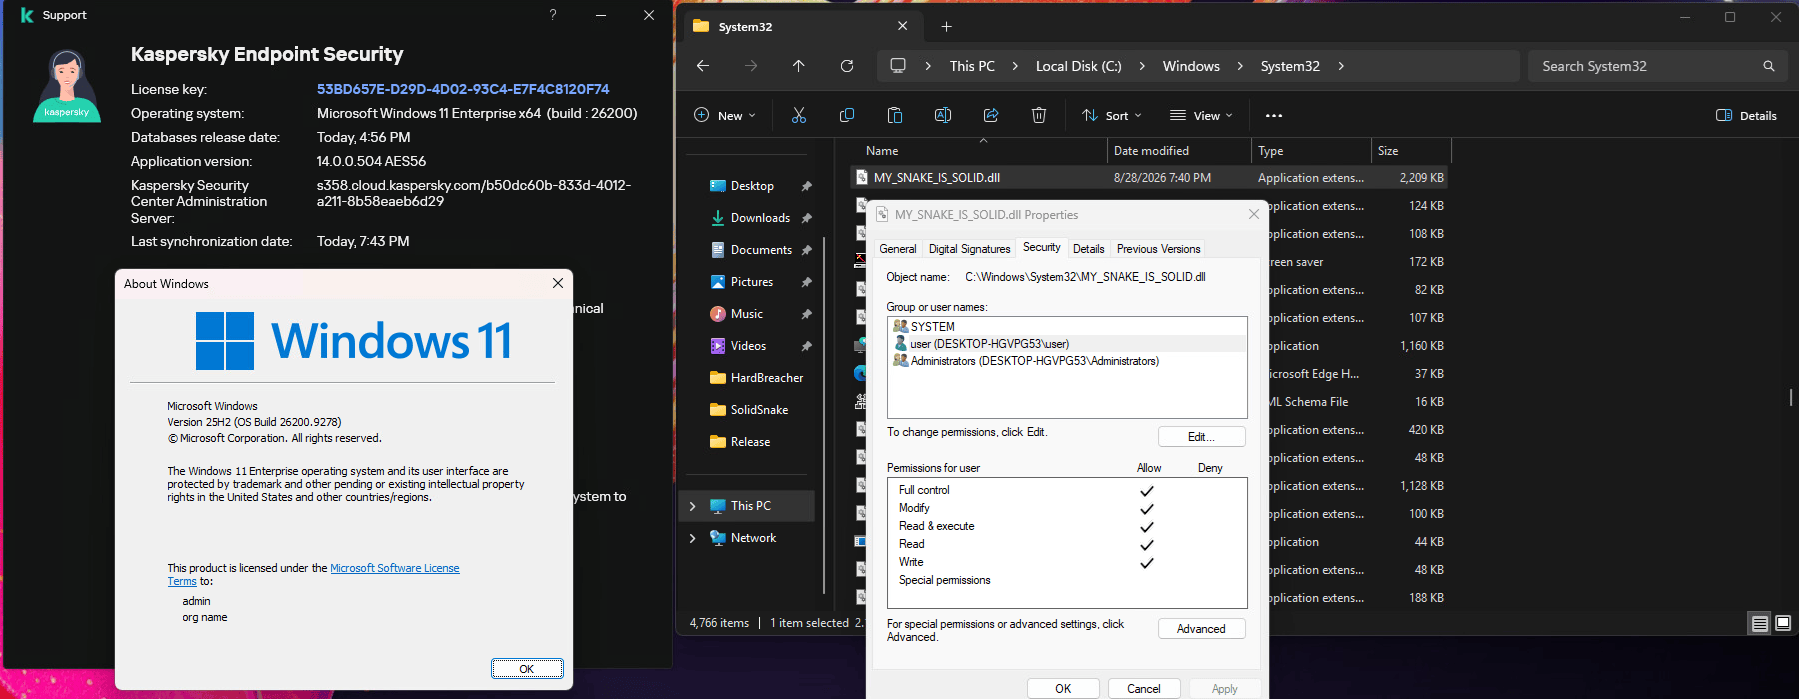
De exploitcode is een zogeheten proof-of-concept: het bewijst dat er een kwetsbaarheid in de software zit en dat die valt te misbruiken. Succesvol misbruik van deze zeroday in Kaspersky Endpoint Security is niet gegarandeerd. Chaotic Eclipse meldt dat de code instabiel is en dat het nodig kan zijn om die meerdere keren uit te voeren. Als de exploitcode werkt, maakt die een dll-bestand aan in de Windows-map System32. Dit gebeurt dan met de volledige rechten van de bij Windows ingelogde gebruiker.

Windows saboteren

Verder zou het besturingssysteem van Microsoft zijn te saboteren door via de kwetsbaarheid in Kaspersky de gebruikersinterface van die securitysoftware over te nemen. Aanvallers kunnen dan toegang tot bestanden krijgen of juist toegang blokkeren, waaronder systeembestanden waar de securitysoftware eigenlijk niet bij mag komen.

Update, 17.08 uur – Kaspersky heeft al een update uitgebracht tegen HardBreacher. Dit meldt een tweaker aan de redactie. Volgens de securityleverancier waren versies 14.0 en 14.1 van Endpoint Security kwetsbaar. Een update van de antivirusdatabase, gedateerd op 30 augustus 2026, verhelpt het probleem.

Kaspersky spreekt in zijn securitybulletin van 'gedeeltelijke degradatie' van de functionaliteit van zijn securityproduct. Het verkrijgen van gebruikersrechten op Windows wordt niet genoemd.

Windows-hack via zeroday in Kaspersky. Bron: MSNightmare
MSNightmare toont in een screenshot zijn soms werkende Windows-hack
via een zeroday in Kaspersky Endpoint Security.
Bron: MSNightmare

Door Jasper Bakker

Nieuwsredacteur

01-09-2026 • 15:34

41

Submitter: kuurtjes

Reacties (41)

Sorteer op:

Weergave:

Doet me een beetje denken aan Tavis Ormandy, die zo'n 10 jaar geleden op een missie ging om AV's te misbruiken om admin-rechten te vergaren. Zo'n beetje elke AV-suite was lek was zijn bevinding. De ene nog meer dan de ander. Zijn advies destijds, gebruik gewoon Defender. Ook daar was eea op te merken, maar beter dan de concurrenten.
Een voordeel van Defender is dat het door dezelfde partij ontwikkeld wordt die ook het OS ontwikkelt. Daardoor is de kans dat iets achterloopt t.o.v. een niet goed geteste Windows update (wie doet er nou nog aan QA?) een stuk kleiner. In testresultaten van verschillende anti-malware oplossingen scoort Defender niet slecht.

Ik weet nog een tijd dat er aparte firewallproducten uitkwamen voor Windows, met soms (OS) breaking changes. Die tijd is gelukkig voorbij. Nu nog voor anti-malware.

[Reactie gewijzigd door The Zep Man op 1 september 2026 15:40]

Een voordeel... Een nadeel bedoel je. Iets met een slager die zijn eigen vlees keurt. Zeker organisaties die volledig en alleen op Microsoft leunen moeten zichzelf achter de oren krabben.

Defense in Depth, betekent gelaagdheid in security. Betekent ook, bewust meerdere security partijen kiezen zodat als 1 een probleem heeft denk aan supply chain aanval of kwetsbaarheden heb je nog de andere om op terug te vallen.
Het is potentieel een voordeel en een nadeel:

Voordeel indien je de inside information waar je over kunt beschikken op tijd goed gebruikt.

Nadeel indien je de inside information niet op tijd ophaald, en/of niet op tijd goed gebruikt.

Vereist interne prioritering in de bedrijfsvoering: security before feature expansion, waarbij security teams op de rem mogen trappen bij de feature expansion.
Ik denk dat een IPS zoals ProofPoint in een gateway meer zin heeft dan dat je een andere anti-malware oplossing gebruikt dan defender met die redenatie.

Ik ben het wel met je eens dat beveiliging van meerdere partijen een goede gedachten gang is. Maar opwegend tegen de andere voor/nadelen zou ik het dus anders aanpakken.
Er is een periode geweest dat de ingebouwde Defender (we hebben het niet over Defender for Endpoint) als beste uit de bus kwam uit alle tests. Ook bij zelf testen kwam toe Defender beter uit de bus dan andere oplossingen. Echter bij grote organisaties duurt het gewoon effe (bij sommige langer dan anderen) voordat je effe de AV test en uitrolt/aanpast op alle devices, zeker toen dit speelde (RMM stond nog in de kinderschoenen en de meeste organisaties hadden het niet).

Als je meerdere security partijen hebt heb je ook meer kans om geraakt te worden door een supply chain aanval, dus is de kans groter dat je geraakt wordt. Afhankelijk van hoe/wat/waar hebben de producten van de andere fabrikanten ook niets in de gaten. Tenzij je dezelfde type tools van verschillende fabrikanten laat draaien en elkaar super in de weg gaan zitten en je personeel je gaat vragen waarom hun peperdure, super moderne machine trager is dan de 20 jaar oude bak in de hoek...
Wat heel veel bedrijven nu doen is bijna al het vertrouwen in Defender stoppen. Als je het nieuws even volgt van de afgelopen periode zijn EDRs het doelwit. Bypasses, freezes, BYOVD, choking.. Etc.. En Defender in het bijzonder.

Ik zeg niet, draai 2 EDRs. Ik zeg je moet kijken naar gelaagdheid. Dus denk aan. Firewall/SASE/Browser Security/Deceptie technieken/NDR etc.. En dát doen heel veel bedrijven niet. Tot ze straks in het nieuws zijn. Ja maar wij hadden E5.....
Er is een periode geweest dat de ingebouwde Defender (we hebben het niet over Defender for Endpoint) als beste uit de bus kwam uit alle tests. Ook bij zelf testen kwam toe Defender beter uit de bus dan andere oplossingen.
In het begin had de ingebouwde Defender bedroevend lage detectierates, iets van 20% van wat Kaspersky, Frisk, Bitdefender e.d. detecteerden.
Ik denk dat je hier de spijker op de kop slaat. Anti-virus software heeft een best wel slechte track-record als het neer komt op security en betrouwbaarheid. Een hoop crashes (kernel panics aka "Blue screens") in Windows werden vaak ook veroorzaakt door AV. Geen idee hoe dat nu is, vroeger wel in iedergeval.

Echter in risico registers zoals vereist door standaarden zoals ISO 27001 neemt niemand bijvoorbeeld "Crowstrike" of de "AV software" zelf op ironisch genoeg. Mensen pakken de "voordelen" waarbij ze kunnen zeggen: "Kijk, wij beheersen nu dit risico". Maar de risico's die dergelijke tools weer met zich mee brengen heeft niemand het over.
Ah ja... Defender...

https://tweakers.net/nieuws/250896/bughunter-verbetert-exploitcode-voor-windows-gat-om-microsoft-patch-te-omzeilen.html
Een securityonderzoeker heeft verbeterde exploitcode gepubliceerd voor de RoguePlanet-kwetsbaarheid in Windows Defender. De code zou Microsofts patch van juli volledig omzeilen en een aanvaller die al lokale toegang heeft, systeemrechten kunnen geven.
Ik weet niet wie het gelukt is mensen te programmeren te denken dat Defender zo feilloos is, maar dat is het niet, en dat komt ook steevast uit de resultaten van AV Comparatives waar Defender een 'baseline' dient voor te stellen, wat buiten slechtere performance t.a.v. veel andere suites ook maar middelmatig in de 'Real World Scenario's' blijft beschermen, ook de false positives scoren ze vaak te hoog op.

En dit is al ruim een Decennia zo.

Zie en u zult weten:

https://av-comparatives.org/enterprise/comparison/
Ik hoor hier niemand zeggen dat Defender 'feilloos' is. Je reageert op iemand die letterlijk zegt dat er op Defender het eea aan te merken is.
ook maar middelmatig in de 'Real World Scenario's' blijft beschermen
Defender krijg een "Advanced+ 3 sterren, real world protection" beoordeling. De hoogste categorie die ik tegen kom daar. Dit lijkt mij niet middelmatig, of mis ik iets?
ook de false positives scoren ze vaak te hoog op.
Ik zie, achter jouw linkje, bij Defender welgeteld nul false posities, in tegenstelling tot elke andere virusscanner die er meerdere heeft....

Ik snap wel dat niet iedereen zit te springen om bijv. bijna €35 tot €85 per jaar neer te leggen voor Kasperski :)
Ik zie, achter jouw linkje, bij Defender welgeteld nul false posities, in tegenstelling tot elke andere virusscanner die er meerdere heeft....

Ik snap wel dat niet iedereen zit te springen om bijv. bijna €35 tot €85 per jaar neer te leggen voor Kasperski :)
Wel even goed kijken hé.Kijk naar de voorgaande jaren en je ziet dat het niet veel beter is.

Dan erbij, het gaat voor de meesten dus wel om de consumenten-versies, de varianten van de suites zoals o.a. Avast! die je daar ziet worden dus de gratis variant voor het testen gebruikt, en dus niet de betaalde suites.

En daarbij kan een 'globale score' bij 20+ producten wel A+++ zijn of iets in die trend, maar dat globale cijfer zegt niks over de inhoud en maakt het afwegen van een goede keuze maken nogal troebel. De Real-World performance is bij deze veel belangrijker voor het vroeg detecteren en afwenden van dreigingen dan zoiets als 'malware removal' tests, als je op die linie moet vechten ben je eigenlijk al te laat.

Performance is natuurlijk hetgene waar de gebruiker het meest om zal jammeren als dat tegenzit, zeker vroeger toen HDDs nog veel meer gemeen goed waren was Defender een aardige boosdoener waarom Windows Updates zoveel trager verliepen op dergelijke systemen, terwijl andere AVs dat minder hadden.

En dan de false positives dan, ook iets waar de gebruiker voornamelijk een hekel aan heeft, en bij deze false alarm tests komt steevast vaak naar boven dat Microsoft dat dus niet zo heel goed in de vingers heeft, en dat geeft buiten risico's dat iets legitiems omzeep wordt geholpen ook veel irritatie en argwaan dat het ooit een keer wel iets legitiems detecteert.

Dan kun je nog soebatten over de scan-performance, want sommige suites waren zeker vroeger ook oertraag zoals die van Avira terwijl anderen dat 10 keer sneller en bijna net zo effectief deden. Er zijn dus allerlei redenen dat 1 score als globaal niet zoveel zegt ondanks dat Avira steengoed was in zijn dinosaurische 'malware signature detections' waar je nu ook niet meer zoveel aan hebt met de explots/ransomware van tegenwoordig.
Wel even goed kijken hé.
Sorry? Ik haal deze data direct uit jouw link. False positives: 0. Lijkt mij toch niet zo gek dat ik data uit 2026 gebruik, en niet door ga klikken naar een rapport van een jaar geleden om dáár m'n data uit te halen.
En dan de false positives dan, ook iets waar de gebruiker voornamelijk een hekel aan heeft, en bij deze false alarm tests komt steevast vaak naar boven dat Microsoft dat dus niet zo heel goed in de vingers heeft, en dat geeft buiten risico's dat iets legitiems omzeep wordt geholpen ook veel irritatie en argwaan dat het ooit een keer wel iets legitiems detecteert.
Blijkbaar wel. Nogmaals, dit is jouw bron, met data uit 2026.

Qua performance scoort Defender inderdaad een stapje lager; 'advanced, 2 sterren'. Ik beweer nergens dat Defender de beste keus is, maar zo'n gekke keuze is het absoluut niet voor de gemiddelde gebruiker! Ben wel benieuwd welke je zelf zou aanraden eigenlijk :)
Goed opletten, hier zie je eerst de Enterprise:En dan de consumentenproducten:Microsoft staat eigenlijk steevast ergens in het midden met Defender, des te minder naar links, des te minder effectief deze ingeschaald wordt, want dit is by protection value.

Ze worden zelfs veelal ingehaald door de gratis varianten van o.a. AVG/Avast! even de betaalde varianten daargelaten. Maar ook de historie is van enig belang van een track record om te zien hoe een product zijn waarden weet te behouden over de tijd heen en dus ook kan adapteren op nieuwere dreigingen. Nu is Panda anti-virus die vaak erg negatief opvalt, en dat is ook een gratis product overigens, en dat is ook al jaren zo.

Maar wat mij tegen het zere been stoot is het ophemelen van Defender als 'het feilloze product' maar dat is dus verre van waar, zeker als je ook naar de false positive tests en de performance kijkt, de real-world protection is al jaren de middenmoot terwijl anderen steevast links blijven staan.
Goed opletten
Misschien even zelf naar je eigen screenshots kijken? https://i.imgur.com/VkcYpmY.png. Dat rare teken dat je daar soms ziet: '0', weet je wat dat betekent? Dat is niet de letter O, maar een getal. Het is kleiner dan 1, kleiner dan 2, kleiner dan 3, etc.

Dus als er staat: 'False positives: 0'. Dan houdt dat in dat er bij Defender géén false positives waren, dat is iets goeds.

Volgende les: procenten. Nieuw screenshot: https://imgur.com/cGH1GdF

Als er, waneer het om Malware gaat, "100% Blocked" staat, dan is dat een goed ding. Sommige mensen zouden zelfs zeggen dat je niet méér dan 100% kan blokkeren. Waarom Microsoft 'dan niet helemaal links staat?' hoor ik je vragen? Misschien is het omdat de Cisco, Elastic, ESET en G DATA méér dan 100% van de malware blokkeren? Of misschien zou het iets te maken hebben met alfabetische volgorde bij gelijke score? Wie kan het zeggen.....

Met de rest blijf je jezelf herhalen. https://imgur.com/BlQLgzc komt uit 2025. De false positives zijn NU gewoon beter dan bij de concurrenten, volgende keer staat misschien weer iemand anders bovenaan. Qua performance heb ik al gezegd dat Defender het slechter doet dan anderen, zelfde geldt voor de geboden bescherming: kan beter, kan slechter, kan prima mee doen met de top, maar steekt er nooit écht bovenuit. (Kaspersky had 3 malware-bestanden meer gevonden, maar ook 3 false positives meer, wauw).
Maar wat mij tegen het zere been stoot is het ophemelen van Defender als 'het feilloze product' maar dat is dus verre van waar
ctrl+f -> 'feilloos' op deze pagina...... niemand hier noemt Defender feilloos, mensen noemen het prima, of hoogguit goed. Je bent aan het discussiëren tegen een punt wat niemand hier aan 't maken is. En nog steeds weet ik niet welke antivirus je zelf zou aanraden.
Ik zal het nog eventjes omcirkelen omdat het blijkbaar niet duidelijk genoeg is.Zie ook:
In AV testing, it is important to measure not only detection capabilities but also reliability. One aspect of reliability is the ability to recognize clean files as such, and not to produce false alarms (false positives). No product is immune from false positives (FPs), but some produce more than others. False Positives Tests measure which programs do best in this respect, i.e. distinguish clean files from malicious files, despite their context. There is no complete collection of all legitimate files that exist, and so no “ultimate” test of FPs can be done. What can be done, and is reasonable, is to create and use a set of clean files which is independently collected. If, when using such a set, one product has e.g. 15 FPs and another only 2, it is likely that the first product is more prone to FPs than the other. It doesn’t mean the product with 2 FPs doesn’t have more than 2 FPs globally, but it is the relative number that is important. In our view, antivirus products should not generate false alarms on any clean files, irrespective of the number of users affected. While some antivirus vendors may downplay the risk of false alarms and exaggerate the risk of malware, we do not base product ratings solely on the supposed prevalence of false alarms. We currently tolerate a certain number of false alarms (currently 10) within our clean set before penalizing scores. Products that yield a higher number of false alarms are more likely to trigger false alarms with more prevalent files or in other sets of clean files. The prevalence data we provide for clean files is purely for informational purposes. The listed prevalence may vary within the report, depending on factors such as which file/version triggered the false alarm or how many files of the same kind were affected. There can be disparities in the number of false positives produced by two different programs utilizing the same detection engine. For instance, Vendor A may license its detection engine to Vendor B, yet Vendor A’s product may exhibit more or fewer false positives than Vendor B’s product. Such discrepancies could stem from various factors, including differences in internal settings, additional or varying secondary engines/signatures/whitelist databases/cloud services/quality assurance, and potential delays in making signatures available to third-party products.

Sometimes, a few vendors attempt to dispute why some clean or non-malicious software/files are blocked or detected. Explanations may include: the software being unknown or too new and awaiting whitelisting, detection of non-current/old versions due to newer software version availability, limited usage within their userbase, complete absence of any user reports on false positives (thus suggesting false positives are non-existent for them), bugs in the clean software (e.g., an application crashing under certain circumstances), errors or missing information in End User License Agreements making it illegal in some countries (like a missing/unclear disclosure of data transmission), subjective user interface usability issues (e.g., missing the option to close the program in the system tray), software being available only in specific languages (e.g., Chinese), assumptions that the file must be malware because other vendors detect it according to a multi-scanning service (copycat behaviour we increasingly observe, unfortunately), or issues with unrelated software from the same vendor/distributor many years ago. If these rules were consistently applied, almost every clean software would be flagged as malware at some point. Such dispute reasons often lack validity and are therefore rejected. Antivirus products could enhance user control and understanding by offering options such as filtering based on language or EULA validity and providing clear explanations for detections rather than blanket classification as malware. This would empower users to manage and understand detection reasons more effectively. Ultimately, it’s not about which specific file is misclassified but that it is misclassified. Achieving a high malware score is effortless if done with lax signatures/heuristics at the expense of false positives. Although we even list here the prevalence of the files, the same detection rules causing those FPs on some rare files can as well be the cause for a major FP case if the detection signatures/heuristics are not properly fixed/adapted.

All listed false alarms were encountered at the time of testing. False alarms caused by unencrypted data blocks in anti-virus-related files were not counted. If a product had several false alarms belonging to the same application, it is counted here as only one false alarm. Cracks, keygens, or other highly questionable tools, are not counted here as false positives.

In order to give more information to the user about the false alarms, we try to rate the prevalence of the false alarms. Files which were digitally signed are considered more important. Due to that, a file with the lowest prevalence level (Level 1) and a valid digital signature is upgraded to the next level (e.g. prevalence “Level 2”). Extinct files which according to several telemetry sources had zero prevalence have been provided to the vendors in order to fix them but have also been removed from the set and were not counted as false alarms.
I rest my case :z

Overigens om het nog even te verduidelijken, de false positive test resultaten die je ziet bij de real-world test hangen niet samen met de dedicated false-positive tests die jaarlijks worden uitgevoerd, daar zit een verschil in!

[Reactie gewijzigd door CriticalHit_NL op 1 september 2026 20:25]

Zou je aub niet hele lappen tekst erin willen plakken als je de discussie niet kunt winnen?
Jij linkt constant naar oude data terwijl de rest naar de nieuwe data kijkt, beetje cherry picking dit.

Sowieso zijn dit soort tests nogal oninteressant, ligt er maar net aan welke virussen je in zo'n test stopt, daardoor wisselt het ook van maand tot maand soms is de ene sneller met een oplossing en soms de ander.

Defender is wat mij betreft de makkelijkste gratis scanner, die ook nog is praktisch alles tegen houd, geld uitgeven voor meer voegt meestal niks toe en geeft je regelmatig zelfs een slechtere ervaring.
Kaspersky was vroeger wel een favoriet van mij maar met de link naar de Russische overheid zou ik het nu toch niet meer op mij pc willen.
My guy.. Niemand gaat in 2026 nog AVG of Avast lopen installeren op een Clean Windows 11 machine als consument. Die tijd ligt achter ons. Je zet Defender aan, je gebruikt gezond verstand, Profit.

Mijn laatste "virus/malware" was nog in de tijd van Limewire en dat iedereen en je oma AVG had.
Ik zal het nog eventjes omcirkelen omdat het blijkbaar niet duidelijk genoeg is.
Je kan wel lekker kinderachtig dezelfde oude data omcirkelen, maar daar schieten we niet mee op.
Overigens om het nog even te verduidelijken, de false positive test resultaten die je ziet bij de real-world test hangen niet samen met de dedicated false-positive tests die jaarlijks worden uitgevoerd, daar zit een verschil in!
Welke 'dedicated false-positive test? Jouw grafiekje linkt naar dit rapport.
This report is an appendix to the Malware Protection Test September 2025 listing details about the discovered False Alarms.
Je weet dat een 'appendix' per definitie zo ongeveer het tegenovergestelde is van 'dedicated test'? Dit is een bijlage die bij de 'Malware Protection Test' van 2025 hoort. Dáár komen je cijfers vandaan, uit de 'Malware Protection Test' van 2025, kijk maar. Jouw 'dedicated' rapport laat dezelfde data zien in een ander jasje, het is slechts een toelichting, geen nieuwe data.

Weet je waneer ze nog een keer die 'Malware Protection Test hebben gedaan'? In 2026 :+ . Zie hier de resultaten van 2025 (jouw grafiekje) en van 2026 naast elkaar. Beide rapporten heten: "Malware Protection Test Consumer Products File Detection Test with Execution including False Alarm Test".

De Real-World Protection Test is een andere test ja, met andere uitslagen. Maar ook daar scoort Defender nu gewoon goed.

Dus we hebben:
  1. 'Malware Protection Test' data uit September 2025 (27 false positives)
  2. 'Malware Protection Test' data uit Maart 2026 (3 false positives)
  3. 'Real-World Protection Test' data uit Februari-Mei 2026 (0 false positives)
Ik dacht dat je real-world data belangrijk vond, maar laten we die voor het gemak weghalen.... Waarom kies je er consistent voor om de oude data te gebruiken? Wat is er met de 'Malware Protection Test' uit 2026?

En welke virusscanner raadt je zelf aan?

[Reactie gewijzigd door svane op 2 september 2026 11:48]

Voorzover ik weet, moeten zij omdat het een commercieel doeleinde bedraagt, weldegelijk de betaalde variant testen.

De onbetaalde suites hebben over het algemeen geen anti-tamper of real-time protections (Dankjewel MBAM, dat je dat er uit hebt gesloopt.)

Vind het een beetje jammerlijk dat je een "gratis" product de grond in stampt ter bevordering van betaalde suites, maar ieder zo zijn mening.
Ze testen ook betaalde varianten, maar niet zodra er gratis varianten beschikbaar zijn, dat kan je duidelijk zien in de factsheets:

https://av-comparatives.org/tests/real-world-protection-test-feb-mar-2026-factsheet/

De gratis varianten worden al legio jaren gebruikt voor de tests, waar mogelijk, maar veelal zit de 'core' van beveiliging ook allang in die varianten die je het meeste nodig hebt, dus het moeten betalen ligt vooral aan of je de extra's wilt hebben en of je een suite van een bepaald merk wilt hebben die geen gratis varianten aanbiedt.
Voordat ik mijn malware de wereld in zou sturen zou ik die als eerst testen tegen Windows defender. Als je daar doorheen breekt heb je mogelijk een window of opportunity. Zo niet, vergeet het dan maar.
Zijn advies destijds, gebruik gewoon Defender. Ook daar was eea op te merken, maar beter dan de concurrenten.
Volgens mij is de beste strategie: inderdaad Defender gebruiken, en dan elke 3 maanden ofzo een malwarescan doen met een andere scanner. Ik gebruikte ooit Malwarebytes daarvoor; die was best goed (zei 'men'). Hele kleine kans dat ze allebei dezelfde malware over het hoofd zien.
Ik gebruikte ook Defender en Malwarebytes met een lifetime subscription. Die kostte toen 24 euro.
Die werkte toen voor Google Project Zero, en werd daar dus voor betaald. Deed 'ie toch beter 🤭
Als de exploitcode werkt, maakt die een dll-bestand aan in de Windows-map System32. Dit gebeurt dan met de volledige rechten van de bij Windows ingelogde gebruiker
Op zich wel interessant omdat een normale niet admin gebruiker daar helemaal geen rechten heeft om te schrijven. Dus dat zou dan moeten mislukken. Denk dat het hier gaat om een vertaal foutje en dat het moet zijn 'met volledige rechten voor de bij windows ingelogde gebruiker' (wat wel subtiel verschil is met grote gevolgen ;))
Als je het gelinkte artikel erbij pakt, wordt het wel iets duidelijk. Niet in de laatste plaats omdat er een screenshot bij is geplaatst.

Zoals je ziet is er een bestand aangemaakt in de system32-map, waarbij de rechten zo staan ingesteld dat gebruiker "full control" -rechten heeft .

Het is jammer dat de echte bron, Github, ook niet veel extra informatie verschaft. Uiteraard wil je geen beschrijfbaar bestand in die map hebben, maar of dat je nu élk bestand in de map system32 kunt beïnvloeden blijft onduidelijk. Ik zou denken van wel, en daar zit ook zeker een security-risico, maar het aanpassen van bestaande bestanden versus een nieuw bestand laten spawen vind ik wel een verschil voor de bruikbaarheid..
If it succeeds, it will create a file in C:\Windows\System32\MY_SNAKE_IS_SOLID.dll will full permissions for current user.
if the PoC succeeds, the entire operating system becomes a hot mess.
Hoeveel securitypunten is dat, een "hot mess" :? :9

[Reactie gewijzigd door Eagle Creek op 1 september 2026 16:04]

Zo lees ik het inderdaad in de originele zin
If it succeeds, it will create a file in C:\Windows\System32\MY_SNAKE_IS_SOLID.dll will full permissions for current user.

Maar logisch denk ik dan, Kaspersky 'zelf' maakt het bestand en zet vervolgens die rechten op dat bestand voor huidige gebruiker, als ik het volgende stuk zo lees:
when you take control over the UI process, you can cause it to stop functioning, grant/block access to files its not supposed to, if the PoC succeeds, the entire operating system becomes a hot mess

Maar aan welke kant gaat het dan mis? Windows 11 omdat die blijkbaar software met rechten laat spelen, of Kaspersky omdat rechten een zooitje worden?
Kaspersky, omdat deze hogere rechten heeft en de exploit deze rechten kan misbruiken om zelf ook deze rechten te krijgen.
Dit probleem is reeds verholpen:
https://support.kaspersky.com/vulnerability/list-of-advisories/12430#310826
Kaspersky has fixed the issue described in the HardBreacher research. The described issue could potentially have resulted in a partial degradation of the application functionality. The issue was mitigated by updating the antivirus databases.
Laaste versie is 14.1.0.423 is het daar dan in opgelost?
Ik zit er niet heel erg diep in, maar wat ik had begrepen is dit iemand die al veel langer voor Microsoft lekken vond en die aanvankelijk op een normale manier meldde. Op een bepaald moment raakte hij echter zwaar gefrustreerd over hoe Microsoft volgens hem met zijn meldingen omging: kwetsbaarheden zouden zijn genegeerd of onvoldoende zijn opgepakt, terwijl hij naar eigen zeggen ook weinig terugkoppeling kreeg.

Daar lijkt zijn belangrijkste motivatie vandaan te komen. Hij wil Microsoft en andere leveranciers naar eigen zeggen duidelijk maken dat ze beveiligingsonderzoekers en gemelde kwetsbaarheden serieus moeten nemen. Door zero-days en werkende proof-of-concepts openbaar te maken, probeert hij druk uit te oefenen en aan te tonen wat er kan gebeuren als problemen niet worden opgelost.

Tegelijkertijd zie je duidelijk ook een element van vergelding. Zijn eerdere samenwerking met Microsoft is volledig omgeslagen en de publicaties lijken inmiddels ook bedoeld om het bedrijf onder druk te zetten en de gevolgen van vermeende nalatigheid zichtbaar te maken. Dat hij nu ook een Kaspersky-lek publiceert, laat zien dat zijn acties breder zijn geworden dan alleen het aanvallen van Microsoft.
Neem aan dat Kaspersky geen gehoor heeft gegeven aan zijn melding, dus dan maar online gooien zodat de gewoone burger de dupe is.

Opsporen dit soort figuren en opsluiten.
Je moet juist blij zijn met dit soort mensen. De echte kwade zouden deze exploit verkopen op de darkweb en heb je kans dat het jaren niet gepatched word. Nu het openbaar is komt er veel meer druk om dit op te lossen
dat hangt toch echt af van een aantal factoren, of ik blij ben met zo iemand.

Als diegene kan aantonen responsible disclosure te hebben gedaan: ok, prima. Maar tegenwoordig is dat niet altijd het geval meer en is de hele wereld accuut de dupe.
Dit soort exploits is geld waard. Veel geld. Dus als je liever geen geld verdiend en er een verhaal bij zet ga ik er van uit dat dat hoogstwaarschijnlijk wel echt is.
Precies, dit lijkt me een stuk beter, nu moet een bedrijf wel actie ondernemen of ze nou willen of niet. Tenzij ze niets doen en een groot PR fiasco willen hebben in de toekomst.
Waar lees jij dat deze pipo Kaspersky heeft ingelicht en tijd gegeven om dit te fixen?

Om te kunnen reageren moet je ingelogd zijn