Spotify heeft 306 miljoen betalende Premium-abonnees. Dat bevestigt de muziekstreamingdienst in de bespreking van zijn kwartaalcijfers. In totaal heeft het platform nu 788 miljoen maandelijkse gebruikers.
Volgens Spotify steeg het aantal Premium-abonnees daarmee in een jaar tijd met ongeveer 9 procent. Een jaar geleden had het platform nog 281 miljoen betalende gebruikers. Vergeleken met vorig kwartaal steeg het aantal abonnees met 6 miljoen, wat neerkomt op 2 procent.
Ook het aantal maandelijks actieve gebruikers steeg de afgelopen maanden. Vergeleken met vorig jaar gaat het om een stijging van grofweg 10,5 procent, van 713 naar 788 miljoen gebruikers.
Dat betekent ook dat ruim de helft van de Spotify-gebruikers geen abonnement heeft. Toch waren zijn slechts goed waren voor een kleine 10 procent van de omzet. De overige 90 procent is afkomstig uit abonnementsinkomsten.
Daarmee haalde Spotify afgelopen kwartaal een omzet van ongeveer 4,97 miljard euro, waarvan 4,49 miljard afkomstig van Premium-abonnees. De totale winst kwam uit op 672 miljoen euro.
BioWare had een trailer voor de volgende Mass Effect klaar voordat eigenaar EA de studio woensdag sloot. Dat bevestigen ingewijden tegenover IGN. Inmiddels gaat ook een vermeende Mass Effect-trailer rond op sociale media, al is niet bevestigd of die echt is.
Een vermeende EA-medewerker sprak als eerste over de mogelijke trailer op sociale media. "Er was al een voor Mass Effect 5 klaar die ik een paar maanden geleden heb gezien, dus ik vraag me af hoe 'vroeg' ze daadwerkelijk waren", aldus de gebruiker.
De mogelijke medewerker verwijst daarmee naar een verklaring van EA, waarin de uitgever zei dat de volgende Mass Effect-game in een vroeg ontwikkelstadium zat voordat hij werd geannuleerd.
IGN bevestigt op basis van eigen bronnen dat er inderdaad een trailer voor de volgende Mass Effect-game klaarstond voor publicatie. Wanneer de studio de trailer wilde publiceren, is niet bekend.
Op woensdagavond gingen ook beelden van een vermeende Mass Effect-trailer rond, schrijft diezelfde gamewebsite. De trailer verwees naar een game genaamd Mass Effect Universe. In de vermeende beelden is onder andere oudgediende Liara T'Soni te zien. Zij is bekend van de originele Mass Effect-trilogie. De echtheid van de trailer is overigens niet bevestigd. Het is ook niet duidelijk of dit de trailer is die klaar was voor publicatie.
Hoewel EA zei dat de volgende Mass Effect-game 'in vroege ontwikkeling' was, werd de komst van de game bijna zes jaar geleden al bevestigd. Afgelopen woensdag besloot EA om het spel te schrappen en ontwikkelaar BioWare te sluiten.
BioWare toonde in december 2020 al een glimp van de volgende Mass Effect-game.
The Browser Company stopt eind dit jaar met zijn Arc-webbrowser. Het bedrijf wil zich volledig richten op Dia, een andere webbrowser met een nadruk op AI. Vanaf 22 december is Arc niet meer te gebruiken, aldus het bedrijf.
Arc verdwijnt in drie fasen, laten de makers weten op hun website. Vanaf nu is het niet meer mogelijk om Arc-accounts aan te maken. Op 23 november verdwijnen de AI-functies uit Arc Search, de mobiele versie van de webbrowser.
Vanaf 22 december verdwijnt Arc. De desktopversies zijn vanaf dat moment niet meer te gebruiken. Arc Search voor Android verdwijnt dan uit de Play Store en wordt automatisch verwijderd van de telefoons van gebruikers. Tot die tijd kunnen gebruikers nog wel 'basale updates' verwachten.
Enkel de iOS-versie van Arc Search blijft deels beschikbaar. The Browser Company spreekt van een soort 'lite'-versie van de app. De AI-functies blijven onbeschikbaar en het is dan ook niet meer mogelijk om tabbladen te synchroniseren of überhaupt een Arc-account te gebruiken.
De Arc-browser verdwijnt per 22 december 2026.
Focus ligt op Dia en AI
Arc was een op Chromium gebaseerde webbrowser met een aparte interface. De browser had standaard verticale tabbladen en liet gebruikers werken in 'spaces', waarmee ze verschillende gebruiksdoelen van elkaar konden scheiden, zoals 'werk' en 'persoonlijk'.
De browser verscheen begin 2022 als bèta voor een klein aantal gebruikers. In 2023 kwam Arc beschikbaar voor macOS, gevolgd door een Windows-versie in 2024. The Browser Company, het bedrijf achter Arc, werd vorig jaar overgenomen door Atlassian.
Het bedrijf noemt Dia als vervanger. The Browser Company werkt al langer aan die webbrowser, die een grote nadruk legt op AI-functies. Gebruikers kunnen hun account en data van Arc overzetten naar de nieuwe browser, aldus de makers.
Dia, de browser die Arc moet opvolgen en een grotere focus op AI krijgt. Beeld: The Browser Company
Het Nederlandse Nationaal Cyber Security Centrum ziet 'eerste signalen' dat de PHP2Shell-kwetsbaarheden succesvol zijn misbruikt. De organisatie had eerder nog geen misbruik geconstateerd. Het NCSC doet momenteel onderzoek.
Dit nieuws in het kort
Het NCSC heeft signalen ontvangen van succesvol PHP2Shell-misbruik en doet daar onderzoek naar.
De organisatie waarschuwt dat de situatie snel kan verslechteren.
Het installeren van de updates is de enige echte oplossing; mitigaties verhelpen het probleem niet volledig.
"Op dit moment onderzoekt het NCSC eerste signalen van succesvol misbruik", schrijft de securityorganisatie in een update op zijn PHP2Shell-pagina. Ook tegenover de NOS zegt het NCSC dat het signalen van succesvol misbruik heeft ontvangen. Wat die signalen precies inhouden, is niet bekend.
"Pogingen om het lek te misbruiken gaan al sinds gisteren rond. We hebben contact met allerlei organisaties in binnen- en buitenland, en via die weg krijgen we signalen binnen dat er misbruik plaatsvindt", zegt een woordvoerder tegen de NOS.
De gaten in de scriptingtaal PHP worden mogelijk misbruikt, blijkt uit 'signalen' van het NCSC. Bron: Tweakers
Alleen updaten helpt
Eerder zei het NCSC dat het nog geen succesvol misbruik had geconstateerd. Er gingen al wel proof-of-concepts rond: stukken code die aantonen dat de PHP-lekken uitgebuit kunnen worden.
Het NCSC waarschuwt dat de situatie snel kan verslechteren. Website-eigenaren wordt daarom met klem aangeraden om de updates zo snel mogelijk te installeren. Systemen die nog niet geüpdatet kunnen worden, kunnen beter offline blijven totdat de patches zijn geïnstalleerd.
Er zijn wel mitigaties voor de kwetsbaarheden bekend, maar die zijn niet waterdicht. Alleen de updates, die gistermiddag verschenen, kunnen de kwetsbaarheden daadwerkelijk oplossen.
Veel websites lijken inmiddels beschermd
Uit onderzoek van de NOS blijkt dat veel websites inmiddels beschermd zijn. In Nederland gaat het zeker om 113.000 websites die de updates hebben geïnstalleerd. Het nieuwsmedium stelt daarbij dat zo'n 145.000 Nederlandse websites mogelijk nog steeds kwetsbaar zijn, al valt dat niet met zekerheid te zeggen.
De PHP-kwetsbaarheden kwamen woensdagochtend aan het licht, eerder dan eigenlijk de bedoeling was. De kwetsbaarheden kunnen relatief simpel uitgebuit worden en hebben grote gevolgen. Ze maken het mogelijk om websites over te nemen en daar bijvoorbeeld data te stelen of malware te verspreiden.
Veel websites en diensten gingen woensdag daarom uit voorzorg offline, waaronder verschillende overheidsdiensten, DigiD, de Schiphol-app en meer. Ook Tweakers ging woensdag preventief offline.
Tweakers ging woensdagmiddag uit voorzorg offline.
GitHub heeft inmiddels 99,99999 procent van de repository's gekopieerd naar Azure. Het bedrijf werkt al langer aan een migratie naar het cloudplatform van moederbedrijf Microsoft. Het kleine aantal overgebleven repo's is extreem druk, wat de overstap moeilijker maakt.
Dit nieuws in het kort
Inmiddels zijn 99,99999 van alle GitHub-repository's gekopieerd naar Microsoft Azure, zegt het ontwikkelaarsplatform.
De overige 0,00001 procent bestaat uit extreem drukke repo's, wat na de overstap zou zorgen voor extra vertraging bij schrijfacties.
GitHub werkt aan een manier om meerdere schrijfacties tegelijkertijd toe te laten, wat die problematiek moet oplossen.
GitHub zegt dat de overstap naar Azure wordt gedreven door een aantal zaken, vooral de opkomst van AI-agents. Het netwerkverkeer neemt daardoor explosief toe, terwijl GitHub een harde limiet heeft op het stroomgebruik in zijn eigen datacenters en de omliggende gebieden.
De eerste kopie van een repository kwam in augustus 2025 binnen in de Azure-regio Central US. De meeste repo's hebben vijf kopieën, waarvan inmiddels meestal twee in Azure, aldus GitHub. Het moet nu dus gaan om 99,99999 procent van de GitHub-repo's.
De overgebleven 0,00001 procent is nog niet overgestapt vanwege netwerkvertraging. Het gaat om de drukste repository's op het GitHub-platform. Repo's die in meerdere regio's zijn opgeslagen, zoals degene die gekopieerd zijn naar Azure, hebben een lagere throughput voor schrijfacties. Dat kan bij die repo's voor problemen zorgen.
GitHub kopieerde repository's stapsgewijs naar Azure-servers. Beeld: GitHub
Roundtrips en vertraging
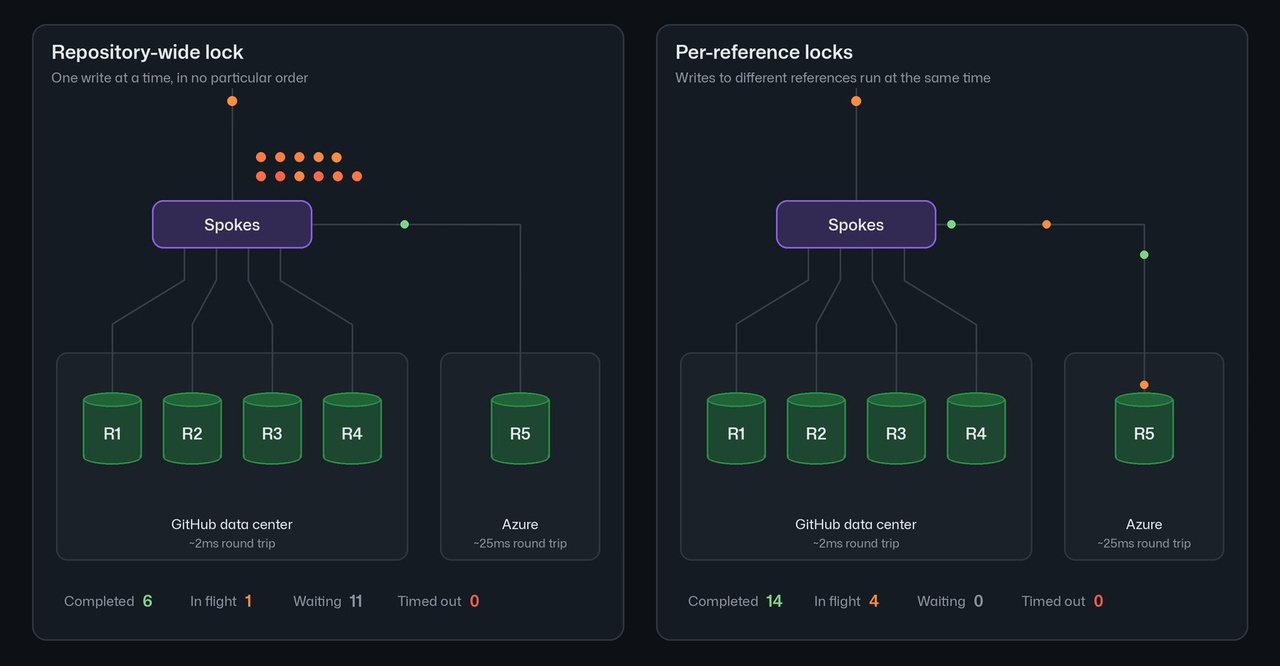
De huidige opbouw zorgt ervoor dat de langzaamste kopie van GitHub-data de vertraging bepaalt voor iedere schrijfactie. Tegelijkertijd zet iedere schrijfactie de complete repository vast, waardoor andere acties moeten wachten.
GitHub zegt dat replica's in de beoogde Azure-regio's op ongeveer 1600 kilometer afstand liggen. Dat zorgt voor een netwerkroundtrip van 25 milliseconde, oftewel 0,025 seconden. Voor iedere schrijfactie zijn meerdere roundtrips nodig. Bij drukke repository's die al dichtbij hun throughputplafond zitten, zou dat voor een vertraging zorgen die bij iedere nieuwe actie blijft oplopen.
Nieuwe architectuur
In een toekomstige update verandert GitHub daarom de architectuur. Niet langer zorgt een schrijfactie voor een lock op een complete repository. Voortaan moeten alleen schrijfacties op elkaar wachten die dezelfde referenties als doel hebben.
Iedere schrijfactie heeft hierna nog steeds de roundtripvertraging, maar er kunnen in de praktijk meerdere acties tegelijkertijd uitgevoerd worden. Dat moet de problemen oplossen. Op basis van eerste tests zegt GitHub dat dit een drie tot vier keer zo hoge schrijfcapaciteit oplevert.
Dit moet het op termijn mogelijk maken om ook deze laatste repository's over te zetten naar Azure, zonder de genoemde prestatieproblemen. GitHub noemt geen specifieke deadline voor wanneer de overstap 100 procent voltooid is, maar de uitrol van de nieuwe architectuur gebeurt volgens het platform stapsgewijs.
De nieuwe architectuur voor schrijfacties moet zorgen voor minder vertragingen. Beeld: GitHub
Overstap naar Azure
GitHub werkt al langer aan een migratie naar Azure vanwege het genoemde gebrek aan datacentercapaciteit. Het ontwikkelaarsplatform werd voorheen gehost op de eigen hardware in de Amerikaanse staat Virginia.
Het bedrijf zei een jaar geleden dat de overstap in totaal twee jaar in beslag gaat nemen. Inmiddels zijn we een jaar verder en is het gros van de repository's dus al gekopieerd naar Azure.
De tv-serie op basis van Mass Effect is nog steeds in de maak. Dat meldt IGN op basis van ingewijden. Woensdagavond werd bekend dat BioWare, de studio achter de Mass Effect-games, wordt gesloten door eigenaar EA. Dat heeft geen invloed op de serie, meldt de website.
Bronnen bij Prime Video zeggen dat Amazon Studios nog steeds werkt aan de Mass Effect-serie, aldus IGN. Alle creatievelingen die bij het tv-project betrokken waren, zijn nog steeds aan boord, zegt een van de bronnen tegen de gamewebsite.
De serie werd in 2024 al aangekondigd door Amazon. Doug Jung, onder meer bekend van Mindhunter en Star Trek Beyond, is de showrunner van het project. Ook BioWares Mass Effect-hoofd Mike Gamble is betrokken bij het project.
Woensdagavond werd bekend dat BioWare gaat sluiten. De gamestudio werkte aan een Mass Effect-game, maar eigenaar Electronic Arts besloot die te schrappen. Bloomberg meldde als eerste dat BioWare zou sluiten en EA bevestigde dat later. In totaal schrapt de uitgever 400 banen, waaronder dus medewerkers van BioWare.
BioWare bestond ruim drie decennia. De studio staat bekend om iconische titels als Dragon Age, Neverwinter Nights, de originele Baldur's Gate-games, Star Wars: Knights of the Old Republic en natuurlijk Mass Effect.
De afgelopen jaren had de studio het al zwaar. De recentste gamereleases van BioWare waren geen succes. Anthem en Mass Effect: Andromeda werden niet goed ontvangen. Dragon Age: Veilguard, de laatste game van de studio, ontving overwegend positieve reviews, maar werd niet goed verkocht.
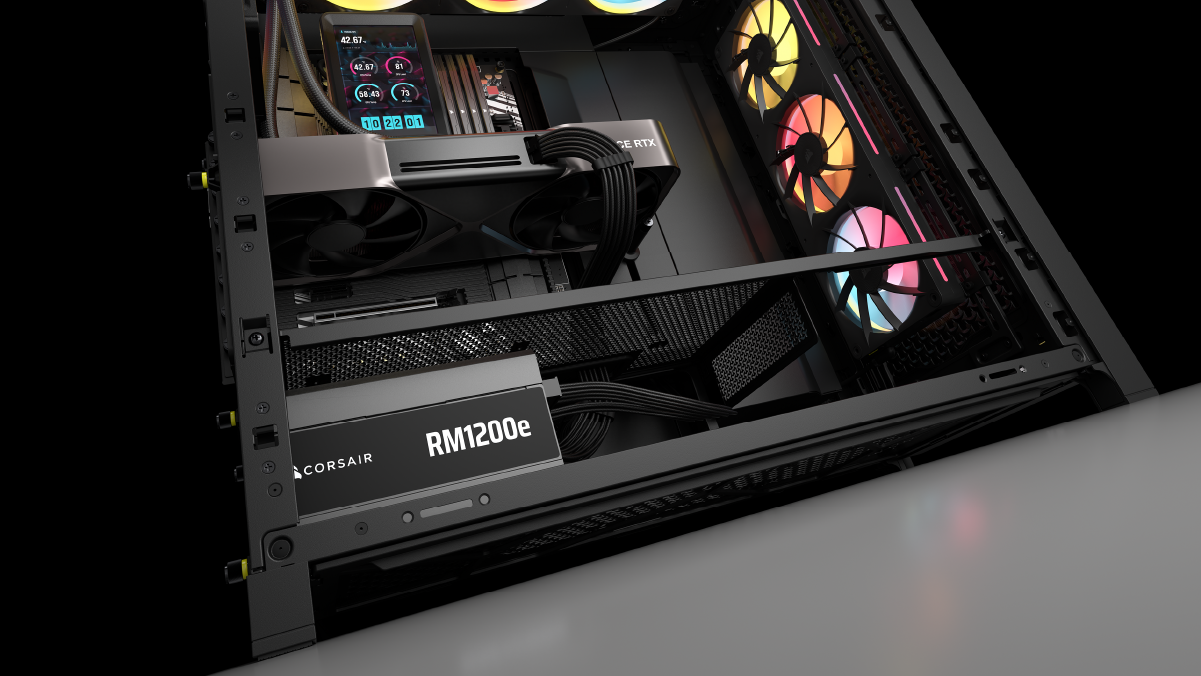
Corsair komt met een nieuwe RM1200e-voeding. Die beschikt over Corsairs PinProtect-functie, die moet voorkomen dat 12V-2x6-aansluitingen smelten. De RM1200e is vanaf nu beschikbaar en kost 194,90 euro.
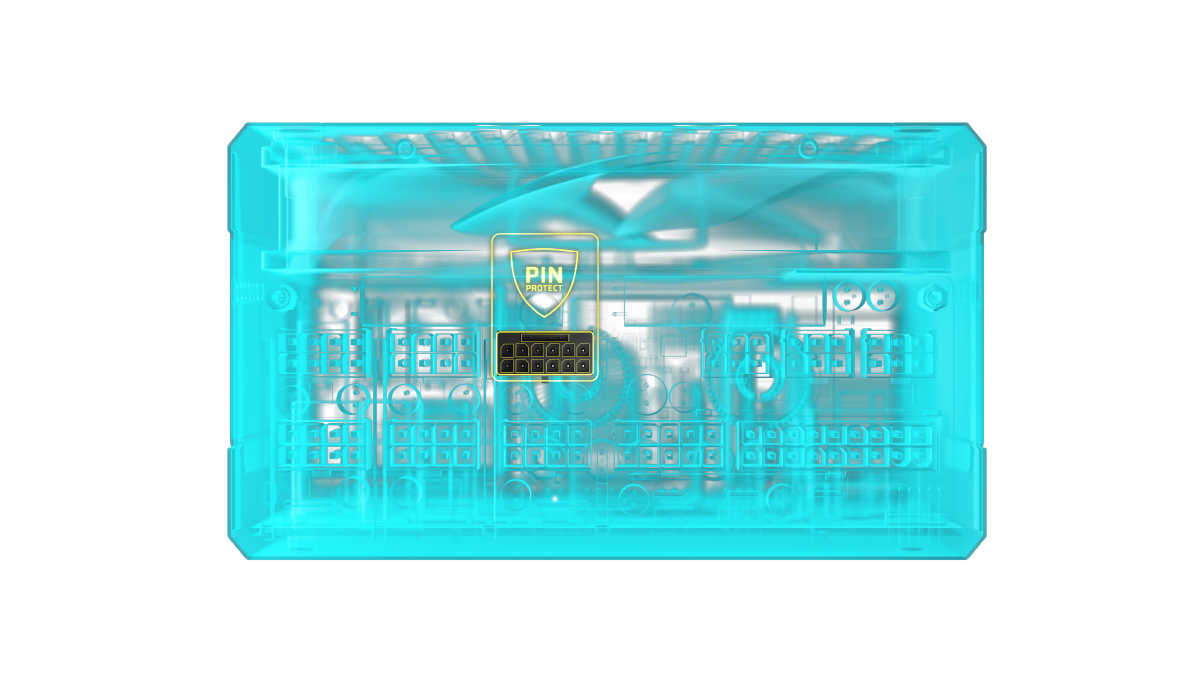
De RM1200e is de eerste voeding met ingebouwde PinProtect-functie. Die houdt de 12V-2x6-verbinding van een videokaart in de gaten om te voorkomen dat hij te warm wordt. PinProtect controleert hoeveel stroom door de zes pins van een 12V-2x6-connector loopt.
PinProtect beschermt de 12V-2x6-aansluiting
Als een pin wordt overbelast, wordt de stroomvoorziening naar de gpu automatisch teruggeschroefd. Wanneer dat gebeurt, schakelt de pc zichzelf automatisch uit om schade te voorkomen.
Dat moet de bekende problematiek met de 12V-2x6-aansluiting voorkomen. Die stroomconnector wordt voornamelijk gebruikt in Nvidia-videokaarten en kan via één kabel 600W leveren.
Soms kan een te groot deel van die 600W via één pin lopen. Dan wordt de kabel veel te heet, waardoor hij kan smelten. Dat kan op zijn beurt de videokaart en voeding beschadigen. We schreven eerder al een achtergrondverhaal over de problematiek en zijn het zelf al tegengekomen in ons testlab.
De Corsair RM1200e heeft ingebouwde PinProtect-bescherming. Beeld: Corsair
Niet de eerste fabrikant
Corsair kwam eerder al met universele ThermalProtect-kabels die ook tegen oververhitting beschermen. Toch is het voor het eerst dat de fabrikant een oplossing verwerkt in de 12V-2x6-aansluiting zelf. Corsair is niet het eerste bedrijf met zo'n oplossing: Seasonic deed eerder nagenoeg exact hetzelfde.
Verder beschikt de Corsair RM1200e over een Cybenetics Platinum-certificering voor de efficiëntie. Aan de bovenkant zit een nieuw ontworpen ventilatierooster voor 'hoge airflow en een stille werking', claimt het bedrijf. De 1200W-voeding komt beschikbaar in zwart en wit.
Cloudflare ziet inmiddels miljoenen pogingen om de PHP2Shell-kwetsbaarheden te misbruiken op zijn netwerk. Dat meldt ceo Matthew Prince. In de uren voor de bekendmaking werden al pogingen gedaan, en dat aantal is sindsdien alleen maar gegroeid.
In de tien uur voordat PHP2Shell openbaar werd gemaakt, zag Cloudflare op zijn netwerk al 'duizenden pogingen' om misbruik te maken van de lekken. Dat schreef Matthew Prince op sociale media.
"Dat aantal steeg tot tienduizenden in de 45 minuten na de aankondiging en tot honderdduizenden binnen twee uur", aldus de Cloudflare-topman. Inmiddels ziet zijn bedrijf naar eigen zeggen op zijn netwerk miljoenen pogingen om de lekken te misbruiken.
Cloudflare was betrokken bij het uitbrengen van mitigaties en patches voor PHP2Shell. Het bedrijf voerde uren voordat de patches beschikbaar kwamen al mitigaties door in zijn web application firewall-dienst.
Daarom wordt aangeraden om de patches zo snel mogelijk te installeren. De PHP Foundation bracht die woensdagmiddag uit voor versies 8.2 tot en met 8.5, met informatie die backports mogelijk moet maken voor enkele oudere versies. Het NCSC adviseert nog steeds om systemen die niet gepatcht zijn uit voorzorg offline te houden, totdat de updates geïnstalleerd zijn.
Een hacker heeft een softwarematige exploit ontdekt voor de Nintendo Switch 2. Hiermee kunnen hackers naar verluidt code uitvoeren op hun console en zo bijvoorbeeld games modden. Dit is een belangrijke stap naar een volledige jailbreak, hoewel daar nog wel een kernelexploit voor nodig is.
Dit nieuws in het kort
Een hacker kan Switch 2-games zoals Mario Kart World modden met de nieuwe ns2jb-exploit.
Het is geen volledige jailbreak, want de kernel is nog niet gekraakt.
Deze kwetsbaarheid zou wel kunnen leiden tot een kernelexploit. Dat zou de weg vrij kunnen maken voor pc-emulators en piraterij.
Ontwikkelaar Sammy Hajhamid, online bekend onder de naam pepsipu, bracht de ns2jb-exploit eerder deze week in een blogpost naar buiten. Hij claimt dat deze het mogelijk maakt om code uit te voeren in de sysmodules van de console. Dat houdt onder meer in dat hackers gamebestanden op hun eigen systeem kunnen aanpassen. Op X deelt hij bijvoorbeeld beelden van een gemodde versie van de exclusieve Switch 2-game Mario Kart World, waarin de personagemodellen zijn aangepast.
Hajhamid, die werkt bij het Californische instituut Caltech, is geen bekende jailbreaker. Wel verwacht Gezine dat de exploit legitiem is. Hij is een bekende naam onder jailbreakers en ontdekte eerder al een kleinere en op zichzelf onbruikbare Switch 2-exploit.
De huidige exploit is mogelijk door de Switch-software Smilebasic uit te buiten. Dit is een interpreter voor de programmeertaal Basic, waarmee gebruikers Basic-code direct op de console kunnen invoeren.
Met behulp van OpenAI's programmeeragent Codex vond pepsipu een integer overflow in de software waardoor hij toegang tot het geheugen kreeg. Dat maakte uiteindelijk arbitrary native code execution mogelijk. De exploit werkt op de nieuwste firmwareversie, maar Nintendo zal de fout vermoedelijk binnen de kortste keren patchen.
Deze methode is een stuk ingewikkelder dan die waarmee de eerste Switch werd gekraakt. Hackers vonden toen al binnen een jaar een kwetsbaarheid in de Nvidia-chip van de console. Doordat dit ging om een hardwarematige jailbreak, kon iedereen met een originele Switch deze uitvoeren, ongeacht de firmwareversie. Het lijkt er niet op dat de Switch 2 eenzelfde hardwarefout bevat.
Smilebasic
Wat kan dit betekenen?
Ns2jb is een zogeheten userlandexploit. De kernel blijft hierbij buiten schot. Het is bijvoorbeeld nog niet mogelijk om custom firmware te draaien of illegaal games te spelen. Wel hebben hackers nu toegang tot de interne sysmodules en NAND-opslag van de console. Dat zou kunnen helpen bij het vinden van een kernelexploit die wél een volledige jailbreak mogelijk maakt. Ook kunnen reverse-engineers hierdoor mogelijk beginnen met de ontwikkeling van een emulator, hoewel het dus nog niet mogelijk zal zijn om er Switch 2-games op te spelen.
Het gaat om een tethered exploit, waardoor deze na een consolereboot opnieuw uitgebuit moet worden. Gezine verwacht dat het mogelijk zal zijn om een untethered jailbreak te maken, net zoals zijn Y2JB-exploit voor de PlayStation 5. Die console is inmiddels volledig gejailbreakt. Hoewel Sony kwetsbaarheden telkens in nieuwe firmware-updates dicht, lukt het hackers met AI-tools om in razend tempo weer nieuwe exploits te vinden.
De PHP2Shell-lekken waardoor woensdag veel websites preventief offline gingen, deden mogelijk al langer de ronde. Amazon zag op 17 oktober al pogingen om de lekken te misbruiken, vier dagen voordat ze bekend werden gemaakt.
Dit nieuws in het kort
Een threat actor probeerde de PHP2Shell-kwetsbaarheden afgelopen zaterdag al te misbruiken, zegt Amazon.
Dat was vier dagen voordat de kwetsbaarheden openbaar werden gemaakt, al is niet bekend hoe de aanvaller de lekken ontdekte.
Inmiddels wordt PHP2Shell grootschalig misbruikt, meldt Amazon.
Amazon Threat Intelligence identificeerde op zaterdag 17 oktober een PHP2Shell-exploitpoging met zijn beveiligingstool MadPot. Dat liet het bedrijf donderdag weten in een persbericht.
De poging was afkomstig van een IP-adres dat wordt gekoppeld aan een commercieel 'anonimiseringsnetwerk'. Volgens Amazon wijst zo'n aanval via een geanonimiseerd IP-adres op een threat actor. Dat is een persoon, groep of organisatie die probeert kwetsbaarheden uit te buiten om schade aan te richten.
Op het moment van de exploitpoging waren de lekken nog onder embargo. Hoe de aanvaller de kwetsbaarheden vroegtijdig ontdekte, is niet bekend.
De gaten in de scriptingtaal PHP werden woensdag openbaar gemaakt. Bron: Tweakers
Meer exploitpogingen sinds woensdag
Op woensdag zag Amazon verschillende andere pogingen om de lekken uit te buiten. De payloads en gebruikte infrastructuur verschilden steeds, wat suggereert dat meerdere partijen probeerden PHP2Shell uit te buiten.
Nadat PHP de patches woensdagmiddag publiceerde, verschenen binnen enkele uren nog meer proof-of-concepts om de kwetsbaarheden uit te buiten. Inmiddels wordt PHP2Shell 'grootschalig misbruikt' in het wild, aldus Amazon. Het bedrijf raadt gebruikers daarom aan om zo snel mogelijk te updaten.
Over PHP
PHP is een veelzijdige scriptingtaal die dynamische webpagina's kan aanmaken. Wereldwijd gebruikt 69,3 procent van alle websites PHP. PHP vormt de basis voor het veelgebruikte WordPress en zit ook in Joomla, Drupal, Magento en andere websoftware.
De impact van de kwetsbaarheden was daarom groot. Verschillende diensten en websites gingen uit voorzorg offline in afwachting van patches, waaronder Tweakers. We schreven woensdag een achtergrondverhaal over PHP, de PHP2Shell-kwetsbaarheden en de gevolgen ervan.
Ook Tweakers ging woensdag uit voorzorg offline vanwege PHP2Shell.
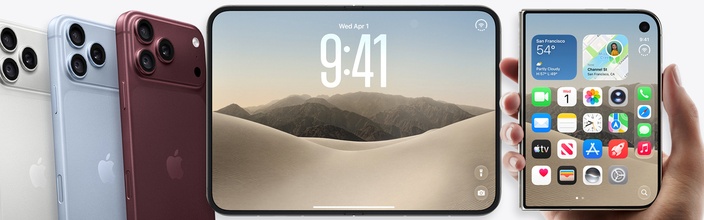
Apple voegt Apple Pencil-ondersteuning binnenkort toe aan de vouwbare iPhone Duo. De fabrikant voegt die ondersteuning toe met iOS-versie 27.2, die nu als testversie te downloaden is. Naar verwachting komt de update volgende week algemeen beschikbaar.
Analist Max Weinbach bevestigt dat Apple Pencil-ondersteuning voor de iPhone Duo wordt toegevoegd in iOS 27.2. Hij ontdekte dat in de release candidate, de laatste bètaversie voordat de update voor iedereen beschikbaar komt.
Dat de iPhone Duo overweg kan met de Apple Pencil, was al bekend. Die ondersteuning is niet meteen bij release beschikbaar, maar volgt dus wel snel. De telefoon komt op vrijdag uit. De iOS 27.2-release volgt naar verwachting volgende week. Eerder zei Apple dat die ondersteuning 'later dit jaar' volgt.
De vouwbare iPhone ondersteunt alleen de USB-C-versie van de Apple Pencil. Andere varianten, zoals de Apple Pencil Pro, werken niet op de iPhone Duo.
De iPhone Duo kan vanaf volgende week overweg met de Apple Pencil. Beeld: Apple
GitLab bracht woensdag patches uit voor een kwetsbaarheid die al sinds 2014 in de code zit en die de hoogste score krijgt binnen het CVSS. Deze updates volgen net iets meer dan een week na kritieke patches voor GitLab. Gebruikers die deze ontwikkelsoftware zelf draaien, moeten snel updaten.
De nieuwste kritieke updates van GitLab dichten bugs en gaten in recente releases van deze software voor het ontwikkelen, beheren en beveiligen van eigen software. Naast de 19-serie bestrijken de patches ook een enkele versie in de oude 18-serie. Eén kwetsbaarheid (CVE-2026-110264) die een 10 scoort op de schaal van het Common Vulnerability Scoring System (CVSS) zit echter in GitLab sinds versie 7.0, die in juni 2014 uitkwam.
Op afstand te misbruiken
De kwetsbaarheid laat aanvallers op afstand eigen code uitvoeren op servers met GitLab Community Edition (CE) en Enterprise Edition (EE) die gebruikers zelf draaien. Aanvallers hoeven zich daarvoor niet bij de kwetsbare systemen te authenticeren. De oorzaak is een integer overflow die optreedt bij het compileren van een speciaal opgezette berekening (regular expression).
GitLab-gebruikers die nog versies ouder dan 18.11 draaien, moeten upgraden naar de gisteren uitgebrachte versie 18.11.13. De latere releases in de 19-serie krijgen elk een update, wat neerkomt op zes nieuwe versies (19.0.10, 19.1.9, 19.2.9, 19.3.6, 19.4.3 en 19.5.1). In totaal verschenen woensdag dus zeven nieuwe GitLab-versies.
Ook niet-ondersteunde versies krijgen patches
Vier van die zeven nieuwe versies (19.2.9, 19.1.9, 19.0.10 en 18.11.13) vallen buiten de reguliere ondersteuning van GitLab. Vanwege de ernst van de kwetsbaarheid brengt GitLab een zogeheten backport van de nieuwste updates uit voor oudere releases. Gebruikers kunnen die downloaden en installeren om hun systemen veilig te stellen.
Het Nederlandse Cyber Security Centrum (NCSC) waarschuwt nu ook voor deze kwetsbaarheden. De kans op misbruik is volgens het cybersecurityorgaan van de Nederlandse overheid ‘gemiddeld’, maar de mogelijke schade is ‘groot’. Het advies is dan ook om de beveiligingsupdates zo snel mogelijk te installeren. " Er is nog geen actief misbruik vastgesteld, maar de risico's zijn groot", aldus het NCSC.
De eerste Nvidia DGX Station-pc's met Windows 11 verschijnen in december. De prijzen variëren van 100.000 tot 150.000 euro, afhankelijk van de configuratie. De systemen hebben zeker 748GB gedeeld geheugen en zijn bedoeld voor enterprisegebruik.
Nvidia bevestigde de releasemaand van de DGX Station for Windows tijdens een conferentie in Berlijn, schrijft de gpu-maker in een persbericht. De komst van die workstation-pc was al bekend, al was nog niet bekend wanneer dat precies gaat gebeuren.
Het zal dan niet eenvoudig zijn om een DGX Station for Windows te bemachtigen. De Linux-variant van de DGX Station wordt al enkele maanden verkocht, maar is in de praktijk amper te krijgen, merkt ook Computerbase op.
Gebruikers kunnen een offerte aanvragen bij een van de fabrikanten die een DGX Station-variant verkopen, zoals ASUS, Dell, HP, Gigabyte, MSI of Supermicro. Volgens Computerbase, dat aanwezig is bij de conferentie, worden de pc's dan verkocht voor 100.000 tot 150.000 euro.
GB300-chip en 748GB gedeeld geheugen
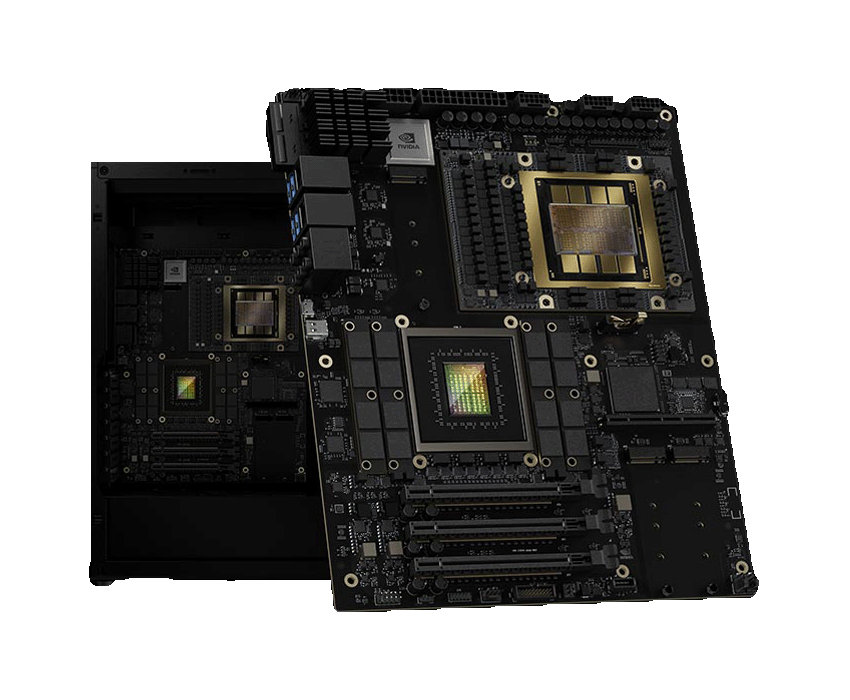
Een GB300-'superchip'. Bron: Nvidia
De DGX Station for Windows beschikt over een Nvidia Grace Blackwell Ultra GB300-'superchip'. Die combineert 72 cpu-cores met een Blackwell Ultra-gpu.
De chip heeft daarnaast twee soorten werkgeheugen: 496GB aan Lpddr5X-ram en 252GB HBM3e-geheugen. In totaal beschikt de chip daarom over 748GB werkgeheugen, dat volledig coherent is en daarmee gebruikt kan worden door zowel de cpu als de gpu.
De DGX Station krijgt daarnaast een extra Nvidia RTX PRO-videokaart. Het gaat maximaal om een RTX PRO 6000 Blackwell. De specificaties daarvan lijken sterk op die van de RTX 5090, al beschikt hij over 96GB vram.
Anthropic komt met Claude Duet, een AI-agent die actief allerlei taken kan uitvoeren. Het bedrijf gaat daarmee de concurrentie aan met Meta's Muse-app en OpenAI's Dots. Claude Duet komt vooralsnog alleen als preview beschikbaar voor betalende gebruikers in de Verenigde Staten.
Amerikaanse gebruikers met een Pro- en Max-abonnement kunnen zich vanaf nu inschrijven voor een wachtlijst, schrijft het AI-bedrijf. Eenmaal toegelaten kunnen ze Duet uitproberen via de Claude-website en een losstaande mobiele app. Wanneer Claude Duet beschikbaar komt buiten de VS, is niet bekend.
Op basis van Opus 5.5
Duet draait op Claude Opus 5.5, het recentste AI-model van Anthropic. De dienst kan allerlei taken uitvoeren, zonder dat de gebruiker daar expliciet om moet vragen. Duet gaat daarmee de concurrentie aan met andere AI-agents, zoals Meta's Muse en Dots van OpenAI.
Zo stuurt de agent elke ochtend een samenvatting van gekoppelde diensten. Volgens Anthropic kan Claude Duet ook overweg met duizenden plugins en koppelingen, bijvoorbeeld met Gmail, Slack, QuickBooks, Canva, LinkedIn en meer.
De agent kan ook administratieve zaken uitvoeren, zoals het inplannen van meetings, het bouwen van dashboards en apps, en het samenstellen van rapporten.
Mogelijke Claude Duet-koppelingen met diensten.
Toestemming vragen
Voor gevoelige zaken vraagt de agent volgens Anthropic eerst om toestemming. Dat gaat bij AI-agents nogal eens mis.
Muse ging daarmee bijvoorbeeld meermaals de fout in. Die AI-agent deelde ongevraagd het adres van een gebruiker met een potentiële Facebook Marketplace-koper. Problemen met lokale agents als OpenClaw kwamen eerder ook al aan het licht.
Anthropic claimt stelt dat Duet zelf geen berichten verstuurt, betalingen verricht, documenten ondertekent of dingen verwijdert zonder expliciete toestemming. Duet kan bepaalde acties helemaal niet uitvoeren, ook niet met expliciete toestemming, zoals het handelen in aandelen.
Claude Duet kan actief taken uitvoeren, zegt Anthropic.
De twee kritieke kwetsbaarheden in PHP die woensdag openbaar zijn gemaakt raken niet alleen websites, maar ook nasapparaten. Fabrikant QNAP adviseert gebruikers een dag nadat PHP2Shell uitkwam hun nassystemen te ontkoppelen van internet. QNAP werkt aan updates voor zijn software.
Totdat fixes voor QNAP-producten beschikbaar zijn, is het volgens de leverancier het beste om apparaten offline te houden. Dat is 'de meest effectieve bescherming', stelt QNAP in een beveiligingsadvies van donderdag 22 oktober. In dat bericht geeft het bedrijf ook tips om blootstelling aan de twee grote PHP-gaten te beperken. Aanvallers kunnen daarmee systemen overnemen. De aangereikte stappen verhelpen de kwetsbaarheden niet, waarschuwt QNAP.
Ontkoppelen en deels uitschakelen
Het bedrijf adviseert klanten is om hun nasapparaten te ontkoppelen van internet. Daarbij moeten ze ook portforwarding in hun routers uitschakelen, Universal Plug and Play (UPnP) op nassystemen uitzetten, de link met clouddiensten van QNAP uitschakelen en draaiende onlinediensten op nasapparaten depubliceren in myQNAPcloud. Toegang tot nasapparaten kan nog wel via een virtual private network (vpn), aldus QNAP.
Naast bovenstaande tips kunnen gebruikers ook de toegang beperken tot alleen vertrouwde netwerken. Verder is het verstandig om op PHP gebaseerde diensten en apps op QNAP-producten tijdelijk stop te zetten. Die laatste stap beschermt de webbeheerinterface echter niet, geeft QNAP aan.
'Meteen installeren'
Het bedrijf werkt nu aan updates voor de software in zijn apparaten. Het gaat onder meer om nassystemen, clouddiensten voor nasback-up, QNAP's cloudapp voor het delen van notities, en opslagapparaten voor videosurveillancecamera's. Patches voor PHP kwamen gistermiddag uit. QNAP komt 'zo snel mogelijk' met updates voor zijn opslagsoftware, maar noemt geen tijdspad. Klanten moeten de fixes na de release meteen installeren.
Fortinet brengt donderdag 22 oktober een reeks securityupdates uit voor zijn producten. Het raadt gebruikers met klem aan die patches meteen na release te installeren. De updates zijn voor verantwoord gemelde kwetsbaarheden, die mede met hulp van geavanceerde AI-modellen zijn gevonden.
Fortinet vermeldt AI-aanbieders Anthropic, OpenAI, Google en SpaceX in de blogpost waarin het de belangrijke beveiligingsupdates aankondigt. Fortinet heeft een samenwerkingsprogramma voor AI-ondersteunde securitytests. De gecoördineerde reeks securityupdates is bedoeld voor versies 7.2 tot en met 8.0 van FortiOS, FortiManager en FortiAnalyzer. Deze patches volgen op gister uitgebrachte updates voor verschillende versies van Fortinets producten FortiMail en FortiAuthenticator.
Hackgevaar
FortiAnalyzer. Bron: Fortinet
Het bedrijf raadt elke klant met klem aan om deze updates meteen te installeren zodra ze beschikbaar zijn. Gebruikers moeten daarbij prioriteit geven aan Fortinet-apparaten die bereikbaar zijn vanaf het internet. Dit advies en de prioritering zijn vanwege het feit dat de kritieke kwetsbaarheden op afstand zijn te misbruiken om toegang te krijgen tot de beveiligingssystemen van de leverancier. Fortinet waarschuwt dat aanvallers de patches met AI-tools snel kunnen analyseren om dan exploitcode te maken.
Bedrijven en organisaties zijn al vaker geraakt door ernstige beveiligingsproblemen in de verschillende producten van Fortinet. Soms komt de leverancier relatief laat met fixes voor kritieke zerodaygaten. In andere gevallen benutten aanvallers bestaande kwetsbaarheden, waarvoor al updates beschikbaar zijn maar die klanten niet altijd hebben geïnstalleerd. Het bedrijf levert onder meer firewalls, antispamsystemen, endpointbescherming en detectiesystemen tegen digitale indringers.
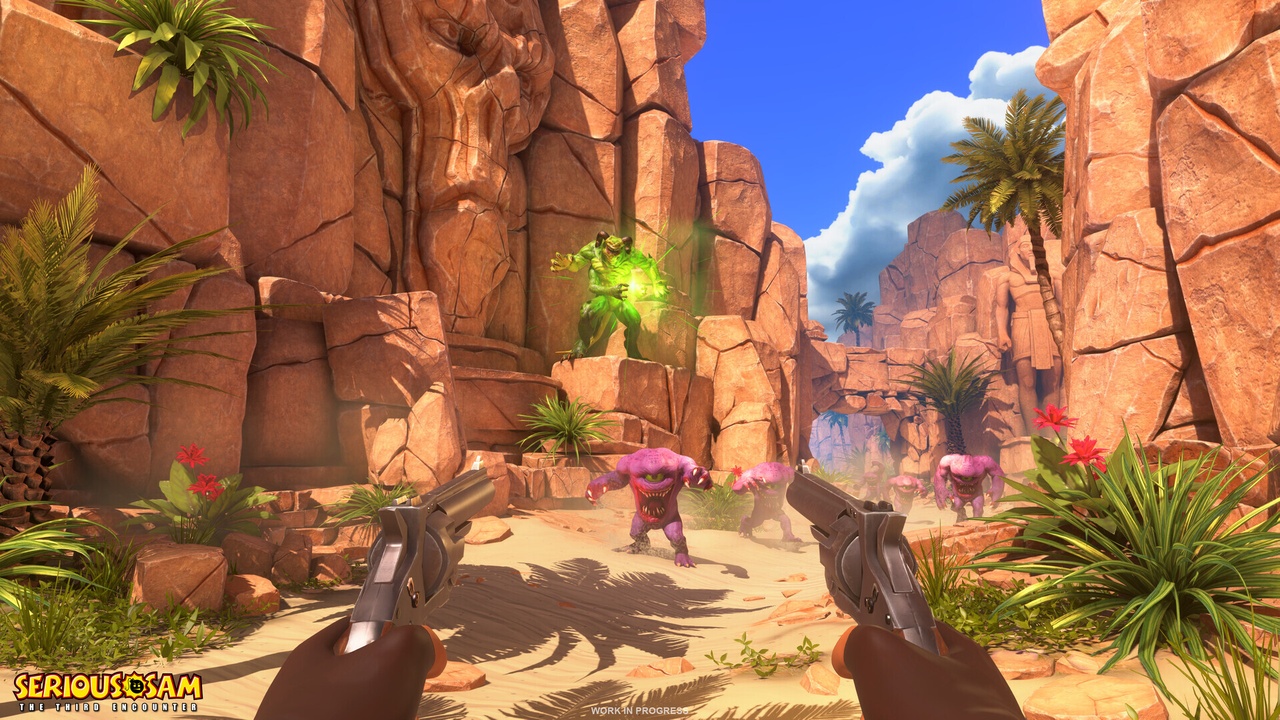
Na bijna een kwart eeuw komt er een vervolg op het verhaal in de chaotische shooterserie Serious Sam. Ontwikkelaar Croteam heeft Serious Sam: The Third Encounter aangekondigd. Dat wordt weliswaar de zevende game in de serie, maar het verhaal gaat verder waar The Second Encounter uit 2002 eindigde. Croteam heeft alleen nog een teaser vrijgegeven.
Serious Sam: The Third Encounter staat inmiddels op Steam. Dat is meteen ook de enige beschikbare informatie, want Croteam heeft daar zelf nog niets over gezegd op zijn website of sociale media. Het bedrijf heeft alleen nog maar een teasertrailer online gezet. Die begint met een ruimteschip dat opstijgt vanaf The Citadel, het finalelevel in Serious Sam: The Second Encounter. In de trailer is verder Sam 'Serious' Stone zelf te zien met op de achtergrond wat snerpende gitaren en het geschreeuw van de iconische Beheaded Kamikazes.
In een aantal screenshots op Steam is te zien hoe Serious Sam zich een weg langs Gnaars en andere bekende vijanden schiet en door tempels en woestijnen loopt. Croteam schrijft dat de game veel klassieke wapens behoudt maar ook nieuwe wapens krijgt. Serious Sam: The Third Encounter krijgt verder een multiplayermodus.
Nieuw/oud verhaal
Opvallend is dat het verhaal officieel een vervolg is op de eerste twee delen, The First Encounter uit 2001 en The Second Encounter uit 2002. "Geen prequel. Geen zijverhaal. Een echte voortzetting", schrijft Croteam. Dat betekent dat Sam na 23 jaar weer verdergaat in zijn kruistocht tegen de alien Mental en zijn vele, vele hordes vijanden.
Serious Sam: The Third Encounter is wel het zevende deel binnen de Serious Sam-reeks. Andere delen, zoals Serious Sam 2, 3: BFE (Before First Encounter) en 4, kwamen later uit. In 2022 volgde ook de stand-alonegame Siberian Mayhem. Maar dat waren aftakkingen en prequels. Die games bevatten vaak onnavolgbare tijdlijnen. Veel fans vinden The First Encounter en The Second Encounter nog steeds de beste games in de reeks.
Wanneer de game uitkomt, is nog onbekend. Naar verwachting duurt dat nog wel even. Croteam heeft het over een 'vroege ontwikkelfase'. Ook is niet bekend of de game naast de pc ook op consoles uitkomt.
Veel websites die worden gehost bij hostingdiensten die onder Yourhosting vallen, zijn nog steeds niet online na het PHP-lek van gisteren. Het bedrijf zegt dat in de loop van de ochtend gebeurt. Een fix voor PHP2Shell is inmiddels al meer dan 18 uur beschikbaar.
Veel tweakers klagen op het forum over de diensten van onder andere Versio, een van de grotere hostingpartijen van Yourhosting. Ook bij andere hostingpartijen zoals Flexwebhosting zijn er problemen. Bij veel van die hostingpartijen zijn zelfs de homepages offline.
De problemen lijken te gelden voor de meeste hostingproviders die onder Yourhosting vallen. Yourhosting kocht de afgelopen jaren veel kleinere hosters op. De statuspagina van Yourhosting bevestigt de problemen. Yourhosting noemt daarin onder andere zichzelf, maar ook Argeweb, De Heeg, RealHosting, SoHosted, Vevida en VIP Internet. De problemen lijken voor te komen in zowel resellerhosting als in dedicated hostingpakketten en vps-diensten.
Veel websites die bij die partijen worden gehost, zijn niet bereikbaar. Dat komt door het lek in PHP van woensdag, waardoor veel websites (waaronder Tweakers) preventief offline werden gehaald. Veel hostingpartijen haalden toen ook diensten van klanten offline om die te beschermen.
Maar waar de PHP-patch bij de meeste grote sites wel is doorgevoerd, geldt dat niet voor Yourhosting-pakketten. "Afgelopen nacht zijn de officiële beveiligingsupdates voor PHP uitgebracht", zegt Yourhosting. Dat klopt niet: de patch kwam iets voor 16.00 uur Nederlandse tijd al online. "Onze technische teams zijn druk bezig met het installeren van de beveiligingsupdates. Daarna zetten we onze systemen stap voor stap weer aan. Zoals we gisteren hebben aangegeven, doen we dat pas wanneer het veilig is voor jou. We controleren daarom eerst zorgvuldig of alles goed werkt."
Yourhosting zegt in een update dat 'de eerste websites inmiddels weer bereikbaar zijn'. "De overige websites zetten we stap voor stap weer online", zegt het bedrijf.
XBOX e-mailt sommige gamers die hun XBOX Series X of S mogelijk al een tijdje niet gebruiken dat ze hun gameconsole kunnen inruilen bij Best Buy. Microsoft bevestigt aan Gizmodo dat deze e-mails echt zijn. Gamers kunnen tot 375 dollar aan tegoedbonnen krijgen bij de Amerikaanse winkelketen.
Het inruilaanbod van XBOX werd eerder deze week opgemerkt door koopjesjager Nintendeal. Technieuwssite Gizmodo deed navraag bij Microsoft en kreeg bevestiging van de XBOX-eigenaar over de legitimiteit van deze e-mails. Het bedrijf zou hiermee proberen de markt voor refurbished XBOX-consoles te voorzien van nieuwe voorraad. Nieuwe exemplaren van de XBOX Series X en S zijn de afgelopen tijd in prijs gestegen.
Gamers kunnen maximaal 375 dollar aan digitale cadeaubonnen van Best Buy krijgen. Dat bedrag is voor een XBOX Series X in goede staat, compleet met alle kabels en een controller. Een XBOX Series S zou 200 dollar waard zijn in het inruilprogramma van XBOX en Best Buy.
'Geen goede deal'
Deze campagne lijkt alleen in de Verenigde Staten te lopen. Volgens Gizmodo is het geen goede deal. Verkoopprijzen voor de Series X liggen op eBay wel boven de 500 dollar. Dat verkoopbedrag voor een tweedehands XBOX Series X is lager dan de aankoopprijs van een exemplaar dat officieel refurbished is. De prijs daarvan kan 650 dollar bedragen. Prijzen voor tweedehands en refurbished producten verschillen echter ook door zaken als verzending, controle en garantie.
Na een jarenlange samenwerking neemt Bose de hoofdtelefoon- en speakerfabrikant Skullcandy over. De koper wil met het merk een ander en breder publiek bereiken. Bose roemt het ontwerp en de stijl van Skullcandy-producten. Het is niet bekend hoeveel Bose betaalt voor deze overname.
Bose stelt in het persbericht dat deze overname zijn audioexpertise, technologie en wereldwijde bereik combineert met specifieke eigenschappen van Skullcandy. Die eigenschappen zijn het ontwerp, het inzicht in consumenten en de 'authentieke communitybanden'. De combinatie van Bose en Skullcandy belooft 'nieuwe producten en ervaringen' te creëren. Versnelde groei is ook een doel van het bedrijf.
Skullcandy-merk blijft bestaan
De twee audiobedrijven werken al jaren samen. Daarbij droeg Bose zijn audiotechnologie bij aan de hoofdtelefoons en oordopjes van Skullcandy. Door deze samenwerking hebben de twee fabrikanten al inzicht in hoe ze elkaar aanvullen. Bose verklaart dat het de eigen identiteit, uitstraling en merknaam van Skullcandy behoudt.
Het overgenomen bedrijf sloot recent een samenwerking met Bose om geavanceerde technologie voor onder meer actieve noisecancelling op te nemen in zijn audioproducten, meldt The Verge. Dit betrof ook technologie voor ruimtelijke audio die hoofdbewegingen van gebruikers volgt voor correcte geluidsweergave.
Skullcandy heeft in reclame een eigen doelgroepbenadering. Bron: Skullcandy
Beveiligingsexperts leggen PHP onder het vergrootglas en claimen nieuwe beveiligingsproblemen met de veelgebruikte scriptingtaal. Een van de kwetsbaarheden zou met de woensdag vervroegd uitgebrachte patch niet volledig zijn gefixt. Verder is er een derde bug gevonden, maar die is volgens PHP niet kritiek.
De securitysituatie rond PHP lijkt nog niet voorbij, nadat er woensdagmiddag patches vervroegd uitkwamen. Verschillende beveiligingsexperts analyseren de patches en de twee kritieke kwetsbaarheden. Daarbij claimt de Zwitserse beveiligingsonderzoeker Nicolas Krassas dat PHP-versie 8.5.12 incompleet is. Die woensdag uitgekomen release fixt volgens hem wel aanvalsroutes voor de twee kritieke gaten, maar zou drie andere methodes voor misbruik openlaten.
'Niet gecoördineerd'
Krassas stelt dat meer validatie van de patch nodig is. Hij heeft zijn bevinding online gepubliceerd en claimt werkende proof-of-conceptcode te hebben voor zijn vondst. Hij meldt daarbij dat hij zijn publicatie niet heeft afgestemd met het beveiligingsteam van PHP. De onderzoeker legt uit dat het beleid van PHP sinds 2017 is om geen CVE-beveiligingsscores toe te kennen aan bepaalde geheugencorruptiebugs. Op sites als Reddit en LinkedIn lopen nu discussies over de validiteit van Krassas' claim.
Ook de vondst van de Duitse beveiligingsonderzoeker Elise Amber Katze leidt nu tot twijfel en kritische analyse. Zij heeft een derde bug in PHP-code gevonden en die verantwoord gemeld bij het PHP-ontwikkelteam. Haar proof-of-conceptcode zou ook werken op de nieuwste 8.5.12-release van de scriptingtaal. PHP draait op 69,3 procent van alle websites wereldwijd.
Wel gecoördineerd, maar 'niet urgent'
Haar vondst is volgens PHP-kernontwikkelaar Ilija Tovilo een andere geheugenbug, die 'op geen enkele manier urgent is'. Terwijl Katze stelt dat haar bug relatief simpel is, zou misbruik ervan lastiger zijn dan van de twee kritieke kwetsbaarheden waarover woensdag grote zorgen ontstonden.