Tip de redactie

Bose koopt audioconcurrent Skullcandy om ander, breder publiek te bereiken

Door Jasper Bakker, 22 oktober 2026 09:22 • 3 reacties, submitter: crunchytail

Na een jarenlange samenwerking neemt Bose de hoofdtelefoon- en speakerfabrikant Skullcandy over. De koper wil met het merk een ander en breder publiek bereiken. Bose roemt het ontwerp en de stijl van Skullcandy-producten. Het is niet bekend hoeveel Bose betaalt voor deze overname.

Bose stelt in het persbericht dat deze overname zijn audioexpertise, technologie en wereldwijde bereik combineert met specifieke eigenschappen van Skullcandy. Die eigenschappen zijn het ontwerp, het inzicht in consumenten en de 'authentieke communitybanden'. De combinatie van Bose en Skullcandy belooft 'nieuwe producten en ervaringen' te creëren. Versnelde groei is ook een doel van het bedrijf.

Skullcandy-merk blijft bestaan

De twee audiobedrijven werken al jaren samen. Daarbij droeg Bose zijn audiotechnologie bij aan de hoofdtelefoons en oordopjes van Skullcandy. Door deze samenwerking hebben de twee fabrikanten al inzicht in hoe ze elkaar aanvullen. Bose verklaart dat het de eigen identiteit, uitstraling en merknaam van Skullcandy behoudt.

Het overgenomen bedrijf sloot recent een samenwerking met Bose om geavanceerde technologie voor onder meer actieve noisecancelling op te nemen in zijn audioproducten, meldt The Verge. Dit betrof ook technologie voor ruimtelijke audio die hoofdbewegingen van gebruikers volgt voor correcte geluidsweergave.
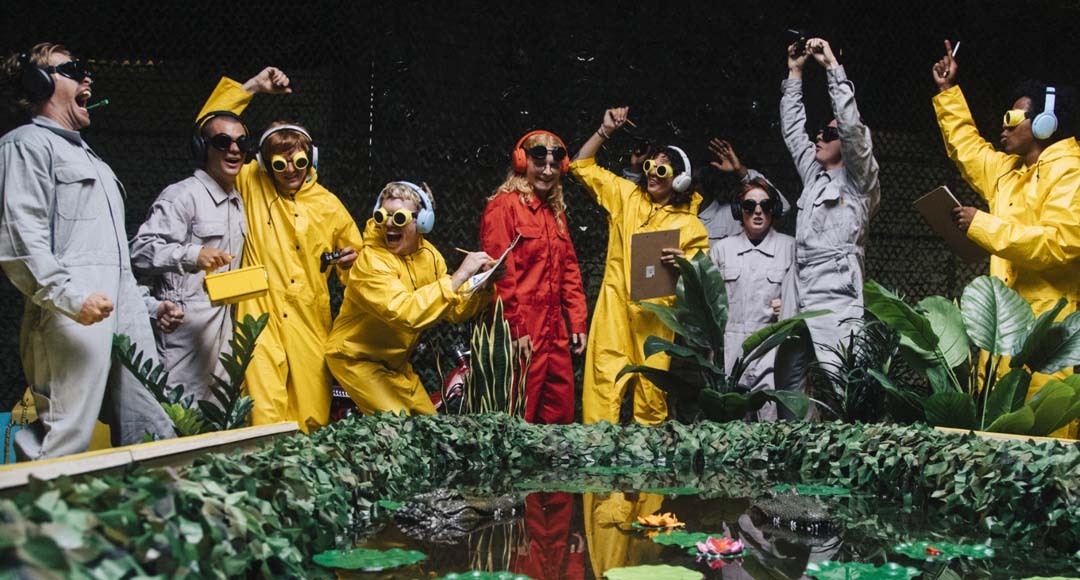
Reclame, doelgroep, audioproducten. Bron: Skullcandy
Skullcandy heeft in reclame een eigen doelgroepbenadering. Bron: Skullcandy

Reacties (3)


Securityexperts vinden derde bug in PHP en claimen dat patch incompleet is

Door Jasper Bakker, 22 oktober 2026 08:04 • 73 reacties, submitter: Joey

Beveiligingsexperts leggen PHP onder het vergrootglas en claimen nieuwe beveiligingsproblemen met de veelgebruikte scriptingtaal. Een van de kwetsbaarheden zou met de woensdag vervroegd uitgebrachte patch niet volledig zijn gefixt. Verder is er een derde bug gevonden, maar die is volgens PHP niet kritiek.

De securitysituatie rond PHP lijkt nog niet voorbij, nadat er woensdagmiddag patches vervroegd uitkwamen. Verschillende beveiligingsexperts analyseren de patches en de twee kritieke kwetsbaarheden. Daarbij claimt de Zwitserse beveiligingsonderzoeker Nicolas Krassas dat PHP-versie 8.5.12 incompleet is. Die woensdag uitgekomen release fixt volgens hem wel aanvalsroutes voor de twee kritieke gaten, maar zou drie andere methodes voor misbruik openlaten.

'Niet gecoördineerd'

Krassas stelt dat meer validatie van de patch nodig is. Hij heeft zijn bevinding online gepubliceerd en claimt werkende proof-of-conceptcode te hebben voor zijn vondst. Hij meldt daarbij dat hij zijn publicatie niet heeft afgestemd met het beveiligingsteam van PHP. De onderzoeker legt uit dat het beleid van PHP sinds 2017 is om geen CVE-beveiligingsscores toe te kennen aan bepaalde geheugencorruptiebugs. Op sites als Reddit en LinkedIn lopen nu discussies over de validiteit van Krassas' claim.

Ook de vondst van de Duitse beveiligingsonderzoeker Elise Amber Katze leidt nu tot twijfel en kritische analyse. Zij heeft een derde bug in PHP-code gevonden en die verantwoord gemeld bij het PHP-ontwikkelteam. Haar proof-of-conceptcode zou ook werken op de nieuwste 8.5.12-release van de scriptingtaal. PHP draait op 69,3 procent van alle websites wereldwijd.

Wel gecoördineerd, maar 'niet urgent'

Haar vondst is volgens PHP-kernontwikkelaar Ilija Tovilo een andere geheugenbug, die 'op geen enkele manier urgent is'. Terwijl Katze stelt dat haar bug relatief simpel is, zou misbruik ervan lastiger zijn dan van de twee kritieke kwetsbaarheden waarover woensdag grote zorgen ontstonden.

PHP-kwetsbaarheden (uitslaande brand). Bron: Tweakers
Kwetsbaarheden in de veelgebruikte scriptingtaal PHP zorgden gister voor 'brand' op internet. Bron: Tweakers

Reacties (73)