Redactieblog: wat er gebeurde toen Tweakers offline ging

Wanneer is Tweakers een tijdje bewust offline geweest? In 2012 bij de release van 'Tweakers 7', jaren eerder bij de serververhuizingen en dat was het wel zo'n beetje. En toch ging de site van Tweakers urenlang offline op woensdagmiddag 21 oktober om 12:22:29. Wat gebeurde er bij Tweakers?

De lunchtafel op de redactie van Tweakers is een gezellige boel tussen twaalf en half een. Iedereen eet een broodje, een salade of iets anders lekkers. Veel mensen zitten met elkaar te praten, anderen zijn aan het kaarten. Het was een heel normale woensdagmiddag tot het ineens over de redactievloer gonste: wij zijn offline.
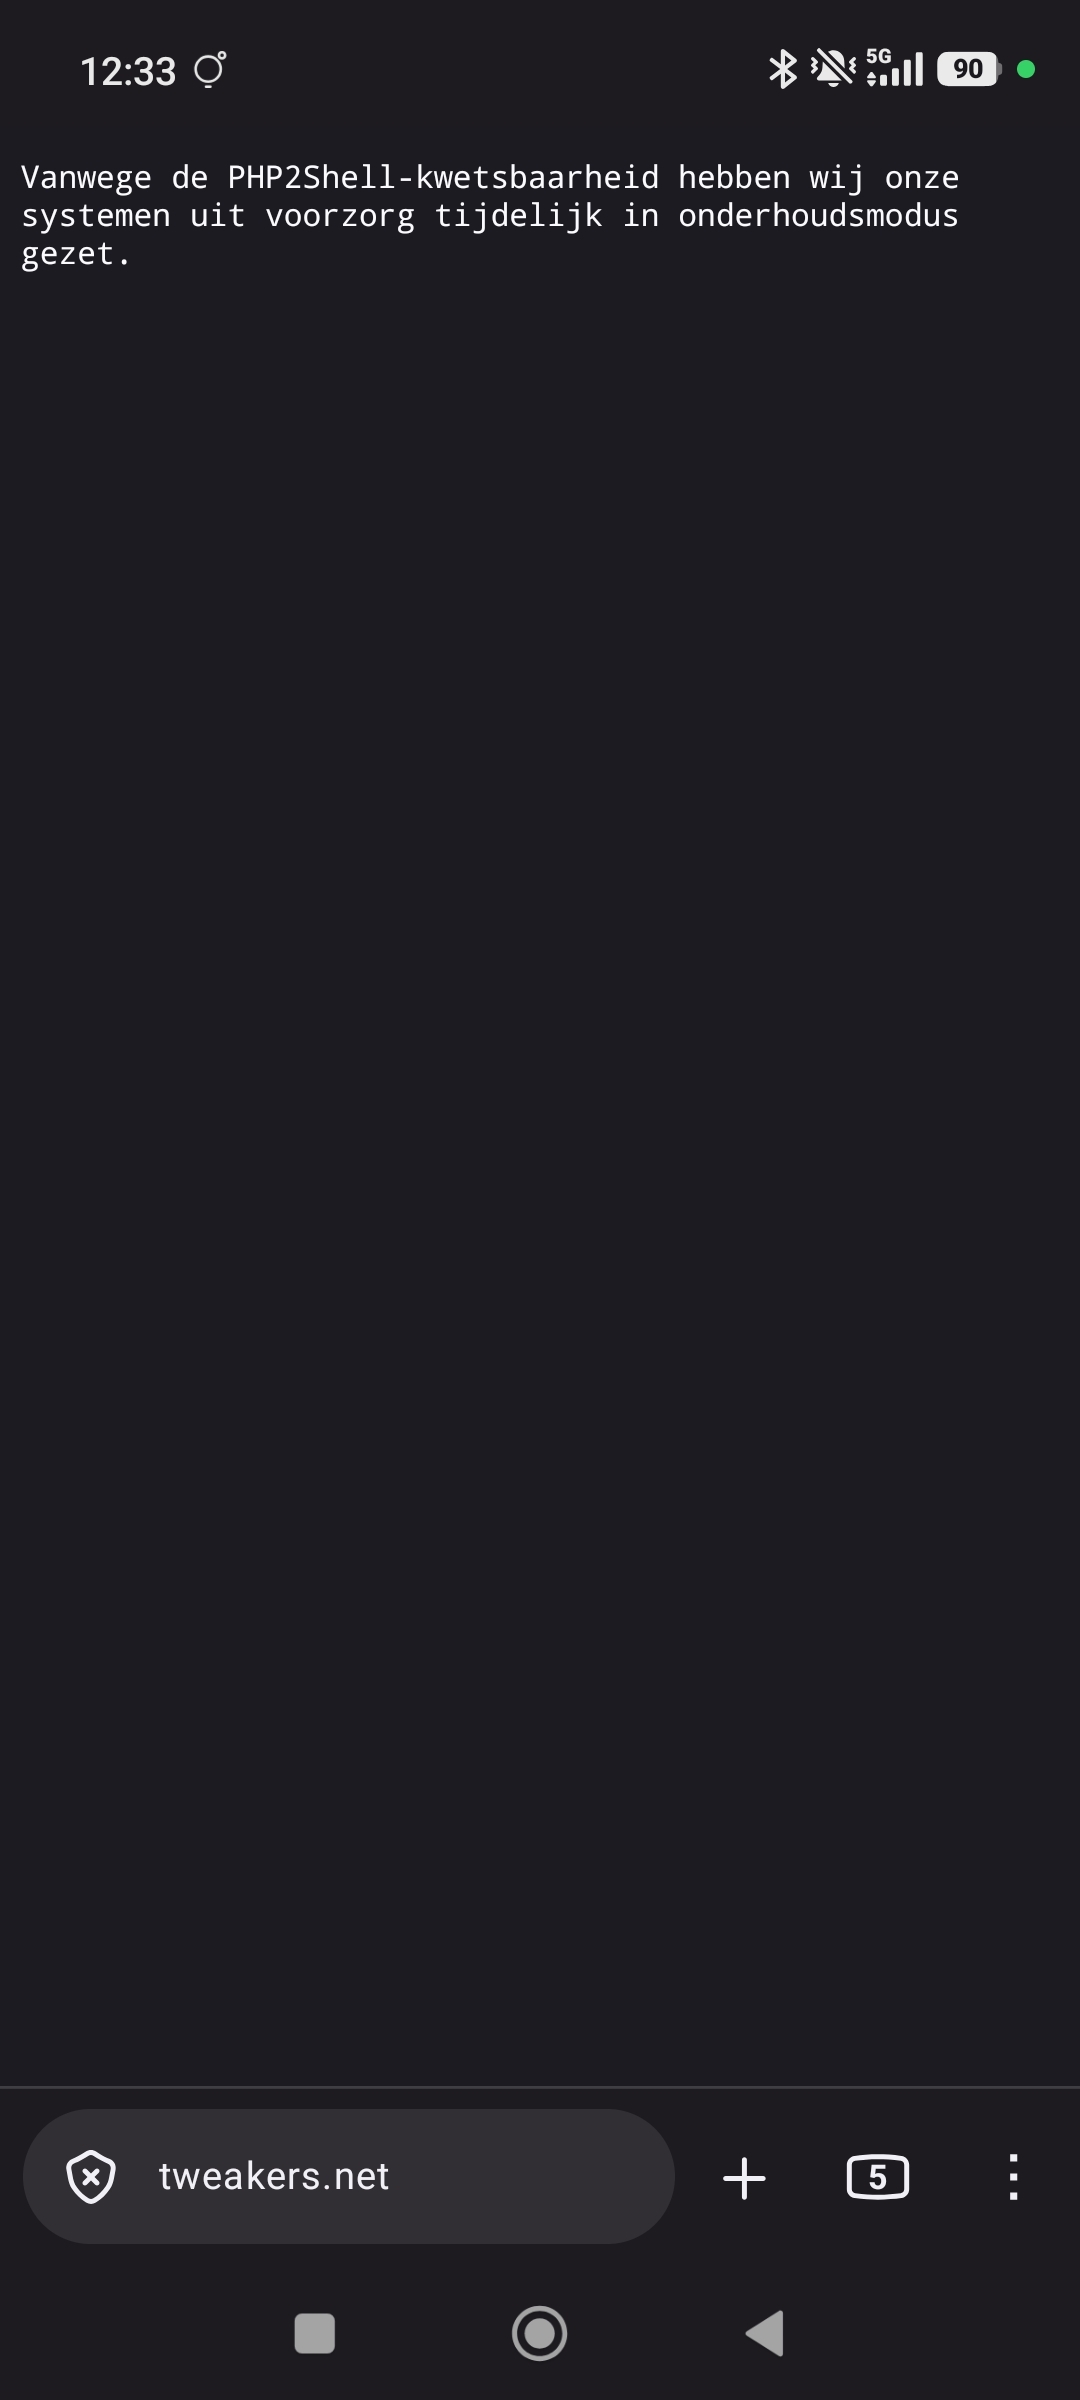
Tweakers offline vanwege PHP-lekkenOp dat moment was het nieuws over PHP-lekken al even bekend. Het bericht over de lekken van die ochtend was al meer dan 90.000 keer gelezen. Maar dat we onze eigen site offline zouden trekken, dat hadden veel mensen niet zien aankomen.

Even later stond hoofdredacteur Wout ineens bij de lunchtafel met iets dat leek op een officiële mededeling. Het bericht? Geen idee hoelang het duurt, maar vermoedelijk zullen we urenlang offline zijn. De laatste happen smaakten bij veel mensen toch nét even anders.

Hoe de beslissing tot stand kwam

Die beslissing is ingrijpend en die neem je niet zomaar. Ze komt niet van de redactievloer, waar alleen de redactie, het testlab en Pricewatch zitten. Onze systeembeheerder Kees Hoekzema haalde de site daadwerkelijk offline om acht minuten voor half een. "Woensdagochtend werd ik wakker met het nieuws dat mensen al exploits en proof-of-concepts (poc's) voor de lekken hadden gemaakt. Daar heb ik eerst mitigaties voor gemaakt." Niet voor niets, want Tweakers werd al snel bestookt met door AI gemaakte poc's.

Er was een interne meeting bij moederbedrijf DPG Media rond twaalf uur. "Met de chief information security officer (CISO). En de boodschap was eigenlijk: jullie zijn impacted. Overleg of de website offline kan." Dat overleg met de leiding duurde niet lang. "Liever een middag offline dan morgen met de database op straat", zegt Kees.

Tweakers is vrijwel altijd online, maar er zijn momenten dat we de hele site hebben vervangen door een statische pagina. Dat doen we bijvoorbeeld tijdens de dodenherdenking op 4 mei om 20.00 uur. Hoe haal je de site offline? "Ik heb de loadbalancers aangepast, zodat er geen verkeer naar de servers meer gaat."

De eerste pagina bevatte alleen een korte mededeling. Kees paste de statische HTML-pagina in de loop van de middag aan met informatie die nieuwsredacteur Jasper Bakker schreef. Hij was al bezig met een achtergrondverhaal over de PHP-lekken toen de site offline ging. Sterker nog: het verhaal was al zo goed als klaar.

Tweakers offline vanwege PHP-lekken, 21 oktober 2026

Een redactie vol adrenaline

In elke baan zijn er momenten die leuker en spannender zijn dan andere. Voor artsen zullen dat spoedoperaties zijn, voor voetballers zijn dat finales. Voor nieuwsredacteuren is dat breaking news. Dat zijn de momenten die het minst voorkomen en waarop ons werk het belangrijkst voelt.

De site was offline en ook onze backend was niet bereikbaar. We zaten dus met een probleem: hoe publiceren we iets? Instagram, TikTok en YouTube werkten wel, dus we besloten in elk geval daar video's op te zetten, zoals een eerste mededeling en een uitlegvideo.

Er was een mogelijke eindtijd: PHP had beloofd om vier uur met mogelijke patches te komen. De taken waren snel verdeeld. En toen was het ineens zover, om ongeveer kwart voor vier. Kees: "Ik had al een 'apt update' in een loopje draaien om te zien of er updates waren. Zodra die beschikbaar waren, heb ik één server geüpdatet en direct daarna alle andere servers." De servers waren, mogelijk als eerste in Nederland, bijgewerkt en een paar minuten later weer online. Zo kwam na 3,5 uur een einde aan de meest memorabele downtime van Tweakers in decennia.
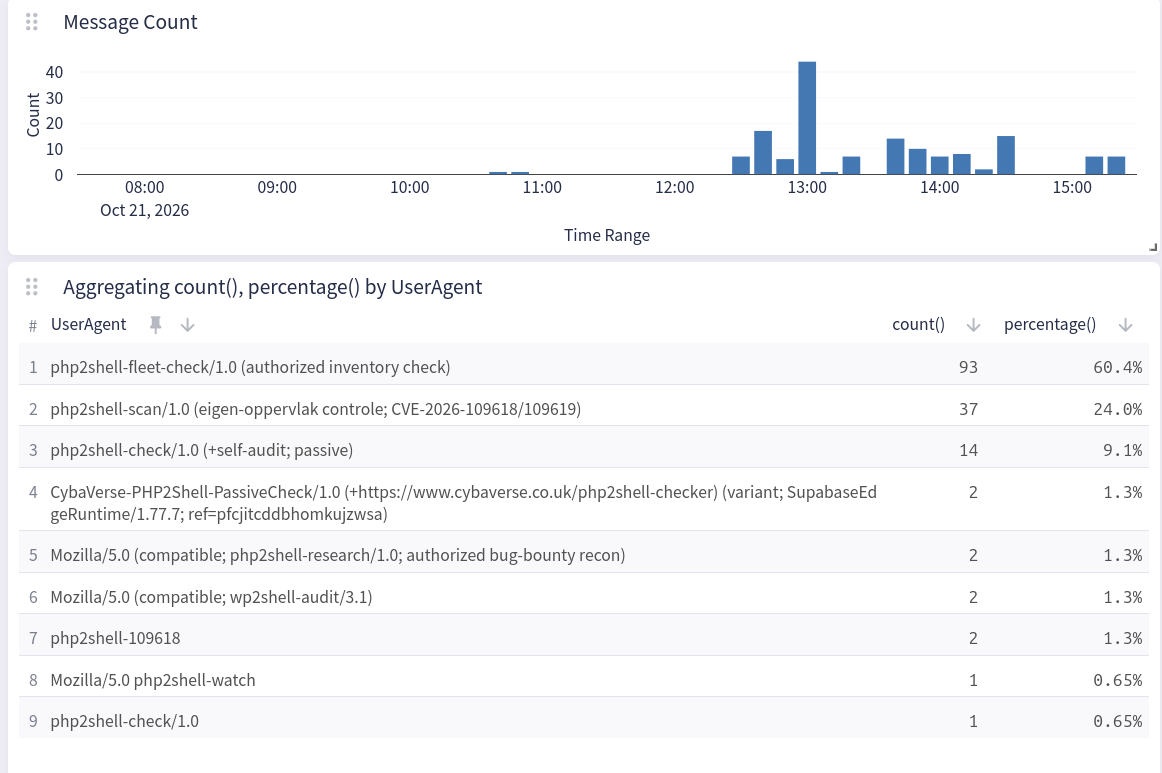
Logs van pocs van PHP2Shell op Tweakers, 21 oktober 2026
Logs van poc's van PHP2Shell op Tweakers, 21 oktober 2026

Door Arnoud Wokke

Redacteur Tweakers

21-10-2026 • 16:35

45

Reacties (45)

Sorteer op:

Weergave:

Goeie actie en nette melding.

Is er iemand binnengekomen?

Edit; en met goeie actie bedoel ik ook dat als Tweakers een statische pagina toont men dit elders ook serieus neemt.

Edit edit; want voor kleine developers is het lastig klant te overtuigen een site down te gooien en verwijzen naar Tweakers zal dan ongetwijfeld helpen.

[Reactie gewijzigd door Xander2 op 21 oktober 2026 16:41]

Met de informatie die nu beschikbaar is ben ik er redelijk zeker van dat er niemand is binnengekomen. De diverse blogs die nu online komen hebben het in elk geval erover dat je dat waarschijnlijk kan zien aan php-processen die met een geheugen probleem uitvallen. Die zie ik in elk geval niet langs komen.

Wel heb ik genoeg pogingen gezien (en die zullen alleen maar toenemen) om binnen te komen, al is het alleen maar om te rapporteren. Dat werkte niet omdat de site toen al offline was (op de eerste twee na). Maar nu zijn we gepatched en heeft ook Akamai hun firewall aangepast.

Dat wil niet zeggen dat we perse veilig zijn; blijkbaar zat deze bug er al jaren in. Wie weet welke andere bugs er nog in zitten.
Bijzonder dat die useragents in het plaatje zichzelf authorised noemen, neem aan dat er nog meer pogingen van generic agents kwamen? ("cyberslop-engineers" ...) En dat deze niet door jullie authorised waren poc's uit te testen?
De reden daarvoor is heel erg simpel. Claude zal niet zomaar een exploit voor je schrijven, tenzij je claude ervan kan overtuigen dat het is om je eigen omgeving te testen en dat je echt niet het gaat uitvoeren op andere websites.

Sterker nog; uiteraard heb ik de poc ook bekeken, en ook bij mij wilde hij meerdere keren niet meer verder omdat hij dacht dat ik een exploit aan het schrijven was terwijl ik alleen maar wilde kijken of de mitigaties die ik had gedaan goed werkten.

En dat is de reden dat al die user agents iets hebben als 'authorized inventory scan', want ze hebben Claude wijs weten te maken dat ze dit mochten doen.
Ik heb zo'n vermoeden dat guardrails een hot topic gaan worden de komende tijd bij de frontier modellen.

Ik zie de laatste tijd ook vaker mensen commentaar geven op fora dat hun Claude Code steeds strenger wordt v.w.b. reverse engineering of hack activiteiten.
Maar hoe zinvol gaan guardrails zijn als modellen als Deepseek die ook steeds krachtiger worden vrolijk alles uitvoeren?
Als jij kan bewijzen dat je hiertoe bevoegd bent (DNS challenge, etc), heeft Claude geen enkel probleem hiermee.
harddisk scannen op nieuwe files ;-)

er wordt graag gebruik gemaakt van base64 o.i.d. ge-encode PHP files en . startende namen om toegang te houden zonder dat een scanner dit opmerkt.
Ik moest zelf als klant vandaag meerdere webdevelopers overtuigen om offline te gaan. Maar helaas waren er toch best veel die erg stug bleven volhouden dat er niet veel aan de hand was.
Ja, ik moest dat ook doen. Werk voor een decentrale overheid en meerdere leveranciers vonden de kans dat het mis zou gaan te klein. Tot er twee uit voorzorg toch maar volledig offline zijn gegaan en de laatste in opdracht.

De kans is klein, maar het risico te groot.
VRT NWS heeft weliswaar wat later ook gerapporteerd over de ernstige bugs, en vermeldde expliciet Tweakers.net.
Niet voor niets, want Tweakers werd al snel bestookt met door AI gemaakte poc's.
Uit de logs zijn dus al requests binnen gekomen, maar is dat niet al te laat?
De logs in deze zijn 'datastream' logs van Akamai. Daar komen ook alle requests in. Dat is dus voordat ze een server met PHP aanraken.

Sterker nog; Na Akamai komen ze eerst op de loadbalancers (ook geen php) en daar had ik ook al wat logging aangezet hiervoor.

De zoekopdracht in die logs was 'alles met "shell" in de user-agent'; daar pak je dus alleen de scanners mee die zich daadwerkelijk netjes identificeren. Ik gok dat de helft dat mischien doet, dus die nummers mag je rustig x2 doen.
De logs kunnen bijvoorbeeld van loadbalancers komen. Je kunt requests loggen zonder dat ze daadwerkelijk door php worden uitgevoerd.
Goed besluit en snel weer online! Je kan geen risico’s nemen tegenwoordig

Ik kon even niet de DM in en het adres voor een ontvanger niet opzoeken, komt toch allemaal dichtbij zo 😭
Het grote probleem is dat vroeger er mischien 10 mensen waren die binnen een paar uur een werkende exploit konden maken op basis van een patch.

Tegenwoordig, met AI, zijn dat er veel meer. En zelfs met de relatief spaarzame informatie die naar buiten was gekomen konden diverse mensen de bug al reproduceren.

Een paar jaar geleden was het niet bij mij opgekomen om offline te gaan voor een patch die een paar uur later beschikbaar zou zijn. De kans dat iemand in de tussentijd een werkende exploit zou maken en dat die persoon ons zou targetten was zo klein dat je het niet eens zou overwegen. Maar nu is dat risico veel groter geworden.
Wat een gave prestatie jongens! Schoolvoorbeeld van hoe het echt moet.

Waarvoor natuurlijk onze oneindige dank.
Dat ging snel! Bravo tweakers en Kees.
Ach, als de site toch offline is, dan hebben de techneuten ook 'rustig' de tijd om updates te installeren :+ ( zegt/schrijft een oud IT'er die weet welke chaos en stress zoiets als dit teweeg brengt ).

Succes allemaal !

[Reactie gewijzigd door PsiTweaker op 21 oktober 2026 16:45]

Mooi stukkie tekst en goed werk, zoals we gewend zijn van Tweakers!
Man man, dat leest hier als een spannend verhaal.

Zo van die momenten dat uw hemd spontaan een zwembad wordt.
Lekker gewerkt mannen, en wat fijn dat er gelijk een artikel bij gepost is. Zo ken ik "mijn" Tweakers weer.
Ik wil wel updaten, maar aangezien het via remi repository loopt en alle mirrors 404's geven blijven de webservices maar eventjes uit zolang het voortduurt. :+

Om te kunnen reageren moet je ingelogd zijn