XBOX heeft de prijzen van zijn XBOX Cloud Gaming-dienst voor gebruikers zonder Game Pass-abonnement bekendgemaakt. Voor 10 uur streamen betalen gebruikers 3,99 dollar. 25 uur cloudspeeltijd kost 7,99 dollar en voor 50 uur rekent XBOX 11,99 dollar.
XBOX meldt dat de optie om cloudspeeltijd te kopen nu beschikbaar is voor XBOX Insiders, deelnemers aan Microsofts testprogramma. Het bedrijf waarschuwt dat de beschikbaarheid wel per markt kan verschillen. Het is niet duidelijk of de dienst al in Nederland en België beschikbaar is. XBOX heeft geen europrijzen bekendgemaakt.
XBOX had al aangekondigd dat het speeltijd voor zijn Cloud Gaming-dienst zou gaan verkopen. Het bedrijf beperkte ook het aantal uur dat Game Pass-abonnees per maand konden spelen. Ultimate-abonnees kregen vijftien uur per maand en Premium-gebruikers tien uur. Essential-abonnees kunnen maandelijks vijf uur streamen voordat zij uren moeten bijkopen.
Meta moet 25 miljard dollar aan de staat New Mexico betalen, omdat het bedrijf consumenten heeft misleid over hun privacy. De zaak draaide om de dataverzameling van Cambridge Analytica, dat via een app van derden data van 87 miljoen Facebook-gebruikers verzamelde.
Dit nieuws in het kort
Meta moet 25 miljard dollar betalen, omdat het gebruikers misleidde over wie toegang had tot gebruikersdata en hoe het platform omging met desinformatie en haatzaaiing.
De jury oordeelde dat Meta de consumentenbeschermingswetten van New Mexico meer dan 43 miljoen keer had overtreden.
Het is de derde boete die Meta dit jaar van de staat New Mexico krijgt.
De staat beschuldigde Meta ervan Facebook-gebruikers te hebben voorgelogen over wie toegang had tot hun gegevens en hoe het bedrijf omging met desinformatie en haatzaaiende uitingen op het platform, schrijft Reuters. Volgens New Mexico wist Meta dat derden toegang hadden tot veel persoonlijke gegevens en tolereerde het schadelijke inhoud, omdat dit de winst van het bedrijf ten goede kwam.
De jury oordeelde in september dat 26 van de 29 verklaringen van Meta en topmensen hierover misleidend waren. Daarmee had het bedrijf de consumentenbeschermingswetten van New Mexico meer dan 43 miljoen keer overtreden. Elke overtreding kan worden bestraft met een boete van maximaal 5000 dollar.
Boete van 219 miljard dollar mogelijk
Rechter Francis Mathew oordeelde dat een boete van meer dan 219 miljard dollar mogelijk was op basis van staatswetgeving, maar besloot het bedrag te verlagen tot 25 miljard dollar. "Het wangedrag van Facebook – dat zich over jaren heeft uitgestrekt en systematisch aan het publiek is bekendgemaakt – raakt de kern van Facebooks bedrijfspraktijken", schrijft hij in zijn vonnis.
Meta zou er bij Mathew op hebben aangedrongen om de boete te beperken tot 3,45 miljard dollar. Bij een hogere boete zou het risico bestaan dat bedrijven de staat zouden verlaten. De advocaten betoogden verder dat Meta geen gebruikersgegevens verkoopt en dat New Mexico niet had bewezen dat het bedrijf daadwerkelijk consumenten had misleid.
Het is de derde boete die Meta dit jaar krijgt van de staat New Mexico. Het socialemediabedrijf moest in maart een schadevergoeding van 375 miljoen dollar betalen, omdat het kinderuitbuiting op zijn platform mogelijk zou maken. In augustus volgde een boete van 567 miljoen dollar, omdat Meta's platforms de mentale gezondheid van jongeren hadden geschaad. Het bedrijf schikte ook al een rechtszaak tegen 29 Amerikaanse staten over het verslavende ontwerp van zijn apps.
Meta's logo bij zijn hoofdkantoor in Californië. Bron: Tayfun Coskun/Anadolu via Getty Images (afbeelding ter illustratie)
Electronic Arts gaat de ontwikkelstudio BioWare sluiten, meldt Bloomberg. Het bedrijf wil naar verluidt ook 400 mensen ontslaan, onder wie de vijftig werknemers van BioWare. EA schrapt ook de komende Mass Effect-game.
Operationeel directeur David Tinson en chief studios officer Cam Weber schrijven in een interne memo, die Bloomberg heeft ingezien, dat zij de bedrijfsactiviteiten 'grondig hebben geëvalueerd'. Op basis daarvan hebben zij besloten een aantal projecten te schrappen, waaronder de nieuwe Mass Effect-game. Deze bevond zich volgens het persbureau in een vroeg ontwikkelingsstadium.
EA zou blijven investeren in sportgames, het onlineschietspel Apex Legends en verschillende actie-avontuurgames, waaronder de volgende Star Wars: Jedi-game en een spel met Iron Man in de hoofdrol. Het bedrijf houdt ook vast aan de Battlefield-serie en zegt dat Respawn Entertainment en DICE samenwerken aan een nieuw project. Waarschijnlijk gaat het om een nieuwe Star Wars: Battlefront-game.
EA zou verder een geplande Sims-game, die intern Project Lotus wordt genoemd, hebben geannuleerd. De ontwikkelaar wil naar verluidt prioriteit geven aan een game met de naam Project Evergreen. Het is niet bekend wat dit project precies inhoudt. Ook verkleint het bedrijf het ontwikkelteam achter een nieuwe Skate-game.
BioWare werd opgericht in 1995 en kwam in 2007 in handen van EA. De studio bracht in de beginjaren onder EA veel succesvolle rpg's uit, waaronder de Mass Effect-trilogie en de Dragon Age-games. De laatste games van de ontwikkelaar, zoals Mass Effect: Andromeda en Anthem, vielen tegen. Ook de verkoopcijfers van Dragon Age: The Veilguard stelden volgens EA teleur. Het bedrijf voerde daarom al begin 2025 een ontslagronde bij BioWare door.
EA zou 400 banen schrappen en BioWare sluiten. Bron: Getty Images (afbeelding ter illustratie)
De Europese Commissie gaat onderzoeken of Booking.com de Digital Services Act (DSA) heeft overtreden. Het platform heeft mogelijk te weinig gedaan tegen nepadvertenties en phishing. Ook is Booking.com mogelijk niet transparant genoeg geweest over advertenties.
De Commissie onderzoekt onder meer of Booking.com genoeg heeft gedaan tegen illegale content. Het gaat onder meer om nepadvertenties en identiteitsfraude. Ook bekijkt de EC of Booking.com phishingaanvallen genoeg heeft aangepakt. Daarbij onderzoekt de Commissie onder meer hoe Booking.com reserveringsgegevens met aanbieders deelt en hoe de berichtenservice van het bedrijf werkt.
Ook bekijkt Europa of Booking.com wel transparant genoeg is over advertenties. Aanbieders kunnen hun vermeldingen op het platform beter zichtbaar maken door een hogere commissie te betalen. De Commissie onderzoekt of gebruikers makkelijk kunnen zien wie voor de advertentie heeft betaald, waarom ze de advertentie zien en of het mogelijk is om aan te passen welke advertenties zij zien.
De Europese Commissie onderzoekt dit samen met de Nederlandse Autoriteit Consument & Markt. De EU bekijkt al sinds vorig jaar of Booking.com zich wel aan de DSA houdt, maar opent nu ook een formeel onderzoek.
Het hoofdkantoor van Booking.com in Amsterdam. Bron: Getty Images (afbeelding ter illustratie)
Een van de ontdekkers van de recente PHP-kwetsbaarheden lekte zelf vroegtijdig informatie over het bestaan ervan. Daarna publiceerde een ander bedrijf vóór het verstrijken van het embargo de komende patch. Hierdoor moesten de PHP-makers vervroegd een update uitbrengen. In afwachting daarvan gingen wereldwijd talloze websites uit voorzorg offline.
Dit nieuws in het kort
Beveiligingsonderzoekers van Calif hebben kwetsbaarheden in PHP ontdekt en dit zelf uitgelekt.
Dat zorgde nog niet voor exploits. Dat gebeurde pas nadat een bedrijf het embargo voor de patch schond.
PHP is een scriptingtaal die door een groot deel van het internet gebruikt wordt. Vanwege de kwetsbaarheden gingen veel websites uit voorzorg offline.
Er is inmiddels een update uitgebracht, maar de echte gevolgen van de kwetsbaarheid zijn nog onduidelijk.
In een blogpost legt de PHP Foundation uit waar het misging in aanloop naar de PHP-kwetsbaarheden die op 21 oktober voor grote problemen op het internet zorgden. Dat begon bij de circulatie van twee identificatienummers uit het Common Vulnerabilities and Exposures-systeem (CVE) die bedoeld waren voor de betreffende kwetsbaarheden.
Wat is PHP?
PHP is een veelzijdige scriptingtaal die dynamische webpagina's kan aanmaken. Wereldwijd gebruikt 69,3 procent van alle websites PHP. PHP vormt de basis voor het veelgebruikte WordPress en wordt ook gebruikt in Joomla, Drupal, Magento en andere websoftware. Tweakers schreef een uitgebreid achtergrondverhaal over de kwetsbaarheden.
Dit was voor de PHP-makers de reden om vervroegd een patch uit te brengen. De organisatie noemt de CVE-vermeldingen een lek, maar voor zover bekend is het gebruikelijk dat deze identificatienummers al voor de daadwerkelijke openbaarmaking van een kwetsbaarheid bekend worden. Er waren toen nog geen technische details bekend.
Video te vroeg en embargo gebroken
Toch kondigde de organisatie achter de opensourcesoftware eerder dan gepland een komende patch aan. In reactie op deze aankondiging en het 'uitlekken' van de CVE-nummers publiceerden beveiligingsonderzoekers van Calif een dag te vroeg een video met proof-of-conceptaanvallen die gebruikmaakten van de kwetsbaarheden. Ook advies aan enkele grote infrastructuurproviders lekte vroegtijdig uit.
Volgens onderzoek van de PHP-makers was er echter nog geen aanwijzing dat de uitgelekte informatie daadwerkelijk tot werkende exploits en misbruik van de kwetsbaarheden leidde.
Dat veranderde toen cyberbeveiligingsbedrijf Chainguard vóór het verstrijken van het afgesproken embargo zijn beveiligingsupdates publiceerde. Het bedrijf kreeg vroegtijdig toegang tot de patches, zodat gebruikers snel hun systemen konden updaten. De publicatie vond zes uur voor de gecoördineerde release van de beveiligingsupdates plaats.
Grote gevolgen
Door de verschillende lekken en fouten kwam informatie over de kritieke kwetsbaarheden te vroeg naar buiten. Omdat kwaadwillende ontwikkelaars die informatie kunnen gebruiken om exploits te maken, moesten wereldwijd websites offline om cyberaanvallen te voorkomen. Tweakers was een van die websites.
Mogelijk zijn de gevolgen ook na de patch groot. De kwetsbaarheden zitten in vele versies van PHP, waarvan de meeste niet meer ondersteund worden en dus geen beveiligingsupdate krijgen. Gebruikers wordt daarom aangeraden om direct naar een nieuwe versie te updaten.
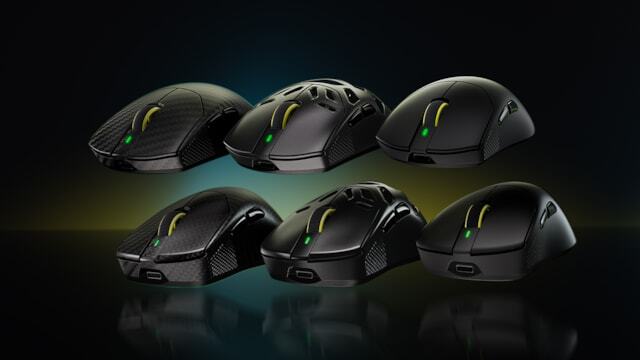
Corsair en Aimlabs komen met een nieuwe muissoftwarefunctie genaamd PureVector. Deze functie past de muisgevoeligheid aan het gedrag van de gebruiker aan. Volgens Corsair schieten gamers hierdoor tot dertig procent accurater. De functie werkt alleen met de nieuwe muizen uit de Sabre v3 Pro-serie.
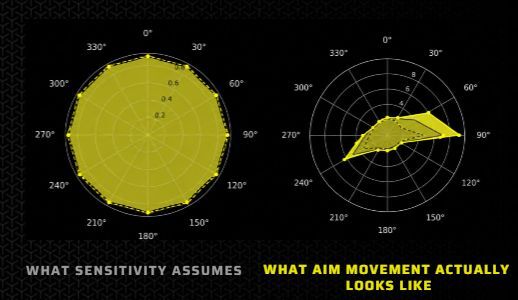
Volgens Corsair analyseert de PureVector-software met een test van vijf minuten hoe een gamer mikt. Dat gebeurt namelijk niet lineair, maar in verschillende fases. Zo begint de gebruiker met een beweging en corrigeert deze gaandeweg.
Ook zijn die correcties niet symmetrisch. De gebruiker beweegt bijvoorbeeld in de ene richting sneller of harder dan in de andere. Om dat te compenseren kan PureVector de gevoeligheid van de muis in alle richtingen afstemmen op de gebruiker. Na correctie door de software zouden de bewegingen van de gebruiker in-game volledig consistent moeten zijn.
Geen aimbot
Corsair verzekert dat PureVector geen aimbot is: "Eenmaal opgeslagen, worden de gevoeligheidsinstellingen per bewegingsrichting in de muis opgeslagen. De software mikt niet voor de gebruiker, er draait niets op de achtergrond en er worden tijdens het gamen geen inputs aangepast."
Volgens onderzoek van Corsair presteren gamers tot dertig procent beter met de software. Dat geldt voor beginnende gamers. 'Geavanceerde' spelers zouden gemiddeld twaalf procent accurater schieten. Professionele gamers zouden acht procent beter presteren.
Alleen voor nieuwe muizen
Vooralsnog werkt de nieuwe PureVector-functie alleen voor nieuwe Corsair Sabre v3 Pro PureVector-modellen. Het is onduidelijk of de functie later naar andere Corsair-muizen komt.
SpaceX-ceo Elon Musk zou verantwoordelijk zijn voor het inperken van het Starshield-satellietnetwerk in Oekraïne, meldden ingewijden aan The Wall Street Journal en CBS News. Door de beperkingen konden Oekraïense drones minder snel vliegen, waardoor Rusland ze makkelijker kan onderscheppen.
Wat is Starshield?
Starshield is een militair satellietnetwerk van SpaceX. Het netwerk gebruikt technologie die vergelijkbaar is met die van Starlink. Oekraïense strijdkrachten gebruiken Starshield onder meer om te communiceren en droneaanvallen uit te voeren. Er zijn in feite geen realistische alternatieven voor de dienst.
Bronnen van The Wall Street Journal en CBS News beweren dat Musk de ingreep vooraf heeft besproken met meerdere hoge functionarissen binnen de regering, onder wie president Donald Trump. Het is niet bekend hoe Musks bevel om de dienstverlening te beperken is uitgevoerd, schrijft CBS News.
Ondanks de gesprekken zouden de beperkingen voor sommige Amerikaanse regeringsfunctionarissen als een verrassing zijn gekomen. Zij zeggen dat noch Trump, noch de regering specifiek opdracht heeft gegeven om dronemissies en communicatie op het slagveld opzettelijk te verstoren. Oekraïne heeft sinds vorige week last van de beperkingen.
Elon Musk schreef eerder op X dat de Amerikaanse overheid Starshield beheert. Daarom had hij naar eigen zeggen geen rol in het opleggen van de beperkingen: "Alle limieten op snelheid of gebruik worden bepaald door het Amerikaanse leger en uiteindelijk door de president van de Verenigde Staten." Dat ontkent onder meer buitenlandminister Marco Rubio: "Wij hadden geen voorkennis", zei hij tijdens een bezoek aan India.
Ook Trump en defensieminister Pete Hegseth zeggen dat de Amerikaanse regering niet betrokken is bij de beperkingen: "Er zijn servicevoorwaarden waaraan uiteindelijk moet worden voldaan. En dat is waar Starlink de mogelijkheid heeft om die beslissingen te nemen, maar vanuit ons oogpunt is er niets veranderd. We hebben geen instructies of iets dergelijks uitgevaardigd."
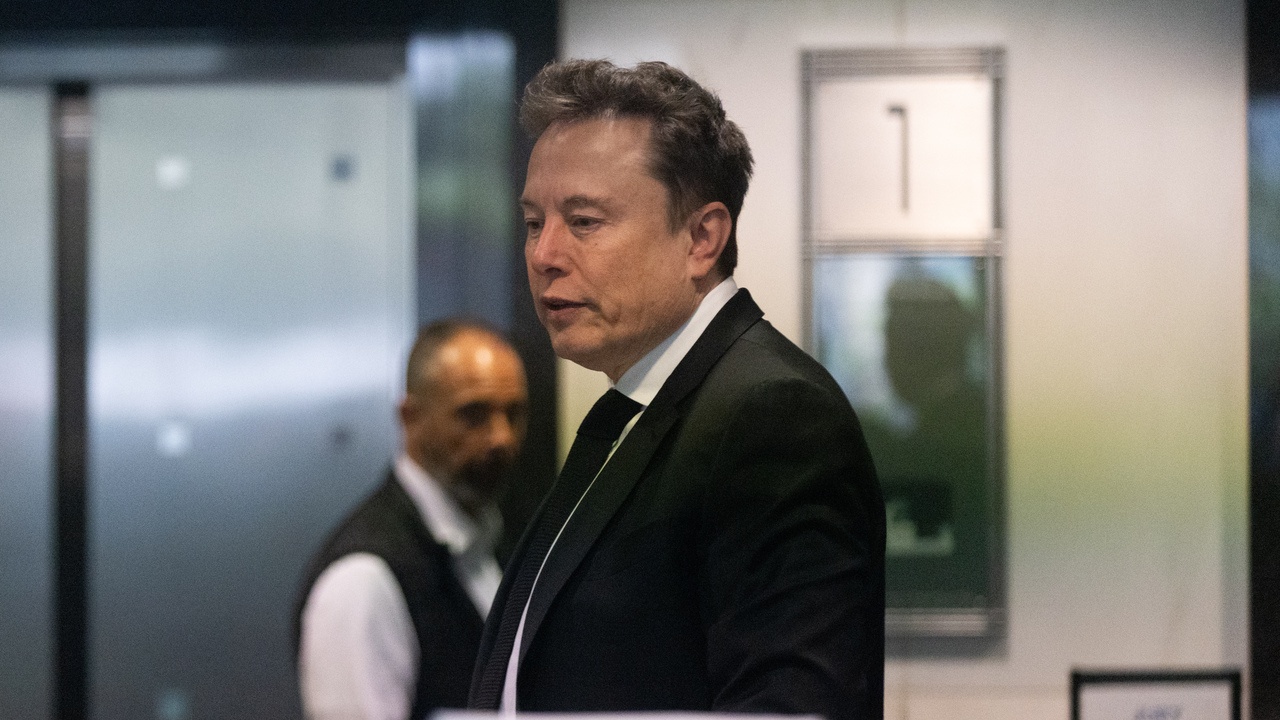
SpaceX-ceo Elon Musk. Bron: Benjamin Fanjoy/Getty Images
ByteDance, Alibaba en Tencent hebben meer dan drie miljoen Nvidia RTX PRO 5500-videokaarten besteld, schrijft Reuters. De totale waarde van al die kaarten zou meer dan 35 miljard dollar zijn, melden twee bronnen aan het persbureau.
Nvidia heeft klanten en partners naar verluidt gezegd dat het niet kan garanderen dat het aan de vraag kan voldoen. De vraag van Chinese techbedrijven zou veel hoger zijn dan de geplande productie, melden bronnen aan Reuters.
Een bron zegt dat Nvidia mogelijk maar 5 tot 10 procent van de bestellingen levert. Een andere bron zegt dat Nvidia in 2027 wereldwijd niet meer dan 3 miljoen RTX PRO 5500-kaarten kan produceren. Chinese klanten zouden al meer dan 6 miljoen bestellingen hebben geplaatst.
De RTX PRO 5500 is bedoeld voor professionele workstations. Voor datacenters levert Nvidia in principe krachtigere chips, zoals de B300. Die mag de fabrikant door exportbeperkingen echter niet leveren aan Chinese kopers. Voor de H200-chip, die gebaseerd is op de oudere Hopper-architectuur, beoordeelt de Amerikaanse regering per geval of export is toegestaan. De RTX PRO 5500 valt niet onder deze beperkingen.
De Chinese regering moedigt het gebruik van Chinese chips aan om minder afhankelijk te worden van Nvidia. Vooral Huawei zou marktaandeel hebben gewonnen door de Chinese exportbeperkingen, maar volgens Reuters hebben Chinese fabrikanten nog altijd moeite om concurrerende producten te ontwikkelen. Dat komt onder meer doordat Chinese bedrijven geen toegang hebben tot de geavanceerdste euv-machines van ASML.
De RTX PRO 5500 zou in trek zijn bij Chinese techbedrijven.
De Nederlandse politie heeft op 6 oktober 23-jarige man uit Vaassen en een 25-jarige man uit Ede aangehouden in een onderzoek naar een nieuwe vorm van bankhelpdeskfraude. De politie verdenkt hen ervan 380.000 euro van 170 slachtoffers te hebben gestolen.
Bij de fraude werden potentiële slachtoffers met een AI-stem gebeld en geïnformeerd over vermeende verdachte activiteiten op hun bankrekening, schrijft de politie. Zij moesten op '1' drukken als zij daar niet zelf verantwoordelijk voor waren. Vervolgens kregen zij een oplichter aan de lijn.
De oplichter zette potentiële slachtoffers onder druk om een app te downloaden en de NFC-chip van hun bankpas te scannen. De gegevens konden vervolgens worden doorgestuurd naar een pinner die met dezelfde app bij een geldautomaat klaarstond. Daarmee kon de pinner volgens de politie duizenden euro's pinnen. Het is niet bekend om welke app het precies gaat.
De politie verdenkt de twee mannen ervan de sleutelfiguren achter de fraude te zijn. De 23-jarige man uit Vaassen wordt ervan verdacht de leider en techneut te zijn geweest. De 25-jarige Edenaar zou vooral een coördinerende rol hebben gehad.
De politie heeft de servers van de twee verdachten offline gehaald en onderzoekt de data daarop. Ook de telefoons en laptops van de verdachten zijn in beslag genomen. De twee mannen zitten voorlopig vast in afwachting van de zitting in hun zaak.
Cybersecuritybedrijven Wiz, Calif en ChatGPT-aanbieder OpenAI werkten al twee maanden aan een oplossing voor de recente PHP-kwetsbaarheden. Informatie over die kwetsbaarheden lekte onlangs uit, waardoor wereldwijd talloze sites uit voorzorg offline gingen. Inmiddels is er een beveiligingsupdate voor de kwetsbaarheid.
Wat is PHP?
PHP is een veelzijdige scriptingtaal die dynamische webpagina's kan aanmaken. Wereldwijd gebruikt 69,3 procent van alle websites PHP. PHP vormt de basis voor het veelgebruikte WordPress en wordt ook gebruikt in Joomla, Drupal, Magento en andere websoftware. Tweakers schreef een uitgebreid achtergrondverhaal over de kwetsbaarheid.
In een blogpost schrijft OpenAI dat Wiz en Calif onafhankelijk van elkaar de kwetsbaarheid ontdekten. Volgens Wiz werkten de partijen samen met de PHP-makers aan de verificatie van de ontdekking en de daaropvolgende oplossing. De kwetsbaarheden werden in augustus al ontdekt en de PHP-makers wisten er sinds 21 september van.
Het beveiligingsbedrijf gebruikte naar eigen zeggen GPT-5.6 Sol en stelt dat Gemini 4 Argon een 'bijdrage van onschatbare waarde' leverde. Ook Google Cloud, Cloudflare, AWS, Microsoft, Akamai en andere partijen hebben aan het project meegewerkt. OpenAI lijkt het project te hebben gecoördineerd onder het Patch the Planet-project.
Bron: Wiz
Vroegtijdig uitgelekt
Informatie over de kritieke kwetsbaarheden verscheen om nog onbekende redenen te vroeg online. Voor zover bekend ging het om een lek. Daardoor moesten de makers van PHP eerder dan gepland een beveiligingsupdate uitbrengen.
Omdat informatie over de kwetsbaarheid nog voor de release van de update online werd verspreid, konden kwaadwillenden die al uitbuiten. Daarom gingen websites massaal uit voorzorg offline. Ook Tweakers was daardoor enkele uren offline.
OpenAI komt binnenkort met een versiechecker voor PHP waarmee gebruikers de gebruikte PHP-versie kunnen controleren. Daar komt ook een Codex-variant uit die kan helpen bij het identificeren van de betreffende kwetsbaarheid in bestaande code. Het is niet duidelijk wanneer dat gebeurt. De makers van de PHP-programmeertaal raden gebruikers nadrukkelijk aan om direct de patch te installeren.
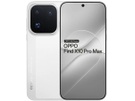
OPPO heeft twee nieuwe topmodellen voor de Europese markt uitgebracht. De Find X10 en X10 Pro Max zijn vanaf respectievelijk 1299 en 1799 euro te koop. Ze hebben forse accu's en uitgebreide camerasystemen. De Pro Max is volgens OPPO de eerste telefoon ter wereld met een 600-megapixelcamerasysteem. Daarmee wordt bedoeld dat de drie camera's achterop elk een resolutie van 200 megapixel hebben.
De meeste tech wordt duurder en smartphones zijn daar geen uitzondering op. Dat blijkt opnieuw, deze keer uit de prijzen van OPPO's nieuwe topmodellen.
De Find X10 Pro Max is het duurste niet-vouwbare toestel dat de Chinese fabrikant tot dusver op de markt heeft gebracht. Daarmee is de prijs voor het eerst hoger dan die van Apples gelijknamige iPhone van het moment, de iPhone 18 Pro Max.
Camerasystemen met grote sensoren
Het camerasysteem van de Find X10 lijkt op dat van zijn voorganger met een hoofd- en telecamera van 200 megapixel. Die laatste heeft bovendien een relatief grote beeldsensor.
Het camerasysteem van de Find X10 Pro Max
Het Pro Max-model krijgt een forse upgrade voor de ultragroothoekcamera. Die gebruikt nu dezelfde 1/1,56"-sensor als de telecamera. Daarmee is het de grootste sensor voor een ultragroothoekcamera in een telefoon in onze markt.
Camerasysteem
Find X10
Find X10 Pro Max
Hoofdcamera
200 megapixel 1/1,4" F/1.6 23mm
200 megapixel 1/1,3" F/1.5 24mm
Telecamera
200 megapixel 1/1,56" F/2.6 65mm
200 megapixel 1/1,56" F/2.1 70mm 10cm min. focusafstand
Ultragroothoek
50 megapixel 1/2,75" F/2.0 15mm
200 megapixel 1/1,56" F/2.2 13mm
Front
50 megapixel 1/2,75" F/2.0 18mm
50 megapixel 1/2,75" F/2.0 18mm
Ten opzichte van de 'instapper' heeft de Pro Max nog wat andere extra's. De hoofdcamera is iets luxer en gebruikt een grotere sensor die over lofictechnologie beschikt en een lichtsterkere lens. Dat zou het dynamisch bereik ten goede moeten komen. De telecamera heeft een kortere minimale focusafstand, zodat gebruikers er macrofoto's mee kunnen maken.
Twee formaten, zelfde accucapaciteit
Zoals de naam doet vermoeden, is de X10 Pro Max groter dan de reguliere X10. De 6,59"- en 6,78"-displays zijn volgens de fabrikant helderder dan voorheen en kunnen een piekhelderheid van 3600 nits bereiken. De maximale verversingssnelheid is bovengemiddeld hoog met 144Hz, al wordt dit alleen in specifieke games ondersteund.
De OPPO Find X10 Pro Max heeft een accucapaciteit van 7150mAh.
Ondanks het verschil in formaat krijgen beide telefoons dezelfde accu. Dat is een silicium-koolstofaccu met een capaciteit van 7150mAh. Ook de laadvermogens komen overeen. Bekabeld opladen kan met 80W. Draadloos laden gaat met maximaal 50W met een draadloze AirVOOC-lader.
MediaTek-socs, waarvan één op 2nm
Net als voorheen kiest OPPO voor MediaTek als leverancier van de processors. De X10 Pro Max is een van de eerste telefoons die de nieuwe Dimensity 9600 Pro-soc aan boord heeft. Daarmee is deze generatie 2nm-processors compleet. Apple en Qualcomm brachten recentelijk hun 2nm-socs uit.
De X10 Pro verschijnt in Nederland en België met minimaal 512GB aan UFS 4.1-opslag. Er zit 12GB werkgeheugen in het toestel.
De reguliere Find X10 krijgt ook een Dimensity 9600-chip, maar dat gaat om een M-variant. Deze wordt nog op een iets ouder 3nm-procedé geproduceerd. Dat maakt hem minder krachtig en efficiënt dan de 9600 Pro-soc. Dit toestel heeft ook 12GB aan werkgeheugen. De standaardopslag is met 256GB kleiner.
De OPPO Find X10 Pro Max kan onder meer foto's bewerken met AI.
ColorOS met vijf jaar Android-updates
OPPO brengt de toestellen uit met Android 17. Dat is de nieuwste versie die onlangs is verschenen. Daaroverheen draait ColorOS, de skin van de Chinese fabrikant.
Beide toestellen kunnen rekenen op vijf jaar aan nieuwe Android-versies en zes jaar beveiligingsupdates. Dat is wat korter dan bij de meeste andere topmodellen.
Deze nieuwe versie van ColorOS bevat meer glasachtige elementen dan voorheen. Ook kan het apparaat nu zelf meer AI-taken uitvoeren zonder een internetverbinding nodig te hebben. De meeste daarvan lijken gericht te zijn op foto's bewerken en sorteren.
XBOX-ceo Asha Sharma wil het XBOX Game Pass-abonnement naar verluidt op de schop gooien. Zij zou spelers hun eigen abonnement willen laten 'bouwen'. Gamers zouden dan verschillende onderdelen, zoals cloudgaming en multiplayer, kunnen kiezen. Zij betalen dan alleen voor wat ze gebruiken.
Dat meldt Fortune op basis van bronnen die bekend zijn met de plannen. Het is niet bekend wanneer Sharma de plannen zou willen doorvoeren. Sharma zou ook plannen hebben om in 2027 een nieuwe XBOX-handheld uit te brengen. Project Helix, de volgende thuisconsole van het bedrijf, moet in 2028 uitkomen.
XBOX worstelt al enige tijd met zijn Game Pass-abonnement. Het bedrijf verhoogde de prijs van Game Pass Ultimate, het duurste abonnementsniveau, naar 26,99 euro per maand. Na veel ophef krabbelde XBOX terug en verlaagde het de prijs naar 20,99 euro per maand. De keerzijde was dat nieuwe Call of Duty-games niet meer direct bij release op Game Pass beschikbaar komen.
PHP heeft een patch uitgebracht om twee kritieke kwetsbaarheden te dichten. De makers adviseren gebruikers om direct een update uit te voeren. Uit voorzorg en in afwachting van de patch waren vanmiddag wereldwijd veel websites offline gegaan, waaronder die van de Tweede Kamer, ziekenhuizen, Schiphol en Tweakers.
Wat is PHP?
PHP is een veelzijdige scriptingtaal die dynamische webpagina's kan aanmaken. Wereldwijd gebruikt 69,3 procent van alle websites PHP. PHP vormt de basis voor het veelgebruikte WordPress en zit ook in Joomla, Drupal, Magento en andere websoftware.
PHP heeft de patch uitgebracht voor PHP-versies 8.2 tot en met 8.5. De kwetsbaarheid zit in alle PHP-versies vanaf 5.4, die in 2012 uitkwam. Momenteel ondersteunt PHP alleen actief versie 8.2 en hoger. Websites die oudere versies van PHP gebruiken, kunnen gedwongen worden om te upgraden naar een nieuwere versie, wat technisch complex kan zijn.
Bepaalde functies van oudere PHP-versies hebben compatibiliteitsproblemen met nieuwe versies van de programmeertaal. Webontwikkelaars hebben al eerder gezegd dat upgraden een lastig proces kan zijn. Daardoor kunnen websites die een oudere PHP-versie gebruiken na de uitgave van de patch toch langer uit de lucht blijven. Zeker een kwart van alle websites die PHP gebruiken heeft een oudere versie van de programmeertaal.
De Amerikaanse PHP Foundation zegt tegen het persbureau ANP dat er 'geen signalen' zijn dat kwaadwillenden de kwetsbaarheid momenteel misbruiken, aldus de NOS. Cloudflare spreekt dat tegen en heeft de eerste cyberaanvallen via PHP-meldingen al gemeld in een bericht op X. Of die aanvallen ook succesvol zijn, is niet bekend. Tweakers ziet ook in zijn logs dat er in de loop van de middag meer dan honderd keer op de kwetsbaarheid werd gescand.
PHP scoort de ernst van de kwetsbaarheid met een 9,2 op een schaal van 1 tot 10. Dat hoge cijfer is gebaseerd op de ernst van de kwetsbaarheid en hoe makkelijk die te misbruiken is.
Impact voelbaar
69,3 procent van alle websites wereldwijd gebruikt PHP als programmeertaal, dus websites namen massaal voorzorgsmaatregelen. Daardoor waren de gevolgen onmiddellijk voelbaar. Naar verwachting worden die voorzorgsmaatregelen snel opgeheven, maar veel diensten zijn op het moment van schrijven nog onbereikbaar.
Zo zijn verificatiediensten zoals DigiD niet bruikbaar. Ook websites van ziekenhuizen zoals het Jeroen Bosch Ziekenhuis zijn niet toegankelijk. Daardoor zijn online patiëntendossiers niet in te zien. Verder werd de Schiphol-app offline gehaald, waardoor reizigers geen actuele vluchtgegevens konden zien. Verschillende overheidswebsites van de provincies zijn ook niet bereikbaar. Daardoor kunnen burgers bijvoorbeeld commissievergaderingen zoals een debat niet volgen. Nationale nieuwswebsites zoals RTL Nieuws en Tweakers waren tijdelijk offline.
Update, 16.25 uur – Er stond foutief dat PHP tot en met versie 8.4 gepatcht zou worden. Dat moet 8.5 zijn en het artikel is daarop aangepast.
Qualcomm is van plan om in november wereldwijd banen te schrappen. Dat blijkt uit een interne memo van ceo Cristian Amon die is ingezien door onder meer Reuters. De ontslagen vallen in november, na de jaarlijkse functioneringsgesprekken.
Amon noemt de ontslagronde volgens Reuters een 'prestatiegerichte reductie'. Die maakt deel uit van een poging om 'een sterkere prestatiecultuur' op te bouwen en situaties aan te pakken waarin het bedrijf 'stelselmatig niet aan de verwachtingen heeft voldaan'. Het is niet bekend hoeveel mensen hun baan kwijtraken.
De prestaties van Qualcomm vallen dit jaar tegen. Het aandeel steeg nauwelijks en Amon zei eerder dat de winst in het vierde kwartaal waarschijnlijk lager zal zijn dan verwacht. Ook de omzet uit Apple-producten daalt volgens Amon sneller dan voorspeld. De omzet uit datacenter- en niet-mobiele chips zou dat in fiscaal 2027 wel 'ruimschoots' compenseren.
Amon zegt in de interne memo dat Qualcomm bij de bezuinigingen rekening houdt met zakelijke belangen en de behoeften van het bedrijf. "We moeten de juiste mensen op de juiste posities hebben, zodat ze optimaal kunnen presteren en het bedrijf succesvol kan blijven."
Qualcomm zou een wereldwijde ontslagronde plannen. Bron: Thomas Fuller/SOPA Images/LightRocket via Getty Images (afbeelding ter illustratie)
Samsung wil zijn toekomstige mobiele modems op een 2nm-procedé maken. Het gaat om het modem in de Galaxy S28. Samsung wil zo meer productiecapaciteit voor high-bandwidth memory (HBM) vrijspelen.
Dat schrijft The Elec op basis van bronnen in de industrie. Samsung maakt zijn 5G-modems voor smartphones nu nog op een 4nm-procedé, maar wil overstappen op een kleiner procedé. Samsung gebruikt in de huidige generatie Galaxy-toestellen het Shannon-modem, specifiek Shannon 5410, dat op een 4nm-procedé is gemaakt.
Samsung wil in toekomstige toestellen een nieuwe generatie modems gebruiken. Voor de S27, die volgend jaar uitkomt, zou het gaan om de M2700, die ook nog op 4nm wordt gemaakt. Maar in de generatie daarna, de S28, stapt Samsung over op een kleiner procedé.
Het is nog niet duidelijk wat de precieze impact daarvan op de toestellen is. Die worden efficiënter en sneller en de benodigde ruimte in de telefoon neemt iets af, maar verdere details ontbreken.
De stap is nog om een andere reden interessant. Samsung wil namelijk zijn productiecapaciteit op 4nm-processen vrijspelen. Het bedrijf kan dan meer dies maken voor high-bandwidth memory (HBM). Samsung heeft, net zoals de meeste chipfabrikanten, veel moeite om voldoende geheugen te produceren. Door voor de modems over te stappen op een kleiner procedé, kan Samsung weer meer HBM-geheugen kan maken, Zo kan Samsung sneller aan de vraag voldoen.
Webwinkel Printerpix is gehackt. Bij die hack zijn niet alleen NAW-gegevens en bestelinformatie gestolen, maar ook wachtwoorden. Printerpix waarschuwt dat die wachtwoorden op andere sites kunnen worden gebruikt, wat erop wijst dat de wachtwoorden leesbaar waren.
Printerpix schrijft dat in een e-mail aan slachtoffers. Tweakers heeft die e-mail ook ingezien. "Op 5 oktober 2026 ontdekten we dat een onbevoegde derde eind september en begin oktober toegang had gekregen tot een deel van onze systemen en daarbij bepaalde klantgegevens had verkregen", schrijft het bedrijf. Daarbij zijn namen, e-mailadressen, verzendadressen en bestelgeschiedenissen uitgelekt.
Opvallend is echter ook dat er wachtwoorden zijn gestolen. "Als u bij Printerpix inlogt met een wachtwoord, kan ook uw wachtwoord betrokken zijn. Als u inlogt via Google of Facebook, heeft u geen Printerpix-wachtwoord en zijn die inloggegevens niet betrokken", schrijft Printerpix.
Wachtwoorden gestolen
Het bedrijf zegt dat het de wachtwoorden van die klanten heeft gereset. Het bedrijf raadt klanten verder aan om hun wachtwoorden zelf te veranderen. In de communicatie staat nergens dat Printerpix de wachtwoorden gehasht had. Printerpix zegt daarnaast dat de gestolen wachtwoorden 'kunnen worden gebruikt om toegang tot andere accounts waar hetzelfde wachtwoord is hergebruikt' te krijgen, wat erop kan wijzen dat de wachtwoorden leesbaar waren.
Het is niet bekend hoeveel klanten er getroffen zijn door de hack. Tweakers heeft daar vragen over gesteld aan het bedrijf. Printerpix is een webshop waar gebruikers voorwerpen kunnen laten bedrukken met eigen foto's. Het is daarom niet ondenkbaar dat aanvallers ook foto's in handen hebben die slachtoffers hebben ingestuurd, maar daarover schrijft Printerpix niets.
Update, 11.16 uur – In de titel en tekst is iets genuanceerd dat de wachtwoorden mogelijk leesbaar waren, in plaats van dat ze mogelijk in plaintext werden opgeslagen.
Microsoft verwacht dat de volgende XBOX tussen de 1200 en 1800 dollar kan kosten voor consumenten. Dat zou de prijs zijn als Microsoft geen deel van de kosten voor eigen rekening neemt. Dat zijn Microsofts interne verwachtingen, zeggen bronnen tegen Fortune. De console zou eind 2028 op de markt komen.
Dat schrijft Fortune in een profiel over Asha Sharma, sinds vorig jaar de baas van Microsofts XBOX-divisie. Daarin staat dat Microsoft intern heeft vastgesteld dat de prijs van de console ergens tussen die twee bedragen ligt. 1200 tot 1800 dollar is omgerekend zo'n 1070 tot 1600 euro.
Veel details over dat kostenplaatje geven de bronnen niet, maar dat zou, niet verrassend, alles te maken hebben met de hoge prijs van hardware op dit moment.
Subsidieëren
Als de geruchten kloppen en dat inderdaad de uiteindelijke prijs voor de console zou worden, is het maar de vraag of de consument dat ook moet betalen. Consolemakers subsidiëren de verkoopkosten van apparaten doorgaans. PlayStations en XBOX'en worden met verlies verkocht, in de hoop dat de uitgevers alsnog verdienen aan games, digitale aankopen en onlineabonnementen. De prijs die Fortune noemt, is dan ook de prijs zonder zo'n subsidie.
Project Helix, zoals de komende console heet, komt volgens Fortune 'rond de feestdagen van 2028 uit'. Eind 2027 zou het bedrijf echter al een handheld uitbrengen, al is daar in de praktijk weinig over bekend.
Duurdere consoles
Dat consoles steeds duurder worden, is al een tijd bekend. Van de komende PlayStation 6 was al langer bekend dat de prijs hoger wordt vanwege de aanhoudend hoge geheugenprijzen; geruchten gaan over duizend dollar aan alleen al de componenten. Nu lijkt dat ook voor de XBOX Helix te gelden. Tweakers schreef eerder dit jaar al een achtergrondartikel over de peperdure consoles.
Acht intermediate certificaten van het Indiase eMudhra lijken te zijn gecompromitteerd. Onbekenden hebben op een website een bericht geplaatst dat is ondertekend met de keys achter die certificaten, een teken dat die certificaten voortaan onveilig zijn. Met de gecompromitteerde certificaten kan iedereen eigen TLS-certificaten uitbrengen die browsers vervolgens accepteren.
Een beveiligingsonderzoeker genaamd Wayne schrijft op een aparte website die niets met eMudhra te maken heeft, dat hij de keys van acht certificaten in handen heeft. Om zijn claim kracht bij te zetten, heeft hij een kort bericht ondertekend met die keys. Daarmee lijkt het er inderdaad op dat de keys van de certificaten uitgelekt zijn.
De bevindingen zijn inmiddels door Mozilla en Google bevestigd. Die hebben de certificaten ook uit hun centrale repo's verwijderd. De meeste andere grote projecten, zoals Linux-distributies en programmeertalen, hebben dat inmiddels ook gedaan. Op Waynes website staat een lopende lijst met diensten die hun certificaten inmiddels gefixt hebben. Sommige grote diensten, zoals Node.js, is daar op het moment van schrijven nog mee bezig.
Tussenstap
De zes intermediate TLS-certificaten vormen het grootste risico. Intermediate certificaten zijn de certificaten tussen een rootcertificaat en een SSL/TLS-certificaat waar een website of dienst verbinding mee maakt.
Een aanvaller die de keys van zo'n intermediate certificaat kan onderscheppen of er op een andere manier toegang toe heeft, kan zo eigen certificaten maken die de browser dan als authentiek aanmerkt. Dat kan worden ingezet om bijvoorbeeld een phishingpagina te maken en die als legitiem aan te merken. Ook kan een aanvaller op een netwerk het gebruiken om TLS-verkeer te onderscheppen en uit te lezen.
Heartbleed
Hoewel de meeste grote diensten de certificaten inmiddels hebben verwijderd uit hun lijst met bekende veilige certificaten, is het potentiële probleem nog steeds groot. Zo kunnen vooral kleine diensten of bijvoorbeeld iot-apparaten gebruikmaken van de certificaten waardoor ook die moeten worden bijgewerkt, iets wat in de praktijk lang kan duren.
Het probleem doet vanwege de omvang en impact dan ook denken aan Heartbleed, een bug uit 2014. Toen bleek het door een bug in OpenSSL ook mogelijk TLS-verkeer af te luisteren. Het volledig patchen van alle diensten die Heartbleed trof, duurde uiteindelijk meer dan een jaar.
EmSign
De zes certificaten zijn intermediates voor TLS met domain validation (DV), organization validation (OV) en extended validation (EV). Die werden uitgegeven door emSign, dat weer onderdeel is van eMudhra. Opvallend is ook dat een deel van de certificaten via een Nederlandse vestiging van emSign werd uitgegeven. In twee andere gevallen ging het om certificaten die gebruikt werden om code te ondertekenen.
Het is nog niet bekend hoe de certificaten konden worden onderschept. Ars Technica schrijft dat de keys veel minder bits aan entropie bevatten. Waar dat bij de meeste moderne cryptografische keys rond de 384 bits ligt, zouden de certificaten van eMudhra maximaal 237 bits aan entropie bevatten en in het laagste geval zelfs maar 4 bits.
De makers van PHP waarschuwen website- en softwarebeheerders voor twee ernstige kwetsbaarheden in PHP. Het gaat om remote code execution-bugs die eenvoudig kunnen worden uitgebuit. PHP wil zelf later op woensdag details naar buiten brengen, maar er lijkt inmiddels een proof-of-concept openbaar beschikbaar te zijn.
De makers van PHP waarschuwen zelf voor een komende beveiligingsrelease die twee ernstige kwetsbaarheden verhelpt. Het gaat om bugs met een score van 9.2 op het Common Vulnerability Scoring System (CVSS). CVSS-scores lopen van 1 tot 10 en geven aan hoe groot de impact van een bug is en hoe makkelijk het is die uit te buiten. PHP wil om 16.00 uur Nederlandse tijd meer details bekendmaken.
Aanvankelijk wilde PHP de bugs op donderdag bekendmaken. Eerder deze week lekte echter al informatie over de bugfixes uit op Hacker News, in een post die inmiddels verwijderd is. PHP besloot daarop de bugs eerder bekend te maken.
Proof of concept
Inmiddels is echter wel iets meer duidelijk over de bugs. Beveiligingsonderzoekers van Watchtowr zeggen dat het om de kwetsbaarheden CVE-2026-109618 en CVE-2026-109619 gaat. Officieel zijn er nog geen technische details bekend, maar er gaat inmiddels wel een proof of concept rond waarin te zien is hoe een aanvaller de loginfunctionaliteit op websites met contentmanagementsystemen (cms'en) als Joomla en WordPress omzeilt. Ook kan de aanvaller het wachtwoord uit een Symfony-framework achterhalen.
PHP2Shell
De proof-of-conceptvideo noemt de bug PHP2Shell en laat zien dat hij met slechts een eenvoudig Python-script en zonder veel verdere tussenstappen werkt. De bug is ook ernstig doordat PHP in veel applicaties wordt gebruikt, zoals cms-tools.
Mogelijk zijn ook veel PHP-versies kwetsbaar. Volgens Watchtowr zitten de bugs in alle versies sinds PHP 5.
Beheerders doen er volgens Watchtowr en andere beveiligingsbedrijven goed aan te inventariseren welke versies van PHP ze in welke applicaties gebruiken. Ze zouden daarnaast een plan moeten maken voor een snelle upgrade later op de dag, als PHP met een officiële patch komt.
In iets meer dan een jaar tijd zijn zelfbouw-pc's meer dan de helft duurder geworden. Dat blijkt uit een analyse van Tweakers op basis van de zes pc-builds uit de Desktop Best Buy Guide, variërend van een basis-pc tot game-pc's en een krachtig workstation.
Dit nieuws in het kort
Zelfbouw-pc's werden in iets meer dan een jaar tijd gemiddeld 798 euro duurder.
Dat is gebaseerd op de prijsontwikkeling van de basis-pc, game-pc's en workstation-pc uit de Tweakers Desktop Best Buy Guide.
Geheugen, ssd's en videokaarten zijn verantwoordelijk voor vrijwel de volledige stijging.
Gemiddeld werden de geadviseerde pc's 51 procent duurder. Dat komt neer op gemiddeld 798 euro. In absolute zin stijgen de duurdere systemen harder in prijs. Wie een 4k-game-pc of workstation-pc wil aanschaffen, is nu 1000 tot 1500 euro meer kwijt dan een jaar geleden.
Voor wie de pc-markt een beetje volgt, zal het geen verrassing zijn welk onderdeel het sterkst in prijs is gestegen. Over alle pc's in de Desktop Best Buy Guide kost het geheugen gemiddeld 321 procent meer dan vorig jaar. Dat is dus ruim vier keer zoveel.
Ook de ssd's (121 procent) en videokaarten (39 procent) werden in iets meer dan een jaar tijd fors duurder. Processors bleven vrijwel even duur en enkele andere onderdelen daalden juist iets in prijs, waaronder koelers en voedingen. Alle onderdelen zonder grote prijsstijging hebben met elkaar gemeen dat er geen geheugenchips in zitten.
In relatieve zin lijken de prijsstijgingen van ssd's en videokaarten nog mee te vallen, maar in euro's zijn ze een stuk groter. Dat komt doordat ssd's en zeker videokaarten al veel duurder waren dan een geheugenset. Een kleinere relatieve stijging heeft daardoor toch veel impact op de totaalprijs van een pc.
Van de totale gemiddelde prijsstijging van 798 euro wordt 200 euro veroorzaakt door de duurdere ssd's. De gestegen prijzen van videokaarten zijn verantwoordelijk voor bijna 250 euro. Geheugen blijft met 368 euro nog altijd de grootste bijdrage leveren aan het duurder worden van pc's.
Er lijkt voorlopig nog geen licht aan het einde van de tunnel voor wie een game-pc of workstation wil kopen. In de lente en zomer leken de prijzen enigszins te stabiliseren. De prijzen van geheugenmodules, ssd's en videokaarten zitten de afgelopen maanden echter weer stevig in de lift.
Voor de analyse keken we naar de historische prijzen van september 2025, voordat de geheugencrisis uitbrak, en de huidige prijzen in oktober 2026. De bron voor die prijsdata is de Tweakers Pricewatch. Daarin namen we eventuele veranderingen in de adviezen mee, al zijn die grotendeels gelijk gebleven doordat er weinig nieuwe hardware is geïntroduceerd. Een uitzondering is de 1080p-game-pc, waarin de hoeveelheid geheugen begin dit jaar is gehalveerd. Toch werd dat systeem met 67 procent nog altijd bovengemiddeld veel duurder.