Cybercriminelen bieden de data die ze van onlinesupermarkt Flink stalen te koop aan. De recent opgerichte ransomwarebende LPG zei eind september dat de data van ruim 10.000 werknemers en een miljoen klanten van Flink had gestolen.
De hackers wisten volgens Flink binnen te dringen door een account van een oud-medewerker over te nemen, zo zegt de onlinesupermarkt tegenover RTL Nieuws.
Bij de aanval werden namen, e-mailadressen, postcodes en telefoonnummers buitgemaakt. Ook stalen de hackers bestellingsinformatie en bezorggegevens, zoals de verdieping, de ingang en eventuele bezorginstructies. De cybercriminelen veilen die gegevens nu, zegt RTL. De hoogste bieder mag ze hebben.
De criminelen vroegen in eerste instantie de getroffen klanten om losgeld. Het gaat om 0,005 ether per persoon, wat neerkomt op ongeveer elf euro. Daarmee hoopten de hackers voor 2 oktober minstens 100 ether, of 239.000 euro, te ontvangen. Maar RTL Nieuws meldde vorige week dat nog geen enkele klant losgeld heeft betaald.
RTL Nieuws heeft de gestolen gegevens inmiddels kunnen inzien en verifiëren. Onder de getroffen klanten zijn zowel Nederlanders als Duitsers. Verschillende gedupeerde klanten zeggen tegen de nieuwssite dat zij niet door Flink op de hoogte zijn gesteld.
Windows 11 heeft een probleem met de ingebouwde Dolby Digital-decoder. Bij sommige gebruikers leidt dat ertoe dat apps en games crashen. Microsoft zegt te werken aan een oplossing.
Het probleem zit in de AC-3-decoder van Microsoft, die Dolby Digital-audio decodeert, spotte Windows Latest. Apps die daar gebruik van maken, kunnen plots crashen wanneer een gebruiker het volume verhoogt, audio-instellingen aanpast of bepaalde audiofuncties gebruikt.
De bug ontstaat na installatie van de KB5124010-update, die op 22 september verscheen. De fout treft Windows 11 26H2, 25H2 en 24H2.
Het probleem treft volgens Microsoft vooral legacyapplicaties die op de decoder vertrouwen. "De meeste moderne applicaties zijn niet getroffen." Welke applicaties wel en niet getroffen worden, zegt het bedrijf niet. Ook vertelt Microsoft niet wat het probleem precies veroorzaakt. Wel zegt Microsoft aan een oplossing te werken, die in een toekomstige Windows-update moet verschijnen.
Gratis gebruikers van Gemini hebben vanaf 9 oktober geen toegang meer tot de Flash- en Pro-modellen. Dat blijkt uit een geüpdatet ondersteuningsdocument van Google. Zij kunnen dan alleen nog het Flash-Lite-model gebruiken.
Ook voor AI Plus-abonnees komen er veranderingen aan, blijkt uit het document. Zij behouden toegang tot het Flash-model, maar kunnen geen gebruik meer maken van de Pro-variant. Zij krijgen nog een e-mail waarin staat wanneer deze wijzigingen voor hen van kracht worden, zegt Google. Alleen gebruikers met een AI Pro- of AI Ultra-abonnement behouden toegang tot alle drie de modellen.
Google voegt daarnaast inspanningsniveaus toe aan ieder model: laag, gemiddeld of hoog. Hoe hoger het inspanningsniveau, hoe beter het model taken kan uitvoeren. Bij een hoog inspanningsniveau krijgen gebruikers ook uitgebreidere antwoorden op hun vragen. Er wordt echter ook een groot deel van de beschikbare limiet gebruikt.
Het Nederlandse kabinet wil dat alle scholen vanaf 1 januari 2027 het gebruik van mobieltjes op school weren. Op veel scholen mogen leerlingen hun telefoon niet meenemen de klas in. Het kabinet stelt nu een aangescherpte afspraak voor, waarbij telefoons ook niet meer in de pauze, in de aula of op het schoolplein gebruikt mogen worden.
Dit nieuws in het kort
Het kabinet wil met de onderwijssector een 'thuis of in de kluis'-beleid afspreken.
Telefoons mogen al langer niet meer in de klas gebruikt worden.
Uit een evaluatie blijkt dat dit een positief effect heeft.
Het kabinet wil dit landelijke 'thuis of in de kluis'-beleid vastleggen via afspraken met de onderwijssector, staat in de Strategiebrief online kinderrechten. Het gaat dus niet om wetgeving. In de strategiebrief zetten verschillende ministeries onder leiding van staatssecretaris Aerdts voor Digitale Economie nieuwe en bestaande regels op een rij om kinderen online beter te beschermen.
Het kabinet maakte in 2023 ook al afspraken over het gebruik van mobiele telefoons op school. Vanaf 1 januari 2024 mogen mobiele telefoons niet meer in de klas gebruikt worden. "Uit de evaluatie van deze afspraken blijkt dat scholen, ouders en leerlingen positieve effecten ervaren op onder meer de concentratie, rust en sociale interactie in de klas", zo staat in de strategiebrief. Diverse scholen hebben zelf ook al beleid ingevoerd waarbij telefoons de hele dag in de kluis moeten blijven. Het kabinet wil dat beleid dus landelijk invoeren.
In de brief worden ook diverse maatregelen aangehaald die al langer in de maak zijn. Een daarvan is een Europese minimumleeftijd voor sociale media. Een ander voorstel is om in Europees verband verslavende technieken te verbieden bij het ontwerpen van digitale diensten. Het gaat dan bijvoorbeeld om algoritmes. Het kabinet werkt verder aan strengere regels voor diensten waarmee je achteraf kunt betalen.
Het kabinet onderzoekt ook diensten als Netflix, YouTube, Roblox, Fortnite, ChatGPT, Instagram, Snapchat en TikTok. "Via deze onderzoeken wordt beoordeeld welke invloed deze diensten hebben op het welzijn van kinderen", aldus de brief.
De boete die Odido vorig jaar van de Nederlandse toezichthouder Rijksinspectie Digitale Infrastructuur (RDI) kreeg, blijft grotendeels in stand. Odido kreeg die boete vorig jaar vanwege de slechte beveiliging van het aftapsysteem. Na bezwaren van het bedrijf wordt de boete nu met 50.000 euro verlaagd. De boete staat los van de Odido-hack eerder dit jaar.
Het aftapsysteem is een deel van het netwerk waar inlichtingendiensten en het Openbaar Ministerie toegang toe kunnen krijgen om verkeer af te tappen, op voorwaarde dat daar reden toe is. Providers moeten aan bepaalde regels voldoen om die systemen goed te kunnen beschermen. Maar volgens de RDI voldeed Odido daar in 2021 en 2022 niet aan. Dat leidde tot een boete van ruim 1,5 miljoen euro. Odido was het daar niet mee eens en tekende dezelfde dag nog bezwaar aan.
De RDI meldt nu dat de boete grotendeels in stand blijft. Wel wordt het bedrag met 50.000 euro gematigd. De RDI constateerde vorig jaar dat ongeautoriseerd personeel toegang had tot het aftapsysteem. Alleen personeel met een verklaring omtrent het gedrag (VOG) mag daar toegang toe krijgen. Odido voerde in het bezwaar aan dat die werknemers wel een VOG hadden, maar dat het bedrijf zelf niet over die verklaringen beschikte. Omdat de VOG's wel bestonden, verlaagt de RDI de boete iets.
Dat betekent dat Odido nu een boete van bijna 1,47 miljoen euro moet betalen. Het bedrijf kan daar nog tegen in beroep gaan. Daar heeft het zes weken de tijd voor.
Bron: Thomas Fuller/SOPA Images/LightRocket via Getty Images
Het Belgische Belnet heeft een beveiligings- en privacyincident vastgesteld binnen zijn IT-infrastructuur. Belnet voorziet Belgische onderwijsinstellingen, onderzoekscentra en overheidsdiensten van netwerk. Aanvallers kregen daarbij mogelijk toegang tot bestanden die via FileSender en FedSender verstuurd zijn. Ze onderschepten ook e-mails naar domeinen van Belnet en verplaatsten die naar externe infrastructuur.
Dit nieuws in het kort
Aanvallers hadden tussen 22 juli en 25 september toegang tot downloadlinks van FileSender en FedSender.
Belnet heeft actieve transfers uit voorzorg uitgeschakeld.
Aanvallers onderschepten en stalen ook inkomende e-mails naar Belnet-domeinen.
De aanvallers kwamen volgens Belnet binnen via een zerodaylek bij Fortinet. Belnet ontdekte de inbraak op 24 september en nam naar eigen zeggen direct maatregelen om het incident te stoppen. Op 25 september was de kwetsbaarheid verholpen.
De aanvallers konden via die kwetsbaarheid tussen 22 juli en de ochtend van 25 september onder meer bij downloadlinks die via de FileSender- en FedSender-diensten van Belnet werden gegenereerd en verzonden. Die links zijn mogelijk gebruikt om toegang te krijgen tot de bijbehorende bestanden.
Belnet heeft de nog actieve links op 29 september uit voorzorg verwijderd. De transfers die tijdens deze periode zijn aangemaakt, zijn uitgeschakeld. Gebruikers die de bestanden nog steeds willen delen, moeten daarom een nieuwe transfer aanmaken en deze opnieuw versturen.
Het bedrijf benadrukt dat het probleem geen transfers raakt die met een wachtwoord waren beveiligd of gebruikersauthenticatie vereisten. Maar dat geldt alleen als het wachtwoord tijdens het uploaden niet in een opmerking werd vermeld. Die opmerking was namelijk ook door de aanvallers te lezen.
E-mails buitgemaakt
De aanval trof ook e-mails naar domeinen van Belnet. De aanvallers kopieerden e-mails en brachten deze naar externe infrastructuur over. Daarmee kregen zij de inhoud en bijlagen van de e-mails in handen, maar ook de gegevens van de afzender.
De aanval trof ook Guestroam-accounts, die via de Guestroam-dienst van Belnet zijn aangemaakt. Via Guestroam krijgen bezoekers van onderwijs-, onderzoeks- en overheidsinstellingen tijdelijk toegang tot het draadloze netwerk. Hoe zij precies zijn getroffen, meldt Belnet niet.
Belnet heeft klanten rechtstreeks geïnformeerd over het incident en de maatregelen die zij moeten nemen. Belnet heeft niet bekendgemaakt hoeveel klanten zijn getroffen. De organisatie zegt nog onderzoek te doen naar de volledige impact van het incident. Wie er achter de aanval zit, is onbekend.
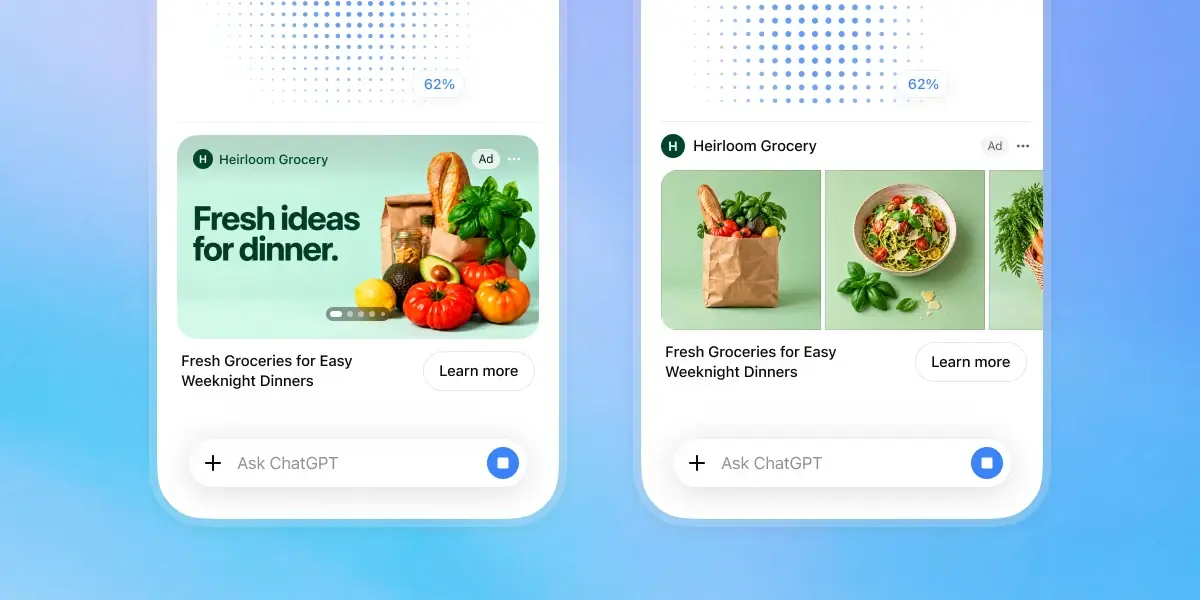
OpenAI gaat afbeeldingen van gesponsorde producten en diensten in ChatGPT tonen. De AI-maker begint binnenkort met een test van dit soort visuele advertenties, al is dat voorlopig alleen in de Verenigde Staten. Of en wanneer het bedrijf ze breder uitrolt, is nog niet bekend.
Volgens OpenAI verschijnt dit nieuwe reclametype 'in eerste instantie' alleen wanneer gebruikers beginnen met een AI-afbeelding genereren.
De ontwikkelaar zegt dat reclame een duidelijk label krijgt en gescheiden blijft van de rest van de output. De advertenties hebben ook geen invloed op de antwoorden die de AI-chatbot geeft, aldus OpenAI. Betalende ChatGPT-gebruikers zien helemaal geen reclame.
OpenAI begon in februari met advertenties in ChatGPT tonen in de VS, maar dat ging alleen om gesponsorde URL's met tekst en een logo. Sinds vorige maand is dat soort reclame ook zichtbaar in Nederland en België. Het nieuwe advertentieformaat is een stuk beeldvullender.
De visuele reclames verschijnen later deze maand voor het eerst. Het gaat voorlopig om een testfase in de Verenigde Staten. OpenAI zegt niet of en wanneer advertenties met afbeeldingen naar andere landen komen.
OpenAI test vanaf deze maand advertenties met afbeeldingen in de VS. Beeld: OpenAI
Gebruikers van de Android-versie van Microsoft Authenticator kunnen vanaf 2027 geen Microsoft-account meer gebruiken om hun tweestapsverificatie te back-uppen. Microsoft zegt dat gebruikers dat alleen nog via Google kunnen doen. Het bedrijf geeft daar geen verklaring voor.
Dat schrijft Microsoft op een bijgewerkte ondersteuningspagina. Daar is op enig moment in de afgelopen dagen een zin toegevoegd: "Vanaf januari 2027 is het niet langer mogelijk je persoonlijke Microsoft-account te gebruiken voor back-ups. Je moet dan 'Microsoft Authenticator' selecteren in Google One."
Gebruikers hebben daardoor naast een Microsoft-account ook een Google-account nodig als ze de gegevens uit hun authenticatieapp willen opslaan voor het geval ze hun telefoon kwijtraken.
De verandering geldt alleen voor Android-gebruikers. Op iOS kunnen gebruikers hun account back-uppen via iCloud. Dat kon al en dat verandert ook niet.
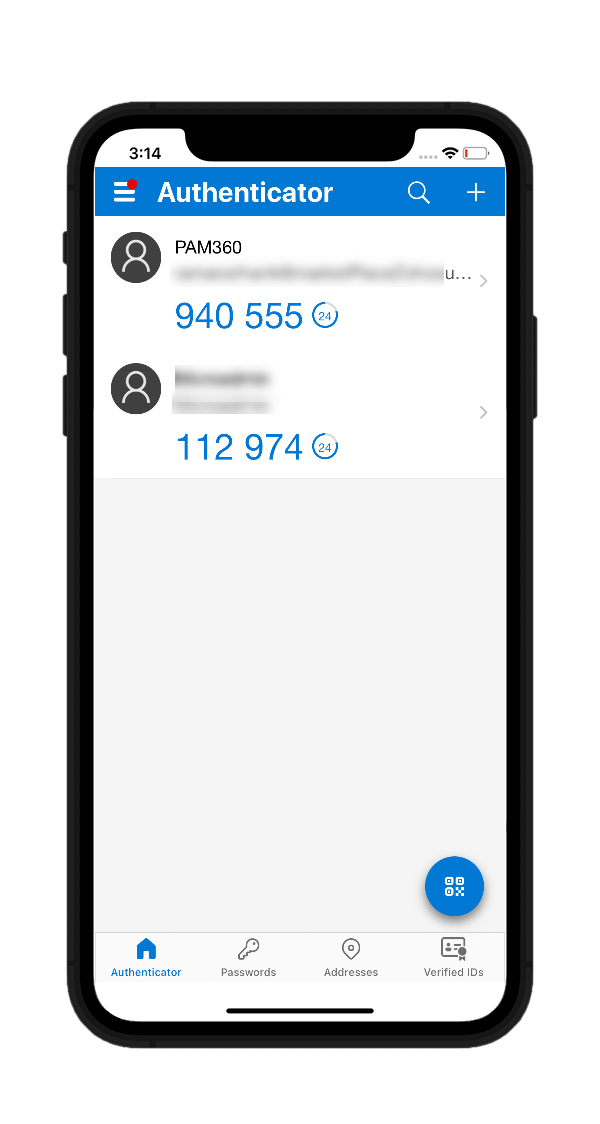
Het gaat om de optionele functie waarmee gebruikers cloudback-ups kunnen instellen in Microsoft Authenticator. Dat is een app voor het genereren van zogenaamde time-based one-time passwords, ofwel totp-codes. Dat zijn zescijferige codes die een halve minuut geldig zijn en als extra beveiligingslaag dienen. Ook kan de app passkeys opslaan. Apps zoals Microsoft Authenticator kunnen een cloudback-up maken. Dat is handig als gebruikers plotseling hun telefoon kwijtraken en de codes niet op een tweede toestel hebben staan.
Het is opvallend dat Microsoft die cloudback-up voortaan niet meer zelf aanbiedt, maar naar een concurrent verwijst. Microsoft geeft daar ook geen reden voor.
Update, 16.09 uur – Toegevoegd in de intro en tekst dat de veranderingen alleen op Android gelden. Ook is toegevoegd dat de app ook passkeys ondersteunt.
PocketBook introduceert twee nieuwe e-readers, de Verta en Verta Color. Beide apparaten hebben een 6"-scherm en zijn vanaf november verkrijgbaar. De Verta krijgt een adviesprijs van 169 euro. De adviesprijs van de Verta Color ligt tien euro hoger, op 179 euro.
De reguliere Verta toont content in grijstinten op een E Ink Carta 1300-scherm, schrijft PocketBook in een persbericht. De Verta Color bevat een E Ink Kaleido 3-kleurenscherm, dat bijvoorbeeld illustraties en boekomslagen in 4096 kleuren weergeeft. De twee e-readers hebben verder een verwisselbare achterkant, die in diverse kleuren los verkrijgbaar is.
Beide e-readers bieden diverse aanpassingsmogelijkheden voor bijvoorbeeld het lettertype en de regelafstand. De e-readers hebben ook een donkere modus, en de Smartlight-functie om de kleurtemperatuur aan te passen. Ook zijn de apparaten IPX4-spatwaterdicht en hebben ze een accuduur tot twee maanden, zegt PocketBook. Ze wegen 140 gram.
De Verta en Verta Color laten gebruikers naar audioboeken luisteren via een gekoppelde bluetoothkoptelefoon of -speaker. Een ingebouwde spraakfunctie kan teksten voorlezen.
Betaalbedrijf Mollie komt met een eigen alternatief voor iDEAL en zijn opvolger Wero. Met Pay by Bank kunnen gebruikers direct via hun bankrekening betalen bij online aankopen. De dienst biedt geen kopersbescherming.
Dit nieuws in het kort
Mollie komt met Pay by Bank, een concurrent van iDEAL-opvolger Wero.
De betaaldienst laat gebruikers direct via hun bankrekening afrekenen bij webwinkels.
Volgens Mollie kan de techniek overweg met meer dan 2500 banken.
De dienst is meteen beschikbaar in Nederland en het Verenigd Koninkrijk. Volgend jaar volgt de rest van Europa.
De betaaldienst Pay by Bank is meteen beschikbaar voor consumenten en bedrijven in Nederland, schrijft Mollie in een persbericht. Ook in het Verenigd Koninkrijk is de dienst meteen beschikbaar. In de eerste helft van 2027 volgt de rest van Europa.
Mollie baseert de dienst op de technologie van GoCardless, een Brits betaalbedrijf dat eerder dit jaar werd overgenomen door Mollie.
Concurreren met Wero
Hiermee gaat Mollie de directe concurrentie aan met Wero, de opvolger van het in Nederland populaire iDEAL. Gebruikers moeten met de dienst eenvoudig een aankoop kunnen afrekenen, direct via hun bankrekening. De dienst kan volgens Mollie overweg met meer dan 2500 banken.
De dienst werkt dan ook vergelijkbaar met Wero. Gebruikers kiezen hun bank bij het afrekenen, keuren de betaling goed, al dan niet via biometrische authenticatie met functies als Face ID, en krijgen daarna een betaalbevestiging in beeld.
Geen kopersbescherming
Mollies Pay by Bank-dienst krijgt geen kopersbescherming, bevestigt het bedrijf. Aankopen kunnen dus niet zomaar worden teruggedraaid. Dat is anders bij Wero. Die dienst krijgt in 2028 namelijk wél kopersbescherming in Nederland.
Kopersbescherming is bedoeld om consumenten te beschermen als een product defect is of niet wordt geleverd. Ze kunnen dan het aankoopbedrag terugeisen. Betaaldiensten en webwinkels zijn daar vaak niet blij mee uit angst voor fraude of omdat de betaaldienst bij een faillissement van een webwinkel voor de kosten opdraait.
Mollie is een Amsterdamse betaaldienst die ruim 350.000 bedrijven bedient, vooral in Europa. Het bedrijf maakte al betalingen bij webwinkels mogelijk, maar was daarbij vooral een tussenschakel voor bestaande betaalmethodes zoals iDEAL, Apple Pay, PayPal en creditcards. Pay by Bank vormt dus een directe verbinding met de bank.
Correctie, 15.14 uur - In het artikel stond aanvankelijk dat Wero in 2027 kopersbescherming krijgt, maar dat moest 2028 zijn. De tekst is hierop aangepast.
Pay by Bank komt als eerste beschikbaar in Nederland en het VK. Beeld: Mollie
Citrix heeft patches uitgebracht voor een actief misbruikte kwetsbaarheid in NetScaler ADC en NetScaler Gateway. Het lek kan leiden tot denial-of-serviceaanvallen, waardoor een dienst onbeschikbaar wordt.
De kwetsbaarheid, CVE-2026-88779, doet zich alleen voor als de NetScaler-omgeving als Gateway of AAA virtual server draait én SAML-authenticatie gebruikt, zegt Citrix in een blog. Citrix raadt beheerders aan om hun configuraties te controleren.
Aanvallers kunnen de kwetsbaarheid misbruiken voor een dos-aanval. Volgens Citrix gebeurt dat ook al. Als ze dat meermaals doen, kan de dienst daardoor onbeschikbaar blijven. Citrix benadrukt dat dit alleen de beschikbaarheid van de dienst treft. Klantgegevens lopen geen gevaar.
Toch adviseert Citrix om de beschikbare updates zo snel mogelijk te installeren. Dat geldt alleen voor omgevingen die klanten zelf beheren. Citrix upgradet zelf de clouddiensten die het beheert. Gebruikers daarvan hoeven dus niets te doen. Citrix noemt in zijn blog ook enkele workarounds voor wie niet direct kan updaten.
Vorige week werden ook diverse kwetsbaarheden in Citrix-producten gedicht. Het lek waar nu voor gewaarschuwd wordt, staat daar los van. Wie vorige week zijn omgevingen geüpdatet heeft, moet dat nu dus opnieuw doen.
Vince Lucido, ook wel bekend als Kingpin, gaat weer extreem overklokken. De professionele overklokker was vooral bekend om zijn werk met EVGA, maar stopte toen die fabrikant uit de gpu-markt stapte. Nu lijkt hij aan de slag te gaan met ASUS, al zijn die plannen nog vaag.
Lucido liet dat weten in een video op YouTube. De overklokker heeft een nieuw kanaal aangemaakt waarop hij video's over (extreem) overklokken gaat maken. Hij zegt daarbij dat hij inmiddels hardware heeft binnengekregen van bedrijven als ASUS en Corsair om mee aan de slag te gaan.
De overklokker zegt daarbij dat hij discussies heeft gehad met het topmanagement van ASUS. De fabrikant zou hem herhaaldelijk benaderd hebben om terug te keren naar de pc-industrie. "Als [ASUS] niet de hele tijd contact met me had gezocht, had ik deze video waarschijnlijk niet gemaakt", aldus de overklokker.
Kingpin zegt nog niet wat de specifieke plannen met ASUS zijn. Hij kan naar eigen zeggen 'nog niet over dat gedeelte praten', maar belooft later op zijn nieuwe kanaal meer details te delen. Of er op termijn een ASUS-videokaart met Kingpin-achtervoegsel komt, is dus nog niet duidelijk.
Werk met EVGA
Lucido stond vooral bekend om zijn werk met EVGA. Hij werkte samen met die fabrikant aan high-end videokaarten met het Kingpin-merk, die speciaal waren geoptimaliseerd om te overklokken. In 2022 besloot EVGA om uit de gpu-markt te stappen, mede vanwege een moeizame samenwerking met Nvidia.
Sindsdien heeft Kingpin een overklokpauze van zo'n drie jaar ingelast. In 2025 werkte hij wel aan een nieuwe RTX 50-videokaart, maar die plannen belandden in de ijskast vanwege 'contractuele verplichtingen'. "Nu ben ik compleet vrij van contractuele verplichtingen en beperkingen", zegt de overklokker in zijn nieuwe video.
De regering van Noorwegen wil een tijdelijk verbod op camerabrillen op sommige openbare plekken. Dat meldt persbureau Reuters. Het zou gaan om een verbod op bepaalde drukke plaatsen en mogelijk ook op scholen, speeltuinen en andere privacygevoelige plekken.
Dit nieuws in het kort
De Noorse regering wil een tijdelijk verbod op camerabrillen, terwijl wordt gewerkt aan permanente wetgeving.
Dat verbod zou gelden op drukke openbare plaatsen, zoals parken, winkelcentra en musea.
Het voorstel komt overeen met bredere zorgen over camerabrillen. Ook in Nederland speelt deze discussie.
De Noorse regering is bezorgd dat mensen zonder toestemming worden gefotografeerd en gefilmd. Dat zei Torgeir Micaelsen, minister van Digitalisering en Openbaar Bestuur, in een verklaring op maandagochtend.
De regering komt daarom 'zo snel mogelijk' met een wetsvoorstel voor een tijdelijk verbod, schrijft persbureau Reuters. Dat moet dan wel goedgekeurd worden door het parlement, omdat Noorwegen een minderheidskabinet heeft. Tegelijkertijd wordt een adviesgroep met experts opgezet, die moeten bijdragen aan permanente wetgeving over AI-brillen van bedrijven als Meta.
Openbare plaatsen
Als het tijdelijke verbod wordt aangenomen, zou het gelden voor bepaalde openbare plaatsen in Noorwegen. De overheid wil geen totaalverbod. Volgens de regering moet privégebruik op plaatsen waar mensen niet stiekem gefilmd kunnen worden wel legaal blijven.
Het gaat dan ook vooral om een verbod op plekken waar mensen zich regelmatig verzamelen, zoals parken, stranden, musea, winkelcentra en openbare evenementen. Mogelijk worden ook privacygevoelige gebieden meegenomen, zoals scholen, speeltuinen, dokterspraktijken, zwembaden en sportscholen met kleedkamers.
Privacyzorgen
Het voorstel van Noorwegen volgt op bredere zorgen over AI-brillen en andere camerabrillen. Bedrijven als Meta bieden slimme brillen met ingebouwde camera's, die gebruikt kunnen worden om relatief ongemerkt foto's en video's mee te maken.
Ook in Nederland speelt deze discussie. De Tweede Kamer wil camerabrillen graag verbieden, al ziet het kabinet daar geen noodzaak voor. Brillenwinkel Hans Anders haalde Meta's camerabrillen eerder al uit het assortiment, terwijl het Nederlandse ministerie van Defensie en verschillende poppodia een verbod overwegen.
De bestaande Ray-Ban Meta-bril heeft ingebouwde camera's aan beide zijkanten. Foto: Tweakers
'Onbevoegde gebruikers' hebben toegang gekregen tot het persoonsregister van Denemarken. Daarbij konden zij de gegevens van 8,8 miljoen inwoners inzien, bevestigt de Deense overheid in een verklaring.
Het Deense Centraal Register van Personen (CPR) constateerde vrijdagavond 2 oktober een 'ernstig beveiligingsincident'. Dat meldt het Deense ministerie van Wetenschap, Hoger Onderwijs en Digitale Zaken maandagochtend in een persbericht.
Onbevoegde gebruikers maakten misbruik van de 'wettelijke toegang' van een gerechtigd bedrijf tot het bevolkingsregister van het land. Daardoor hebben onbevoegden toegang gekregen tot de namen, adressen, bsn-nummers en andere gegevens van 8,8 miljoen personen in het register.
Niet de gegevens van alle inwoners zijn uitgelekt. Het CPR-register bevat in totaal zo'n 11 miljoen geregistreerde burgers, waaronder ook overleden personen. De gegevens van inwoners die staan ingeschreven met naam- en adresbescherming zijn bijvoorbeeld niet uitgelekt.
Het CPR heeft de toegang van het bedrijf geblokkeerd en doet onderzoek naar het incident. Het ministerie waarschuwt voor phishing en vraagt inwoners om nooit wachtwoorden of andere vertrouwelijke informatie te verstrekken via de telefoon, e-mail of andere communicatiemiddelen.
De Deense overheid benadrukt dat het onderzoek zich nog in een vroeg stadium bevindt. Het is op dit moment onduidelijk wie de daders zijn. Het incident wordt de komende tijd verder in kaart gebracht. Daarbij wordt ook de beveiliging van het CPR onderzocht.
Hackers hebben de persoonsgegevens van 700.000 mensen gratis online gezet, meldt een datalektracker. Ze zijn afkomstig uit een database van het Waalse opleidingsnetwerk Ifapme. Daaronder vallen ook gevoelige gegevens, zoals rijksregisternummers.
Ifapme werd in februari al getroffen door een hack, waarna de gegevens te koop werden aangeboden op het darkweb. Nu is het datalek opnieuw verschenen, omdat de gegevens gratis op een darkwebforum zijn gepubliceerd.
Dat meldt Frenchbreaches, een website die datalekken volgt. Volgens die website zijn de gegevens sinds 4 oktober gratis te downloaden op een darkwebforum, al kon Tweakers dat niet zelf verifiëren. De redactie heeft Ifapme om reactie gevraagd.
Het gaat om de gegevens van meer dan 700.000 mensen, aldus de website. Het instituut biedt onder meer (duale) beroepsopleidingen en trainingen voor zelfstandigen en ondernemers.
Volgens Frenchbreaches gaat het om overwegend gevoelige gegevens, waaronder zeker 85.000 rekeningnummers. Ook zijn er rijksregisternummers buitgemaakt, het Belgische equivalent van het burgerservicenummer. Verder gaat het om voor- en achternamen, adressen, e-mailadressen, telefoonnummers en geboortedata.
De gegevens waren al gepubliceerd, al was dat eerder alleen tegen betaling. Nu de data gratis lijkt rond te gaan, kan dat de kans op misbruik vergroten, bijvoorbeeld voor phishing. De combinatie van rekeningnummers, rijksregisternummers en andere persoonsgegevens kan fraude en social engineering vergemakkelijken.
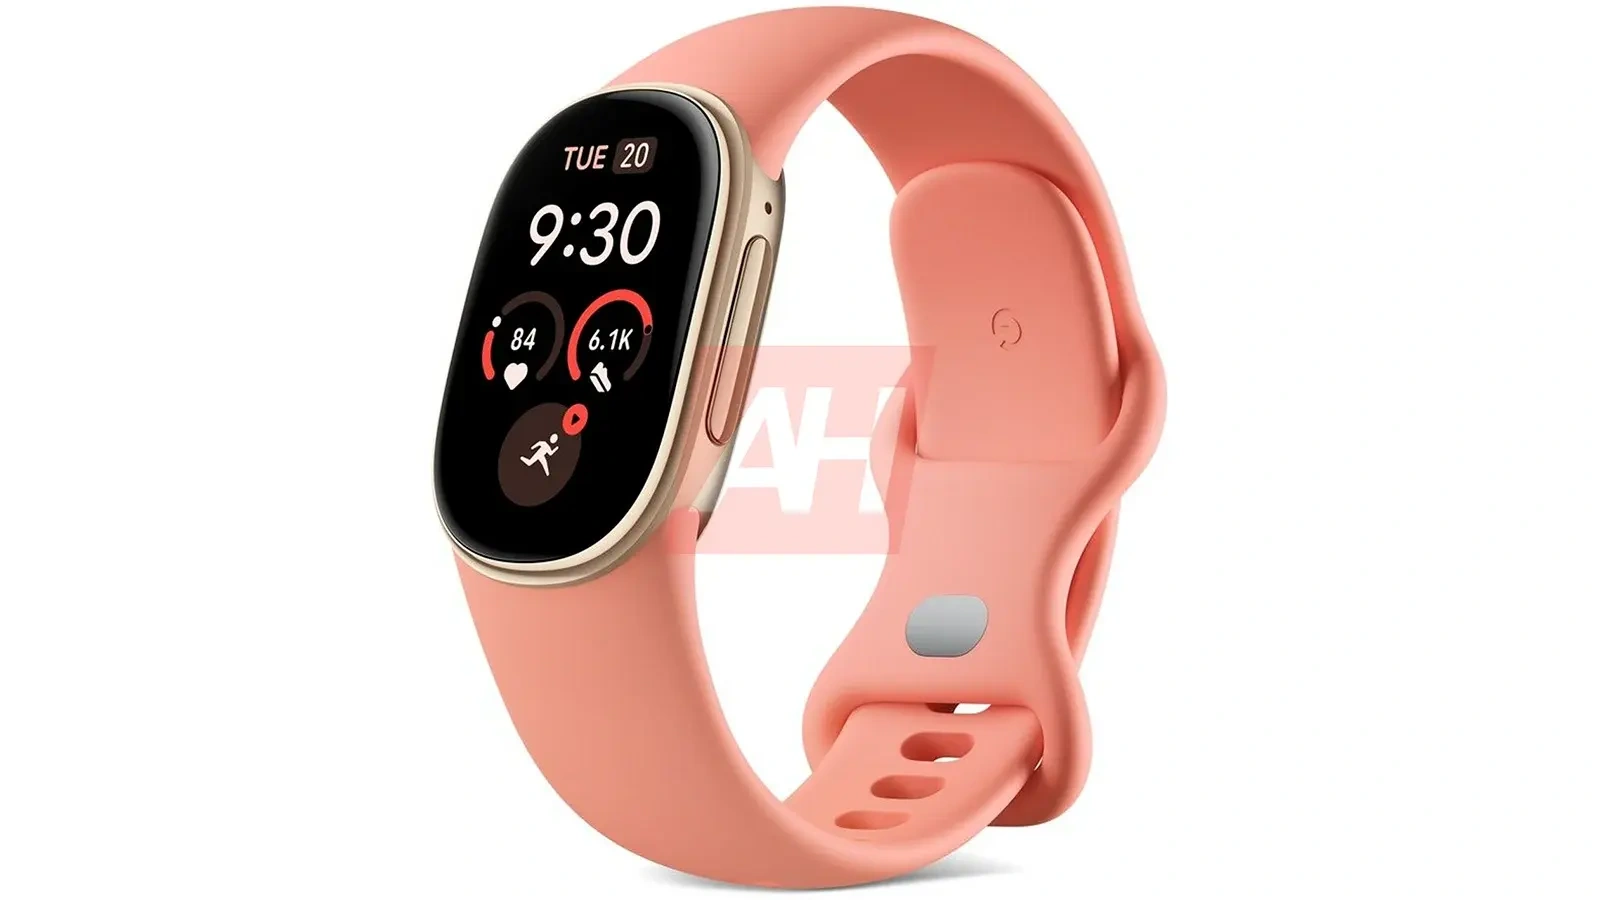
Android Headlines heeft afbeeldingen en details van de onaangekondigde Google Fitbit Edge gepubliceerd. Het apparaat krijgt een klein scherm, maar minder functies dan een volwaardige smartwatch. Vermoedelijk komt de Fitbit Edge binnenkort uit.
De Fitbit Edge lijkt een soort opvolger van de Fitbit Charge-serie, schrijft ook Android Headlines. Het is daarmee een fitnesstracker met een klein ovaal scherm. Daarop kan het apparaat widgets en notificaties tonen.
De fitnesstracker moet ook een beperkt aantal apps ondersteunen, zoals Google Maps en YouTube Music. Volgens Android Headlines krijgt de Edge verder ingebouwde gps, een hoogtemeter en een accuduur van zeven dagen.
Google brengt de vermeende Fitbit Edge uit naast de Fitbit Air, die eerder dit jaar al verscheen. Dat eerdere apparaat biedt ook een accuduur van zeven dagen, maar heeft geen scherm, geen ondersteuning voor apps en geen ingebouwde hoogtemeter.
De Fitbit Charge kreeg voor het laatst een upgrade in 2023. Sindsdien bracht Fitbit-eigenaar Google geen nieuwe 'simpele' fitnesstrackers met scherm meer op de markt. Wanneer de Edge precies verschijnt, is niet bekend. Android Headlines verwacht dat de Edge deze maand verschijnt. Ook de prijs is nog niet duidelijk.
De Fitbit Edge krijgt een klein scherm met widgets. Bron: Android Headlines