In Jordanië opgepakt ShinyHunters-lid zou helpen andere leden op te sporen

Het deze week in Jordanië opgepakte lid van de ShinyHunters-ransomwarebende helpt de Amerikaanse inlichtingendienst FBI om overige leden te traceren. Het is de tweede arrestatie van een lid in korte tijd.
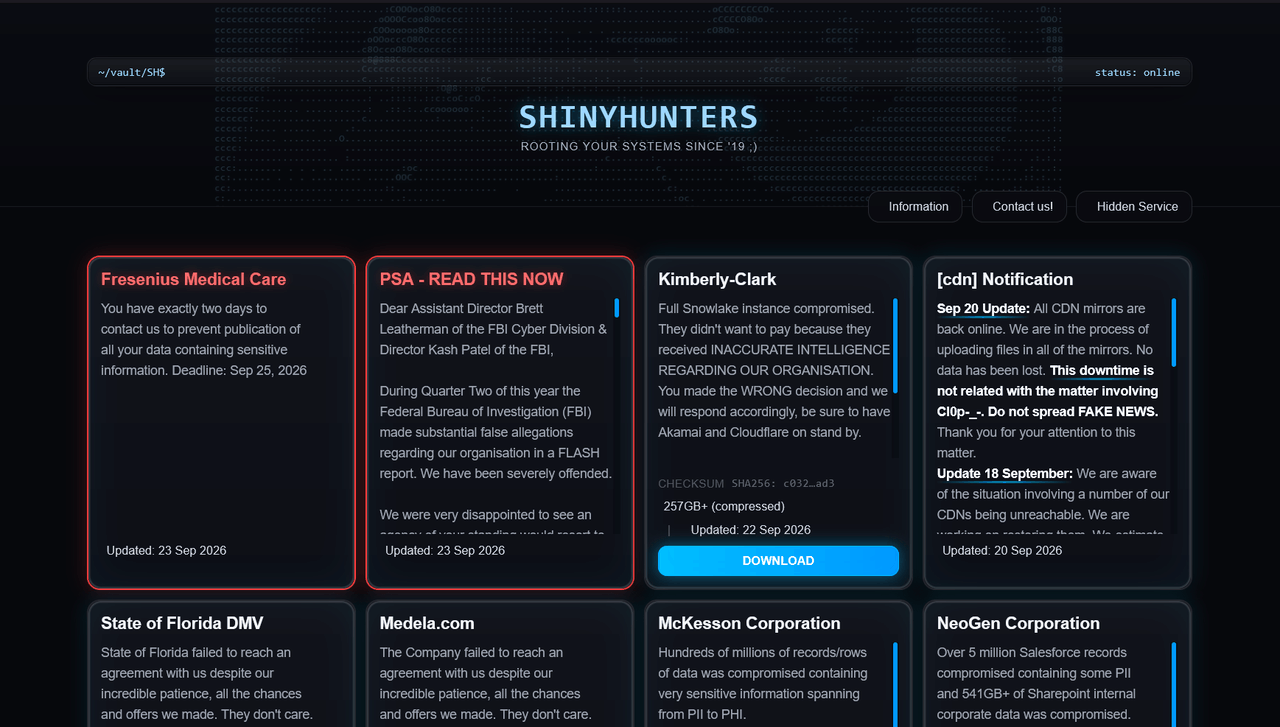
Shinyhunters fbi
Shinyhunters fbi

De opgepakte verdachte, Saif ‌al-Din Khader, was volgens Reuters bekend onder de hackersnaam Rey. Rey helpt de FBI om andere leden van ShinyHunters op te sporen, meldt Reuters op basis van meerdere bronnen.

Rey is het tweede ShinyHunters-lid dat in korte tijd is opgepakt. Onlangs is in Nederland Pepijn van der S. opgepakt. Die zou een kopstuk zijn binnen de ShinyHunters-ransomwarebende.

ShinyHunters zegt tegen Reuters dat het geen verdere escalatie wil met de FBI. Het bericht is volgens de bende zelf op te vatten als terugkrabbelen. Het is onbekend hoeveel leden ShinyHunters in totaal heeft. De arrestaties volgden kort nadat ShinyHunters claimde de FBI te hebben gehackt.

ShinyHunters?

Hackersgroep ShinyHunters is een internationaal opererende ransomwarebende van cybercriminelen die geld verdient met het afpersen van bedrijven en organisaties. De groep hackt om data buit te maken en dreigt die naar buiten te brengen als de hackers niet worden betaald. De groep zat onder meer achter geruchtmakende hacks bij provider Odido, Ticketmaster en Pornhub. De recentste was een hack bij de FBI. Die kwam vorige week naar buiten. Over de identiteit van de overige leden is niets bekend.
Door Arnoud Wokke

Redacteur Tweakers

04-10-2026 • 12:02

89

Submitter: dtn.370

Reacties (86)

Moderatie-faq

Sorteer op:

Weergave:

Wat een sukkels om de FBI te hacken. Snappen ze niet dat de FBI wellicht wordt geholpen door de NSA (met echelon watch), of andere manieren heeft om mensen op te sporen? Hopelijk is dit het einde van die smeerlappen van Shinyhunters.
Doe de deur van shinyhunters dicht en er gaat een deur voor een nieuwe groep open, er valt goed geld te verdienen met deze hacks en dat geld verdienen kun je helaas bijna niet aanpakken.
Pakkans enorm zien te vergroten, en gelijktijdig de straffen en consequenties omhoog gooien.
Wat een mooie termen. Zo makkelijk doe je dat allemaal niet
Je ziet dat de FBI blijkbaar wel de tools heeft om ze te vinden. Mischien zien andere organisaties het belang van dergelijke (forensisch ondersteunende) tools nu ook in.
Waarschijnlijk heeft de NSA ook geholpen met de gigantische berg data die ze continue wereldwijd wegsluizen.

Dat bouw je niet na in de EU zonder te federaliseren en je te gaan gedragen als wereldmacht (ie. onbeschoft).

[Reactie gewijzigd door Pinkys Brain op 4 oktober 2026 21:28]

Wie zegt dat andere organisaties niet dezelfde/ vergelijkbare tools hebben?

De vraag voor criminele opsporingsdiensten is meestal niet: "Wat kuinnen we doen?", maar: "Wat mogen we doen?" Daarbij wordt nog wel eens buiten de lijntjes gekleurd, maar uiteindelijk moet je toch aan de rechter uitleggen dat je je bewijs binnen de lijntjes hebt gevonden.
Maar zodra je van het criminele pad (afpersen van bedrijven) afwijkt en je op het pad van ondermijning van staatsinstituties (afpersen van een opsporingsdienst) begeeft, krijg je met andere opsporingsdienten en andere bevoegdheden te maken. Dan wordt er ineens veel meer mogelijk en zijn opsporing, handhaving en arrestaties (al dan niet formeel of informeel) niet meer beperkt tot de eigen landsgrenzen.

Shinyhunters heeft ten onrechte het gebrek aan consequenties voor hun acties als teken van incompetentie van de opsporingsdiensen gezien. Maar door die opsporingsdiensten (en aanverwante organisaties) zelf aan te vallen hebben ze die opsporingsdiensen juist de vrijheid gegeven om eindelijk handelend op te treden.

Het kan bij het oprollen van Shinyhunters blijven, waarbij de diensten gemuilkorft blijven voor de opvolgers en andere ransomware-groepen in het buitenland. Het kan ook zijn dat Shinyhunters als bewijs wordt gezien dat andere groepen potentieel staatsondermijnende organisaties zijn, die permaneent aandacht verdienen, met ruimere bevoegdheden voor de opsporingsdiensten. (Zeg maar een soort terrorisme light.)
Ik zie om me heen dat het beveiligen van systemen ter voorkoming van inbraak veel meer prioriteit is dan bijv het bijhouden van logs en andere informatie ter ondersteuning van (digitaal) forensisch onderzoek. Zeker als je samen kan werken met opsporingsdiensten hierin is dit een voorbeeld dat als (in dit geval de opsporingsdienst zelf) er voldoende aanwijzingen in handen zijn dat men een stuk verder lijkt te komen tot daadwerkelijke aanhoudingen.

Ook het internationale karakter van de opsporing helpt hierbij. Iets wat zeker bij grotere zaken / hackers groepen wel een must is tot succes.
En dat ze 'graag' meewerken aan het onderzoek....Natuurlijk is het vooruitzicht van 30+ jaar in een VS gevangenis (...don't bend for the soap!) na uitlevering ook geen pretje.
Gewoon een kuisheid gordel aandoen ( zie naked gun 3 of zo)
Zo makkelijk doe je dat niet (alleen) in Nederland. In een land als de VS worden andere maatregelen en opsporingsprioriteiten genomen en zijn de strafmaten ook proportioneler.

Grin....Wel leuk om te zien dat de volledige naam Saif ‌al-Din Khader hier wordt gehanteerd (want, de FBI doet dat ook?), maar niet die van Pepijn.

Zal verder bijdragen aan de ruzie binnen Shiny Hunters
Ik zeg ook niet dat het makkelijk is, maar ook niet onmogelijk.
Hoe de pakkans vergroten? Concrete voorstellen?
Betere tracking van het malafide verkeer.
Dat IP pakketje van het slachtoffer wordt toch ergens afgeleverd. En daar zitten natuurlijk routes door minder vriendelijke regimes en shady VPN connecties, al dan niet via opgezette proxies van andere slachtoffers.
Maar een deel van de cybercriminelen werken gewoon vanuit Nederland en andere Westerse landen, daar moet toch wel het ea. mogelijk zijn, zeker met de huidige wetten zoals sleepwet.
We hebben die wetgeving al opgedrongen gekregen, gebruik het dan minstens voor opsporing van dit zaken.

Verder follow the money etc, en zet harde sancties tegen landen / bedrijven die niet mee willen werken aan onderzoek.

Op dit moment proberen ze Bolle Jos uit Sierra Leone te roken door gewoon de geldkraan dicht te draaien. Money talks, dus ben benieuwd hoe lang ze daar nog hun hand boven zijn hoofd blijven houden. }>
Deze vrijgekomen gelden kunnen overigens prima herverdeeld worden voor schadevergoedingen.

Hiernaast mag wat mij betreft ook gekeken worden naar de bron van het probleem.
Bedrijven worden al terecht afgestraft als ze moedwillig hun security niet op orde hebben.

Maar wat betreft de big tech fabrikanten?
Heb soms echt het idee dat QA tegenwoordig vrijwel volledig bij de eindgebruiker ligt. Geld besparen door gebruik van goedkope mankrachten (India ed.) en AI om je code te schrijven en daarnaast zoveel mogelijk bezuinigen op kwaliteitscontrole, creëer je eigenlijk bewust een veiligheidsrisico.
Daar komen ze totnutoe nog vrijwel altijd mee weg.

In een andere branche deed Boeing hetzelfde met hun producten, dat beleid heeft uiteindelijk mensenlevens gekost, en daar zijn ze intussen wel goed voor afgestraft geweest, de vliegtuigen zijn nu een stuk veiliger geworden.

Intussen begint cybercriminaliteit ook dodelijke slachtoffers te genereren, zelfmoord ed.

[Reactie gewijzigd door Madshark op 4 oktober 2026 16:05]

Ja hoe bepaal je wat malfide verkeer is zonder al het verkeer te controleren? Komt privacy dan niet in gevaar?
Vliegtuigen zijn niet een stuk veiliger geworden. Ze zijn net veilig genoeg geworden om aan de eisen te voldoen terwijl ze nog steeds goedkope mankrachten gebruiken. Topman: Jongens, 4% loonsverhoging is echt de max en 1000 man eruit. Ook topman: Zo, 30% bonus dit jaar, goed gedraaid, dat is dan 32 miljoen salaris.

Ff uit het blote hoofd, zag een video op Instagram waarbij de topman aan de tand gevoeld wordt.
Enge gedachtegang. Alles dat jij noemt heeft enórme gevolgen voor de privacy en veiligheid van ieder mens op aarde, want het vereist dat we volledig zonder privacy gaan leven. Malafide pakketjes bestaan niet, en als iedere VPN z'n data moet gaan delen met de/een overheid dan wordt de wereld er niet beter op.
Het is een capaciteitsprobleem. Er is dermate veel (online) criminaliteit dat de politiële diensten [wereldwijd] keuzes moeten maken. Financiële middelen heeft een tent als THTC of AIVD v.z.i.w. voldoende, maar de lokale/regionale TDO's moeten wel degelijk soms moeilijke keuzes maken.

NB: Je ziet het ook terug in dat gesteld wordt dat hij meteen meewerkt, terwijl hij hoog in de hiërarchie zit. Namelijk: dat anderen zich dan maar vrijwillig overgeven (of dat van der S. (ook) mee gaat werken). Dat scheelt enorm veel werk omdat je dan juridisch een sterke aanklacht hebt tegen een verdachte.

[Reactie gewijzigd door Jerie op 4 oktober 2026 15:51]

Ik ben het met je eens
Je moet of 100% security hebben OF er moet een pakkans/consequentie bestaan wil je cyber criminaliteit voorkomen.

Aangezien 100% security niet bestaat moet de pakkans/consequentie omhoog.
Is dat onmogelijk in deze technische vorm? Klopt
Is dat onmogenlijk in dit decentrale model zonder privacy op te geven? Klopt ook

Dus ja het geheel moet op de schop. Of we moeten accepteren dat online criminaliteit blijft.
You mean BAD MONEY to be STOLEN?
Niet zo lang meer, als alle data op straat ligt is er niks meer te verdienen.

Het lost zich vanzelf op.
Het gaat om iemand die naar eigen zeggen nu 16 jaar oud is. Als je op die leeftijd al een prominent lid kan zijn dan verklaart het een hoop over de beslissingen van zulke ransomwarebendes.
“I saw your email, unfortunately I don’t think my dad would respond to this because they think its some ‘scam email,'” said Saif, who told me he turns 16 years old next month. “So I decided to talk to you directly.”
https://krebsonsecurity.c...scattered-lapsus-hunters/
ah ja, dat kan wel een en ander verklaren ja
Het was al maanden bekend wie Rey was, daar had je echt geen NSA voor nodig: https://krebsonsecurity.com/2025/11/meet-rey-the-admin-of-scattered-lapsus-hunters/
Er is al maanden een ruzie binnen SH tot aan moordoprachten aan toe.
Hoogmoed, een van de zeven hoofdzonden, komt voor de val. Trump kan erover meepraten.
Hoogmoed komt voor de val, het lijkt hier ook te gebeuren. Hopelijk wel straffen en onteigening van bezittingen.
natuurlijk laat je wel meer sporen achter als je bij ze inbreekt, hun systemen zullen beter bestand zijn if meer loggen. Maar laten we wel stellen dat dit vooral door waarschijnlijk het laatste komt want tot heden hadden de FBI en de NSA nog nooit eerder iemand weten op te pakken.
Zolang het enkel bij criminele acties blijft (afpersen van bedrijven) moet de NSA aan de zijlijn blijven staan.
De jurisdictie van de FBI is beperkt tot binnen de landsgrenzen van de VS. Daarbuiten hebben ze medewerking nodig van het land waar een crimineel zich bevindt. Wanneer dat land die medewerking weigert, kan de FBI weten wie je bent, zonder je op te kunnen pakken. Ze kunnen je hooguit op een internationale opsporingslijst zetten en hopen dat je ooit naar een land op vakantie gaat waar je gearresteerd kan worden.

Nu ze staatsondermijnende activiteiten hebben verricht, zoals het aanvallen/ afpersen van een opsporingsdienst, kunnen ook o.a. de NSA en de CIA meedoen.
Dan zijn er ook mogelijkheden dat iemand in een onvriendelijk land 'verdwijnt', om later in een rechtszaal in de VS weer op te duiken. Of zoiets ook daadwerkelijk gebeurt is een afweging van risico's, belangen en de boodschap die afgegeven moet worden aan andere hackers.
Je hebt helemaal gelijk, dank voor de reactie!
Het eeuwen oude flying too close to the sun..

Wat hadden ze nou verwacht? Dat ze oneindig lang de samenleving kunnen terroriseren?

Komt nog bij dat zodra eentje opgepakt wordt zij echt voor zichzelf zullen kiezen en iedereen erbij zouden naaien als ze dat straf vermindering verzorgd
Als je inderdaad moralistisch gezien beperkt bent en jan en alleman gewoon afperst is je eigen hachje redden een natuurlijk gevolg.
Wat ook meespeelt is dat dit door de daders als de ultieme risicoloze misdaad wordt gezien.
Veilig vanuit de zolderkamer, achter een relay van VPN's, servers en andere beschermingsmuren stinkend rijk worden door anderen af te persen.
Wanneer dat dan plotseling toch consequenties blijkt te hebben en je niet enkel oom agent aan de deur krijgt is dat een harde reality-check.

Vanuit de superieure positie waarin je zelf de slimste bent en je gebruik maakt van de inferieure beveiliging van anderen of de stupiditeit van diegene die in fishing trapt, ben je ineens zelf de sjaak. Dan doe je het uiterste om er zelf zo goed mogelijk uit te komen.
Het is idd geen idieele zolderkamer hackgroep, het is een zwaar criminele organisatie (met o.a. moordopdrachten ) die puur uit is op zoveel mogelijk geld
Die werkte sws wel mee anders wordt die gewoon naar guantanamo bay gestuurd patriot act.
Denk dat een verhoor in Jordanie ook iets anders verloopt dan in Nederland...
Bor Coördinator Frontpage Admins / FP Powermod 4 oktober 2026 21:03
Op zich een opvallende ontwikkeling, maar het zegt vooral iets over hoe kwetsbaar zulke groepen worden zodra er arrestaties plaatsvinden.

Als een prominent lid daadwerkelijk meewerkt met de FBI, dan kan de impact veel groter zijn dan alleen één arrestatie. Dit soort groepen vallen vaak niet door techniek, maar doordat mensen fouten maken of gaan praten.
Precies dit. Of het nou gaat om terrorisme, drugshandel of, in dit geval, hackersgroepen, zo gauw iemand hoog in de hiërarchie gaat praten, is een voorheen redelijk onbekende/wazige groepering opeens aardig 'in the picture'.
En bij terrorisme en drugshandel zijn de daders zich er van bewust dat ze met gevaarlijke zaken bezig zijn, waar ze zelf het slachtoffer bij kunnen worden.

Hackers denken volledig veilig te zitten achter hun toetsenbord, en relay van VPN's, servers, etc. Wanneer dan toch iemand op hun deur klopt of in hun kraag grijpt is de schok des te groter.
Hahahaha, en nu is het te laat jongens, want ondanks dat het blijkbaar niemand interesseert als er mkb bedrijven worden gesloopt hebben jullie nu op de verkeerde deur geklopt.

Dat de fbi ze mag opjagen tot voorbij de poorten van de hel.
Natuurlijk intereseert het de opsporingsdiensten als er MKB bedrijven worden afgeperst, maar criminele opsporingsdiensten kunnen enkel iets doen wanneer de criminelen binnen de eigen landsgrenzen opereren. Wanneer ze daar buiten zitten kunnen ze alleen heel netjes vragen of een ander land alsjeblieft mee wil werken. En er zijn genoeg landen waar je daar hartelijk om uitgelachen wordt.

Het aanvallen van opsporingsdiensten is echter een staatsondermijnende activiteit en dan worden de handschoenen uitgetrokken en zijn landsgrenzen niets meer dan vage suggesties met risicoprofielen.

[Reactie gewijzigd door CivLord op 6 oktober 2026 12:08]

Terechte nuance, komt waarschijnlijk omdat ik vind dat op dit vlak de handschoenen altijd uit zouden moeten zijn.
Maar dan krijg je dus een situatie waarin elk land zijn rechtshandhaving in elk ander land uit gaat voeren. Dat vinden die andere landen meestal niet zo fijn. Dan krijg je weer diplomatieke conflicten, die mogelijk weer uit de hand kunnen lopen. En om dat in te dammen worden de handschoenen weer aangetrokken en heb je weer de huidige situatie.
ShinyHunters: "Weet je wat, laten we een Amerikaanse opsporingsdienst boos maken die vrijwel onbeperkte middelen en onbeperkt de tijd heeft om ons te pakken, loopt vast goed af!"

Federal Prison schijnt niet zo heel gezellig te zijn...
You mess with the bull, you get the horns.
Zedachten dat het gebrek aan consequenties voor hun acties kwam door incompetentie van de opsporingsdiensten en niet door gebrek aan jurisdictie. Nu ze die opsporingsdiensten zelf aangevallen hebben gelden er plotseling andere regels.
Mooi zo, allemaal minimaal 10 jaar achter slot en grendel.
Net goed! mogen vele hackers volgen door dergelijke achterlijke praktijken bij de verkeerde uit te voeren. Dit wordt voor de leden een zeer lange eenzame opsluiting.
Zo zie je maar hoe de hazen lopen.

FBI gehackt en gelijk gaan alle deuren open wereldwijd om de hackers te vinden.

Dat veel criminelen vooral loyaal zijn aan zichzelf is geen verrassing. Bij een plofkraak in Duitsland lieten ze een gewonde "maat" achter. De 32 "boys" die de aanslag op dat huis van G deden stoven uit elkaar na de eerste schoten en kwebbelen nu hele dossiers vol bij de politie. Dertis jaar geleden was dat ook al bij Shadowcrew toen de admins elkaar graag verraden. Youtube heeft er een mooie docu over.
Opvallend dat authoriteiten ook vooral loyaal zijn aan zichzelf. Iedereen en zijn moeder is gehackt, krekels. Maar zodra je een van de diensten hackt, weten ze je wel te vinden. De loyaliteit van overheid richting burger is weer aardig in beeld gebracht zo.
Dat is het verschil tussen crimineel handelen en staatsondermijnend handelen.
Niet verstandig he FBI gedeeltelijk hacken, dan maak je de roedel wakker he. Als je nu in N.Korea zat zou je je misschien geen zorgen hoeven te maken.

[Reactie gewijzigd door vinkjb op 4 oktober 2026 12:54]

Alleen ze zitten niet in Noord-Korea. Daar praten ze namelijk niet zo goed Nederlands en dan is social engineering lastig. Dus zitten de Odido hackers gewoon in Nederland. En kunnen ze binnenkort een klopje op de deur verwachten.

Als ze dan betrokken blijken te zijn geweest bij het hacken van een Amerikaanse instelling, dan geldt voor hun hetzelfde nachtmerriescenario als voor zuid-Amerikaanse drugscartel leiders, de VS zal om uitlevering vragen.

En dan verandert voor hun de wereld heel erg snel. Niet twee jaartjes brommen om daarna weer ergens bij een IT bedrijf aan de slag te gaan. In de VS wordt er heel anders gestraft.
In de VS is de uitspraak vaak hoger maar hoe lang je vast blijft zitten is een ander verhaal. Je kunt een vonnis van jaren krijgen en na enkele maanden weer buiten staan. Mensen met een enorm strafblad en tientallen jaren aan veroordelingen lopen vaak gewoon vrij rond omdat ze voortijdig zijn vrijgelaten.

Heb laatst een documentaire gezien over een man die een moord pleegde, ermee weg kwam, een tweede moord pleegde, daarvoor 20 jaar kreeg, na anderhalf jaar werd vrijgelaten en een derde moord pleegde.
Gezellig, en komt zoiets vaker voor? Ik denk het niet, want anders maak je er geen documentaire over; dus waarschijnlijk een outlier. Outliers kunnen interessant zijn, maar kunnen ook een vertekend beeld geven.
Het komt wel vaker voor dat mensen met jarenlange gevangenisstraffen vroeg vrijkomen. De documentaire ging vooral over het plegen van drie moorden en niet over vroegtijdig vrijlaten. Gevangenissen zijn commerciële business in de VS. Iemand die zich in de gevangenis goed gedraagt kost alleen maar geld en levert niets op. Die zijn ze liever kwijt dan rijk.
"Iemand die zich in de gevangenis goed gedraagt kost alleen maar geld en levert niets op. Die zijn ze liever kwijt dan rijk."Wat is dat voor vreemde redenering?

De gevangenis krijgt gewoon geld die mensen binnen te houden. Het is juist voordeliger voor de gevangenis als die zich goed gedragen lijkt me.
Nee, want extra begeleiding of extra beveiliging mogen ze gewoon bij de staat declareren. Er zitten daar zeer perverse prikkels in het systeem.
Vroeg vrijkomen is het probleem niet; het probleem dat jij schetst is concreet:
20 jaar voor moord, na anderhalf jaar vrijgelaten
. Dat lijkt mij een outlier.
Dat is inderdaad een outlier maar 20 jaar krijgen en na vijf jaar vrijkomen is heel gebruikelijk. Dat kan in Nederland niet.
In dit geval zullen ze door stapelen en kan de rechter de mogelijkheid op parole bij de uitspraak al onschadelijk maken.

1000 bedrijven gehacked, 1 jaar per bedrijf, 1000 jaar cel. Ze zullen niet de eerste zijn die het overkomt en ik vind het helemaal prima. Dit soort "mensen" die hele bedrijven slopen en daarmee het personeel werkeloos maken met alle gevolgen van dien wil ik niet eens criminelen noemen, want criminelen hebben vaak nog wel een soort van erecode en moraal.
Scammers hebben ook een erecode (honor among thieves). Dat zou bijvoorbeeld kunnen zijn: geen organisaties afpersen die goede doelen zijn (valt ook niet veel te halen) of 112-gerelateerde hulpdiensten zoals ziekenhuizen / apparatuur aanvallen waardoor mensen letterlijk sterven (zoals (in) ziekenhuizen) zoals bijv. een pacemaker of insulinepomp, wie praat die gaat (snitches get stitches), na betaling de data niet openbaar maken, enz. Let overigens op die twee laatste woorden: openbaren maken. Dat is nog niet hetzelfde als dat ze de data ook daadwerkelijk verwijderen. Want vaak gaan dergelijke pastes toch in kleine kringen rond (ruilhandel). Voordeel is dan wel dat je nagenoeg geen spam en low effort scams krijgt (zoals nu wel het geval is bij Odido). Dat weten ze ook bij Shinyhunters, dat dat het gevolg is van hun openbaarmaking.

Niet dat ik medelijden met ze heb. FAFO, SNAFU, enz. Pepijn lijkt ook FUBAR te zijn geweest. Bovendien is hun moreel kompas onder de streep nog steeds, ook met honor among thieves, behoorlijk stuk.

Daarnaast kan een scammer in Rusland, China, of Noord-Korea lastig worden gepakt.
Alleen ze zitten niet in Noord-Korea. Daar praten ze namelijk niet zo goed Nederlands en dan is social engineering lastig. Dus zitten de Odido hackers gewoon in Nederland. En kunnen ze binnenkort een klopje op de deur verwachten.
En een Noord-Koreaanse hacker kan zoiets natuurlijk niet uitbesteden aan een Nederlandse wannabee-hacker?

Je zou het zelfs zo kunnen verpakken dat je een beginnende cybersecurity-consultant inhuurt om zgn. in opdracht van Odido zelf de security-awareness van de helpdeskmedewerkers te testen. Als een soort uitgebreidere versie van de nep fishing-mail die in sommige bedrijven door de IT-afdeling wordt rondgestuurd om te kijken hoe scherp het personeel is.
Dat blijkt dus niet zo te zijn. Pepijn van de S. werkte voor een Nederlands security bedrijf, ondanks zijn strafblad.

Om e.o.a. reden is dat bedrijf via Internet momenteel niet bereikbaar. Dus kan ik niet checken of dat bedrijf ook werkzaamheden voor Odido heeft verricht. Kan ze wel opzoeken via de wayback org, maar de backend van de website lijkt uit te staan.

Ik zou niet zo snel naar noord-Korea wijzen, het ligt vaak veel dichter bij huis. Zoals ook nu weer blijkt.
Het lijkt me ook niet aannemelijk dat N-Korea hier achter zit. Zeker niet met de betrokkenheid van Peppijn van de S.

Het ging me meer om jou opmerking dat het N-Korea niet kan zijn omdat ze daar geen Nederlands spreken.
Ik heb aangegeven waarom dat geen probleem zou zijn. Maar dat is in deze situatie inderdaad niet van toepassing.

Om te kunnen reageren moet je ingelogd zijn