FBI arresteert vermeend sleutelfiguur van ransomwarebende Shinyhunters

De Amerikaanse FBI heeft een vermeend lid van de ransomwarebende Shinyhunters gearresteerd. De verdachte is een Canadees en zou een van de hoogstgeplaatste leden van de bende zijn. Shinyhunters hackte onlangs nog de FBI, maar de bende zit ook achter de hack op Odido.

Dat zeggen bronnen tegen The New York Times. De FBI heeft dat inmiddels bevestigd. De dienst arresteerde een Canadees die in de staat Pennsylvania woonde, maar er zijn weinig andere details bekend. Zo is de naam van de verdachte niet bekend, en ook niet voor welke specifieke misdaden hij is gearresteerd.

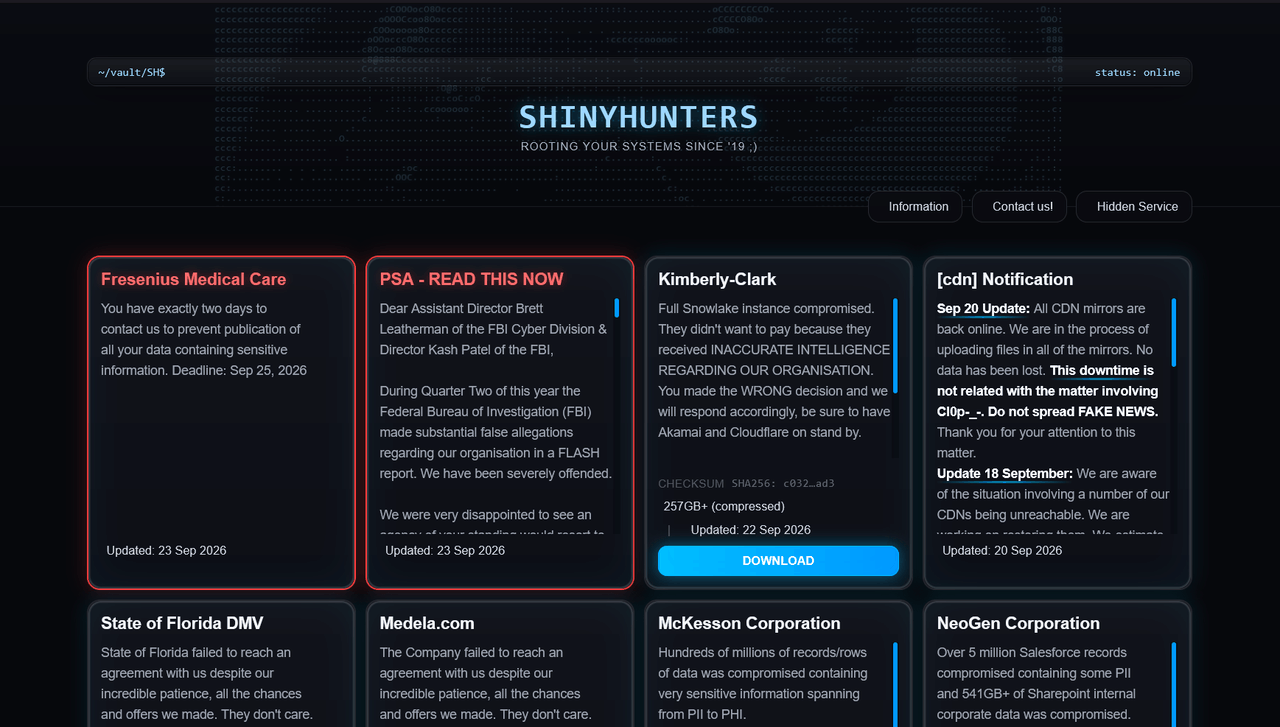
FBI-directeur Kash Patel bevestigt aan de krant ook dat de arrestatie te maken heeft met Shinyhunters. Dat is een ransomwarebende die onlangs stelde dat het data van FBI-werknemers had gestolen. Shinyhunters is verder een beruchte groep die onder andere achter de hack op Odido zat. Onlangs zijn al meerdere kopstukken van de groep gearresteerd. Onder hen was een Nederlander. Tweakers schreef een achtergrondartikel over wie deze groep precies is.
Shinyhunters fbi
De waarschuwing over de FBI-hack op de website van Shinyhunters.

Door Tijs Hofmans

Nieuwscoördinator

09-10-2026 • 18:41

69

Reacties (69)

Moderatie-faq

Sorteer op:

Weergave:

Bor Coördinator Frontpage Admins / FP Powermod 9 oktober 2026 18:49
Het net lijkt zich in snel tempo te sluiten. Ineens is het allemaal niet zo shiny meer.
Hopelijk rollen ze deze bende snel op.
Mee eens. Maar toch doet het mij afvragen hoe de FBI dit soort mensen vindt. Inmiddels weten die hackers en andere digitale criminelen zich te verschuilen achter TOR en zijn er zelfs besturingssystemen zoals Tails die enkel via TOR het internet op kunnen en geen enkele informatie opslaan. Dus dan denk ik.. is TOR dan gecompromiteerd of hebben die criminelen domme fouten gemaakt? De FBI zal ongetwijfeld ook A.I. inzetten om die criminelen op te sporen, dus wat is er tegenwoordig nog echt anoniem?
Voor zover ik weet gaan de meeste ten onder aan menselijke fouten of infiltraties. Zo zijn er marketplaces ten onder gegaan omdat een moderator gecomprimeerd was, iemand met eenzelfde username op Facebook bleek te zitten, of simpelweg 10 jaar geleden een slip-up te hebben gemaakt.

Als je hygiëne 100% op orde is, is het amper te doen om je ware identiteit te achterhalen, ook vandaag de dag. TOR helpt een hoop, maar een hoop verkeer wordt ook via botnets geroute en ben je praktisch onvolgbaar. De meeste worden om de stomste dingen gepakt, credentials op servers, ongepatchte software, logs, chatlogs, noem het maar op.

Als ik me goed herinner heeft de Nederlandse politie ooit een clone kunnen maken van een marketplace server die dichtgetimmerd zat van buitenaf. Vervolgens stonden op de drives zelf unencrypted chatlogs waarin alle plannen werden besproken, inclusief voornamen, achternamen en adresgegevens |:(.

Tldr; Hackers moeten het altijd perfect doen; de politie slechts één keer.
edit:
Typo

[Reactie gewijzigd door Eluminate op 9 oktober 2026 19:45]

Tldr; Hackers moeten het altijd perfect doen; de politie slechts één keer.
Niet helemaal waar. Hack vanuit Rusland en je kan gerust steekjes laten vallen zolang je basishygiëne op orde is (nooit iets in Rusland hacken, nooit afreizen naar een land dat uitlevert aan degenen die je hackt).
Zelfde geld waarschijnlijk ook voor vanuit de VS Russische en Chinese servers hacken. En vanuit China VS en EU servers hacken. Al die landen leveren doorgaans geen verdachten uit aan elkaar.
Ik zou vanuit de VS niet Rusland hacken, gezien hoe zwakwillende sleutelpersonen in de regering van de VS met Putin het bed delen.

[Reactie gewijzigd door The Zep Man op 11 oktober 2026 08:26]

Met Trump weet je het nooit natuurlijk. Maar ik kan me hooguit voorstellen dat men een 1 op 1 ruil zou doen als ze beiden een belangrijke verdachte van de ander in hun land hebben. Of voor een diesel voorraad voor 20 dagen, wie weet.
Laatst dit artikel gelezen. Dat maakt weg inzichtelijk hoe data verkocht worden op het dark web en hoe hackers per ongeluk toch sporen achterlaten.

https://krebsonsecurity.c...r-att-verizon-extortions/
Het is vaak veel simpeler. Criminelen willen ook het geld wat ze hebben verkregen gebruiken. En dat doen ze vaak (te) opzichtig. Geldstromen zijn makkelijk te volgen.
Daarom wordt er ook zo enorm veel gebruik gemaakt van money mules. Ads op facebook, marktplaats, tiktok, Instagram, craigslist e.d. Advertenties zijn gericht op jongeren: Ik maak €1000,- naar je over en je stuurt mij €900,- op, de rest mag je houden. De jongeren zien dit als snel en makkelijk geld en hebben meestal geed idee dat je hier jaren de bak in voor kan gaan.

Daarbij zitten (cyber)criminelen zitten meestal niet in één vijver, maar meerdere. Voorbeeld:

"Hacker" zet advertentie online en heeft "beet".
Hacker opent een nieuw bankrekening nummer onder de naam van gestolen gegevens.
Hacker laat bitcoins op dat rekeningnummer uitbetalen en maakt het ook vanuit daar over.
Geld wordt gestuurd naar een P.O. box onder, wederom, gestolen gegevens.
Hacker haalt zelf, of laat iemand die hij kent het geld ophalen.

Bedenk het zo, als je tot aan je nek in deze illegaliteit zit, is iemand die dit slim kan aanpakken meestal binnen handbereik. Via geldezels, crypto laundry of een andere manier.
Alle maniertjes van hackers om hun criminele geld te witwassen maakt ze ook kwetsbaar. Jongeren dit ze ronselen kunnen hun opdrachtgevers ontmaskeren.
Links of rechtsom willen ze dollars of euro’s in handen krijgen en dat laat sporen na.
Follow the money is dus met recht hoe het gaat.
Je kan geen bankrekening openen met gestolen gegevens. Je komt niet door de ID controle. Daarom hebben ze geldezels nodig, die openen de rekening onder hun eigen naam of stellen hun al bestaande rekening beschikbaar.

[Reactie gewijzigd door wiseger op 9 oktober 2026 20:53]

Maar toch doet het mij afvragen hoe de FBI dit soort mensen vindt.
Met een rat: nieuws: In Jordanië opgepakt ShinyHunters-lid zou helpen andere leden op te s...
Zelfs dan. Dat ruikt toch naar falende opsec. Waarom kennen ze elkaars echte identiteit? Grote kans dat deze mensen (Nederlander, Jordanier, Canadees, etc) elkaar nog nooit ontmoet hebben, en er was geen echte reden om elkaars namen te kennen.
Omdat dit soort bendes bestaat uit 'amateurs'. Je moet echt zwaar gediscplineerd werken om geen sporen achter te laten want mensen maken eenmaal fouten. En hoe groter de groep, hoe groter de kans op een zwakke plek. En als een agency als de FBI dan besluit hun volle capaciteiten er op los te laten dan is het snel over. Het probleem is meer dat zodra er eentje weg is, de volgende weer op staat.
Het tegen de schenen schoppen van de FBI was idd het begin van het einde.
Iedereen met gezond verstand kon dat van verre zien aankomen.
Maar die gasten dachten altijd onvindbaar te blijven.
Zo zit de wereld gelukkig niet in elkaar.

Ik wijt het aan te weinig zonlicht, maximale arrogantie en te weinig buiten spelen als kind.
"maximale arrogantie"

Ja dat!
zodra je vanuit grootheidswaanzin handelt, ga je de mist in. In jouw beleving denk je onaantastbaar te zijn, vervolgens schop je ook nog de verkeerde tegen de schenen.. Tja dan is het verhaal compleet.
Het probleem zit bij het beheer van de incasso. Ergens komt afgeperste crypto binnen. Iemand beheert dat.

Ken je elkaar echt niet, dan kan die beheerder er met de buit vandoor gaan.
Traffic correlation van verschillende TOR servers
Om te beginnen moet je OPSEC uitmuntend zijn. TOR is relatief veilig zolang je binnen het TOR netwerk blijft. Daar vangen ze je alleen als een server een lek heeft die het echte IP adres verraad of een lek bevat wat te misbruiken is.

En de 3 letterige agencies zullen vast meer kunnen dan dat jij kan dromen. Dat lieten ze nu even zien. Dit is de derde verdachte al. Al heb ik geen idee hoe groot Shinyhunters is.
Als de fbi er 1 heeft en die krijgt de keus de boel verraden of 30 jaar vast zitten in een Amerikaanse gevangenis dan is de kans groot dat ze mee werken.
TOR eindnodes zijn grotendeels van drieletter diensten.
Heb je daar bewijs van?
De gemaakte comment heb in jaren geleden ook wel eens gezien. Maar het 1 sluit het ander niet uit. Iedereen kan een eind-node opstellen dus waarom zou z'n instantie het niet doen? Maar dat betekent ook direct dat er ook nodes zijn die niet van de instanties zijn.
Met TOR ben je niet volledig anoniem maar traceren is wel moeilijker maar mocht je langs een node komen die in beheer is van 1 van de instanties dan wordt het traceren wel een stuk makkelijker.
Hebben toegang tot
Gewoon even het spoor van de bittcoins volgen, dat is namelijk ook niet meer anoniem. Opsporingsinstanties en bedrijven (zoals Chainalysis) gebruiken speciale software om stromen van Bitcoins te analyseren en te volgen
Er is gewoon iemand gaan praten of er is een undercover bij betrokken.
Zijn het niet soms bijv slimme lokkertjes met heel veel geld waar ze in kunnen trappen? Als er een paar miljoen voor je neus wordt gehouden wordt je misschien minder secuur of voorzichtig?

[Reactie gewijzigd door Urk op 10 oktober 2026 01:22]

Bij de fbi zitten ook "geen domme mensen" en ethische hackers. Follow the money is het meest succesvol. Daarbij zijn er meer wegen die naar Rome leidden dan alleen software matig
Ik zou in ieder geval zero day in Tor niet durven uitsluiten. Immers hebben ze eerder een Amerikaanse universiteit onder druk gezet om een zero day in Tor voor zich te houden. Dat was voor Trump 2. Het slimme daaraan is, dat dat een win-win is omdat het de indruk wekt dat het een precedent is. Punt is: het belang is groot.
En nu nog mijn gegevens van Odido hack verwijderen online. Ik krijg erg veel spam laatste tijd na de hack en robo scam calls. Bedankt Shinyhunters

[Reactie gewijzigd door aliberto op 9 oktober 2026 20:29]

Die informatie krijg je nooit meer offline. Iedereen die het wil heeft het al kunnen downloaden.
Bor Coördinator Frontpage Admins / FP Powermod @aliberto • 9 oktober 2026 21:41
Dat gaat niet gebeuren. Die data is helaas gestolen en al verspreid. Echt iets van het internet verwijderen is bijna niet mogelijk.
Ja na de FBI hack kreeg het ineens voor agencies met een stuk meer opsporingsmiddelen prioriteit. 😅
Ja als ze het willen kunnen ze het opeens wel.
Het probleem is, dan is er binnen een week weer een ander..
Vaak als dit nieuws naar buiten komt hebben ze hem al enige tijd en zijn onder zijn naam ingelogd om alle data binnen te halen . Dagen later of weken later komt het nieuws naar buiten dit is het 2de lid dat ze hebben opgepakt. Kash Patel is met de FBI echt super bezig , er zijn echt al veel van de most wanted list opgepakt. Nu deze hack groep. Teven hebben ze al bergen kinderP opgespoord en op gepakt .
Tja, de FBI hacken was misschien toch niet zo'n heel strak plan. Hoogmoed...

Dat gezegd hebbende, het zegt wel ook wat dat het daarna zo snel gaat, terwijl er voor die tijd kennelijk nauwelijks aandacht voor was. Wanneer "gewone burgers" slachtoffer zijn maakt het allemaal niet zoveel uit. In Amerika is dat ook wel te verwachten. Maar vrees dat het in andere landen en ook Nederland nauwelijks beter is.
nationale cybercrimeteams zowel in de VS als in NL of waar dan ook, lopen over van het werk. aangiftes van particulieren of mkb-bedrijven belanden dus vaak op een enorme stapel.

maar zodra je met federale systemen gaat zitten knoeien, daan gaan natuurlijk alle budgettaire en operationele restricties uit het raam.

commerciële partijen moeten sws beter voor hun eigen beveiliging zorgen

[Reactie gewijzigd door angushansen op 9 oktober 2026 20:11]

Absoluut waar dat commerciële partijen dit beter zouden moeten regelen. Maar waarom zouden ze? Als ze bare minimum doen komen ze er juridisch mee weg. En de klanten straffen ze toch niet af. Zie bv. Odido. Dit hadden de boel écht niet op orde. De hack zelf toonde dat aan. Niet alleen kwam men redelijk makkelijk binnen, maar het grote probleem was vooral dat men vervolgens direct bij alle data kon, ook data die al lang niet meer beschikbaar had mogen zijn. Daar zijn meerdere basisprincipes van security heel grof geschonden.

Maar is Odido ervoor gestraft? Nee. Juridisch niet, maar uiteindelijk ook economisch niet. De meeste (huidige en nieuwe) klanten lijken het al lang weer vergeten! Mensen vinden het helemaal niet zo erg lijkt het. En ondertussen is er de ene hack na de andere en ligt er steeds meer privacygevoelige data gewoon op straat. En nog steeds maakt nauwelijks iemand zich er ook maar enigszins druk over.
er is helaas (maar totaal begrijpelijk) datalek-moeheid...veel mensen geven geen f meer...ik heb tot nu toe gelukkig de dans weten te ontspringen, maar ik doe dan ook vrij weinig op het internet en bestel misschien 3x per jaar iets van bol of amazon...ik houd mijn digitale voetafdruk zo klein mogelijk en download ook allang nauwelijks meer iets. niet eens echt uit veiligheidsoverwegingen maar simpelweg omdat ik niet veel nodig heb...

maar ja als iets essentieels zoals een telecomprovider gegevens lekt of als een gemeentedienst wordt gehackt dan kun je er idd vrij weinig aan doen...

[Reactie gewijzigd door angushansen op 9 oktober 2026 20:41]

Bol.com is ook gehackt he, althans, de logistieke partner...

Ik doe ook bar weinig online. Maar ja, wel streamingdiensten, online shoppen, mobiel abonnement... In mijn hele leven was ik tot anderhalf jaar terug drie keer slachtoffer van een hack (LinkedIn, Ticketcounter en Pampling). Inmiddels staat de teller op 8! In iets meer dan een jaar tijd is mijn data 5 keer betrokken geweest bij gehackte data (Odido, Bol.com en diverse kleinere hacks). En dat zijn enkel de hacks waarvan het bekend is. Wie weet wat er nog meer is dat nog niet bekend is.

Inmiddels ligt al mijn data wel op straat, als je alles bij mekaar neemt. Ik vind het oprecht heel erg. Maar ik zie de miljoenen anderen die erbij betrokken zijn vooral de schouders ophalen. En het verandert dus ook niet. Over nog een jaar zal mijn data wel nog 8 keer meer betrokken zijn bij hacks.
Economisch is Odido wel gestraft. Ze hebben de geplande IPO uit moeten stellen. Eén van de investeerders wil nu niet langer wachten en verkoopt zijn aandeel nu aan de andere investeerder. Er is dus wel degelijk impact.
Er is wel impact, maar niet groot. Eigenlijk hebben ze er nu al geen last meer van. De kosten van veiligheid zijn echter hoog... Dus als de impact, zelfs bij zo'n groot lek door nalatigheid, zo beperkt is gaan bedrijven hier nooit voldoende in investeren.
De IPO is afgeblazen. Nu moet de ene investeerder zijn aandelen onderhands verkopen aan de andere investeerder. Natuurlijk is er enorme impact, de investeerder zal minder geld krijgen dan die had gekregen bij de beursgang.
De investeerder ja, en Odido?
Dat is Odido, de twee investeerders zijn de volledige eigenaren.
Dat is niet Odido, dat is de eigenaar... Maar het bedrijf als geheel wordt nog steeds nauwelijks geraakt. En Odido gaat dus ook maar beperkt investeren in security etc. (misschien nu wel even om de schijn op te houden, maar daarna niet meer) en ook andere bedrijven zal het niet heel erg afschrikken.

Het had wel impact gehad als er flink imagoschade was geweest en klanten wegliepen of wegbleven. Maar dat gebeurt totaal niet. Dus ja, de eigenaren hebben even een financiële tik gehad door de ongelukkig timing van de hack, maar verder is er niks aan het handje.
Lekker berechten in de VS, daar weten ze wat straffen zijn.
Ja waar ze executies middels een vuurpeleton willen streamen. Wat een voorbeeld.
Dat krijg je daar niet voor hacken. Wat een vergelijking.
Het gaat om het principe. Hoe men met zijn gevangenen en straffen omgaat.
Ja daarom is het ook een straf en geen vakantiepark zoals in ons land.

In ons land vermoord men een politicus en krijgt maar 14 jaar.

Doe je dat daar komen je nooit meer vrij.

[Reactie gewijzigd door Kimbo72 op 12 oktober 2026 19:50]

Het is bewezen dat je met langere en zwaardere straffen niets oplost. Sterker nog, er zijn nergens zo veel gedetineerden in de VS.

In de Verenigde Staten zijn er 542 gedetineerden per 100.000 inwoners, terwijl het gemiddelde in de Europese Unie rond de 111 gedetineerden per 100.000 inwoners ligt.
In ons land vermoord men een politicus en krijgt maar 14 jaar.
Hij kreeg geen 14 jaar hij was na 14 jaar vrij dat is een grote nuance. Hij kreeg 18 jaar en kwam onder voorwaarden vrij nadat hij ongeveer twee derde van zijn straf (ongeveer 12 jaar) had uitgezeten, wat in Nederland de gebruikelijke regeling is bij goed gedrag. Dus eigenlijk had hij al langer gezeten dan gebruikelijk.

Van der G is daarna ook nooit meer een 'probleem' geweest dus door iemand weer te introduceren in de maatschappij heb je geen recidives.
En zo worden de ShinyHunters de DullHunted. Moge hun sokken eeuwig vochtig aanvoelen en hun slaapkussen altijd te warm zijn.

[Reactie gewijzigd door TrafalgarLaw op 9 oktober 2026 19:49]

Mooi zo! Ook goed dat er geen losgeld is betaald. Én geen geld én een flink verhoogde pakkans zorgt er hopelijk voor dat anderen zich tweemaal bedenken voordat ze data stelen.
Dit doet me denken aan de ondergang van LulzSec. Toen ze er daar eenmaal een van te pakken kregen ging het ineens vrij snel. Het helpt dan natuurlijk voor de politie dat je de een kan gebruiken om bij de anderen te komen.
You can run but you can't hide. Dit was vroeger zo en dat is nog steeds zo.
Krijgen die Amerikanen dan toch nog gegevens van nederlanders in handen via SH zonder Solvinity over te nemen? Hadden we dan beter toch kunnen verkopen en er geld voor gehad.
Opsporingsdiensten krijgen wel vaker gegevens in handen. Dat zorgt er niet zomaar voor dat ze voor allemaal andere doelen gebruik kunnen worden. Al is dat natuurlijk wel een terechte zorg. Maar dat wil niet zeggen dat je dus maar beter je principes maar opzij kan schuiven om geld te ontvangen. Voorkomen dat je slachtoffer gaat worden van criminelen, zoals die van Shinyhunters, is eerder zinnig. En dat begint bij van je rechten gebruik maken om geen klant te worden of blijven bij bedrijven die je rechten geschonden hebben en bij bedrijven waar je wel klant wil zijn behoorlijke transparantie te verwachten over hoe serieus ze werkelijk met je persoonlijke gegeven om gaan (of door anderen laten verwerken).
Het gaat mij ook niet om het geld. Wat ik ermee bedoel is dat er zoveel effort wordt gestoken in het blokkeren van de verkoop van Solvinity aan een Amerikaans bedrijf vanwege DigiD en risico's hier omheen. Terwijl nog steeds de mogelijkheden bestaan dat onze gegevens via een andere weg daar alsnog belanden. We weten nu niet wat de FBI in handen krijgt met de aanhoudingen van deze verdachten, wat ze ermee gaan doen en of dit überhaupt aan ons kenbaar wordt gemaakt.
Het blokkeren van die overname ging over de mogelijkheid dat de US overheid wellicht de gegevens in handen kon krijgen, maar zeker ook over de mogelijkheid om de stekker er uit te kunnen trekken als ze dat willen. Dat is wel effectief voorkomen.

Daarbuiten: het overhandigen van specifiek opgevraagde gegevens van 1 persoon die concreet ergens van verdacht wordt is iets totaal anders dan ongecontroleerde toegang tot de gegevens van alle Nederlanders tegelijk.
Als het daadwerkelijk een van de leden is… jemig dan ben je echt wel een schurk. Overdag in een security bedrijf werken en tought leader zijn op het gebied van ransomware en dan ‘s nachts bedrijven afpersen en oplichten. Man man man, sommige mensen zijn echt niet te redden.
Die Nederlander die is opgepakt eventjes geleden werkte ook bij een security-bedrijf.
Ja ik vind dat echt verdorven. Gevallen van corruptie mogen wat mij betreft zwaarder gestraft worden.
Blijkbaar zijn ze slim in hacken, maar daar houdt het wel op.

Hoe kom je op het idee dat het hacken van de FB een goed plan is en de FBI uitdagen een nog veel beter idee is? Niemand in de groep die zegt: we pakken tientallen miljoenen per maand, laten we proberen zoveel mogelijk anoniem te blijven. Is er echt niemand die zegt: laten we dit maar niet doen met de FBI?

Om te kunnen reageren moet je ingelogd zijn