Tip de redactie

Overname Warner Bros. door Paramount is rond: HBO Max en Paramount+ gaan fuseren

Door Kevin Krikhaar, 6 oktober 2026 17:29 • 13 reacties

Paramount Skydance is officieel eigenaar van Warner Bros. Discovery. Het nieuwe moederbedrijf heet Skydance. Met de megaovername is dik 111 miljard dollar gemoeid. Het fusiebedrijf wil zijn twee streamingdiensten, HBO Max en Paramount+, gaan samenvoegen.

De overnametransactie is officieel voltooid, zegt het nieuwe fusiebedrijf Skydance. Het bedrijf heeft naar eigen zeggen als doel 'om het technologisch geavanceerdste mediabedrijf op te bouwen met een modern techplatform'. Het bedrijf wil de achterliggende technologie van zijn streamingdiensten moderniseren, schrijft CNN.

Skydance is nu eigenaar van de streamingdiensten HBO Max en Paramount+. Die laatste is niet beschikbaar in de Benelux, maar in Nederland heeft Paramount samen met Comcast de dienst SkyShowtime. Het bedrijf is van plan om zijn streamingdiensten 'in de loop der tijd' samen te voegen tot één dienst.

Skydance
Skydance

Deadline nét gemist

Het gaat om een van de grootste mediaovernames ooit. Paramount sloot in februari een overnameovereenkomst met Warner Bros. ter waarde van 111 miljard dollar. Daarmee kaapte het bedrijf de deal voor de neus van Netflix weg, die kort daarvoor al een overeenkomst sloot met Warner Bros.

Daarna volgde maandenlang gesteggel met toezichthouders. Paramount moest bijvoorbeeld diverse concessies doen om de Europese toezichthouder aan boord te krijgen. Zo moet Paramount een joint venture met concurrent Universal Pictures verlaten, omdat beide bedrijven anders te veel macht zouden krijgen bij de distributie van films.

De meeste vertraging werd veroorzaakt door een rechtszaak van twaalf Amerikaanse staten, waaronder Hollywoodstaat Californië. Zij wilden de overname blokkeren, omdat ze vreesden dat Paramount hierdoor te veel macht zou krijgen in de film- en televisie-industrie. Vorige maand trof de filmreus een schikking, waardoor de weg voor de overname grotendeels vrij was.

Er was veel druk om de overname snel rond te krijgen. Paramount en Warner Bros. hadden afgesproken dat de deal uiterlijk op 30 september rond moest zijn. Voor iedere dag vertraging moest Paramount een 'ticking fee' van ongeveer 7 miljoen dollar betalen. Die deadline werd net niet gehaald. Volgens Reuters kost dat Paramount een extra 41,9 miljoen dollar.

Reacties (13)


Kabinet neemt geen extra maatregelen om te voorkomen dat zorgdata in VS belandt

Door Kevin Krikhaar, 6 oktober 2026 16:26 • 47 reacties, submitter: Anonymoussaurus

De Nederlandse regering is niet van plan om extra maatregelen te nemen om te voorkomen dat zorgdata bij Amerikaanse leveranciers terechtkomt. Amerikaanse partijen zouden in het kader van de Cloud Act patiëntgegevens van Nederlanders kunnen overdragen aan de Amerikaanse regering.

Twaalf Nederlandse ziekenhuizen gebruiken epd-software van het Amerikaanse Epic. Dat bedrijf moet zich houden aan de Amerikaanse Cloud Act. Volgens die wet kan de Amerikaanse overheid bedrijven verplichten om data van Europese klanten te overhandigen. Hoewel het gros van de Nederlandse ziekenhuizen software van het Nederlandse ChipSoft gebruikt, maakt de clouddienst van dat bedrijf, HiX 365, gebruik van Microsoft Azure.

Toch is het ministerie van Langdurige Zorg, Jeugd en Sport niet van plan om zelf maatregelen te treffen om te voorkomen dat gegevens van Nederlandse patiënten in handen van de Amerikaanse overheid terechtkomen. In een antwoord op Kamervragen laat minister Mirjam Sterk weten dat zorginstellingen zelf de risico's van de gebruikte software in kaart moeten brengen en beperken.

Edp-systemen
Overzicht van gebruikte epd-systemen in Nederlandse ziekenhuizen. Bron: M&I/Partners

Heeft de Amerikaanse overheid al Nederlandse patiëntengegevens in handen?

Het is niet duidelijk of de Amerikaanse overheid ooit patiëntgegevens van Nederlanders heeft opgevraagd. Amerikaanse leveranciers zijn niet verplicht om te melden dat de gegevens hebben overgedragen in het kader van de Cloud Act. De Amerikaanse overheid kan ze zelfs verbieden om het verzoek kenbaar te maken.

Het ministerie is dus niet van plan om zorginstellingen in hun keuze te beperken of zelf onderzoek te doen naar de risico's van Amerikaanse zorgsoftware. "De AVG bevat voldoende verplichte elementen om de veiligheid van gegevens te borgen", stelt de minister. Ze beaamt wel dat een verzoek in het kader van de Cloud Act op gespannen voet kan staan met die Europese privacywet.

Minister Sterk benadrukt dat zorginstanties de verantwoordelijkheid hebben om 'passende maatregelen' te treffen in het kader van de NEN 7510-norm. "Het is in de eerste plaats aan zorgaanbieders en hun toeleveranciers om binnen dit kader te borgen dat buitenlandse wetgeving niet leidt tot onrechtmatige toegang tot patiëntendata." De Inspectie Gezondheidszorg en Jeugd ziet erop toe dat zorgverleners aan deze norm voldoen. Een jaar geleden gaf de IGJ al aan dat veel zorginstanties niet volledig voldoen aan de NEN 7510-verplichtingen.

Reacties (47)


Nederlanders vinden onafhankelijk van elkaar zelfde lek in OpenOffice

Door Arnoud Wokke, 6 oktober 2026 14:55 • 20 reacties, submitter: CriticalHit_NL

Nederlandse beveiligingsonderzoekers hebben een lek ontdekt in Apache OpenOffice dat ertoe kan leiden dat een aanvaller een heel systeem kan overnemen. Een update die het lek verhelpt is onderweg en is nu een release candidate.

Fedora 10 -- Gnome -- OpenOffice.org 3

Alle versies van Apache OpenOffice tot en met 4.1.16 zijn kwetsbaar, blijkt uit de melding van Apache. Het gaat om CVE-2026-63277 en zit in de integratie van de Java-runtime van OpenOffice. Gebruikers die nog niet kunnen of willen updaten naar 4.1.17 kunnen die runtime uitzetten in de instellingen. Het is onbekend of het lek actief misbruikt wordt.

Twee van de drie ontdekkers van het lek zijn Nederlanders. Het gaat om Thomas Rinsma van Codean Labs, die samen met collega Edoardo Geraci het lek ontdekte, en om Rick de Jager van V12 Security. Volgens Apache ontdekten Rinsma en Geraci het lek onafhankelijk van De Jager.

Reacties (20)


VK denkt dat Meta risico's van nieuwe Instagram-functie niet heeft onderzocht

Door Kevin Krikhaar, 6 oktober 2026 14:46 • 1 reactie

De Britse communicatietoezichthouder Ofcom start een formeel onderzoek naar Meta. Het bedrijf zou de Online Safety Act schenden met de Snapchat-achtige Instants-functie voor Instagram. Volgens die wet moeten techbedrijven eerst zorgvuldig de risico's van nieuwe functies in kaart brengen.

Dit nieuws in het kort

  • De Britse toezichthouder Ofcom vermoedt dat Meta de risico's van de nieuwe Instagram Instants-functie niet goed in kaart heeft gebracht.
  • Volgens de Online Safety Act moeten platforms voor iedere significante wijziging eerst uitzoeken in hoeverre de aanpassingen schadelijk kunnen zijn voor kinderen.
  • Als uit het onderzoek blijkt dat Meta de risico's inderdaad niet goed heeft onderzocht, riskeert het bedrijf een miljoenenboete.
  • Meta beweert dat het wél een gedegen risicoanalyse heeft uitgevoerd.

Meta heeft vermoedelijk geen risicoanalyse uitgevoerd voordat het de Instants-functie voor Instagram uitbracht, stelt Ofcom. Met deze functie kunnen gebruikers foto's delen met vrienden. De foto's verdwijnen na 24 uur en kunnen slechts één keer worden bekeken.

Voor iedere 'significante wijziging' aan hun platforms moeten techbedrijven onder de Online Safety Act hun risicoanalyses bijwerken. Daarin staat in hoeverre functies schadelijk kunnen zijn voor gebruikers, met name kinderen, en wat het bedrijf doet om de risico's te beperken.

Instagram Instants
Instagram Instants

"Safety by design moet vanaf het begin zijn ingebouwd, niet achteraf worden toegevoegd", zegt Ofcom. "Dit onderzoek toont aan dat we actie ondernemen als we vermoeden dat bedrijven daar niet aan voldoen." Voor overtredingen van de Online Safety Act riskeren bedrijven een boete van 18 miljoen pond of 10 procent van hun wereldwijde omzet.

Meta beweert dat het bedrijf de risico's van Instants wel degelijk goed in kaart heeft gebracht. "We hebben een risicoanalyse uitgevoerd en Ofcom diverse malen geïnformeerd over deze functie voordat we die uitbrachten", laat een woordvoerder weten aan Reuters.

Ofcom onderzoekt hiermee voor het eerst of een bedrijf de risicoanalyses wel uitvoert. Eerder zijn wel boetes uitgedeeld voor andere overtredingen van de Online Safety Act. Zo kreeg Reddit een boete van omgerekend 16,6 miljoen euro voor het schenden van de privacy van kinderen en ontvingen diverse pornosites boetes voor het niet inbouwen van goede leeftijdscontroles.

De Online Safety Act is omstreden

Het Verenigd Koninkrijk nam de Online Safety Act in 2023 aan. Deze wet bevat een reeks controversiële maatregelen die kinderen online moeten beschermen. Internet- en socialemediabedrijven moeten onder meer robuuste leeftijdsverificatiesystemen inbouwen. Daarnaast moeten chatapps berichten scannen op schadelijke content, zoals kindermisbruikmateriaal. Die maatregel, die feitelijk end-to-endencryptie ondermijnt, kreeg de afgelopen jaren veel kritiek van techbedrijven.

Reacties (1)


Amazon werkt aan fix voor bug waarbij Alexa minutenlang 'lalala' zingt

Door Arnoud Wokke, 6 oktober 2026 14:31 • 32 reacties

Amazon is bezig met een fix voor Alexa, waarbij de AI-assistent midden in een gesprek 'lalala' zegt of zingt. Volgens het bedrijf gaat het om een softwarefout die een klein aantal klanten heeft getroffen.

Amazon zegt tegen Android Authority dat de bug is alleen opgetreden bij Alexa Plus-klanten. Die abonnementen zijn veelal kosteloos voor klanten, al is er een variant die 20 dollar per maand kost. Veel van de meldingen kwamen uit de Verenigde Staten, het is onbekend of de bug zich heeft beperkt tot dat land.

Als die optradt, dan ging Alexa ineens voor een tijdje en maximaal ongeveer tien minuten 'lalalala' zeggen of zingen, tot irritatie van de klanten die ermee te maken kregen. Daarna wist de software niet dat die een tijd lang alleen 'lalala' als output had gehad.

Amazon legt niet uit waardoor de bug komt en zegt ook niet wanneer de fix precies bij iedereen actief is. De meldingen van de bug staan al weken op gebruikersfora zoals Reddit.

'Alexa, hoe heette het winnende liedje van het Eurovisie Songfestival 1968?'

Reacties (32)


Garmin verdubbelt opslag Enduro 4 met lange accuduur en verhoogt prijs niet

Door Arnoud Wokke, 6 oktober 2026 14:17 • 33 reacties

Garmin heeft de Enduro 4 aangekondigd, een smartwatch met een accuduur van maximaal drie maanden. De nieuwe versie heeft onder meer een grotere opslagcapaciteit van 64GB. Desondanks komt het horloge uit voor dezelfde prijs als de voorganger.

Verder is er weinig gewijzigd, blijkt uit de productpagina. Wel heeft het horloge een nieuw bandje, dat comfortabeler zou moeten zijn bij langdurig dragen en drie gram zwaarder is. Het horloge met bandje weegt 66g. Daarnaast zijn er vooral softwarefuncties toegevoegd, zoals meer statistieken en Garmin Epic, een combinatie van activiteiten over meerdere dagen.

Het 1,4"-scherm met memory-in-pixeltechniek (MIP) van de Enduro heeft een transparant zonnepaneel om de accuduur te verlengen. Dat heeft effect. Garmin claimt dat de Enduro 4 het tot 36 dagen op een acculading volhoudt zonder zonne-energie, terwijl dat met het zonnepaneel kan oplopen tot 90 dagen. In gps-modus, tijdens het opnemen van activiteiten dus, moet de accuduur volgens Garmin 'tot 320 uur' zijn bij gebruik van het zonnepaneel. Het horloge is per direct verkrijgbaar voor 899 euro.

Enduro?

Enduro is de smartwatchserie van Garmin gericht op accuduur. De eerste versie kwam uit in 2021, gevolgd door opvolgers in 2022 en 2024. De Enduro 4 is een van de weinige producten die uitkomt in 2026 met een grotere opslag die desondanks geen hogere prijs heeft. Door de sterk gestegen prijzen voor opslag wordt veel elektronica duurder.

Garmin Enduro 4

Reacties (33)


Kledingwinkel ASOS lijkt te zijn gehackt: klanten ontvangen dreigende melding

Door Kevin Krikhaar, 6 oktober 2026 13:47 • 33 reacties, submitter: Joey

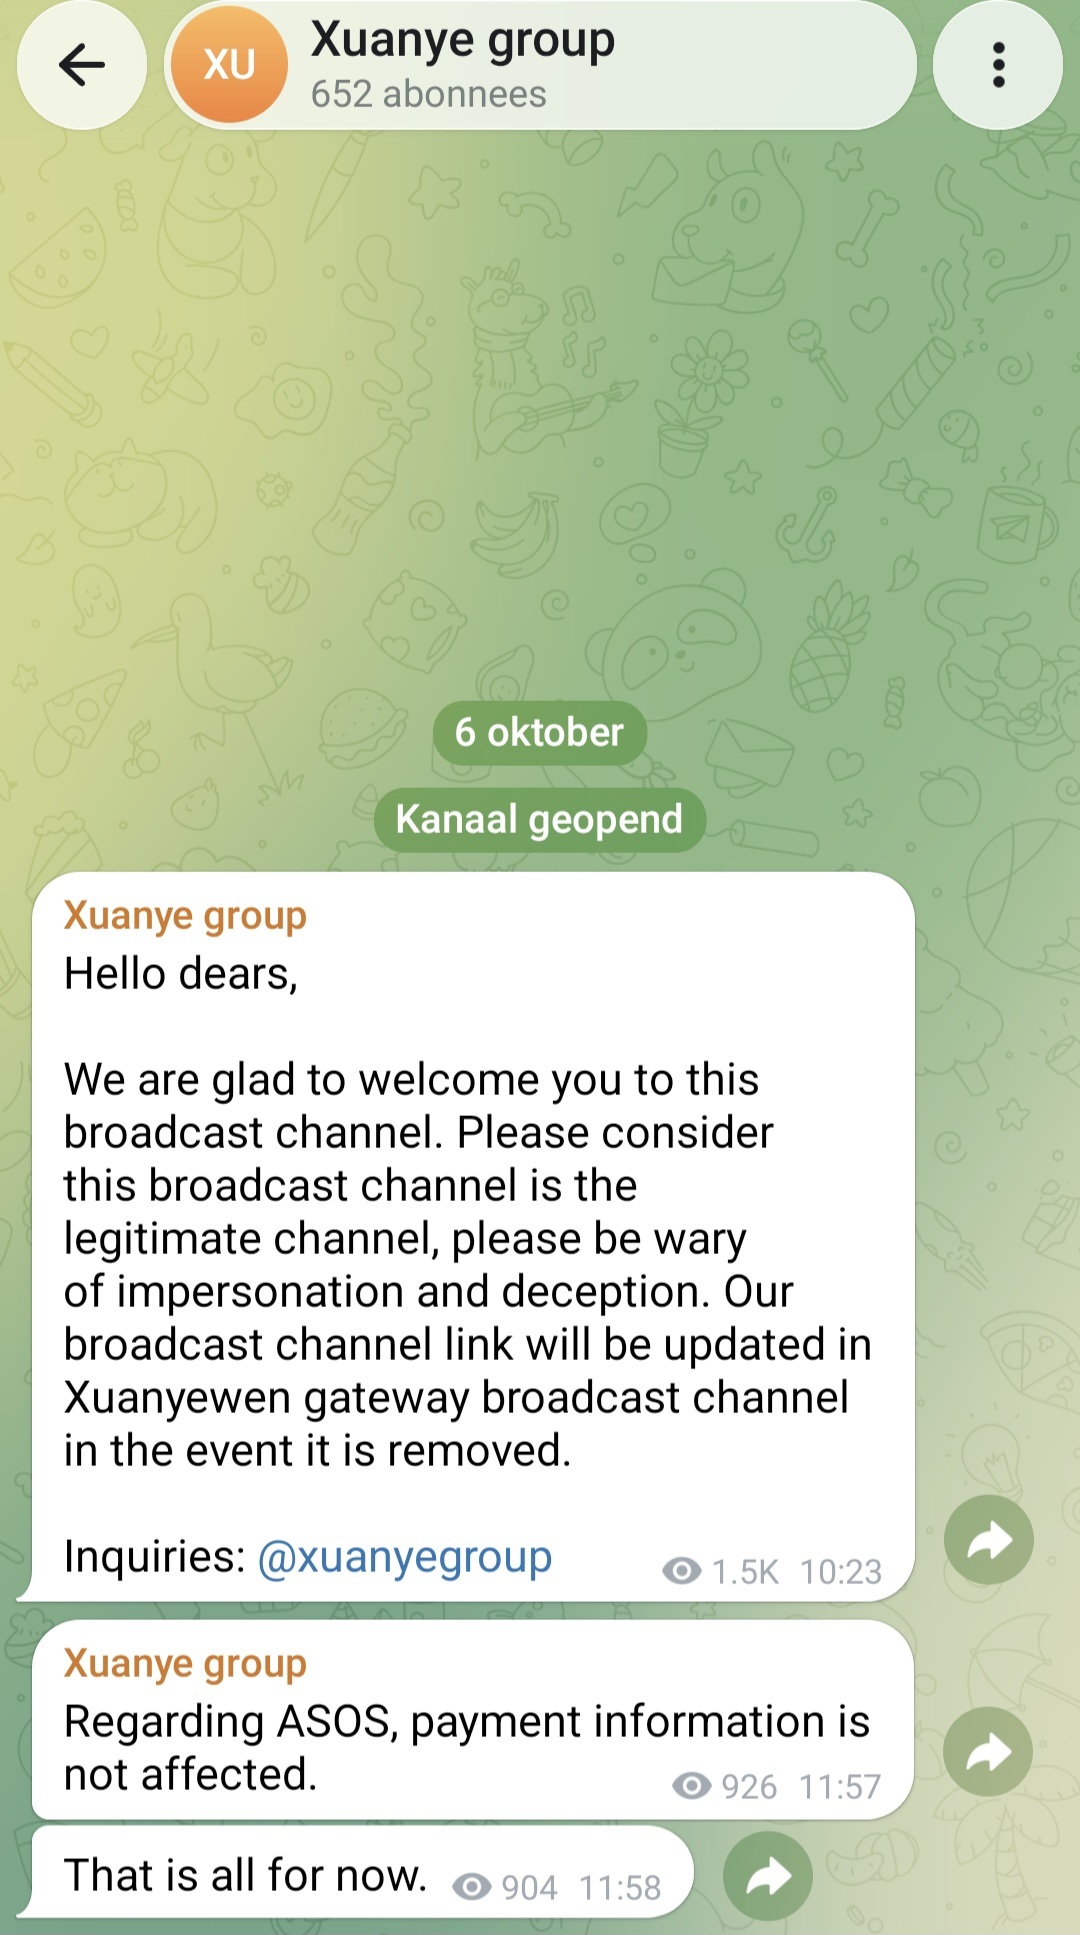
De kledingsite ASOS is mogelijk gehackt. Klanten ontvingen een pushmelding die vermoedelijk van hackers afkomstig is. Daarin beweren ze bedrijfsgegevens te hebben gestolen via een extern bedrijf en dreigen ze die te lekken.

Telegram-bericht over ASOS-hackDe pop-up is gericht aan de dpo en de IT-afdeling van ASOS. "We hebben de Snowflake-omgeving volledig gecompromitteerd", valt er te lezen. Snowflake is een extern cloudopslagbedrijf. In het bericht staat niet welke gegevens de hackers zouden hebben buitgemaakt. In het verleden zijn er klantgegevens gestolen via Snowflake, maar mogelijk gaat het alleen om metricgegevens. Ook is onduidelijk hoe hackers toegang zouden hebben gekregen tot het notificatiesysteem van de app.

De vermeende hackers dreigen de data naar buiten te brengen. Ze roepen ASOS op om contact met hen op te nemen. In de pushmelding staat ook een link naar een Telegram-groep. Die wordt beheerd door een account genaamd 'Xuanye group'. Dat is geen naam van een bekende hackersgroep. Het account deelt verder weinig details, maar beweert wel dat 'betaalinformatie' niet is getroffen.

ASOS heeft nog niet gereageerd op de vermeende hack. De kledingsite heeft wereldwijd meer dan 17 miljoen klanten en is ook in Nederland en België actief.

Dreigende pop-up ASOS

Reacties (33)


Darkwebsite biedt 'afperspakketten' met naaktfoto's van vrouwen uit NL en BE

Door Arnoud Wokke, 6 oktober 2026 13:46 • 82 reacties

Er is een darkwebsite waar gebruikers 'afperspakketten' kunnen kopen met naaktfoto's en gegevens van enkele honderden vrouwen uit Nederland en België, zo melden RTL Nieuws en VTM. Dat gebeurde niet eerder op deze manier.

Het gaat om pakketten die per stuk ongeveer een euro kosten, melden het Nederlandse RTL Nieuws en het Vlaamse VTM. In totaal staan er 850.000 beelden op de site van vrouwen wereldwijd. Het gaat in totaal om tienduizend vrouwen. Van de slachtoffers komen er 190 uit Nederland en 28 uit België.

Beide media hebben bij vier profielen met veel privégegevens, waaronder adresgegevens, telefoonnummer en accounts op sociale media, geverifieerd of de gegevens kloppen. Ze hebben geen 'afperspakket' gekocht en in één geval hebben ze een slachtoffer benaderd. Het bleek te gaan om oudere foto's die al jaren online te vinden zijn. Desondanks heeft de herpublicatie van foto's veel impact op het slachtoffer.

De impact van publicatie van naaktfoto's is enorm. "Mensen voelen zich onveilig en durven soms niet meer naar school of buiten te gaan. Ze voelen zich vaak ook alleen. We zien regelmatig gevallen waarbij het slachtoffer aan zelfdoding denkt", zegt Babette Keuning van Offlimits, een stichting die zich inzet tegen online misbruik, tegen RTL Nieuws. De site is nog steeds online, ondanks politieonderzoek. Doordat de site op het darkweb staat, is het lastig te achterhalen wie erachter zit.

Denk jij aan zelfdoding? Neem 24/7 gratis en anoniem contact op met 113 Zelfmoordpreventie via 0800-0113 of chat op 113.nl. In België kun je terecht bij de Zelfmoordlijn op het nummer 1813 of via zelfmoord1813.be.

Lijst website darkweb afperspakketten naaktfoto's
Lijst met afperspakketten met naaktfoto's op de darkwebsite. Bron: RTL Nieuws

Reacties (82)


Magisk-ontwikkelaar werkt aan rootmethode voor Googlebook-laptops

Door Arnoud Wokke, 6 oktober 2026 12:26 • 34 reacties, submitter: tabletmen

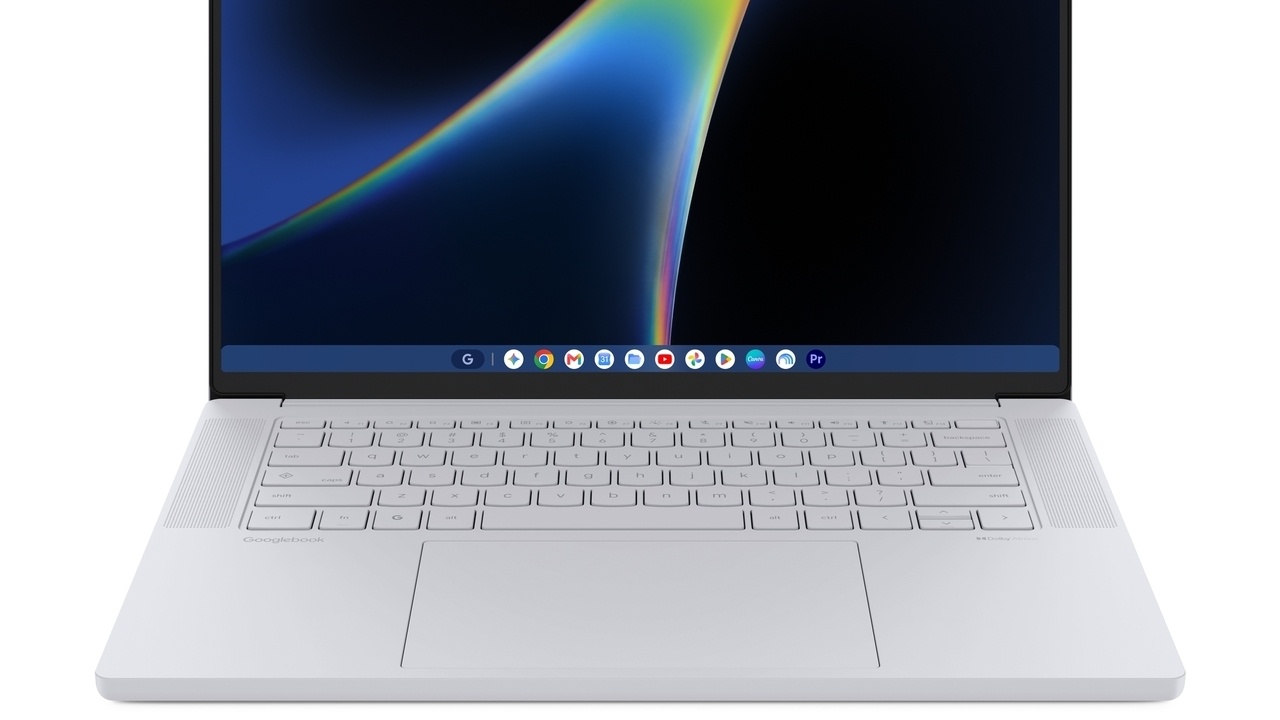
De ontwikkelaar van Magisk, John Wu, werkt aan een manier om Googlebook-laptops te rooten. Dat heeft hij laten weten. De laptops, die vanaf deze week uitkomen, hebben een ontgrendelbare bootloader.

Wu belooft dat de komende dagen instructies zullen volgen voor Magisk op Googlebooks. Rooten is gebruikelijk op Android-smartphones. Googlebooks zijn laptops met Googlebook OS, een besturingssysteem dat Google op Android heeft gebaseerd. Daardoor is de rootmethode vermoedelijk relatief makkelijk om te zetten. Wat er vervolgens mogelijk wordt met die roottoegang, is niet duidelijk.

Google heeft laten weten dat het eenvoudig is om de bootloader van Googlebooks te ontgrendelen, iets dat nodig is voor roottoegang. Daarvoor moeten gebruikers bij het opstarten Escape en F2 tegelijk indrukken om de recoverymodus te openen. De optie om de bootloader te ontgrendelen staat vervolgens onder geavanceerde opties. Gebruikers moeten dat al wel hebben geactiveerd in de ontwikkelaarsinstellingen.

Op veel Android-smartphones is het ontgrendelen van de bootloader de afgelopen jaren juist steeds moeilijker geworden. Veel fabrikanten beperken dat, omdat gebruikers dan meer controle krijgen over de software. Veel mensen gebruiken het ontgrendelen van de bootloader om een custom rom te flashen.

Googlebooks verschijnen vanaf deze week in diverse landen van fabrikanten Dell, Acer, ASUS, Lenovo en HP. Drie van die modellen, van Lenovo, Acer en ASUS, zijn vanaf begin december in Nederland verkrijgbaar voor prijzen tussen 1249 en 1499 euro.

Lenovo Googlebook 15. Beeld: Lenovo

Reacties (34)


Belastingdienst stopt Microsoft-cloudmigratie en kiest eigen servers

Door Arnoud Wokke, 6 oktober 2026 11:35 • 174 reacties, submitter: Muerte.Diablo

De Nederlandse Belastingdienst stopt met de migratie naar de Microsoft 365-cloud. In plaats daarvan draaien mail en agenda via Microsoft-diensten op eigen servers en kijkt de Belastingdienst voor andere diensten naar Europese open source alternatieven.

Mail en agenda worden volgend jaar on-premises op eigen servers overgezet, meldt de Nederlandse staatssecretaris Eelco Eerenberg in een brief aan de Tweede Kamer. Dat leek eerder niet haalbaar. "Dat deze optie nu wel mogelijk is, komt mede doordat het de Belastingdienst gelukt is om datacentercapaciteit te vergroten", aldus de staatssecretaris. Het gaat om de Belastingdienst, Douane en Dienst Toeslagen.

Mail en agenda blijven voorlopig werken via Microsoft-diensten als Outlook. Voor opslag en samenwerking geldt dat niet. "Later in 2027 en 2028 volgen Europese open source oplossingen voor persoonlijke opslag en samenwerkingsfunctionaliteiten. Daarmee kan gericht worden toegewerkt naar een duurzame en meer autonome oplossing voor deze functionaliteit. Dat sluit aan bij het advies van het Adviescollege om niet uit te gaan van één oplossing bij één leverancier, maar om per functionaliteit alternatieven te onderzoeken."

De Belastingdienst pauzeerde al eerder de uitrol van Microsoft 365 binnen de eigen organisatie na een vernietigend rapport. Dat gebeurde ook bij de Douane en de Dienst Toeslagen. Werknemers die al zijn overgestapt, blijven voorlopig werken met Microsoft 365. Dat zijn er zo'n vijfduizend van de 47.500 werknemers.

Wat is er mis met de cloud?

Het Adviescollege ict-toetsing vond de overstap naar de M365-cloud ongeschikt voor de Belastingdienst. E-mailverkeer wordt bijvoorbeeld veel minder vertrouwelijk behandeld omdat het altijd via internet gaat in plaats van over overheidsnetwerken. Gevoelige gegevens kunnen op Amerikaanse servers terechtkomen. Ze worden niet versleuteld. Er zijn 'aggregatierisico's' met metadata en de back-ups 'schieten ernstig tekort', aldus het adviescollege.

Microsoft 365 Copilot

Reacties (174)


Samsung maakt Galaxy A-telefoons stilletjes tot 30 procent duurder

Door Arnoud Wokke, 6 oktober 2026 11:28 • 30 reacties, submitter: Steeffoon

Samsung heeft de prijzen van Galaxy A-telefoons in de eigen webwinkel verhoogd. Dat is gebeurd in Nederland en België. De Galaxy A57 5G gaat van 529 euro naar 579 euro. De A37 5G gaat van 429 euro naar 469 euro.

Samsung zegt niet waarom de prijzen hoger liggen. Het is uitzonderlijk dat de prijzen van midrangesmartphones tijdens hun levensduur plotseling stijgen. Het gaat om veel verschillende Galaxy A-modellen, zo blijkt uit een inventarisatie van DroidApp.

Samsung Galaxy A57 en A37

De prijs van de 5G-variant van de Galaxy A17 stijgt relatief het meest: van 229 naar 299 euro. Dat is een stijging van ruim 30 procent. De 4G-versie krijgt er 25 procent bij. De A37 wordt minder dan 10 procent duurder.
Hoewel de telefoons nu duurder zijn in de webwinkel van Samsung, geldt dat niet voor andere retailers. Die verkopen de telefoons nog altijd voor fors lagere prijzen. Zo is de 659 euro kostende 256GB-versie van de Galaxy A57 te koop voor minder dan 400 euro.

Waarom worden telefoons duurder?

De prijsstijgingen van de Galaxy A-telefoons staan niet op zichzelf. Door de gestegen prijzen voor onderdelen zoals geheugen en opslag zijn veel telefoons de afgelopen maanden duurder geworden. Samsung verhoogde zelf de prijs van zijn Galaxy S26-telefoons. Ook Google verhoogde zijn prijzen. Apple maakte oudere telefoons ook duurder dan voorheen.

Model Oude prijs Nieuwe prijs Verschil
Samsung Galaxy A57 (128GB) 529 euro 579 euro +50 euro
Samsung Galaxy A57 (256GB) 589 euro 659 euro +70 euro
Samsung Galaxy A37 429 euro 469 euro +40 euro
Samsung Galaxy A27 349 euro 379 euro +30 euro
Samsung Galaxy A17 (4G) 199 euro 249 euro +50 euro
Samsung Galaxy A17 (5G) 229 euro 299 euro +70 euro

Reacties (30)


Google: niet alle Android-apps werken goed op Googlebooks met Intel-processors

Door Arnoud Wokke, 6 oktober 2026 10:22 • 20 reacties

Google zegt dat niet alle Android-apps goed werken op Googlebooks met Intel-processors. Ontwikkelaars moeten daarvoor aanpassingen doen. Tot nu toe is alleen aangekondigd dat de Intel-modellen in Nederland en België uitkomen.

Veruit de meeste apps draaien wel goed op Intel-processors, zegt Google tegen Android Authority. "Omdat veel Android-apps oorspronkelijk voor Arm-chips zijn ontworpen, hebben enkele complexe apps of games aanpassingen van ontwikkelaars nodig om optimaal te presteren op platforms met Intel-processors. We werken nauw samen met appontwikkelaars, Intel en Qualcomm om de prestaties voortdurend te optimaliseren en de compatibiliteit binnen het volledige portfolio te vergroten."

Onbekend welke apps

Drie van de vijf aangekondigde Googlebooks hebben een Intel Core Ultra-processor. Dat zijn ook de drie modellen van Acer, ASUS en Lenovo die begin december uitkomen.

Android-telefoons hebben allemaal Arm-processors en de apps zijn dus voor die processorarchitectuur gemaakt. Google zegt niet welke apps slecht of niet werken op de Intel-versies van de Googlebooks.

Googlebooks?

Acer, ASUS, Dell, HP en Lenovo brengen deze week in diverse landen de eerste Googlebooks uit. Google heeft Android geschikt gemaakt voor laptops door onder meer de interface aan te passen en taakbeheer en een terminal toe te voegen. Het gaat in alle gevallen om dure laptops. De Acer Googlebook 14 komt in december uit in Nederland en België voor 1299 euro. ASUS brengt zijn Googlebook 14 ook in december uit voor 1349 euro. Die van Lenovo gaat 1499 euro kosten.

Googlebooks
Googlebooks

Reacties (20)


OpenAI geeft ChatGPT-teksten in EU standaard onzichtbaar watermerk

Door Arnoud Wokke, 6 oktober 2026 09:43 • 129 reacties, submitter: Coen

OpenAI voegt in de EU een watermerk toe aan gegenereerde teksten. In de rest van de wereld staat die functie standaard uit. Die functie heet textGrain en werkt volgens OpenAI beter dan bijvoorbeeld SynthID van Google.

Volgens OpenAI werkt de detectie van het watermerk in veel gevallen goed, maar er zijn twee situaties waarin die minder goed werkt. Als de tekst te kort is, is het detecteren lastiger. Ook als gebruikers 10 procent of meer van de woorden vervangen, is detectie moeilijker, aldus OpenAI.

Daarom geeft OpenAI niet direct iedereen toegang tot textGrain. "Deze beperkingen dragen bij aan ons besluit om in eerste instantie alleen toegang tot de detector te verlenen aan goedgekeurde onderzoekers en deskundige organisaties, die ons kunnen helpen de betrouwbaarheid en verantwoorde toepassingen te beoordelen." OpenAI past de detectiemethode standaard toe in de EU en biedt die daarbuiten via de api als optie aan.

Entropiebudget

De software werkt door de mogelijke woorden, eigenlijk tokens, met een geheime sleutel in groepen in te delen. Het systeem koppelt deze groepen aan een tabel van willekeurige waarden, gebaseerd op de sleutel. De detectiesoftware herkent de statistische afhankelijkheid tussen de gekozen woorden en de geheime sleutel, zonder dat de lezer dit merkt. Een ingesteld 'entropiebudget' regelt nauwkeurig hoeveel willekeurigheid mag worden opgeofferd voor het watermerk.

Waarom voegt iedereen watermerken toe?

De Europese AI Act verplicht AI-bedrijven om alle synthetische content, zoals tekst, beeld en audio, te voorzien van een machinaal herkenbare en detecteerbare markering. Door deze onzichtbare digitale watermerken of metadata in te bouwen, kunnen zoekmachines, detectietools en platforms direct achterhalen of een bestand van AI afkomstig is. Bedrijven die niet voldoen, riskeren forse boetes die kunnen oplopen tot miljoenen euro's of een percentage van hun wereldwijde omzet.

OpenAI stock. Bron: Thomas Fuller/SOPA Images/LightRocket via Getty Images

Reacties (129)


Google bouwt functie om AI naar vrienden en familie te laten bellen

Door Arnoud Wokke, 6 oktober 2026 08:08 • 97 reacties

Google bouwt aan een functie waarmee zijn Pixel 11-telefoon namens de gebruiker vrienden of familie kan bellen om boodschappen over te brengen. Gemini kan al telefoontjes aannemen van bedrijven.

Call For Me is in de VS al beschikbaar op de Pixel 11 voor telefoongesprekken met bedrijven. Google wil de functie uitbreiden naar contactpersonen zoals vrienden en familie, meldt Android Authority. Voorbeelden die Google noemt zijn een vriend bellen om te vragen of die komt dineren of je moeder bellen om te laten weten dat je een kwartier later bent.

Het lijkt erop dat de functionaliteit beperkt zal zijn tot het overbrengen van berichten aan mensen die slecht reageren op bijvoorbeeld WhatsApp-berichten, stelt de site. Gemini kan vermoedelijk niet veel meer doen dan dat in de telefoongesprekken. Contactpersonen kunnen ervoor kiezen om niet met AI te praten.

Vermoedelijk in Pixel Drop

Het is onbekend of en wanneer de functie in Gemini voor de Pixel 11 verschijnt. Google brengt doorgaans elke drie maanden grote updates uit voor de telefoon onder de naam Pixel Drop.

De functie kwam aan het licht toen een apk-bestand van een nieuwe appversie werd geanalyseerd. Veel informatie over onaangekondigde functies komt uit dergelijke analyses, omdat bedrijven vaak voorbereidend werk doen om ze te introduceren. Die informatie blijkt achteraf vrijwel altijd te kloppen. Call For Me werkt alleen op Pixel 11-telefoons en is alleen beschikbaar in de VS.

Google Gemini Call For Me

Reacties (97)


2K haalt servers NBA 2K25 twee jaar na release offline

Door Arnoud Wokke, 6 oktober 2026 07:43 • 84 reacties, submitter: kiang

Uitgever 2K haalt weer de servers offline van een twee jaar oude NBA 2K-game, waardoor delen van de game onspeelbaar zullen zijn. Dat gebeurde de afgelopen jaren ook al. Dit keer gaat het om NBA 2K25. Ook diverse singleplayermodi worden onspeelbaar.

NBA 2K25
NBA 2K25

De basketbalgame gaat op 30 oktober uit de verkoop en de servers stoppen met werken op 1 januari 2027, meldt IGN. De game kost in de Pricewatch veelal tussen 15 en 20 euro. Door de servers uit te zetten volgt uitgever 2K het patroon van de afgelopen jaren, want de servers van de game gingen telkens twee jaar na de release offline.

Daarmee worden diverse spelmodi onspeelbaar. Dat gaat uiteraard om online varianten en multiplayer, maar ook om MyCareer en MyTeam, functies in het spel die spelers in hun eentje doorlopen. Die leunen op Virtual Currency, die online staat opgeslagen, en stoppen dus met werken. NBA 2K25 kwam twee jaar geleden uit.

Waarom blijft 2K games killen?

Ondanks de weerstand van gamers, onder meer in het initiatief Stop Killing Games, blijft 2k volharden in het na twee jaar uitzetten van servers voor NBA 2k-games. De uitgever is voor inkomsten meer afhankelijk van de verkoop van nieuwe games dan van het geld dat spelers uitgeven in oude games. Bovendien zijn er veel liefhebbers van sportgames die elk jaar een nieuwe versie kopen, waardoor vermoedelijk minder spelers de servers van oude games gebruiken.

Reacties (84)


Trump Mobile lijkt gehackt, maar 'heeft geen team om ermee om te gaan'

Door Arnoud Wokke, 6 oktober 2026 07:10 • 96 reacties, submitter: Noxious

De Amerikaanse provider en telefoonmaker Trump Mobile is gehackt, zo claimt een hackersgroep. Diverse slachtoffers bevestigen volgens Straight Arrow News dat de gegevens kloppen. De hackers zouden nog steeds toegang hebben tot de backend.

De hackers zeggen toegang te hebben tot gegevens van 3615 klanten, meldt Straight Arrow News. De relatief onbekende en nieuwe hackersgroep BYOD zegt achter de hack te zitten en zich bij het bedrijf te hebben gemeld. "Het bedrijf reageerde vervolgens met de woorden: 'We hebben geen team om dit af te handelen' en zei dat iedereen die hen hackt een terrorist is."

Eerder kon een beveiligingsonderzoeker gegevens van 27.000 klanten inzien. Waarom BYOD nu op 3615 klanten in de backend komt, is niet duidelijk. Een van die klanten is iemand die de IT en beveiliging verzorgt voor Trump Mobile. De hackers kwamen binnen via malware bij een medewerker van Liberty Mobile, het bedrijf dat Trump Mobile mede heeft opgezet.

Nog niet gereageerd

Straight Arrow News heeft bij diverse klanten gecheckt of de gegevens juist zijn en dat bleek zo te zijn. Beiden hebben een preorder geplaatst voor de telefoon, een aanbetaling gedaan en tot nu toe niets ontvangen. Sommige andere klanten hebben een mobiel abonnement afgesloten.

Trump Mobile heeft nog niet gereageerd. De telefoonfabrikant en provider, gelieerd aan de huidige Amerikaanse president, begon eerder dit jaar met het leveren van een eigen toestel. Voor mobiel internet is het een virtuele provider.

Huh, Trump maakt een telefoon?

Trump Mobile gebruikt een licentie van de Trump-organisatie om de naam te gebruiken. De familie van de Amerikaanse president is betrokken bij het opzetten van het bedrijf, maar de uitvoering ervan ligt bij het bedrijf Liberty Mobile, dat bekende mensen helpt bij het opzetten van eigen virtuele providers. De Trump T1-telefoon is een variant op een midrange-telefoon van HTC van twee jaar geleden.

Hack bij Trump Mobile

Reacties (96)