Magisk-ontwikkelaar werkt aan rootmethode voor Googlebook-laptops

De ontwikkelaar van Magisk, John Wu, werkt aan een manier om Googlebook-laptops te rooten. Dat heeft hij laten weten. De laptops, die vanaf deze week uitkomen, hebben een ontgrendelbare bootloader.

Wu belooft dat de komende dagen instructies zullen volgen voor Magisk op Googlebooks. Rooten is gebruikelijk op Android-smartphones. Googlebooks zijn laptops met Googlebook OS, een besturingssysteem dat Google op Android heeft gebaseerd. Daardoor is de rootmethode vermoedelijk relatief makkelijk om te zetten. Wat er vervolgens mogelijk wordt met die roottoegang, is niet duidelijk.

Google heeft laten weten dat het eenvoudig is om de bootloader van Googlebooks te ontgrendelen, iets dat nodig is voor roottoegang. Daarvoor moeten gebruikers bij het opstarten Escape en F2 tegelijk indrukken om de recoverymodus te openen. De optie om de bootloader te ontgrendelen staat vervolgens onder geavanceerde opties. Gebruikers moeten dat al wel hebben geactiveerd in de ontwikkelaarsinstellingen.

Op veel Android-smartphones is het ontgrendelen van de bootloader de afgelopen jaren juist steeds moeilijker geworden. Veel fabrikanten beperken dat, omdat gebruikers dan meer controle krijgen over de software. Veel mensen gebruiken het ontgrendelen van de bootloader om een custom rom te flashen.

Googlebooks verschijnen vanaf deze week in diverse landen van fabrikanten Dell, Acer, ASUS, Lenovo en HP. Drie van die modellen, van Lenovo, Acer en ASUS, zijn vanaf begin december in Nederland verkrijgbaar voor prijzen tussen 1249 en 1499 euro.
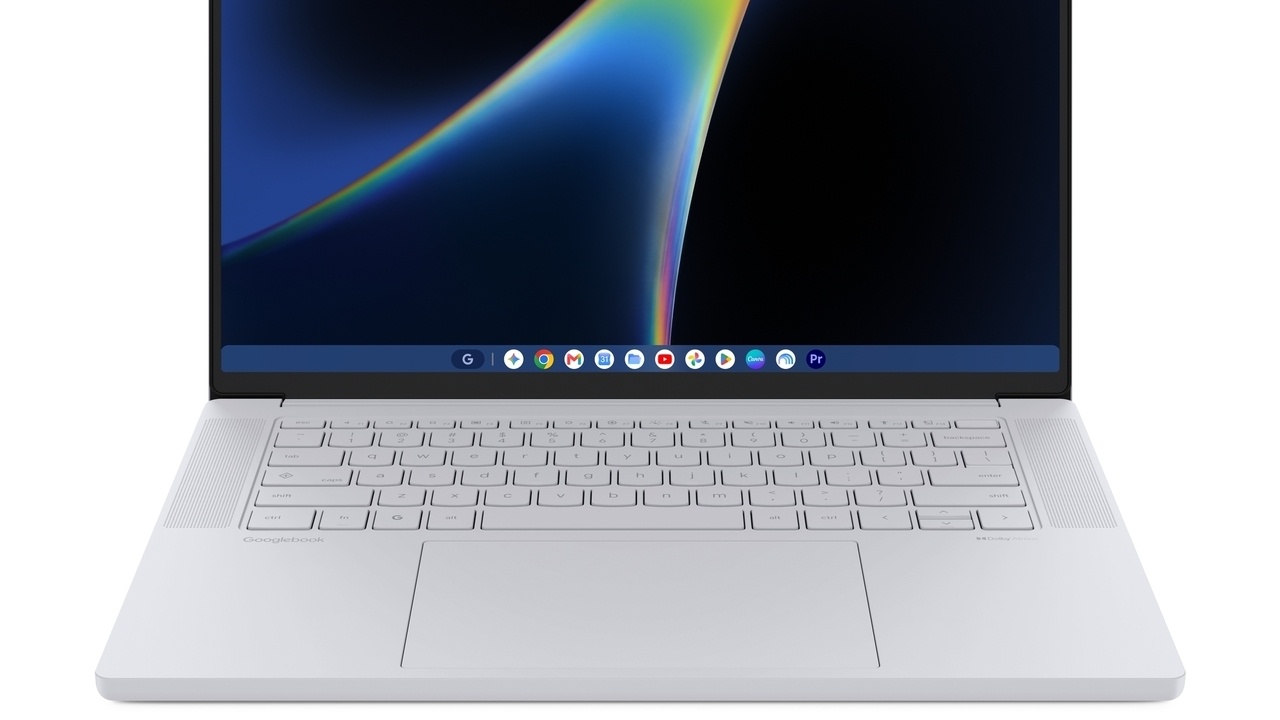
Lenovo Googlebook 15. Beeld: Lenovo

Door Arnoud Wokke

Redacteur Tweakers

06-10-2026 • 12:26

43

Submitter: tabletmen

Reacties (43)

Moderatie-faq

Sorteer op:

Weergave:

Ik snap niet helemaal de politiek hierachter, want deze man werkt letterlijk als engineer voor Android namens Google. Wat houdt Google tegen om hem niet terug te fluiten als werknemer?
Daar hebben ze bij indiensttreding al afspraken over gemaakt. Google heeft hem in dienst genomen nadat ze zijn kwaliteiten als o.a. Magisk ontwikkelaar hebben gezien hè.
Voor een telefoon snap ik ergens dat roottoegang niet vanzelfsprekend is, het is nogal een attack vector en voor een apparaat dat voornamelijk voor communicatie en plezier bedoeld is heb je dat niet nodig.
Maar een laptop zonder volledige beheerrechten.. nee dankje
Voor een telefoon mag het wettelijk vaak ook niet vanwege mobiele banden en Spectrum. En andere zaken.
Voor een telefoon mag het wettelijk vaak ook niet vanwege mobiele banden en Spectrum.
Dit is FUD. Gebruik van mobiele frequenties, uitzendvermogens, etc. wordt bepaald door de radio van de smartphone, die in een aparte omgeving draait. "Rooten" gaat over het ontsluiten van toegang tot alles binnen het besturingssysteem, niet op die aparte omgeving. Het OS bepaalt niet welke frequenties ondersteund worden of hoe de radio zijn werk doet. Hooguit kan het OS suggesties geven (wel/geen 2G/3G/4G/5G gebruiken, welk netwerk de voorkeur heeft, etc.), maar dat kan ook zonder root, naargelang de implementatie van Android. Een radio zal suggesties negeren die tegen regels ingaan.

Als dit wel een probleem was, dan zouden laptops met een "open" OS en een 5G-modem ook een probleem hebben. Dat is niet zo. Het modem heeft zijn eigen omgeving, net als in smartphones.

[Reactie gewijzigd door The Zep Man op 6 oktober 2026 13:15]

Uhm ik weet dit omdat ik een N900 had met Maemo. Daar kon je met extra vermogen naar o.a. het modem sturen. Mocht niet maar het kon wel. En daar heeft ook met de programmeurs destijds wel wat voor programmeer problemen gezorgd, omdat je wel een gesloten binary blob moet gaan aanspreken etc. Nu is dat op laptops natuurlijk anders.
Dat kun je wel onder het mom van “zonder root toegang zou het niet gebeurd zijn”, maar bij veel routers kun je ook de regio wijzigen en meer zendvermogen selecteren of banden die je bijv in Nederland eigenlijk niet mag gebruiken.
Toen kon dat wel, alleen mede door de regels is dat in nieuwere hardware niet meer mogelijk.
Modem in een SoC draait zijn eigen (gesloten) firmware en staat dus volledig los van het hoofd besturingsysteem.
Ik heb hier een legale Linux-telefoon in mijn hand met 5G-verbinding en ingeboude root-toegang. Kun je gewoon zo kopen in Europa.
Verschilt ook weer per doelgroep. Een laptop als dit lijkt me weer wel fijner voor de medemens die niet met tech bezig. Je weet wel, die ene tante of kennis met een Windows laptop met dertig toolbars en drie verlopen antivirussen terwijl Windows elke vijf minuten om activate vraagt. Scheelt toch weer veel gefrustreerde telefoontjes.
Maken de Intel gebasseerde exemplaren dan geen gebruik van een UEFI bootloader? Of zou dit enkel betrekking hebben op arm varianten?
UEFI, wil nog niet zeggen dat je de bootloader niet kan locken, bijvoorbeeld bij van die advertentiescherm-computers wordt dat wel is gedaan
Net als android telefoons?

Jeweetwel, die dingen die vroegâh ook ontgrendeld konden worden maar google op het momemt steeds verder aan het dichttimmeren is.
Het begon met merken als Huawei die permanent de bootloader gesloten maakte. Dan kies je een fatsoenlijk merk.

Maar Google heeft met safetynet toch een hoop op de kop gegooid. Elke keer geklier en geklooi om dan toch ongedetecteerd root toegang te behouden.

En nu werkt Google ook sideloading tegen.
Hoe kan het nou toch dat de halve pc industrie wel direct nieuwe Google tracking- & adware op laptops knalt (en er waarschijnlijk direct een hoop mensen bovenop springen), maar dat fatsoenlijke Linux-laptops zonder invasieve privacyschending amper van de grond komen?

Een deel snap ik wel: die fabrikanten krijgen waarschijnlijk sweet deals van Google om die laptops te lanceren. Maar wie koopt dat uiteindelijk? Wat komt er nou eens keer echt van digitale soevereiniteit en gaan mensen ooit hun privacy serieus nemen?
Ik ben nou in de war over wat magisk ontwikkelaar nou nog lijkt te denken toe te kunnen voegen. Google heeft alle instructies toch al geleverd?
Het openen van je bootloader zorgt er niet voor dat de device geroot is. Het maakt het wel mogelijk aangezien je nu dmv nieuwe bestanden plaatsen via de bootloader nu de nodige aanpassingen zou kunnen maken om root te krijgen. Standaard komt het besturingssysteem zonder root, maar door bestanden te wijzigen in bijvoorbeeld de bootloader of de kernel en er nieuwe code voor terug te zetten heb je straks een nieuwe functie: root privileges


Standaard kan een gebruiker niet bij gevoelige zaken die je in staat stellen een gebruiker aan te maken met zoveel rechten. En standaard zit in het systeem de gebruiker er niet bereikbaar bij

[Reactie gewijzigd door Niema op 6 oktober 2026 12:37]

Maar als ik lees wat die software doet... Dan is het nieuws dat de ontwikkelaar zijn eigen documentatie bijwerkt.... Nu is een ontwikkelaar die documenteert in sommige contreien groot nieuws... Maar op tweakers zetten lijkt wat overdreven :)
En de software om die root rechten te verkrijgen maakt zichzelf? Nee, die maakt Magisk dus.
Het betreft de software die "root" mogelijk maakt. Dit zit standaard niet in Android en niet in Google Books
En dat zeg ik ook niet. Die zit in magisk en de google book gebruikt gewoon een nieuwe versie van android.
Je snapt duidelijk niet wat root rechten zijn en watvoor software daar voor mogelijk is.
Veel fabrikanten beperken dat, omdat gebruikers dan meer controle krijgen over de software. Veel mensen gebruiken het ontgrendelen van de bootloader om een custom rom te flashen.
Is dat de daadwerkelijke reden? Misschien iets om eens te vragen aan een fabrikant. Lijkt me sterk dat een Samsung wakker ligt van die paar mensen die een custom rom flashen.
Is dat de daadwerkelijke reden?
Ja. Fabrikanten verdienen aan zowel hardware als dataverzameling. Toestaan van custom ROMs staat haaks op het verdienmodel, waardoor steeds minder toestellen dit toestaan. Als het toegestaan wordt, dan is het vaak best wel een hindernistraject.
Ik vind de argumenten van @GertMenkel sterker. Zouden ze zich echt druk maken dat ze van een handjevol gebruikers de telemetrie missen?
Effectief wel. Als je je gebruiker namelijk beheer geeft over hun eigen telefoon, zouden ze de firmware die geladen wordt kunnen bekijken, of zelfs software draaien die advertenties ingebouwd in apps uitzetten. Bij Apple is dit sinds de eerste release van de iPhone al de modus operandi, Android-fabrikanten zijn er later pas echt iets tegen gaan doen.

Als de beveiliging niet goed in orde is, is het ook een probleem voor dingen als Google's Play Integrity die verifieert dat er geen rare dingen zijn ingeladen die het systeem veranderen (denk aan een kernel-hook die al het TLS-verkeer meeleest of aanpast, waar banken niet blij mee zijn). Dat is ook in hardware te implementeren, maar dat goed doen is moeilijk.

Daarnaast bestaat er nog het risico dat de brakke bootloaders van fabrikanten over de zeik gaan. Als je op een niet-Pixel (en straks hopelijk op de niet-Motorola die met GrapheneOS kan komen) de bootloader weer vergrendeld nadat je iets hebt aangepast, is je telefoon vaak direct gebrickt. De bootloader kan en wil alleen maar het standaard-OS opstarten, en de bootloader aanpassen om dat niet te doen vergt tijd en moeite die fabrikanten niet willen investeren; zelfs het her-ontgrendelen van de bootloader vereist doorgaans dat een gedeelte van de boot chain werkt. Er bestaat daarom een risico dat klanten hun telefoon bricken en geld terug gaan eisen, of dat ze een slechte naam krijgen.

Bij specifiek Xiaomi hadden ze ook een probleem dat grijze importeurs de Chinese telefoons (die wat goedkoper waren) flashten met andere ROM's (soms zelfs vage custom ROM's als die van xiaomi.eu) voor ze doorverkocht werden. Daarop heeft Xiaomi steeds meer en meer hun bootloaders vergrendeld. Bij Samsung heb ik hier nog nooit van gehoord. In theorie kan dit natuurlijk ook een risico zijn voor (nationale) veiligheid, mits een kwaadaardige partij dit trucje doet.

[Reactie gewijzigd door GertMenkel op 6 oktober 2026 14:33]

Niet te verwarren met John Woo natuurlijk.
€1250 voor een veredelde Chromebook?! Sorry hoor, maar dat vind ik echt prijzen die zelfs met het huidige drama op gebied van geheugen en opslag niet te verantwoorden zijn. Ik vind de specs niet heel bijzonder voor wat je betaalt, behalve dat ze vrij licht zijn van gewicht

De doelgroep van Chromebooks was bovendien veelal het onderwijs, maar dit zijn premium devices met premium prijzen. Dus totaal anders en die groep heeft het nakijken nu die dingen uitgefaseerd zijn.
Wij werken in ons bedrijf met Google Workspace. Een deel van de collega's (niet in NL maar ik meen wel in de US en in Frankrijk) werken met Chromebooks. Het biedt hen een directe toegang tot de workspace met een laptop die daarvoor geoptimaliseerd is en verder geen last heeft van extra onderhoudsbehoeften vanwege hetzij Microsoft hetzij Apple software.
Er wordt ook onderzocht of dit voor (een deel van) onze collega's in NL zinvol is.
Chromebooks gaan volgens mij juist verdwijnen op termijn. In ieder geval ChromeOS; dat wordt GooglebookOS. De huidige recente zullen wel nog een tijd ondersteund worden, maar daarna is het over.
Alle stappen die Google/Microsoft de afgelopen paar jaar maken zijn om meer controle over de gebruiker te krijgen. Zij bepalen welke apps jij gebruikt, ook dat je ze niet meer anoniem kan gebruiken. En daar hebben ze (big tech en Amerika) financieel en strategisch voordeel bij.
Het middel dat ze gebruiken is angst. (Als je root hebt krijg je een virus/je bent onveilig bezig) .
Inmiddels zitten we als Europa zo diep in dit web gevangen als Amerika kwaad wil zij een groot deel van de logistiek, bedrijven. Personeel van het internationaal strafhof, plat kunnen leggen.. En het word tijd dat we proberen onder deze onderdrukking uit te komen.

[Reactie gewijzigd door Bentoonen op 7 oktober 2026 08:14]


Om te kunnen reageren moet je ingelogd zijn