Kledingwinkel ASOS lijkt te zijn gehackt: klanten ontvangen dreigende melding

De kledingsite ASOS is mogelijk gehackt. Klanten ontvingen een pushmelding die vermoedelijk van hackers afkomstig is. Daarin beweren ze bedrijfsgegevens te hebben gestolen via een extern bedrijf en dreigen ze die te lekken.
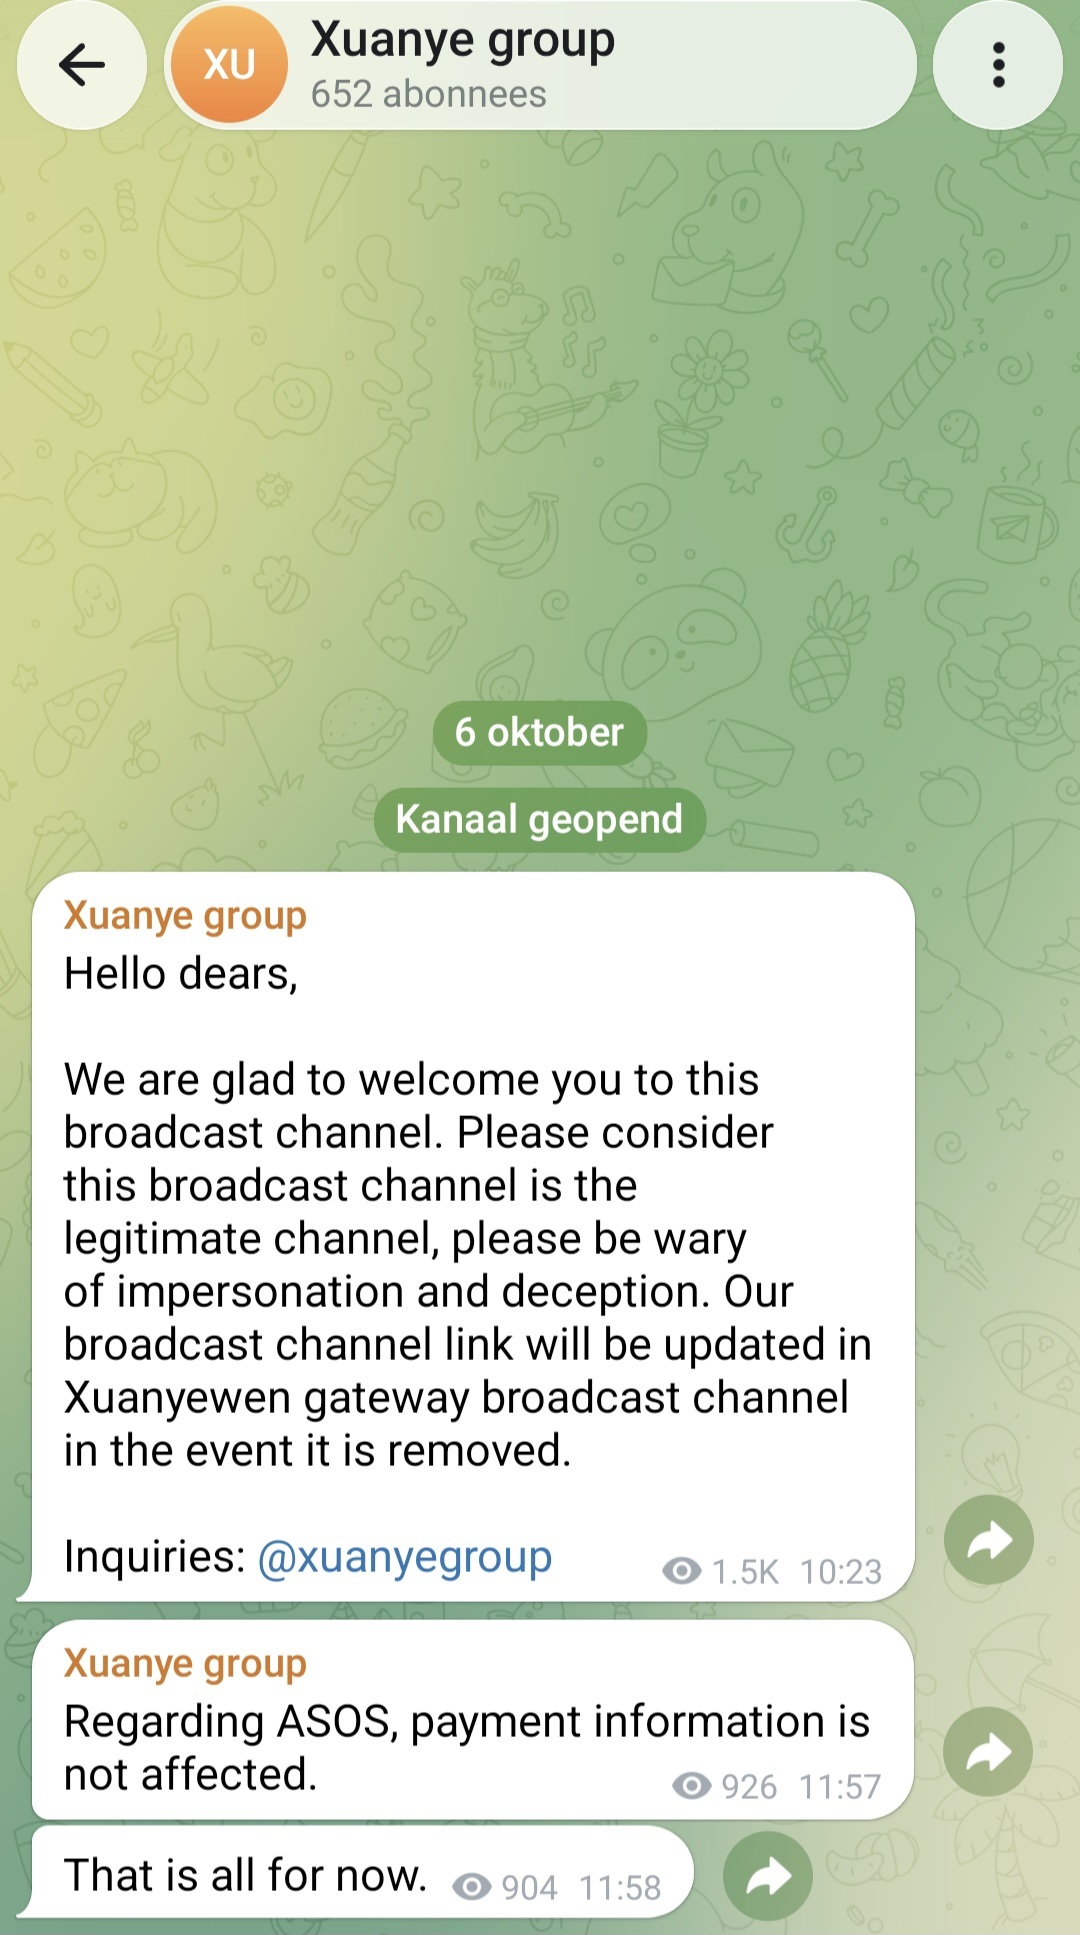
Telegram-bericht over ASOS-hackDe pop-up is gericht aan de dpo en de IT-afdeling van ASOS. "We hebben de Snowflake-omgeving volledig gecompromitteerd", valt er te lezen. Snowflake is een extern cloudopslagbedrijf. In het bericht staat niet welke gegevens de hackers zouden hebben buitgemaakt. In het verleden zijn er klantgegevens gestolen via Snowflake, maar mogelijk gaat het alleen om metricgegevens. Ook is onduidelijk hoe hackers toegang zouden hebben gekregen tot het notificatiesysteem van de app.

De vermeende hackers dreigen de data naar buiten te brengen. Ze roepen ASOS op om contact met hen op te nemen. In de pushmelding staat ook een link naar een Telegram-groep. Die wordt beheerd door een account genaamd 'Xuanye group'. Dat is geen naam van een bekende hackersgroep. Het account deelt verder weinig details, maar beweert wel dat 'betaalinformatie' niet is getroffen.

ASOS heeft nog niet gereageerd op de vermeende hack. De kledingsite heeft wereldwijd meer dan 17 miljoen klanten en is ook in Nederland en België actief.

Dreigende pop-up ASOS

Door Kevin Krikhaar

Redacteur

06-10-2026 • 13:47

34

Submitter: Joey

Reacties (34)

Sorteer op:

Weergave:

Mijn gegevens zijn intussen niks meer waard door alle hacks en leaks. Je kunt je mailadres en wachtwoord inmiddels net zo goed op een billboard langs de snelweg zetten, zo vaak als dit soort grote bedrijven worden gehackt.

Edit:
Het probleem is dat bedrijven als ASOS al jarenlang cashen op onze data, maar de beveiliging blijkbaar niet op orde hebben. En wij als consumenten mogen vervolgens weer achter de feiten aan lopen met phishingmails, nieuwe wachtwoorden en tweefactorauthenticatie op alles wat los en vast zit.

Wanneer gaan ze nu eens echt hard gestraft worden voor slecht databeheer? Een milde boete uitdelen helpt blijkbaar niet, want het blijft maar doorgaan.

[Reactie gewijzigd door Perryske op 6 oktober 2026 14:00]

We moeten eens stoppen 'het gevolg' te bestrijden, maar ons inderdaad focussen de 'oorzaak' aan te pakken: dus al die persoonlijke info waardeloos maken. Geen naw gegevens noch e-mail, IBAN of BSN of telefoonnummer meer waardevol maken op de zwarte markt.

Je zou al kunnen beginnen door bedrijven te verbieden deze soort gegevens te gebruiken of op te slaan. Hoe moeten ze je dan controleren? Hadden we daar geen IDIN voor? Hoe moeten ze dan geld incasseren? Ideal/Weyo machtiging met IDIN als legitimatie? Geen IDIN verificatie bij dit laatste? Dan wordt de automatische incasso door de bank simpelweg niet uitgevoerd. Heftige dingen DigiD. Emails versturen voor facturen / reclame etc? Laat elk bedrijf dat dat wilt doen maar een e-mail adres aanmaken voor een klant en daarvoor per snailmail (heeft Post.nl ook weer briefpost) een code opsturen. Klant logt in met IDIN op een nog nieuw te bouwen overheidsportaal waar zijn echte e-mail adres staat en geeft dan de code door. Bedrijf de email naar dat portaal met de verstrekte code en het portaal forward het naar je echte e-mailadres.

.. en toen ging IDIN plat door een dDoS en schrok ik wakker...
Ik gebruik Proton Mail met SimpleLogin en hide-my-email aliases.
Als er eentje lek gaat, gooi ik die weg, maak ik een nieuwe aan.
Ik heb mijn eigen domein met een catch-all email adres erbij. Ik maak emails on the fly aan zoals bijv tweakers-261006@domein.tld of tweakers-128@domein.tld oid. Zelfs als iemand gokt/weet dat ik bij ING/RABO/ABN/AH/Telegraaf/etc. zit, dan weet je nog niet de datum of volgnumer. Dit is een variatie op tweakers+XephireUK@gmail.com oid, maar volgens mij veiliger.

Waar mogelijk gebruik ik een 32char password dat in Bitwarden op een eigen server wordt beheerd (er zijn nog steeds sites met een limiet van 12char oid, waarom in godsnaam...).

Ben het met @xorinzor eens dat er bij sommige hacks gegevens op straat komen die je niet ff aanpast.

Verder een bank die "disposable" kaarten aanbiedt in de app, zodat na een aankoop de kaart gedelete wordt. Bedrijven mogen volgens mij alleen de laatste 4 cijfer opslaan, maar volgens mij weten ze dat niet allemaal, en loop ik het risico liever niet. Enige dat ik niet kan doen is een limiet op de kaart zetten, maar minder belangrijk als de kaart toch gedelete wordt.

Gewijzigd: bank paragraaf

[Reactie gewijzigd door XephireUK op 6 oktober 2026 14:24]

Yariva Moderator internet & netwerken @XephireUK • 6 oktober 2026 15:03
Ik prijs jou niveau van beveiliging in deze kwestie. Maar ik ben bang dat je tot de 0,1% van Nederland behoort. Voor de massa gaat dit verhaal niet op en maken deze niet aparte adressen, gebruiken geen alias / catch-all trucjes etc.
zo'n afzonderlijke mailadressen gebruik ik ook wel regelmatig. Maar wat doe jij dan als je plots spam begint te krijgen op zo'n firma-1234@domein.tld? Slaag je er in om dit bij "firma" te melden?
Ik verander bij bedrijf x dan het mail adres in firma-4321@domein.tld
En markeer het oude als een spam adres.

Melden heb ik een paar keer gedaan, maar meestal krijg je ontkenningen, kan niet, wij zijn niet gehackt etc..
Ik zoek nog een alias oplossing voor 06 nummers. Heb je daar ervaring mee ?
heel leuk als het enkel om een email gaat, maar zoals met bijv. Odido ligt praktisch alles op straat en hoofdzakelijk ook gegevens die je niet zomaar even veranderd
Ja, een zooitje blijft het sowieso.. maar je mail wordt in ieder geval geen mijnenveld. Dat scheelt een boel.
Daarmee verklein je de kans op spam, maar de combinatie van je naam, adres en betaalgegevens ligt wel op straat.
Om je wat beter te stemmen:

"Online modebedrijf Asos hard onderuit in Londen

Op de beurs in Londen gaat het aandeel Asos dinsdag hard omlaag met een aderlating van meer dan 10 procent. Het nieuws dat De Britse modesite mogelijk slachtoffer lijkt te zijn geworden van een hack, haalt het aandeel onderuit."
Zolang bedrijven er geen (financiele) gevolgen aan ondervinden zoals bijvoorbeeld een boete als er een datalek plaatsvind is er geen enkele reden om er iets aan te doen. Het enige wat we dan krijgen is een PR statement die altijd alles bagitaliseert.

Pas wanneer er serieuze gevolgen voor zijn zullen bedrijven er aandacht aan gaan geven.
Bleef het maar bij bedrijven waar je jezelf voor aan moet melden. HubSpot bijvoorbeeld is gewoon een databroker en daar sta je in omdat iemand anders je in zijn crm systeem zet.
Je zou bijna weer gewoon in de stad gaan winkelen en bestellingen bij groothandels per fax doorgeven. Voor iedere aankoop moet je tegenwoordig een account aanmaken, waarna je maar moet vertrouwen op hoe zorgvuldig die webshop met je gegevens omgaat.

Natuurlijk is geen enkel systeem volledig veilig, maar bedrijven willen wel steeds meer gegevens verzamelen en bewaren. Daar hoort ook de verantwoordelijkheid bij om die goed te beveiligen en te verwijderen zodra ze niet meer nodig zijn.

Een bestelling is zo geplaatst. Je uitgelekte persoonsgegevens krijg je helaas niet meer terug. Misschien moeten webshops eens net zoveel aandacht besteden aan gegevensbescherming als aan conversie en marketing.
Al moet je geen account aanmaken, praktisch alle info minus een gebruikersnaam en wachtwoord is tegenwoordig wel nodig om een bestelling aan je te kunnen leveren.
Reden te meer dus dat de wetgeving hierop (EU breed) is aangepast dit jaar, meermaals overigens. Helemaal voorkomen kun je een lek ook niet, helaas, maar toch is het wel fijn om in elk geval leidraden te hebben. Zowel als consument (wat te mogen verwachten van bedrijven) als bedrijven (wat te moeten doen wanneer) hebben daar enorm veel baad bij.
Reden te meer dus dat de wetgeving hierop (EU breed) is aangepast dit jaar, meermaals overigens.
Ja ik heb daar gisteren even naar gekeken, vanwege het datalek van gisteren (het is nu echt dagelijks geworden). Helaas geldt de nieuwe Cyberbeveiligingswet (Cbw) alleen voor een stuk of 8.000 bedrijven in belangrijke sectoren, zoals energie, drinkwater, gezondheidszorg etc., en dus niet modehuizen zoals dit.

Maar het is een begin.
Daarom is het advies ook om voor elke website / app / service een apart wachtwoord aan te maken.

Al deze wachtwoorden in een wachtwoord manager te gebruikenen het Master wachtwoord offline op te slaan.

Per definitie is je info dat je zelf afstaat veilig tot de beveiliging niet meer veilig is en informatie door hackers wordt uitgelezen.
Al deze hacks laten toch maar weer zien dat het idee van een individuele datset van NAW-gegevens per bedrijf hopeloos achterhaald en gevoelig is. Het is echt noodzakelijk dat we dit anders gaan inrichten.

Ik kan mij voorstellen dat deze data op de manier zoals deze uit iDin kwam helpt en dat dit een soort tijdelijke gegevenstoken geeft, voldoende om bijvoorbeeld een pakketje te kunnen adresseren, maar dat dit per bestelling of situatie opnieuw aangevraagd moet worden.

Vervolgens ook allemaal loggen wanneer mensen jouw gegevens aanvragen en hier toestemming/afwijzing voor kunnen geven en we zijn weer een stukje verder in de wereld.
Voor de meeste bezorgingen op particuliere adressen is een naam zelfs niet nodig, aangezien op adres (en niet op naam) wordt bezorgd:

Je zou een pakket letterlijk kunnen adresseren aan
ZKH

2514 GL 68

en het zou aankomen.
Wanneer de volgende...
Vgm is het onderhand elke week raak, misschien iets met achterstallige beveiliging....
soort van "Mij overkomt het niet"
In dat op zicht denk ik eerder dat het andersom is: we hebben geen idee hoe vaak het per week daadwerkelijk raak is, omdat we niet altijd alles zien of meekrijgen (al dan niet via de media).
Ja zo kun je het ook zien ja, en mogelijk is er nu ook meer media aandacht voor als bv een jaar eerder.
Ook, maar niet iedereen vindt het even interessant (meer). Dus hoewel het wellicht meer dan ooit in o.a de media voorbij komt, betekent het niet automatisch dat het ook gezien wordt, omdat de interesse bijvoorbeeld weg is.
De oude spreuk uit de IT wereld wordt wel meer en meer waar. Er zijn twee bedrijven, zij die zijn gehackt en zij die niet weten dat ze zijn gehackt.
Asos? persoonlijk niet van gehoord, is dat een chinese webshop?
Brits (maar opereren wereldwijd) en bestaan al ruim 25 jaar. Ik behoor kennelijk ook niet tot de doelgroep, had ook nog nooit van ze gehoord.
CEO's persoonlijk civielrechtelijk en strafrechtelijk aansprakelijk stellen hiervoor en je zal zien hoe snel dit op orde komt.
Wat is 'hiervoor' precies? We weten niet wat er gehackt is (hun eigen omgeving? Of Snowflake, een third party?), of er data is buitgemaakt (is geen bewijs voor) of hebben ze alleen maar de berichtenapp gehackt?

En aangenomen dat er is gehackt en je met straffen gaat dreigen, dan zul je eerst moeten aantonen dat er sprake is van nalatigheid? Of wil je CEO's ook aansprakelijk houden voor zerodays?

Ik wil maar zeggen: het is helaas niet zo simpel om een schuldige aan te wijzen. Ik ben zeer zeker voor het verantwoordelijk houden voor de security, maar dat wil niet automatisch zeggen dat een hack automatisch het gevolg is van nalatigheid. Je kunt miljoenen uitgeven aan security en nog stuklopen op een net gevonden zeroday.
Na Odido, Westfield mall, Bol, Ajax webshop :+ , Flink, is dit de volgende waar ik wel eens wat besteld heb. Ik denk dat scammers mij nu wel eruit filteren, zo van genoeg keer dat adres geprobeerd :z
edit:
hmmm ik heb hier wel mijn credit card in staan. Wel nu verwijderd, maar dat is natuurlijk te laat. Zoiets is natuurlijk verzekerd als het misbruikt wordt, maar altijd vervelend. En dat soort dingen gebeuren ook altijd op vakantie, vervelend verhaal. Misschien maar preventief vernieuwen die zooi.

[Reactie gewijzigd door knakworst op 6 oktober 2026 15:42]

Gelukkig ook hier nooit mijn echte gegevens ingevuld en naar een afhaalpunt laten bezorgen. Snap niet dat men dit nog doet
Het valt me wel op hoe vaak er een Snowflake lek is de laatste tijd. Snowflake is een datalake aanbieder die redelijk vaak wordt gebruikt door grote bedrijven. We hebben het dan over hacks van oa Rockstar Games, Vimeo, Ticketmaster / Live Nation, AT&T, Santander, en nog meer. Daarmee kan of moet je twee vragen stellen: 1) Moet er niet een verbod komen voor klant gegevens in een datalake? Je hebt hiermee alle (gevoelige) informatie van een bedrijf op 1 plek, die ook nog eens heel makkelijk en snel data kan leveren en 2) In hoeverre is de architectuur van platforms als Snowflake geschikt voor het bewaren van bedrijfskritische data.

Om te kunnen reageren moet je ingelogd zijn