Leidinggevenden bij bedrijven zoals Anthropic en OpenAI bereiden zich voor op een publieke en politieke opstand als er een 'catastrofaal' incident plaatsvindt met AI-systemen.
Dat meldt persbureau Axios. De leidinggevenden verwachten binnen een jaar een grootschalig incident. Dat kan bijvoorbeeld een cyberaanval zijn die de toegang tot financiële diensten en belangrijke voorzieningen als water en stroom blokkeert of het internetverkeer stillegt. De bedrijven werken volgens Axios verschillende scenario's uit om te kijken hoe de publieke opinie hun werk dan beïnvloedt.
Die publieke opinie, die toch over het algemeen al sceptisch is over AI, kan dan omslaan in iets nog negatievers. Ook zouden de bedrijven er rekening mee houden dat de steeds ouder wordende beleidsmakers in met name het Amerikaanse Congres niet goed weten hoe ze met AI om moeten gaan. Die zouden harde maatregelen kunnen nemen.
Het is gebruikelijk dat overheidsinstellingen zoals het Pentagon zich voorbereiden op scenario's waarin bijvoorbeeld een oorlog uitbreekt. Het verschil is dat hoofdonderzoekers en leidinggevenden van AI-bedrijven volgens Axios een groot incident als 'onvermijdelijk' beschouwen.
Dat spreekt OpenAI in een reactie op Axios tegen: "Deze scenario's worden niet behandeld als onvermijdelijk, maar zijn bedoeld om ons te helpen voorbereiden op verschillende omstandigheden." Anthropic reageerde niet op vragen van Axios. Axios stelt verder op basis van anonieme bronnen dat de bedrijven 'een groot incident met AI-systemen verwachten binnen zes maanden tot een jaar'.
Apple zou de productie van de iPhone 18 Pro en Pro Max terugschroeven vanwege een lage vraag. Apple zou zeker 15 tot 20 procent minder apparaten verkopen dan gedacht, zeggen bronnen tegen Nikkei. Dat heeft deels te maken met de hoge prijzen, maar ook met het feit dat het standaardmodel van de iPhone later uitkomt.
Bronnen zeggen tegen Nikkei dat Apple bij meerdere leveranciers minder componenten afneemt die nodig zijn om de iPhone 18 Pro en de iPhone 18 Pro Max te produceren. Apple schroeft het aantal bestellingen van componenten met 15 procent terug en in sommige gevallen zelfs met 20 procent. Het is nog niet duidelijk of Apple ook in november minder onderdelen wil afnemen.
Ook zeggen bronnen dat de vraag naar iPhone-componenten tussen eind augustus en oktober veel lager is dan in eerdere jaren. Dat kan echter ook komen doordat Apple dit jaar in september alleen de Pro-modellen aankondigde, naast de vouwbare iPhone Duo. Volgend jaar komt dan het standaardmodel uit, naast mogelijk een nieuwe iPhone Air. Sommige bronnen denken dat de release van het standaardmodel weer betekent dat de vraag verder aantrekt.
De meeste bronnen van Nikkei zeggen dat de terugvallende bestellingen vooral te maken hebben met de tegenvallende vraag naar de Pro-modellen. En dat heeft weer te maken met de prijs. De iPhone Pro en Pro Max kosten in de Benelux respectievelijk 1479 en 1629 euro voor de basismodellen. Vooral door de gestegen prijzen van geheugen zijn de toestellen 150 euro duurder dan de vorige generatie. Dat zou de vraag naar de toestellen drukken.
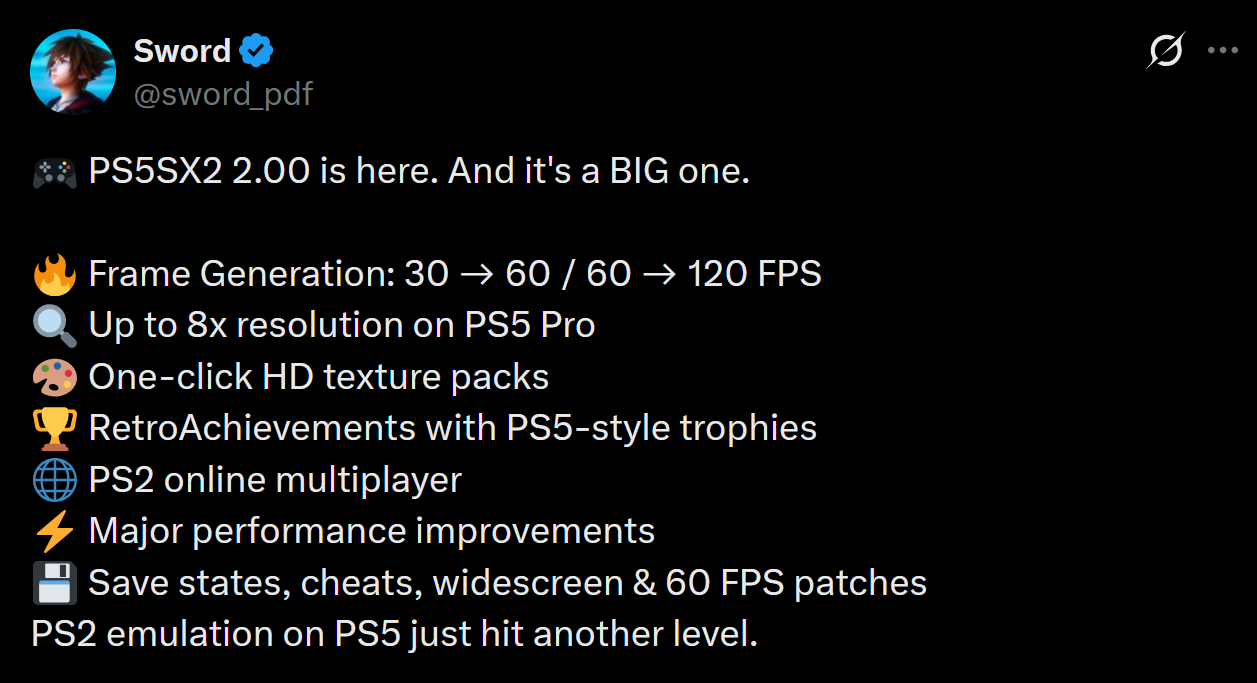
De makers van PlayStation 2-emulator PS5SX2 hebben versie 2.00 van hun software uitgebracht. Die heeft ingebouwde frame generation, zodat het mogelijk is PS2-games in 60 of zelfs 120fps te draaien op een gejailbreakte PlayStation 5. Ook kan de emulator via een aangepaste versie van de Vulkan-driver beelden renderen in een acht keer zo hoge resolutie.
Sword, de ontwikkelaar achter PS5SX2, heeft v2.00 van de emulator aangekondigd. Die is op GitHub te vinden. PS5SX2 is een emulator die het mogelijk maakt PlayStation 2-games te spelen op de PlayStation 5. Dat laatste apparaat moet wel gejailbreakt zijn. Dat kan tot en met firmwareversie 13.60.
De opvallendste verbetering in versie 2.0 van de emulator is dat die beelden sneller kan weergeven. Volgens Sword ondersteunt de emulator frame generation, waarmee het kan lijken als beelden van 30 naar 60 en van 60 naar 120fps kan gaan. Verder kan de game op de PS5 Pro beelden tonen met een resolutie van acht keer zo hoog als het origineel.
De nieuwe versie ondersteunt ook RetroAchievements, waarmee spelers trophy's in games kunnen verdienen. Ook is het mogelijk online te spelen met de emulator. Eerdere versies van de software werkten al met een geëmuleerde multitap voor lokale multiplayer. Nu kan dat ook via de verbinding van de PS5 zelf.
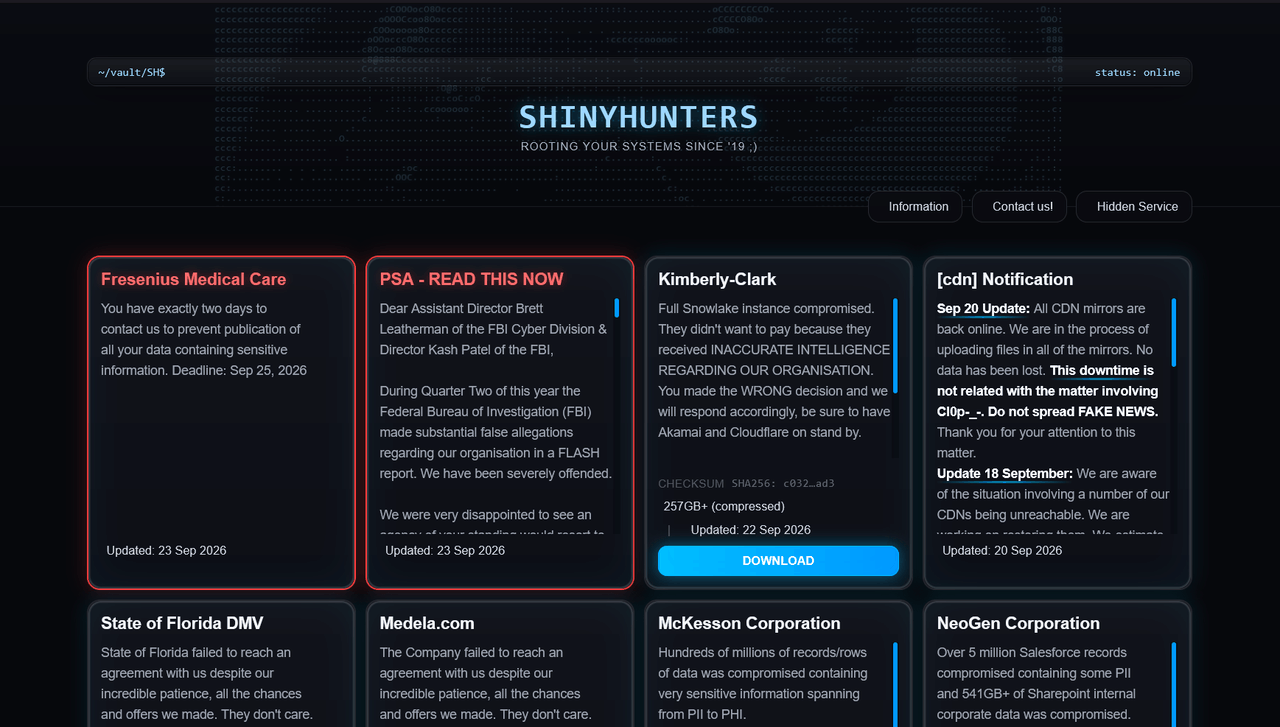
De Amerikaanse FBI heeft een vermeend lid van de ransomwarebende Shinyhunters gearresteerd. De verdachte is een Canadees en zou een van de hoogstgeplaatste leden van de bende zijn. Shinyhunters hackte onlangs nog de FBI, maar de bende zit ook achter de hack op Odido.
Dat zeggen bronnen tegen The New York Times. De FBI heeft dat inmiddels bevestigd. De dienst arresteerde een Canadees die in de staat Pennsylvania woonde, maar er zijn weinig andere details bekend. Zo is de naam van de verdachte niet bekend, en ook niet voor welke specifieke misdaden hij is gearresteerd.
OpenAI's omzet blijkt zo'n 20 miljard dollar lager te zijn dan het bedrijf eerder liet weten. OpenAI zou geen 70 miljard, maar 50 miljard dollar per jaar omzetten, blijkt uit cijfers die het bedrijf aan investeerders liet zien. Het verschil lijkt te zitten in de manier waarop OpenAI en concurrent Anthropic hun omzet berekenen. Dat illustreert deels hoe onduidelijk de verdienmodellen van AI-bedrijven zijn.
Dit nieuws in het kort
OpenAI liet investeerders weten dat het een geëxtrapoleerde jaaromzet van 70 miljard dollar verwachtte. Dat blijkt nu 50 miljard te zijn.
Het verschil komt doordat investeerders een andere rekenmethode van OpenAI eisen.
OpenAI en Anthropic zijn niet-beursgenoteerde bedrijven, dus hoeven ze geen inzicht in hun financiën te geven.
Verschillende media rapporteren dat OpenAI de nieuwe cijfers recent aan investeerders heeft getoond. Het bedrijf liet eerder nog weten dat het verwachtte zo'n 70 miljard dollar per jaar om te zetten, omgerekend 62,5 miljard euro. Maar nu zegt het bedrijf tegen investeerders dat de omzet eerder rond de 50 miljard dollar of 44,7 miljard euro uitkomt.
Dat verschil tussen projectie en werkelijkheid lijkt deels te liggen in de manier waarop OpenAI zijn waarde berekent. Het bedrijf extrapoleerde de omzet over 2026 tot en met september naar heel 2026. Daarbij speelt vooral dat investeerders OpenAI willen vergelijken met grote concurrent Anthropic. Daarom eisen de investeerders dat OpenAI een methode gebruikt die vergelijkbaar is met die van Anthropic om de omzet en waarde in te schatten.
Het verschil zit in de manier waarop Anthropic dat doet. Anthropic telt ook de omzet uit de verkoop aan cloudbedrijven zoals Amazon Web Services (AWS) en Google Cloud mee. OpenAI doet dat niet.
Alsnog hoger dan verwacht
Overigens is de verwachte omzet van OpenAI nog steeds veel hoger dan het bedrag dat het bedrijf een paar maanden geleden noemde. In juli liet het bedrijf weten dat de naar heel 2026 geëxtrapoleerde omzet uitkwam op 30 miljard dollar. In september zou dat bedrag zijn gestegen naar 70 miljard dollar en dát blijkt nu dus 50 miljard dollar te zijn.
Het is nog steeds niet helemaal duidelijk wat de omzetten van grote AI-bedrijven zijn. OpenAI wil graag naar de beurs, maar bereidt die beursgang nu nog voor. Daarom is het bedrijf niet verplicht cijfers bekend te maken. Anthropic bevindt zich in dezelfde situatie.
OpenAI heeft het volgens Bloomberg inmiddels zelf over de verwachting dat het eind van het jaar een omzet van 70 miljard ophaalt, maar dat is een voorspelling en niet gebaseerd op de omzet tot en met september 2026.
Signalen van een bubbel?
De discrepantie tussen de verwachte en daadwerkelijke omzetcijfers is ook een indicatie dat de grote geldstromen tussen AI-bedrijven niet duurzaam zijn. AI-bedrijven investeren miljarden in nieuwe hardware en training, maar draaien ook grote verliezen. De bedrijven pompen ook onderling geld rond door in elkaar te investeren. Daardoor waarschuwen sommige analisten voor een bubbel, hoewel de (potentiële) beurswaardes van AI-bedrijven op biljoenen uitkomen.
Update, 18.29 uur – In het artikel is deze alinea toegevoegd: "OpenAI heeft het volgens Bloomberg inmiddels zelf over de verwachting dat het eind van het jaar een omzet van 70 miljard ophaalt, maar dat is een voorspelling en niet gebaseerd op de omzet tot en met september 2026."
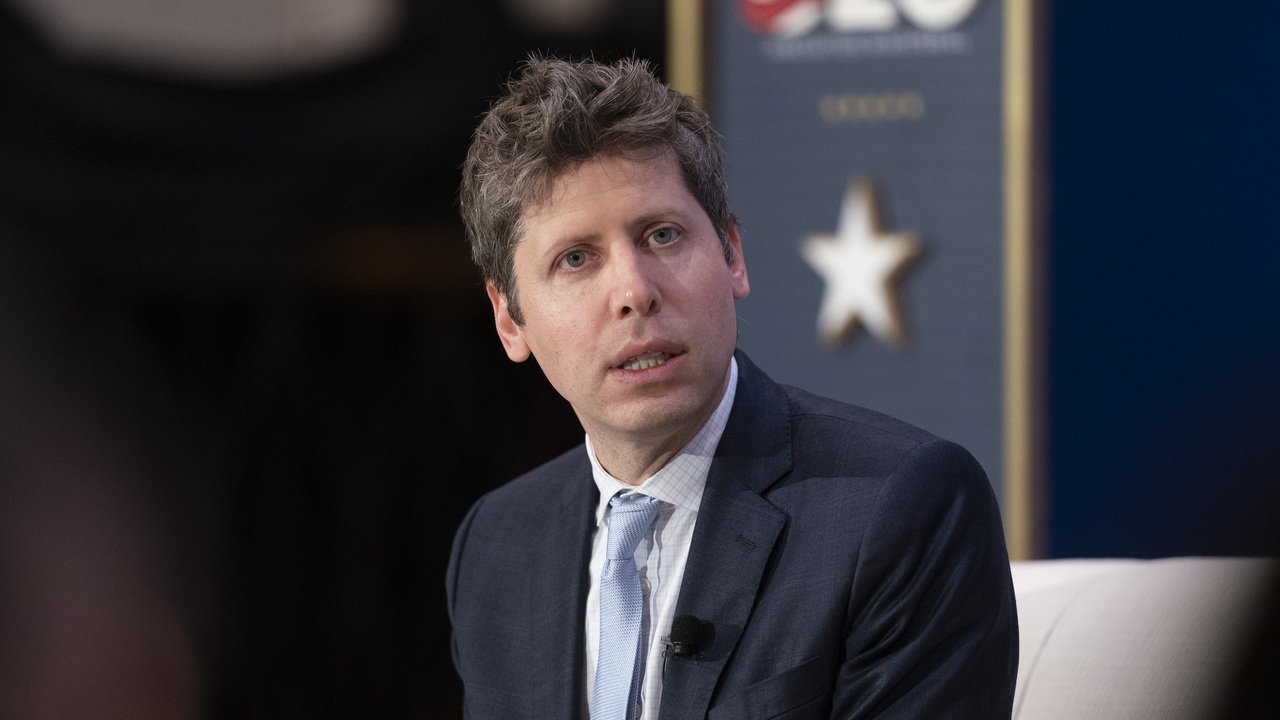
OpenAI-ceo Sam Altman. Bron: Sean Rayford/Getty Images
Microsoft waarschuwt systeembeheerders dat oude Windows-versies vanaf volgend voorjaar mogelijk niet meer kunnen worden bijgewerkt, tenzij zij daarop actie ondernemen. Windows 11 24H2, Windows Server 2025 en oudere versies van Windows 10 en 11 kunnen door een verlopen certificaat geen verbinding meer maken met Windows Update. Voor versies die officieel nog worden ondersteund, moeten beheerders handmatig een recente update installeren.
Microsoft zegt in een blogpost en in het Message Center dat apparaat- en systeembeheerders nu al moeten nadenken over wat ze volgend jaar met hun installaties willen doen. Op 17 mei en 19 juni verlopen dan de certificaten die bepaalde Windows-versies nodig hebben om verbinding te maken met Windows Update. Als die apparaten niet vóór de betreffende datum worden bijgewerkt, kunnen ze daarna niet meer via Windows Update worden beveiligd.
Microsoft zegt dat de meeste apparaten daar geen last van hebben. Bij Windows 11-versie 25H2 gebeurt dat bijvoorbeeld automatisch. Voor Windows 11-versie 24H2 is het nodig dat beheerders vóór 19 juni 2027 een beveiligingsupdate installeren. Hetzelfde geldt voor versies van Windows 11, Windows Server en Windows 10 die nog officiële ondersteuning krijgen.
Versie
Wat moeten gebruikers doen?
Windows 11 25H2 of hoger
Niets.
Windows 11 24H2 / Windows Server 2025
De beveiligingsupdate voor september 2025 of later installeren vóór 19 juni 2027.
Andere ondersteunde Windows 11-versies
De beveiligingsupdate voor juli 2026 of later installeren vóór 19 juni 2027.
Ondersteunde versies van Windows 10
De beveiligingsupdate voor juli 2026 of later installeren vóór 19 juni 2027.
Windows 10 Enterprise 2019 LTSC / Windows Server 2019 / Windows Server 2016
De beveiligingsupdate voor juli 2026 of later installeren vóór 17 mei 2027.
Overige Windows-versies
Upgraden naar een ondersteunde versie van Windows.
Versies die niet meer officieel worden ondersteund, kunnen na de betreffende datum geen verbinding maken met Windows Update. Dat kan alsnog problematisch zijn voor andere dingen dan Windows-updates. Zo kunnen gebruikers dan geen antivirusdefinities meer ontvangen, rootcertificaten bijwerken of updates voor Secure Boot krijgen. Ook kunnen gebruikers dan niet meer upgraden van een onbeveiligde naar een beveiligde Windows-versie.
Intel lijkt inderdaad opnieuw oude processors uit te brengen. Gigabyte schrijft op zijn website dat moederborden een biosupdate krijgen, zodat ze compatibel worden met 'komende LGA1700-processors'. Eerder gingen er al geruchten dat Intel nieuwe versies van Raptor Lake-socs zou willen uitbrengen vanwege de gestegen geheugenprijzen.
Gigabyte zegt in een persbericht dat het een biosupdate uitbrengt voor alle moederborden uit de Intel B760- en H610-reeks. Die moederborden hebben een LGA1700-socket en voor die socket zouden begin 2027 nieuwe processors uitkomen, schrijft Gigabyte.
Het wordt daarmee mogelijk de toekomstige cpu's te gebruiken in bestaande moederborden die zowel DDR5- als DDR4-geheugen ondersteunen. Gebruikers hoeven daar verder niets voor te doen, behalve het installeren van de biosupdate.
Intel zelf heeft nog niet officieel bevestigd dat het werkt aan nieuwe versies van oude processors. Wel gaan daar al langer geruchten over rond. Bovendien blies AMD eerder dit jaar al oudere cpu's zoals de Ryzen 7 5800X3D nieuw leven in. Verschillende moederbordmakers brengen ook moederborden met oude sockets uit. Dat doen de bedrijven vanwege de hoge ramprijzen, die consumenten dwingen oudere hardware te kopen of langer te blijven gebruiken.
Er gingen al geruchten dat Intel nieuwe versies van oudere processors zou uitbrengen, maar dat was nog niet bevestigd. Intel heeft dat nog steeds niet bevestigd, maar Gigabyte is als belangrijke hardwarefabrikant wel een serieuze bron. Hoewel Gigabyte zelf ook geen specifieke modellen noemt, zou LGA1700 betekenen dat Intel met een Raptor Lake-refresh komt. Dat komt overeen met de eerdere geruchten.
DICE geeft Battlefield 6 in het komende contentseizoen verschillende langverwachte functies. Zo komen er in december een serverbrowser en guilds, die Platoons heten in de game. Daarnaast brengt de ontwikkelaar de komende maanden meermaals nieuwe maps, wapens en andere content uit.
DICE kondigde de nieuwe functies al eerder aan en beloofde dat ze nog dit jaar zouden verschijnen. Battlefield 6-spelers kunnen vanaf 8 december groepen van maximaal honderd leden aanmaken. Deze Platoons hebben een eigen naam en tag, waardoor andere spelers ze kunnen herkennen. Ook krijgen platoonleden een XP-bonus door met elkaar te spelen.
Op 8 december introduceert DICE vervolgens de langverwachte serverbrowser. Spelers kunnen in Battlefield 6 tot nu toe alleen in een lijst met Portal-servers browsen of vooraf samengestelde afspeellijsten kiezen. Portal is de communityomgeving waar spelers zelf gamemodi, afspeellijsten en maps kunnen maken. Ook is er een functie om zelf maps en modi te selecteren en automatisch aan een game deel te nemen die daaraan voldoet.
Er is dus al een zekere vorm van een serverbrowser met communitycontent. Met de nieuwe serverbrowser kunnen spelers ook gewone officiële servers in die lijst vinden. Hoe de nieuwe functie precies verschilt van de huidige browser is nog niet duidelijk.
Nieuwe content
Battlefield 6 krijgt daarnaast in seizoen 5 verschillende soorten nieuwe content. Op 13 oktober introduceert DICE twee nieuwe maps, Las Vegas Strip en Area 51, vier nieuwe wapens en enkele voertuigen. Ook komen dan de opnieuw ontworpen versies van New Sobek City en Blackwell Fields.
Op 10 november voegt de ontwikkelaar de map European Casino en twee nieuwe wapens toe. Op 8 december start de laatste 'fase' van seizoen 5 met de release van twee nieuwe wapens en een bevroren versie van Las Vegas Strip.
Drie voormalige veiligheidsmedewerkers bij OpenAI zeggen dat ze onder 'verdachte omstandigheden' zijn ontslagen door het bedrijf. De medewerkers stellen dat ze intern zorgen uitten over de veiligheid van AI-modellen. OpenAI zegt de werknemers te hebben ontslagen omdat ze onzorgvuldig omgingen met gevoelige informatie.
"Ik geloof dat we zijn ontslagen omdat we meer prioriteit gaven aan veiligheid dan aan de kortetermijnbelangen van OpenAI", schrijft oud-medewerker Mikita Balesni in een bericht op X. Een andere ontslagen medewerker, Tomek Korbak, zegt dat hij tijdens het Hugging Face-incident de contactpersoon was voor de externe toezichthouder, Model Evaluation and Threat Research (METR). Hij vermoedt dat hij daarom ontslagen is.
OpenAI-ceo Sam Altman.
In een brief schrijven de medewerkers dat ze vrezen dat huidige werknemers zich door de communicatie over het ontslag niet meer durven uit te spreken over veiligheidsrisico's. "We geloven niet dat een pad naar superintelligentie veilig kan worden bewandeld als de mensen die het dichtst bij de risico's staan niet langer open en op basis van onderling vertrouwen met elkaar en derden kunnen communiceren", schrijven de werknemers.
OpenAI weerspreekt de beweringen in een reactie op vragen van CNN. Het bedrijf zegt dat het de drie medewerkers heeft ontslagen omdat ze onzorgvuldig zouden zijn omgegaan met gevoelige informatie. In een bedrijfsmemo die CNN heeft ingezien, zegt een onderzoeker van OpenAI, die niet bij naam genoemd wordt, dat die het 'sterk' eens is met het ontslagen drietal dat het bedrijf moet samenwerken met externe toezichthouders.
Firefly Studios brengt kasteelsim Stronghold 4 op 7 december uit in early access. Het bedrijf heeft ook een nieuwe trailer uitgebracht met gameplaybeelden. De al bestaande demo wordt verder uitgebreid.
Firefly Studios heeft een trailer online gezet van het realtimestrategiespel waarin spelers een groot kasteel moeten bouwen, beheren en verdedigen. In die trailer is gameplay te zien en komt onder meer het verhaal aan bod, naast spelelementen zoals de economie en het aanpassen van kastelen.
De ontwikkelaar heeft nu ook een releasedatum bekendgemaakt. De game komt op 7 december beschikbaar in early access op Steam. Firefly verwacht dat het spel een half jaar in early access blijft en dat er daarna een 1.0-versie uitkomt. In early access kunnen spelers een verhaalmodus met 22 missies spelen of kastelen in een sandbox bouwen.
Verder heeft de ontwikkelaar de demo van het spel uitgebreid. Er was al een demo beschikbaar waarin spelers twee missies konden spelen, maar daarin wordt nu een vrije speelmodus toegevoegd.
Update, 17.01 uur – In het artikel stond aanvankelijk dat er een demo van de game uitkwam, maar de game heeft al langer een speelbare demo. De demo wordt wel uitgebreid met een nieuwe modus. Dat is aangepast in de tekst en de titel.
Raspberry Pi heeft zijn besturingssysteem voor de singleboardcomputer uitgebracht voor pc's en Mac-computers. Raspberry Pi OS is gebaseerd op Debian 13 Trixie en bevat in de desktopversie ook tools zoals Raspberry Pi Connect, waarmee gebruikers pc's op afstand kunnen besturen.
Het bedrijf achter de Raspberry Pi schrijft dat het Raspberry Pi OS Desktop beschikbaar maakt voor alle apparaten met een x86_64-architectuur. Daaronder vallen ook Macs met Intel-processors. Het besturingssysteem werkt niet op 32bit-processors en ook niet op moderne Apple-hardware met M-socs. Dat komt doordat het gebaseerd is op Debian 13 Trixie, waarin die ondersteuning ontbreekt. Het OS bevat verder de Linux 6.12 LTS-kernel.
Gebruikers kunnen het besturingssysteem installeren op pc's en Macs, inclusief het Control Panel en alle tools die ook op de normale Raspberry Pi beschikbaar zijn. Het installeren gaat via Calamares, de standaardinstaller voor Raspberry Pi OS.
Daar valt ook Raspberry Pi Connect onder. Dat is de software waarmee Raspberry Pi's op afstand te besturen zijn. Daarmee kunnen gebruikers ook pc's op afstand aansturen. Dat is handig voor wie Raspberry Pi Connect prettiger vindt werken dan bijvoorbeeld vnc. Het enige verschil tussen Raspberry Pi Connect voor pc en Raspberry Connect voor RPi's is dat gebruikers een pc een naam kunnen geven, wat op een Raspberry Pi niet kan.
Let's Encrypt begint volgende week met de eerste tests van SSL-certificaten die geen 90, maar 64 dagen geldig zijn. Site- en serverbeheerders kunnen vanaf 14 oktober proefdraaien met die korter geldende certificaten.
Dit nieuws in het kort
Let's Encrypt-certificaten hebben standaard een geldigheid van 90 dagen, maar Let's Encrypt verlaagt dat vanaf 2028 naar 45 dagen.
Vanaf 2027 volgt een tussenstap met certificaten die 64 dagen geldig zijn.
De tijd om zonder nieuwe autorisatie een certificaat nogmaals te vernieuwen wordt korter.
Let's Encrypt schrijft dat het de standaardduur van SSL-certificaten vanaf 10 februari 2027 inkort. Vanaf die datum duren alle certificaten standaard 64 dagen. Daarvoor verlopen de laatste 90-dagencertificaten op 11 mei 2027. Dat gebeurt vanzelf, zegt Let's Encrypt. Het bedrijf gaat certificaten niet zelf intrekken.
De veranderingen zijn vanaf 14 oktober te testen in de stagingomgeving, zegt het bedrijf.
Gebruikers kunnen nog steeds kiezen voor certificaten met een kortere levensduur. Het bedrijf biedt bijvoorbeeld sinds begin dit jaar certificaten aan met een levensduur van een week. Het blijft mogelijk zulke korte certificaten te gebruiken, maar beheerders moeten dan zelf daarvoor kiezen.
Het gaat om een tussenstap naar verkorting van de levensduur van certificaten naar 45 dagen. Dat moet vanaf 2028 gebeuren. Let's Encrypt zei bij de aankondiging daarvan al dat het eerder een kortere certificaatduur van 64 dagen zou introduceren. Daarvoor waarschuwt het bedrijf beheerders nu nog eens.
Let's Encrypt zegt dat beheerders hardcoded verloopdatums zelf moeten aanpassen. Als beheerders clients gebruiken die het ACME Renewal Info-protocol ondersteunen, worden nieuw uitgegeven certificaten in de stagingomgeving vanzelf korter.
Autorisatiechallenge
Let's Encrypt maakt ook de periode korter waarin gebruikers een autorisatiechallenge kunnen hergebruiken. Nu heeft een challenge zoals HTTP-01, DNS-01 of TLS-ALPN-01 nog een hergebruikperiode van 30 dagen. Beheerders die hebben aangetoond dat ze gemachtigd zijn om een certificaat te vernieuwen, kunnen dat 30 dagen lang nogmaals vernieuwen zonder volgende autorisatie.
Vanaf februari 2027 verkort Let's Encrypt die periode eerst stapsgewijs van 30 naar 10 dagen. In 2028 neemt die verder af tot 7 uur. Let's Encrypt zegt dat dat geen invloed heeft op de rate limits van de api.
Anthropic past het gebruikersbeleid voor AI-tool Claude aan. Hierdoor mogen bepaalde toepassingen waarmee gebruikers misleidende content maken niet meer. Ook treedt Anthropic op tegen gebruikers die zonder duidelijke reden zeer onaardig of wreed omgaan met Claude. Het nieuwe beleid geldt vanaf 12 november.
In de nieuwe gebruikersvoorwaarden verbiedt Anthropic gebruikers nadrukkelijker om misleidende content te maken met chatbot Claude. Zij mogen bijvoorbeeld niet langer misleidende politieke propaganda genereren en nepnieuws verwerken en verspreiden.
Ook zag Anthropic dat gebruikers Claude vaker inzetten om surveillancetools te maken. Claude Code is een populaire programmeertool en daarmee kunnen gebruikers bijvoorbeeld software maken om mensen te volgen of analyseren. Dat mag nu niet meer.
Wees aardig tegen Claude
Verder verbiedt Anthropic voortaan herhaaldelijke en onnodige mishandeling van de AI-dienst. "Deze beleidsupdate is bedoeld om extreme gevallen te verbieden, waarbij gebruikers zich herhaaldelijk en zonder duidelijke reden wreed verhouden tot onze AI-modellen."
Het bedrijf benadrukt dat er al een soortgelijke beveiliging in de modellen is ingebouwd. Hierdoor kan Claude gesprekken beëindigen als gebruikers de tool verbaal mishandelen. De beperking geldt niet voor 'gewone vormen van frustratie, tegengas, duistere creatieve thema's en test- en onderzoekssituaties'.
Wat betekent dit voor de gebruiker?
In principe merkt de gemiddelde gebruiker niets van de nieuwe gebruikersvoorwaarden. Het document is meer een stok achter de deur voor Anthropic. Als iemand herhaaldelijk de voorwaarden schendt, heeft het bedrijf een juridische grond om hen bijvoorbeeld te verbannen. Vermoedelijk baseert het AI-model zelf ook de grenzen van wat toegestaan is op deze voorwaarden.
Het aantal wereldwijd geleverde pc's is in het derde kwartaal van 2026 ten opzichte van een jaar eerder met 20,1 procent gedaald tot 62,7 miljoen pc's. De daling komt onder andere door de aanhoudende werkgeheugencrisis, waardoor hardware veel duurder is dan voorheen. Het analistenbureau verwacht wel een tijdelijke prijsdaling.
Dat blijkt uit onderzoek van International Data Corporation (IDC). Normaliter neemt het aantal geleverde pc's in Q3 juist toe vanwege de komende feestdagen en het nieuwe schooljaar.
Volgens IDC maken fabrikanten en leveranciers zich zorgen over de grote voorraad componenten die ze eerder dit jaar hebben ingeslagen om prijsstijgingen voor te zijn.
Tweakers Desktop BBG Q2 2026
Mogelijk tijdelijk lagere prijzen
Door de hogere prijzen staat de pc-markt onder druk en neemt de vraag af. Hierdoor dreigen bedrijven met overtollige voorraden te blijven zitten. Om deze voorraden toch te verkopen, kunnen leveranciers overwegen om tijdelijke kortingen aan te bieden, stelt IDC. Volgens de analisten kan dat voor consumenten op korte termijn wat verlichting geven, maar de prijzen zullen structureel hoger blijven dan voorheen.
Daarnaast ziet IDC nog meer risico's voor de pc-markt. Zo zorgen een mogelijk verslechterende economie, aanhoudend hoge prijzen en leveringsproblemen voor een verdere daling van de vraag naar pc's.
In de onderstaande tabel zijn de leveringen van grote pc-fabrikanten, zoals Apple, Dell en Lenovo, in dit kwartaal vergeleken met hetzelfde kwartaal een jaar geleden. De gegevens zijn gerangschikt op marktaandeel.
Citrix meldt een nieuwe kritieke kwetsbaarheid in NetScaler. Hierdoor lopen gebruikers mogelijk risico op ddos-aanvallen en aanvallen waarbij op afstand code uit te voeren is. Het bedrijf roept gebruikers op om zo snel mogelijk de nieuwste versie van de webmanagement- en beveiligingstool te installeren. Voor zover bekend wordt de kwetsbaarheid niet actief uitgebuit.
Kwetsbaarheid CVE-2026-107406 heeft een CVSSv4-score van 9,5/10 en is daarmee zeer kritiek. Het gaat specifiek om een kwetsbaarheid in de NetScaler Application Delivery Controller (ADC) en NetScaler Gateway. Met deze diensten kunnen organisaties via een externe server inkomend websiteverkeer verdelen. Via de NetScaler Gateway kunnen gebruikers op afstand toegang krijgen tot bedrijfssystemen.
Volgens Citrix zijn NetScaler ADC- en Gateway-apparaten alleen kwetsbaar als ze een bepaalde configuratie hebben. De systemen moeten geconfigureerd zijn als Security Assertion Markup Language (SAML), Identity Provider (IdP) of Service Provider. Klanten moeten de onderstaande versies zo snel mogelijk updaten:
Versie
Updaten naar
Citrix NetScaler ADC and NetScaler Gateway
14.1-73.46 en nieuwer
Citrix NetScaler ADC and Citrix NetScaler Gateway
13.1-64.29 en nieuwer
Citrix NetScaler ADC 14.1-FIPS
14.1-73.46 FIPS en nieuwer
Citrix NetScaler ADC 13.1-FIPS en 13.1-NDcPP
13.1.37.283 en nieuwer
Er zijn weinig details bekend over de exacte aard van de kwetsbaarheid. Wel laat Citrix weten dat het gaat om een geheugenoverflow. Bij dit soort kwetsbaarheden schrijft software meer data naar het geheugen dan er ruimte voor is. De 'overflow' van data wordt vervolgens ergens anders opgevangen. Als de data op een bepaalde kwaadwillende manier gestructureerd is, kan dat een systeem breken of zorgen voor andere onbedoelde effecten.
Citrix vaak in het nieuws
Citrix is vaak in het nieuws vanwege beveiligingsincidenten. De NetScaler-toepassing wordt massaal door grote bedrijven gebruikt. Als daarin een kwetsbaarheid blijkt te zitten, heeft dat vaak grote gevolgen. Zo werden de Nederlandse Rijksoverheid en Nederlandse ziekenhuizen slachtoffer van uitgebuite kwetsbaarheden in de software.
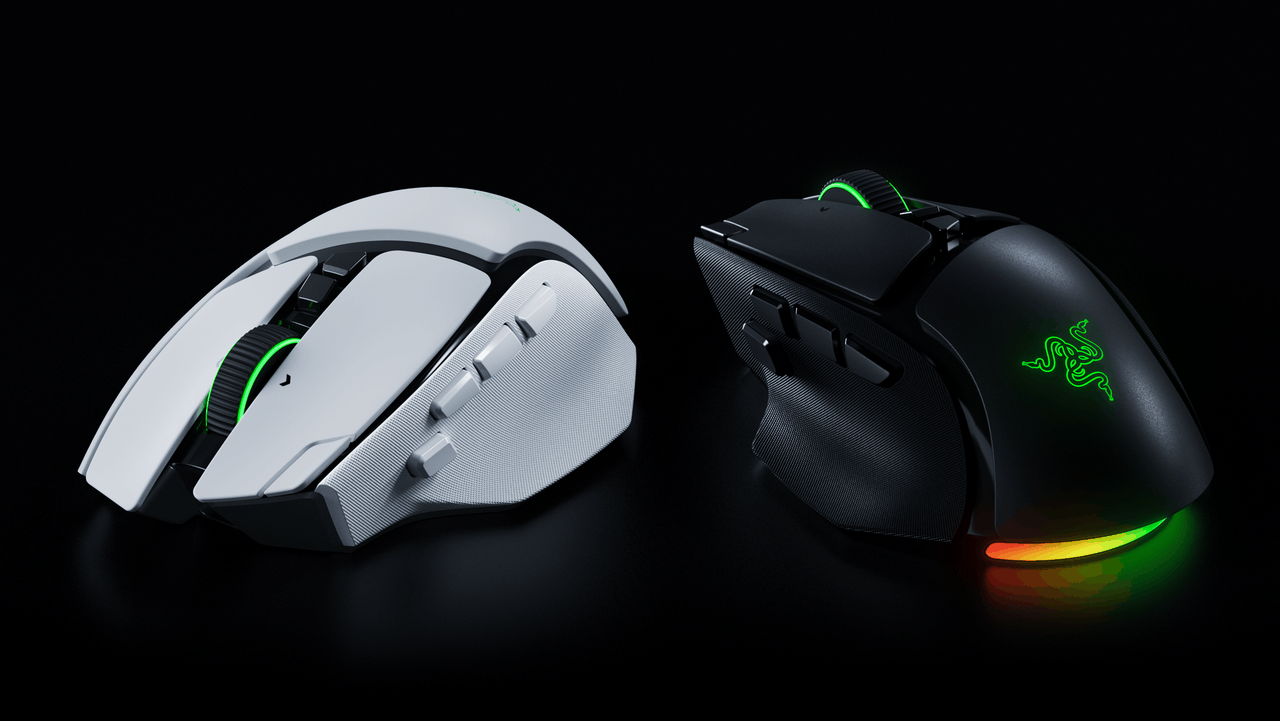
Razer brengt met de V4 Pro een vervolg op de populaire Basilisk V3 Pro uit. De vernieuwde muis is onder meer 12 gram lichter dan zijn voorganger en heeft twee extra duimknoppen. De Razer Basilisk V4 Pro kost 180 euro en is nu verkrijgbaar.
De nieuwe gamingmuis van Razer heeft volgens de fabrikant een nieuwe optische sensor met een maximale gevoeligheid van 50.000dpi. Ook heeft de Basilisk V4 Pro een vernieuwd scrolwiel, dat zijwaarts kan klikken en een weerstandloze freespinmodus heeft.
Gebruikers kunnen de muis op verschillende manieren met een systeem verbinden. Zo levert Razer een HyperSpeed Wireless Gen-2-dongel voor een draadloze verbinding en heeft de muis ingebouwde bluetoothondersteuning. Gebruikers kunnen de muis ook nog steeds bedraad aansluiten. Het is onduidelijk om welke aansluiting het gaat. Vermoedelijk is dat net als bij de voorganger een USB-C-aansluiting.
Razer heeft de accuduur bovendien aanzienlijk verlengd. Bij een pollingrate van 1000Hz gaat de muis volgens Razer 200 uur mee. Dat was voorheen 90 uur. Opladen gebeurt via de kabel of via de los verkrijgbare Mouse Dock V2 Pro of HyperFlux V2-muismat. Razer levert hiervoor een apart onderdeel waarmee de muis draadloos kan opladen. De Dock en HyperFlux kosten respectievelijk 70 en 140 euro.
Specificaties
Razer Basilisk V4 Pro
Razer Basilisk V3 Pro
Verbindingen
- Razer HyperSpeed Wireless Gen-2 - Bluetooth 6.2 - Bedraad
- Razer HyperSpeed Wireless - Bluetooth - Bedraad
Accuduur
Tot 200 uur bij 1000Hz Tot 275 uur via Bluetooth 6.2
SpaceX heeft opnieuw spectrumlicenties gekocht om cellulair internet aan te bieden. Daarmee wil het bedrijf van Elon Musk zelf als mobieletelecomprovider opereren. Naar verluidt heeft het bedrijf 8 miljard dollar voor de licenties betaald.
Het gaat om de overname van licenties voor een 800MHz-frequentieband. Het geld gaat volgens bronnen van The Wall Street Journal naar investeringsbedrijf Grain Management. Dit bedrijf kocht de licenties vorig jaar van T-Mobile. Toezichthouders moeten de overname door SpaceX nog goedkeuren, aldus het ruimtevaartbedrijf.
Uitbreiding cellulair internet
De licenties zijn bedoeld om cellulair internet aan te bieden via zendmasten. Zo leveren conventionele providers mobiel internet. SpaceX-dochter Starlink biedt al via een eigen infrastructuur draadloos internet aan. Dat gebeurt via satellieten en Starlink-ontvangers.
SpaceX en Starlink kunnen dankzij de licenties hun internetdiensten uitbreiden met regulier mobiel internet via zendmasten. Daarvoor hebben gebruikers geen speciale hardware nodig. Ook kan het bedrijf zo internet leveren op plekken zonder satellietdekking of in gebouwen.
SpaceX werkt al langer aan een uitbreiding van zijn internetdienst via Starlink. Ongeveer een jaar geleden betaalde het bedrijf 17 miljard dollar voor andere frequentiebanden. Die waren bedoeld om zelf via die frequenties mobiel internet op aarde aan te bieden, in plaats van via banden die onder een licentie van T-Mobile vallen. SpaceX doet dit voor de Starlink Direct to Cell-dienst.
Update, 11.25 uur – Het artikel was gebaseerd op bronnen van The Wall Street Journal. Er is ook officiële informatie bekend van SpaceX zelf. Het artikel is omgeschreven om de bevestigde informatie en de vermeende informatie te scheiden.
Het Nederlandse Openbaar Ministerie gaat niet verder met de zaak van de Autoriteit Consument & Markt tegen een vermeend netwerk van thuisaccuverkopers. De ACM startte deze zaak na meer dan duizend meldingen over oplichting, misleiding en opdringerige verkooptechnieken door die verkopers.
Dit nieuws in het kort
Het Openbaar Ministerie seponeert de zaak van de ACM tegen mogelijke thuisaccuoplichters.
Onderzoek zou te veel werk zijn voor opsporingsdiensten.
De ACM kan in beroep gaan, maar doet dat niet.
Het OM zegt tegen consumentenprogramma Radar dat iedere melding in deze zaak individueel zou moeten worden onderzocht. Dat kan bovendien alleen als er ook aangifte is gedaan. Volgens de openbare aanklager zou dat proces te veel werk zijn voor opsporingsdiensten.
Daarom seponeert het OM de zaak, wat betekent dat de instantie geen verder onderzoek doet. Volgens het OM kan een 'civiele of bestuurlijke procedure' een alternatief zijn.
De ACM kan in beroep gaan tegen het besluit van het OM. De toezichthouder zegt tegen Radar niet in beroep te gaan. Omdat het zou gaan om een netwerk van oplichters, stelt de ACM dat het OM nodig is om maatregelen te nemen. "De mogelijke overtredingen gaan verder dan overtreding van het consumentenrecht waar de ACM toezicht op houdt", aldus de toezichthouder.
Vermeende oplichters
De ACM deed in maart van dit jaar aangifte tegen een netwerk van vermeende opdringerige en misleidende thuisaccuverkopers. De verkopers zouden zich als bedrijven voordoen die in het echt niet bestaan, mensen overrompelen en agressief worden als klanten onder een 'vrijblijvende offerte' uit wilden komen. Radar zegt dat het nog steeds meerdere klachten per week ontvangt over deze praktijken.
Het consumentenprogramma herleidde de klachten tot callcenter Global Marketing Bridge. Die partij kreeg eerder boetes van de ACM voor misleiding bij de verkoop van energiecontracten.