Anthropic gaat Project Glasswing en het Cyber Verification Program samenvoegen. Daardoor krijgen meer organisaties toegang tot de geavanceerdste modellen van het bedrijf, waaronder Mythos 5.1 en minder streng beveiligde versies van Claude Opus 5.5 en Sonnet 5.5.
Anthropic meldt dat het gecombineerde cyberverificatieprogramma bestaat uit drie toegangsniveaus, die allemaal hun eigen verificatie-eisen hebben. Elk niveau biedt toegang tot de eerdergenoemde modellen, maar de mate van beveiliging verschilt.
De laagste categorie, Defense Access, is voor defensief werk. Dat bestaat uit onder meer incidentrespons, reverse-engineering van malware en het analyseren en valideren van kwetsbaarheden. Hiervoor komen onder meer beveiligingsteams van bedrijven, beheerders van kritieke infrastructuur en beheerders van open source software in aanmerking. Anthropic streeft ernaar binnen enkele dagen op aanvragen voor dit programma te reageren.
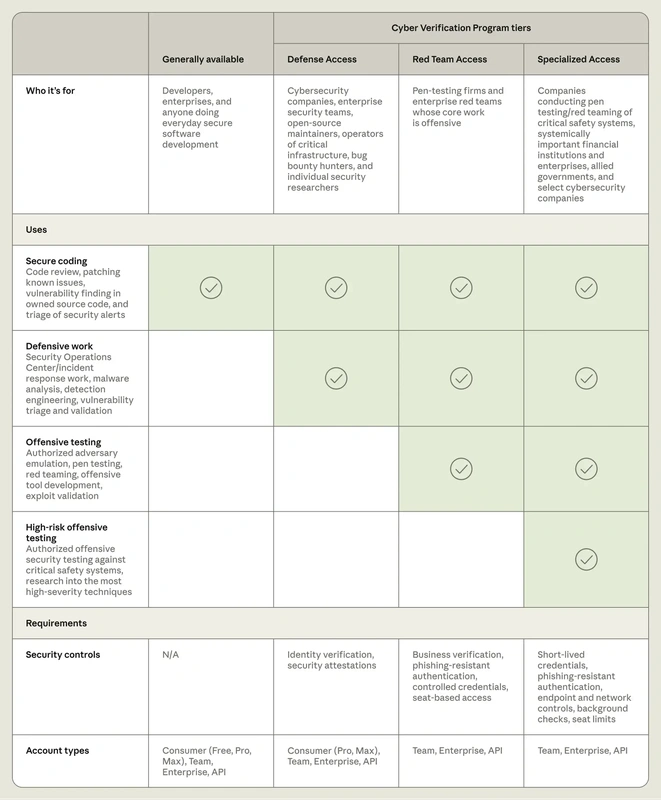
Red Team Access is voor penetratietests en redteamingtests. Organisaties in deze categorie mogen vijandige tests uitvoeren op systemen waarvoor ze geautoriseerd zijn. Claude blokkeert nog steeds acties die fysieke schade of massale verstoringen kunnen veroorzaken, zoals het verspreiden van ransomware of het beschadigen van fysieke systemen. Anthropic wil aanvragen voor deze categorie binnen enkele weken behandelen. In de tussentijd plaatst het teams in de Defense Access-categorie.
Aanvallen op overheidsnetwerken
Het gespecialiseerde toegangsniveau kent de minste blokkades. Deze categorie is bedoeld voor een 'beperkt aantal geverifieerde organisaties' die toestemming hebben om veiligheidssystemen te testen die het leven van mensen of markten kunnen ontwrichten. Anthropic noemt onder meer overheidsnetwerken, elektriciteitsnetten en telecomnetwerken.
Anthropic beoordeelt samen met de Amerikaanse overheid elke organisatie die tot deze categorie wil toetreden. Bestaande leden van Project Glasswing stappen over naar deze categorie en hoeven niet opnieuw goedkeuring aan te vragen.
Anthropic heeft de beveiligingen van elk niveau beoordeeld door Claude Opus 5.5 te testen met CyScenarioBench, dat cybersecuritycapaciteiten van llm's meet. Zonder toegang tot het programma blokkeerde het model bij elke taak al bij de eerste prompt.
In de categorie Defense Access blokkerde Opus bij 46 van de 50 proeven op een bepaald moment. Vier van de proeven rondde het model succesvol af. Bij de niveaus voor red teams en gespecialiseerde toegang deden zich geen blokkades voor. Bij deze niveaus voltooide Opus 34 van de 50 proeven succesvol.


 Verder kan je natuurlijk kosten-technisch wel uitwijken naar openrouter..


