Tientallen mensen zagen boetes van anderen door datalek bij CJIB

'Enkele tientallen personen' zagen door het datalek van eind vorige week bij het Centraal Justitieel Incassobureau (CJIB) boetes en andere informatie die voor een ander waren bedoeld. Dat zegt de staatssecretaris van Justitie en Veiligheid. Het datalek ontstond door 'een fout in een nieuwe release van software'.

"Gedurende circa een etmaal zijn ongeveer 6000 vorderingen van verkeersboetes, strafzaken en overheidsincasso's foutief gekoppeld aan personen", zegt staatssecretaris Claudia van Bruggen over het datalek. Door die fout hebben 'enkele tientallen personen' via MijnCJIB 'informatie kunnen inzien die niet op hen van toepassing is'.

Van Bruggen zegt dat de fout ontstond door 'een nieuwe release van software die zorgt voor de koppeling van zaken aan personen'. Verdere details hierover deelt ze niet. Het CJIB constateerde de fout op woensdag 26 augustus. Daarop haalde de instantie MijnCJIB offline tot zondag 30 augustus.

Daarnaast zijn door de fout brieven naar de verkeerde mensen gestuurd. Het is niet duidelijk hoeveel brieven verkeerd zijn verzonden. Het Centraal Justitieel Incassobureau informeert mensen die zijn geraakt door het lek.
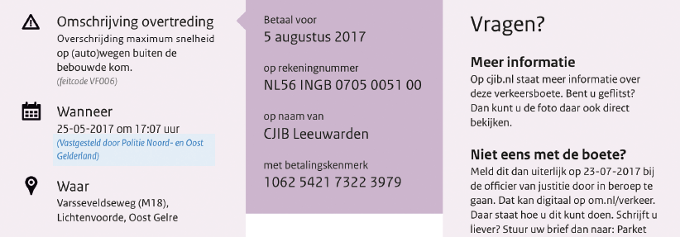
Verkeersboete CJIB
Een voorbeeld van een verkeersboete van het CJIB

Door Hayte Hugo

Redacteur

04-09-2026 • 11:30

72

Reacties (72)

Sorteer op:

Weergave:

Kon er uit de boete en informatie herleidt worden wie de daadwerkelijke schuldige was? Of zag je alleen een boetebedrag met locatie?

In dat laatste geval denk ik van… vervelend maar niet heel erg spannend.
Locatie, tijdstip, overtreding, boetebedrag, voertuig gegevens, persoonsgegevens. Dit soort gegevens vind je niet erg dat dit de wereld in geslingerd worden over je?

Stel dat je solliciteert op een baan als taxi chauffeur of rijinstructeur; dan wordt het bijvoorbeeld niet op prijs gesteld dat je een aantal overtredingen hebt begaan in de buurt van een basisschool 15 kilometer per uur te hard. Dan kun je fluiten naar je baantje. (Overigens zou het naar mijn mening niet erg zijn om zulke figuren niet zulke banen te laten hebben)

[Reactie gewijzigd door Raymond Deen op 4 september 2026 11:45]

Overigens zou het naar mijn mening niet erg zijn om zulke figuren niet zulke banen te laten hebben
Iedereen kan fouten maken. Zou de persoon die dit lek veroorzaakt heeft ook nergens meer achter een computer plaats mogen nemen? Nogal excessief toch?
Wel achter een computer, maar niet met zeggenschapover dit soort risicovolle projecten..
Alsof deze persoon volgende keer alles wat hij/zij doet niet minstens triple-checked. Eigenlijk zou je juist dit soort mensen op risicovolle projecten moeten hebben.
Maar dan stel je dat er een onervaren persoon op een veel te hoge functie zit, dan lijkt mij dat een probleem van de manager daarvan die verkeerde keuzes heeft gemaakt en moet zijn rol ook herzien worden.
Ooit is iemand onervaren voor een risicovol traject.

Niemand doet dit bewust dit is echt wel 2 tot 3x getest. En intern zal er echt wel gekeken worden hoe dit mis kon gaan.
Als je als junior in een senior rol gezet wordt, ben je als manager toch echt heel verkeerd bezig.
Leuke (al dan niet bewuste) mis interpetatie.

Er zit echt wel verschil tussen een senior en senior. Mensen moeten groeien in een rol ook als Senior.

Het is net alsof een Senior magisch alles goed doet. Of een senior manager ineens een team efficent maakt. Of een Senior CEO ineens 10% weer winst maakt.

Zo werkt het natuurlijk niet.

Als je geen fouten mag maken kan je weinig/geen ervaring op doen. Je leert niet alles van alleen maar kijken.
Asl iemand zou denkt dat het slim is om een vliegtuig te kapen en dat zou uitvoeren, dan hangen daar consequenties aan. Mensen die zich misdragen in een vliegtuig mogen zelfs lange tijd niet mee op vluchten.
Als iemand een verzekeraar oplicht of rentes op leningen niet betaalt omdat die denk daar beter van te worden is dat ook een fout. Dat wordt centraal geregistereerd en dan krijg krijg je geen lening of verzekering meer bij andere aanbieders.
Als je je geld verdient met zeer privacygevoelige data en je verprutst het, dan is daarvoor iemand verantwoordelijk en die zou daar de consequenties van moeten voelen. Dat kun je zelf zijn omdat je je niet hebt gehouden aan afspraken, of een manager die jou die taak niet had moeten toevertrouwen. Als de hele structuur niet klopt dan zouden er wat hoge ambtenaren moeten opstappen of een minister, zodat voor iedereen duidelijk is dat wat gebeurd is nooit meer zou moeten voorvallen. Maar zo werkt het in Nederland helaass niet omdat je hier bijna overal mee wegkomt. En zo zullen we er hier mee moeten leven dat om de haverklap iemand die dik betaald krijgt 'fouten mag maken'.
Vooruitgang boeken in een baan of als skill met de beste intenties gaat vergelijken met een vliegtuig kapen. Tja dat slaat natuurlijk gewoon nergens op.
De Zuid-Afrikaanse cabaretier Trevor Noah heeft een mooi boek geschreven waarin hij duidelijk maakt dat wat de ene de een criminaliteit noemt, de ander dat niet zo ervaart. Harari beschrijft mooi dat mensen bedrijven hebben opgericht om persoonlijke aansprakelijheid te kunnen uitsluiten en dus met dingen weg te kunnen komen. Wanneer je van Google of Meta de opdracht krijgt om de algoritmes voor Myanmar te optimaliseren en naar aanleiding van jouw handelen wordt de Rohingya bevolking afgeslacht, dan hoef je je niet schuldig te voelen want dat was de verantwoordelijkheid van het bedrijf. Je zou je echter wel moeten afvragen wat je te weeg brengt voordat je de opdracht uitvoert. Toch werd Zuckerberg op het matje geroepen (en naar goed Amerikaans gebruik niet bestrafd voor iets wat in het buitenland was aangericht) omdat hij verantwoordelijk was voor mijn organisatie.
Wanneer een organisatie werkt met gevoelige gegevens en fouten grote invloed hebben die niet alleen de aandeelhouders van het bedrijf raken, dan moeten er procedures zijn die die fouten voorkomen en anders heel snel aan het licht brengen. Als bij cjib iemand de opdracht heeft gekregen om iets aan te passen en niet te testen of een ongeteste update uit te rollen, dan had hij aan de bel moeten trekken. Maar ook als hij dat niet heeft gedaan is er nog iemand verantwoordelijk voor zijn handelen en dat loopt op tot een minister. Ik denk dat dit soort grove fouten tot functies elders zouden moeten leiden en ook dan blijft het een leerschool. Het feit dat we in Nederland bijna nooit consequenties verbinden aan kapitale fouten maakt dat mensen ook steeds onzorgvuldiger worden en dat bijvoorbeeld data aan de lopende band wordt gelekt. Als je apotheker of chirurg net zo onzorgvuldig zou zijn, dan zou je het waarschijnlijk anders zien en denk ik dat je niet zou zeggen dat ze vooruitgang hebben proberen te boeken in hun baan.
Kortom iedereen kan fouten maken en daarvan leren, maar dat hoeft niet te betekenen dat er geen consequenties hangen aan die fouten. Soms krijg je gewoon één kans en als je die verprutst, dan moet je eigenlijk iets anders gaan doen (zoals dat bij bijvoorbeeld sporters altijd al geldt).
Maar jij hebt het over onervaren en risicovol, dat is in mijn visie toch echt wel junior en senior.
Als je onervaren bent, dan ben je geen senior.
Promotie van junior naar senior omvat vaak ook andere werkzaamheden die je als junior nog niet hebt gedaan. Dus ja, je kunt dan ook onervaren zijn als senior.
Uiteindelijk maakt iedereen wel een keer een fout. Natuurlijk moet er bij herhaling ingegrepen worden, maar als iedereen en z'n manager bij z'n eerste foutje ontslagen moet worden en nooit meer aan de slag mag zitten we binnenkort allemaal op de bank.
Daarom zijn ze bijvoorbeeld in de luchtvaart heel erg duidelijk: het gaat er niet om dat er een schuldige wordt aangewezen, maar dat het niet meer gebeurt. Is het misgegaan bij het testen of bij de requirements of bij deployment. En hoe kan dat worden voorkomen in de toekomst.

En maar heel zelden is de oplossing om een bepaald persoon te ontslaan.
blij om te horen dat jij nooit een fout hebt gemaakt.
Ik snap je voorbeeld maar we moeten ook weer niet meteen in de privacy panic mode schieten.

Dat één persoon per abuis mijn boete toegezonden heeft gekregen, is natuurlijk iets compleet anders dat dan de halve wereld die informatie zou kunnen achterhalen. Er zijn waarschijnlijk ook 10 mensen die je overtreding "live" hebben zien maken. De kans dat werkgever daarbij zit en je hoofd of kenteken herkent is groter.
Kun je dit onderbouwen? In de praktijk gebeurd dit niet en dat mag ook helemaal niet.
Locatie, tijdstip, overtreding, boetebedrag, voertuig gegevens, persoonsgegevens. Dit soort gegevens vind je niet erg dat dit de wereld in geslingerd worden over je?
Relaxt Raymond! Ik stel toch de vraag omdat dit niet duidelijk wordt uit het artikel?

Ik stel alleen dat het minder erg is als jij als ontvanger een ander boete i.c.m. locatie krijgt van iemand anders zonder dat daadwerkelijk persoon te achterhalen is? Tuurlijk vind ik het erg als er persoonsgegevens gelekt worden.

Bovendien kan ik jouw genoemde voorbeeld niet bepaald herleiden of opmaken uit dit artikel?
Daar heb je de VOG toch voor?

En verkeersboetes tellen daar niet in mee.

Dus je voorbeeld van solliciteren, als je VOG in orde is, maar je rijdt week een een verkeersboete, dan zullen ze dat alleen weten als je het verteld.
Alsof alle werkgevers met dergelijke regels al die data hebben gezien. Zo dramatisch is dit nou ook weer niet.
Hahaha, je bedoelt het inderdaad goed, maar onderbouwt het het met preciés het verkeerde voorbeeld.

Het is meer dat je vrachtwagenchauffeur wilt worden en een keer 's nachts op de snelweg 140 hebt gereden en daarom afgewezen zou worden. Dat is een beter voorbeeld :-)
"en een keer gesnapt werd wanneer je 's nachts op de snelweg 140 hebt gereden", bedoel je.

Over het algemeen is dit een rijstijl. De kans dat iemand eens echt per ongeluk te snel rijdt en dan net die ene keer gesnapt wordt is behoorlijk klein.
Als het om brieven gaat, jazeker, daarin staat de registrant van de auto (dat is degene die ze verantwoordelijk houden). Als mijn vriendin een (flits)boete krijgt komt ie op mijn naam binnen.

In het artikel staat maar een snippet van de boete(brief), er staat veel meer info op (beetje raar dat de ondertitel dat niet duidelijker aangeeft).

[Reactie gewijzigd door watercoolertje op 4 september 2026 11:45]

Het CJIB verstuurd niet alleen verkeersboetes(welke veelal gekoppeld zijn aan een voertuig/eigenaar voertuig), maar ook strafbeschikkingen en schadevergoedingsmaatregelen.

Die laatste categorie is op basis van BSN geloof ik met persoonsgegevens.
Zover ik de PDF van de staatssecretaris interpreteer is dat nog niet (geheel) bekend/duidelijk:
Voor wat betreft de in deze periode verzonden brieven wordt op dit moment uitgezocht hoeveel brieven mogelijk foutieve persoonsgegevens bevatten
Het CJIB voltooit zo snel mogelijk de analyse ten behoeve van de persoonlijke communicatie naar betrokkenen. Op basis van een afgeronde analyse zal een definitieve melding aan de Autoriteit Persoonsgegevens worden gedaan.
Daar wordt dus aan gewerkt, en er volgt dus nog een definitieve melding bij het AP (voorlopig is er dus enkel een voorlopige melding)
Volgens mij zijn het brieven welke je benoemen in de aanhef. of alleen de naam genoeg is weet ik niet maar kan niet zuiver zijn.

Wat ik me nu afvraag, krijgen ze zelf ook een boete voor het lekken van gegevens
informatie kunnen inzien die niet op hen van toepassing is
Kan meer dan vervelend zijn. Deze mensen zagen verkeerde informatie.
Daarnaast zijn door de fout brieven naar de verkeerde mensen gestuurd
En er zijn dus mensen die de brieven niet hebben gekregen.

Lastig als je een boete moet betalen of reageren op een strafbeschikking binnen een bepaalde termijn.

[Reactie gewijzigd door moimeme op 5 september 2026 01:22]

Toch wel knap hoe dat qua architectuur kan en door een OTAP straat is gekomen...
Ja nogal.

Je logt in als Henk en krijgt gegevens van Truus, Piet, Klaas te zien?

Ik zou op zijn minst een test verwachten waarin wordt gecontroleerd dat alle teruggekomen items voor mij zijn bedoeld. Misschien niet in de UI test, hoewel, why not, maar zeker uit het back-end.

Tenzij de fout natuurlijk is, dat Henk en Truus, Piet en Klaas is; met andere woorden de ID is duplicaat, de query deugd op een andere manier niet..

select ...
from boetes
where
personOfInterestId = @personId
or isnull(personOfInterestId, 1);

En laat Henk nou net Id 1 hebben.
Wat for the love of Henk ik niet zou weten waarom je die null-check in deze context zou doen, but allas. Als ik het kan verzinnen wordt het vast gedaan.

[Reactie gewijzigd door The.ike op 4 september 2026 12:37]

De data is verkeerd gekoppeld dus daarom krijgt Henk die gegevens van Truus te zien.

Het koppelen van de data had dus beter gecontroleerd en getest moeten worden.
Maar dit is een architectuur issue of een database-migratie issue. Maar dat test je dus wel, alhoewel verkeerde boetes te zien zijn misschien minder snel opvalt op een testomgeving.

Maar als je primairy-keys gaat aanpassen (zoiets is het toch) dan is dat niet ff een kleine update, en waarom zou je dat doen? Het blijft een raar incident.

Ik heb gewerkt voor banken, boekhoudpakketten, CRM's en een primairy & foreign-key update komt eigenlijk nooit voor.

Het lijkt me eerder een foute query waardoor je éxtra boeten te zien krijgt (een OR of zo die teveel uitscoped).
Foreign key nog weleens als je een koppeling met een nieuwe stamtabel maakt, maar verder niet echt inderdaad tenzij je iets fundamenteels aan de architectuur wijzigt.

Dat lijkt hier echter niet het geval omdat er maar tientallen personen geraakt worden door dit probleem, zo meldt cjib. Dat duidt naar mijn gevoel op een subgroep met waarschijnlijk andere boetes dan een gemist flitspaaltje. Maar ja, we zullen waarschijnlijk de details nooit te horen krijgen, net zoals bij die vele lekken die dit jaar al langs gekomen zijn in het nieuws.
Het is meer dan een kwestie van privacy: Henk krijgt niet de gegevens van Henk te zien, wat ook voor problemen kan zorgen. Je gaat niet voor niets kijken bij de CJIB.

[Reactie gewijzigd door moimeme op 5 september 2026 01:30]

Je hebt gelijk. Die kant van het verhaal is ook belangrijk, want zo betaal je misschien je eigen boete niet, of te laat, wanneer je hem niet ziet.
Voor boeten is lullig. Maar voor schikkingen dramatische. De officier van justitie heeft geen speelruimte. Dan moet ie vervolgen. Ik vraag mij af als justitie iets aan gaat doen.

[Reactie gewijzigd door moimeme op 8 september 2026 23:43]

Het werken onder architectuur en een OTAP straat hebben bij CJIB zijn beide aannames denk ik? Kan best zijn dat ze nog 'op zn jan boeren fluitjes' werken ;-)
Als je niet of niet goed test is dat prima mogelijk
Fouten zijn te verwachten. Ze proberen te voorkomen is zelden genoeg. Maar ik lees nergens dat er een duidelijke limiet is om gevolgen op de gedupeerden af te schuiven. Ik ben dus benieuwd wat CJIB uit zichzelf gaat noemen en of ze verantwoordelijkheid inhoudelijk terug nemen. Of met welke onduidelijkheid en vaagheid ze proberen weg te komen. Ze veroorzalen bij gedupeerden meerdere problemen die ze wettelijk hadden moeten voorkomen. Dan moet ook blijken dat ze zo veel mogelijk van die problemen erkennen en ongedaan proberen te maken. Anders is de verplichting om de problemen te voorkomen weinig tot niets waard.

[Reactie gewijzigd door kodak op 4 september 2026 12:34]

Ik heb jouw reactie 4x doorgelezen, maar ik kan er werkelijk geen touw aan vastknopen. Misschien moet je hem nog even bewerken en wat duidelijker maken?
Dan lees ik graag wat je precies niet duidelijk is. Het onderwerp is dat CJIB wel problemen kan veroorzaken maar dat er geen duidelijkheid is over wat CJIB kan en wil doen om de gevolgen voor gedupeerden ongedaan te maken.
Wellicht kunnen ze de boetes van de gedupeerden kwijtschelden ter compensatie...
Op basis van welke bevoegdheid verwacht je dat CJIB dat dan kan doen? Want ze voeren wettelijke taken uit om te infomeren over boetes en om geld te incasseren namens anderen.

Mijn vermoeden is dat CJIB zowel geen fouten mag maken maar als die zich voor doen ze de gevolgen ook niet zomaar mogen beperken voor gedupeerden.
Niet alleen in Nederland..

Ik kreeg van de week Duitse boetes van 2 andere mensen opgestuurd samen met die van mij..
Klinkt als bewuste actie van naming & shaming wegmoffelen als AVG foutje. 😉

Als serieuze noot: Wat betekent het nu voor alle mensen die niet geïnformeerd worden? Is er dan gegarandeerd niets van hun gedeeld met anderen? Gaat AP nog onderzoek doen of daadwerkelijk goed in kaart is gebracht welke gegevens zijn gelekt?
Wat een blunder, zeg! Is dit niet in een testomgeving eerst getoetst? Schijnbaar niet anders hadden ze dit moeten opmerken alvorens dit in de productie omgeving door te voeren. Ook ben ik benieuwd welk zaaksysteem zij dan in gebruik hebben.
Ik denk eerder een follow-up over de omvang
Ah, ik heb er 1 gekregen. Stomme fout, zat niet op te letten.

Naam was verkeerd, iemand anders.

Rest klopt allemaal wel, tijdstip, kenteken, adres etc.
Heb je 'm ook betaald voor die ander?
Melding AP en weer door :')
Dat is het, geen (persoonlijke en juridische) verantwoordelijkheid bij verantwoordelijk bestuurders. Misschien een sorry, maar daarmee beken je schuld of verantwoordelijkheid (dus vaak niets meer dan 'we betreuren het' dat onderdeel is van het downplayen), en weer door. Victim blaiming gaat hier niet op, want de slachtoffers zijn prive personen.

Inmiddels is de samenleving eraan gewend.

[Reactie gewijzigd door litebyte op 4 september 2026 11:40]

Waar gewerkt wordt worden fouten gemaakt, gelukkig dat we niet in een maatschappij leven waar een foutje gelijk zwaar wordt afgestraft.
Een postnl maakt ook datalekken door mijn belastingpapieren bij de buren door de brievenbus te bezorgen. Daar horen we dan nooit iemand over. En een foutje kan gebeuren, dat is hier ook het geval. Niks aan de hand, als je je aan de snelheid had gehouden was er helemaal niks aan de hand geweest denk ik dan maar.
Nee want postNL is de transporteur net als je provider dat is, degene die het opent veroorzaakt de datalek.
Het is dan ook de taak van de transporteur om het bij de juiste persoon te brengen. Nu lijkt het wel alsof postnl nu geen enkele blaam krijgt..
Hiermee maakt PostNL een datalek mogelijk, maar veroorzaak het mijns inziens niet. De bewoner die post gericht aan iemand anders veroorzaakt het feitelijke lek. Ongeopende verkeerd bezorgde of naar een oud adres verstuurde post is nog geen datalek.
Ah, dus als de politie datalekken heeft is dat niet erg want gewone mensen komen nooit met de politie in aanraking. Net als het OM. Iets met sarcasme.

Om te kunnen reageren moet je ingelogd zijn