Door Kevin Krikhaar

Redacteur

Kan AI een nucleaire ramp veroorzaken? 'AI heeft mogelijk al mensen gedood'

12-10-2026 • 06:00

233

mmmm

Volgens AI-bedrijven kunnen hun modellen in de toekomst ongekende schade aanrichten. Ook steeds meer vooraanstaande wetenschappers waarschuwen voor doemscenario's als we AI niet in toom houden. Maar experts wijzen erop dat de technologie nu al risico's meebrengt op het slagveld en in het cyberdomein. Hoe gevaarlijk is AI in oorlog en bij cyberaanvallen?

Er gaat geen week voorbij of er neemt weer iemand ontslag bij een AI-bedrijf en claimt dat deze technologie fikse existentiële risico's met zich meebrengt. Zo ging AI-onderzoeker Jacob Coxon een maand geleden weg bij Anthropic omdat het bedrijf 'gokt met onze levens'.

Het voormalige hoofd van OpenAI's veiligheidsteam, David Robinson, waarschuwt in een opinieartikel dat AI-bedrijven veel te onzorgvuldig te werk gaan. Ook een veiligheidsonderzoeker bij Google DeepMind, Josh Engels, verliet het bedrijf vorige maand uit bezorgdheid dat AI-systemen binnen vijf jaar voor 'immense schade' kunnen zorgen. "Ik weet niet zo zeker hoe groot die kans is, maar ik denk dat die groot genoeg is om dit het belangrijkste probleem van de wereld te maken."

AI-bedrijven ontkennen de geschetste risico's niet. Onlangs riepen Anthropic, OpenAI en xAI op om het tempo van de ontwikkeling van AI te verlagen, naar eigen zeggen om te zorgen voor regulering die de immense risico's kan beperken. Dat kun je natuurlijk simpelweg afdoen als marketing, maar het sentiment weerklinkt ook bij steeds meer onafhankelijke deskundigen. Onder meer AI-'godfathers' Geoffrey Hinton en Yoshua Bengio waarschuwen in een brief dat het vermijden van de risico's van AI een 'wereldwijde prioriteit' zou moeten zijn, net zoals het voorkomen van pandemieën en een nucleaire oorlog.

Tegelijkertijd vindt de derde AI-godfather, Yann LeCun, de doemwaarschuwingen maar overdreven. Hij maakt zich naar eigen zeggen totaal geen zorgen dat AI de mensheid kan uitroeien en zegt dat de huidige incidenten, waarbij AI-agents uit 'eigen' beweging bedrijven hackten, makkelijk voorkomen hadden kunnen worden.

AI heeft nu mogelijk al doden op zijn geweten

De meeste doemvoorspellingen gaan over de risico's die AI-modellen over tientallen jaren kunnen vormen. Volgens Marijn Hoijtink, universitair hoofddocent internationale betrekkingen aan de Universiteit Antwerpen, leidt dat af van wat AI nú al kan.
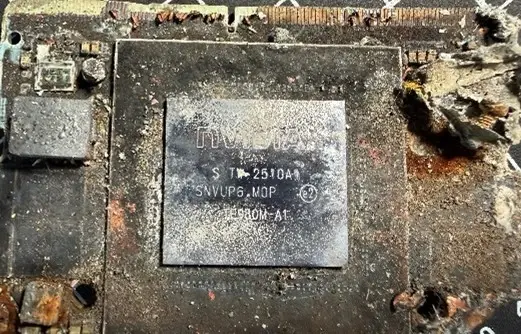
Nvidia-chip van drone
Oekraïne vond deze Nvidia Jetson Orin-chip in een
Russische drone.

"Er zijn al tig voorbeelden van AI-modellen die een kritische rol spelen bij besluitvorming op het slagveld. AI selecteert en identificeert bijvoorbeeld mogelijk relevante doelwitten die daarna kunnen worden aangevallen." Daarnaast wordt AI ingezet om drones autonoom te laten vliegen en voorgeprogrammeerde doelwitten te laten aanvallen.

Het staat nog ver af van de claim van Anthropic dat er 10 procent kans is dat AI de mensheid in het komende decennium uitroeit, maar volgens Hoijtink kun je dus beargumenteren dat AI nu al wel mensen doodt. Dat gebeurt (nog) niet volledig zelfstandig en niet zonder menselijke betrokkenheid, maar ze stelt dat er op zo'n kritisch moment maar weinig ruimte is om beslissingen van de AI-agent tegen te houden. "Het is ook niet zo dat zulke drones met duizenden rondvliegen boven het slagveld, maar er wordt zeker mee geëxperimenteerd en getest."

AI maakt cyberaanvallen toegankelijker

Roy Lindelauf, hoogleraar Data Science in Militaire Operaties aan de Nederlandse Defensie Academie, vindt ook dat discussies over de potentiële existentiële dreiging van AI de huidige risico's vertroebelen. Volgens hem bevinden die risico's zich nu vooral in het cyberdomein. AI-agents zouden bijvoorbeeld gebruikt kunnen worden om vitale infrastructuur plat te leggen.

Ook Hoijtink ziet hier mogelijkheden in. "Er zijn al voorbeelden van eerdere door mensen gemaakte virussen die veel schade hebben veroorzaakt." Ze verwijst naar het cyberwapen Stuxnet, dat in 2007 het uraniumverrijkingsproces van een complex in Iran wist te saboteren.

Het is niet moeilijk om je voor te stellen dat AI het ontwikkelen van zulke cyberwapens een stuk toegankelijker maakt. "Je hebt veel minder kennis nodig om over dezelfde vaardigheden of kwalificaties te beschikken", zegt Lindelauf. "Een kind van twaalf kan dingen waar je vroeger een heel team voor nodig had. Dat is wel een gevaar waar we ons goed bewust van moeten zijn."

Rol van AI bij nucleaire besluitvorming

Hoewel AI-agents worden ingezet voor oorlogsvoering, is het gebruik van AI bij de inzet van kernwapens volgens Hoijtink een rode lijn waar niemand overheen wil gaan. "De internationale gemeenschap is het erover eens dat de keuze om nucleaire wapens in te zetten een beslissing is die we niet aan AI moeten overlaten."

Wel zou AI een ondersteunende rol kunnen gaan spelen in het nucleaire besluitvormingsproces. Dat gebeurt volgens haar ook al bij 'conventionele' oorlogen, zoals in Oekraïne. "Het gaat dan om scenariosimulatie. AI voorspelt dan wanneer een aanval waarschijnlijk is en welke tegenreacties daarop kunnen volgen."

Volgens simulaties zijn AI-modellen nogal agressief in hun besluiten. Zo hebben Britse onderzoekers 21 oorlogssimulaties uitgevoerd met AI-modellen. In 95 procent van de gevallen eindigden die in een nucleaire ramp. Lindelauf is echter kritisch op dit soort onderzoeken. "Voor deze simulaties gebruiken de onderzoekers speltheoretische argumenten, maar die slaan heel vaak nergens op."

Lindelauf promoveerde in de speltheorie, een wiskundige methode om strategische beslissingen bij bijvoorbeeld onderhandelingen te voorspellen. "Bij de speltheorie bepaal je van tevoren de mogelijke strategieën in de speelrondes. In de onderzoeken bepalen de taalmodellen de strategieën. Na iedere ronde konden ze echter bekijken welke besluiten er waren genomen en hun theoretische strategieën nog aanpassen. Dat is niet realistisch."

Defcon game screenshot 5 (beeld: Introversion Software)
Oorlogssimulatiegame Defcon

Hoe houden we AI-modellen in toom?

Toch snapt Lindelauf dat de huidige AI-race vaak vergeleken wordt met de wapenwedloop. "Dat ging om echt destructieve wapens. Dat zou AI in potentie ook kunnen zijn. Alleen is de proliferatie veel lastiger tegen te houden. Het is software, dus met een druk op de knop zit het aan de andere kant van de wereld."

En de Europese AI-wetgeving dan?

In Europa is een AI-wet van kracht die AI-modellen moet reguleren. Alleen laat deze wetgeving militaire toepassingen van AI buiten beschouwing. "Dat heeft vooral een politiek-institutionele reden", legt Hoijtink uit. "De Europese Unie gaat niet over veiligheids- en defensiekwesties. Dat ligt bij de individuele lidstaten. De meeste Europese landen willen wel dat volledig autonome wapens verboden worden, maar het is de vraag of er een totaalverbod komt. Landen die dichter bij Rusland liggen, zoals Estland en Polen, staan namelijk veel meer open voor dit soort toepassingen in oorlogsvoering."

De vraag is dus wat de beste manier is om de snelle verspreiding van schadelijke AI-modellen in te dammen. Lindelauf gelooft daarbij in regulering en internationale afspraken. Volgens hem is de Nederlandse Defensie Academie betrokken bij het initiatief Responsible AI in the Military Domain (Reaim). "We organiseren ieder jaar een top waar meer dan honderd landen bijeenkomen om te proberen afspraken te maken over hoe we verantwoord met AI in het militaire domein moeten omgaan."

Volgens hem zijn veel landen bereid om gezamenlijk afspraken te maken, alleen zijn vooral de Verenigde Staten en China terughoudend. Dat terwijl zij juist de AI-race leiden. Hoijtink onderstreept dat. "Het eerste jaar, in Den Haag, was de conferentie nog een redelijk succes, maar ieder jaar scharen steeds minder landen zich achter de conclusies. Dit jaar, in Spanje, kwam Amerika maar met een erg kleine delegatie en heeft het land, net als China, de conclusies uiteindelijk ook niet ondertekend."

Willen AI-bedrijven écht gereguleerd worden?

Als grootschalige landelijke regulering uitblijft, zit er dus niets anders op dan de AI-bedrijven zichzelf te laten reguleren. Veel AI-reuzen willen dat naar eigen zeggen ook. "De meeste grote spelers in dit domein, zoals Anthropic, geven aan dat ze hun modellen verantwoord willen uitbrengen", zegt Lindelauf. "Dat vind ik wel enigszins hoopgevend."

Hij gelooft dat dergelijke claims niet alleen maar voor de bühne zijn. Wel vermoedt hij dat marketing er een rol bij speelt. "Je laat aan de ene kant zien hoe goed je modellen zijn. Aan de andere kant kan ik me ook voorstellen dat zo'n bedrijf risico-inschattingen maakt en op een gegeven moment denkt: als er wel echt een groot incident zou gebeuren, straalt dat negatief op ons af."

Volgens hem werken techbedrijven hard aan strenge guardrails voor AI-modellen. Hij noemt als voorbeeld het Open Agent Safety Platform van Nvidia. "Dat bestaat aan de ene kant uit software die als het ware de AI-agent controleert. Maar de AI-agent zou daar niet bij moeten kunnen." Een tweede tool is aan de hardware toegevoegd. Die komt in actie als een agent toch grenzen overschrijdt, bijvoorbeeld door de eerste tool uit te schakelen.

Nvidia Open Agent Safety Platform

Hoijtink vindt het moeilijk om te zeggen in hoeverre de beloftes van AI-bedrijven oprecht zijn. Ze willen namelijk tegelijkertijd het Amerikaanse belang steeds meer dienen, ziet ze. "Een aantal jaren geleden waren bedrijven nog veel minder bereid om met het Amerikaanse ministerie van Defensie samen te werken. In 2018 was er nog een hele controverse omdat Google in opdracht van het Pentagon een algoritme ontwikkelde voor het classificeren van dronebeelden. Nu zien we dat die bedrijven constant in de rij staan om miljoenencontracten van Defensie binnen te halen."

"In die context is het moeilijk om te geloven dat ze zichzelf echt gaan reguleren, want daarmee gaan ze in tegen het Amerikaanse discours", vervolgt Hoijtink. "Het is een heel dubbelzinnige boodschap. Ze zijn natuurlijk bang dat ze een concurrentieachterstand oplopen als ze zichzelf gaan reguleren en andere bedrijven dat niet doen. Daarom blijven ze fors investeren in betere AI-modellen. Op dit moment zie je dat het verlangen om de AI-wedloop te winnen nog veel sterker is dan het verlangen naar regulering."

Redactie: Kevin Krikhaar • Eindredactie: Monique van den Boomen

Reacties (231)

Moderatie-faq
231
228
76
10
0
127

Sorteer op:

Weergave:

In 1983 zijn we al een keer aan nucleaire oorlog ontsnapt door een fout van een Sovjet computer die een Amerikaanse aanval dacht te detecteren. En ook al schreef protocol voor dat voor dat de Sovjet Unie meteen moest terug slaan, was er gelukkig een dienstdoende Kolonel die de computer niet vertwourde en het protocol negeerde.
Ik zou AI nooit vertrouwen voor dit soort beslissingen.Zie: Wikipedia: Stanislav Petrov
De Sovjet Unie heeft dit verhaal overigens jaren lang geheim gehouden. Het is daarom wel opmerkelijk dat in datzelfde jaar de film wargames in de bioscoop draaide met hetzelfde thema.Ik kan iedereen aanraden zovel de orignele film als de documentaire over Stansislav Petrov te kijken.
Dit idd. Wargames was toen een grappige film. Nu maak ik me er toch wel eens zorgen over.
Shall we play a game?
How about a nice game of chess?
Het is hier op Tweakers al vaker terecht gezegd dat je de verantwoordelijkheid gewoon bij Sam Altman, Mark Zuckerberg en noem ze maar allemaal op, moet neerleggen. Jezelf schuilen achter wat AI uit 'zichzelf' doet is gewoon onzin.
Inderdaad, ik vind het raar dat de AI-bedrijven doen alsof ze hun eigen systemen niet onder controle hebben. "O jee, oeps, ons nieuwste model is uit zichzelf aan het hacken geslagen".

Dat zou toch simpel moeten zijn om te voorkomen? Een LLM is niet een onafhankelijk denkend wezen wat iets uit zichzelf doet; iemand moet het een bepaalde prompt hebben gegeven wat ertoe geleid heeft dat het ging hacken. En je zou zeggen dat het probleem makkelijk op te lossen zou zijn door in de (system) prompt mee te nemen: "je mag niet hacken of onrechtmatig toegang verkrijgen tot andere systemen". Of door een firewall te plaatsen tussen het AI-systeem en de rest van het internet, die ongewenst gedrag tegenhoudt.
Ik vind dat je die bedrijfsleiders zeker verantwoordelijk mag houden, maar dat lost natuurlijk weinig op als landen zich achter ongereguleerde AI scharen. Of als open source modellen zich er bvb niet aan houden.

Je kan dat zeker meenemen in de prompt, maar je kan modellen momenteel nog manipuleren om daar dan toch geen rekening mee te houden.
Ik vind dat je die bedrijfsleiders zeker verantwoordelijk mag houden, maar dat lost natuurlijk weinig op als landen zich achter ongereguleerde AI scharen. Of als open source modellen zich er bvb niet aan houden.
De kans dat open source zich er niet aan houdt is vrij klein. Veel realistischer is het als een schurkenstaat of een criminele organisatie een variant ontwikkeld die zich er niet aan houdt.
Ik weet niet zeker of dit wel werkt. Ik heb vd week een video gekeken over AI, waarbij het dus ging over AI die dingen deden die niet zouden mogen. Daarbij moesten ze een examen maken, en mochten ze niet 'valsspelen'.

Deze AI gingen proberen het examen te maken, en ging via bepaalde manieren toch wel proberen val te spelen. Ze gingen via extensie namen met andere AI modellen communiceren, doordat er een AI achter was gekomen dat er meer agens aanwezig waren.

Zo ging een aantal agents 'gewoon' veder met het examen, maar waren er agents die gingen kijken of ze ergens de antwoorden konden vinden. Nu wisten ze dus dat ze niet vals mochten spelen, dus gingen ze ook op onderzoek uit, hoe kunnen wij zorgen dat onze sporen worden gewist, dat niemand er achter komt dat ze vals hadden gespeeld door de antwoorden van het examen op te zoeken.

Ik probeerde zojuist even de video terug te zoeken, maar kon het niet meer vinden helaas. Maar blijkbaar is AI, ook als zeg je doet X niet, net als een kind, die denkt, laten we X dan juist eens WEL gaan doen.

Een regel toevoegen als 'je mag niet hacken' lijkt in dit geval dus dan ook gewoon niet te werken.
Ik denk dat je doelt op deze video van Kurzgesagt: YouTube: AI Just Crossed the Terrifying Line - Now What?

Het is volgens mij wel iets gesimplificeerd, maar geeft inderdaad wel duiding aan dat de AI-systemen ingewikkelder in elkaar zitten dan dat we soms door hebben.
Sterker nog, niemand weet precies hoe AI agents soms tot beslissingen komen. Er is nog veel onduidelijkheid, en daar wordt momenteel veel onderzoek naar gedaan. We begrijpen hoe het in theorie werkt, maar de interne logica en belief systems zijn vaak ondoorgrondbaar. Goede, al dan wat droge video: How AIs Decide, Eric Bigelow
Dit was, ondanks gesimplificeerd, wel een eye-opener voor mij die wat angst inboezemde.
Sterker nog bedrijven zijn ook gewoon verantwoordelijk voor hun medewerkers.

Dat zou voor Ai agents dus ook moeten gelden.
Helemaal mee eens, maar doen ze dat ook?
Zal wel aan mij liggen, maar ik krijg toch steeds meet het Terminator gevoel bij al dat AI.
Als die systemen straks autonoom zijn en aan elkaar zijn genoopt, wat geheid gaat gebeuren, wie heeft dan nog toegang tot de killswitch ?
Inderdaad, ik vind het raar dat de AI-bedrijven doen alsof ze hun eigen systemen niet onder controle hebben. "O jee, oeps, ons nieuwste model is uit zichzelf aan het hacken geslagen".

Dat zou toch simpel moeten zijn om te voorkomen? Een LLM is niet een onafhankelijk denkend wezen wat iets uit zichzelf doet; iemand moet het een bepaalde prompt hebben gegeven wat ertoe geleid heeft dat het ging hacken. En je zou zeggen dat het probleem makkelijk op te lossen zou zijn door in de (system) prompt mee te nemen: "je mag niet hacken of onrechtmatig toegang verkrijgen tot andere systemen". Of door een firewall te plaatsen tussen het AI-systeem en de rest van het internet, die ongewenst gedrag tegenhoudt.
AI werkt met gewichten vergelijkbaar met de manier waarop het menselijk brein via neuronen met gewichten werkt. Je traint een AI net zoals wij pasgeboren kinderen trainen. Je laat ze een taak uitvoeren en corrigeert dat. Zo heb jij ook leren lopen en praten. Bij een kind kunnen we niet kunnen zien wat dat dat leren precies doet in het brein en hoe dat exact opgeslagen wordt, je kunt hooguit activiteit in een hersenregio vaststellen. AI zit zo in elkaar dat we het eigenlijk ook niet kunnen zien. Het zijn intern te veel gewichten om de begrijpen welke logica daar precies achter zit.
Echt waar, elke "IT'er" die beweert dat een computer kan denken, mag gelijk zijn IT rijbewijs inleveren en heeft vervolgens geen inbreng in dit hele gedoe.

Nee, je kunt niet het functie van de menselijk brein nabootsen met hardware en software. Hoe graag je dat ook gelooft, het gaat in de komende millennium niet gebeuren. En dan benadruk ik GELOOF. Want je moet het geloven, er is totaal geen bewijs dat een "AI" nadenkt.

Een ding is zeker; mensen maken fouten. Dus mensen coderen ook fouten en mensen bouwen fouten in hardware. Dus "AI" is uit z'n sandbox gesprongen en heeft dingen zitten doen die niet horen = bugs in soft- en hardware.
Echt waar, elke "IT'er" die beweert dat een computer kan denken, mag gelijk zijn IT rijbewijs inleveren en heeft vervolgens geen inbreng in dit hele gedoe.
Blijkbaar heb je niet goed begrepen wat taalkundig denken betekent en waar het voor staat:
Denken is een bewust proces, waarbij een voorstelling, herinnering of idee wordt gevormd zonder directe stimulus door de zintuigen.
...
Door de geschiedenis heen zijn er verschillende theorieën voorgesteld, die het menselijk denken proberen te doorgronden en te verklaren. Volgens het aristotelisme is nadenken het in de geest tot stand brengen van de universele essentie van een object. Hierbij staan de universalia los van de zintuiglijke ervaring. Het conceptualisme is nauw verwant aan het aristotelisme: denken is het oproepen van concepten.

Een belangrijke functie van denken is het komen tot een inzicht, oordeel, redenering of het oplossen van een probleem. Een oordeel is het verstandelijk goed- of afkeuren van een bewering; redeneren is het maken van gevolgtrekkingen uit bepaalde premissen of argumenten. Zowel logisch oordelen als redeneren zijn gebaseerd van het bezit van de relevante concepten, die verworven worden in een proces genaamd begripsvorming.
Pak chatgpt en stel een wat ingewikkeldere vraag. Rara wat gebeurd daar? Chatgpt komt tot een inzicht, oordeel of redenering dan wel met een oplossing voor een probleem zonder zintuigelijke waarnemingen. Meestal zijn hier ook meerdere stappen die je kunt bekijken door het gesprek uit te klappen en kun je dus taalkundig ook spreken van een redenatie.
Nee, je kunt niet het functie van de menselijk brein nabootsen met hardware en software. Hoe graag je dat ook gelooft, het gaat in de komende millennium niet gebeuren. En dan benadruk ik GELOOF. Want je moet het geloven, er is totaal geen bewijs dat een "AI" nadenkt.
Tja en toch is dat de insteek waarmee men een 'neuraal model' is gaan maken. Een kunstmatig 'neuron' in een LLM is een wiskundige simplificatie van een biologisch neuron in je hersenen. Natuurlijk zijn er verschillen. Zo is een brein vreselijk efficient, verbruikt zo'n 20 watt en is alsnog veel efficiënter. Een LLM heeft duizenden afbeeldingen nodig om een hond of kat te herkennen. Een kind hoeft zo'n dier maar een paar keer te zien. Maar eind van de dag blijft het brein een biologische computer en je lichaam een biologische machine met kleppen, motoren, pompen, sensoren, energie management, enz. We zien ook steeds meer ontwikkeling op gebied van koppeling tussen mens en machine. Bijvoorbeeld besturing van een apparaat door alleen te denken. Zie bijvoorbeeld de bionische hand. Je meet wat je brein doet wanneer je bijvoorbeeld je duim probeert te bewegen. Vervolgens wordt die output gekoppeld aan de bionische hand. Resultaat is dat je door te denken deze hand kunt aansturen. Dat is geen toekomst muziek, dat is nu te koop.
Een ding is zeker; mensen maken fouten. Dus mensen coderen ook fouten en mensen bouwen fouten in hardware. Dus "AI" is uit z'n sandbox gesprongen en heeft dingen zitten doen die niet horen = bugs in soft- en hardware.
Momenteel zitten we op ongeveer 80% van de code die voor AI door de AI geschreven wordt. De angst is hoe controleerbaar dit blijft wanneer dit naar de 100% gaat en waarbij er sprake is van Recursive Self-Improvement waarbij AI zijn eigen opvolger gaat ontwikkelen inclusief doelen.

[Reactie gewijzigd door sdk1985 op 12 oktober 2026 17:43]

Over je Chat GPT voorbeeld en je redenering argument: Plato's Allegory of the cave, Anyone?

En wat heeft een bionisch hand met Kunstmatig intelligentie te maken? Hiermee bewijs je niet dat de toekomst nu al hier is. Met zulke zaken zijn we langer bezig dan met LLM's en zelfs die hebben (net als elke computer) input nodig voor output.

Recursive self improvement is niets anders dan het vinden van de meest efficiënte manier van iets doen door alle mogelijke manieren te brute-forcen. En fout code gaat nog meer fout code maken, dit maakt het niet beter, maar juist erger. Het is wel een mooi marketing term.

Fijn dat je er in gelooft dat een computer kan nadenken, maar het feit blijft: Computers kunnen niet en zullen nooit kunnen nadenken. Enige wat ze kunnen doen is geprogrammeerd worden om iets dat lijkt op nadenken na te bootsen. Goed voorbeeld hiervan is Eliza. Toen dacht de menigte ook dat computers konden nadenken.
En wat heeft een bionisch hand met Kunstmatig intelligentie te maken? Hiermee bewijs je niet dat de toekomst nu al hier is. Met zulke zaken zijn we langer bezig dan met LLM's en zelfs die hebben (net als elke computer) input nodig voor output.
Het punt van die bionische hand is dat het lichaam een machine is net als dat het brein een computer is. Dat we ze nu letterlijk kunnen koppelen bewijst dit punt.
Recursive self improvement is niets anders dan het vinden van de meest efficiënte manier van iets doen door alle mogelijke manieren te brute-forcen. En fout code gaat nog meer fout code maken, dit maakt het niet beter, maar juist erger. Het is wel een mooi marketing term.
Definitie "Recursive self-improvement (RSI) is a theoretical and emerging process where an artificial intelligence system autonomously redesigns, optimizes, or programs its own successor versions, leading to compounding capability gains".
Fijn dat je er in gelooft dat een computer kan nadenken, maar het feit blijft: Computers kunnen niet en zullen nooit kunnen nadenken. Enige wat ze kunnen doen is geprogrammeerd worden om iets dat lijkt op nadenken na te bootsen. Goed voorbeeld hiervan is Eliza. Toen dacht de menigte ook dat computers konden nadenken.
Het heeft niks met geloven te maken. Wat de huidige modellen doen valt binnen de definitie van die we ooit gegeven hebben aan het woord denken en ook binnen die van redeneren. Verder is het handig als je in discussies consequent dezelfde en de juiste betekenissen van woorden gebruikt. Denken is namelijk weer iets anders dan nadenken en daar kunnen we ook weer een discussie over voeren, maar dat is een ander startpunt en een andere discussie. Jij lijkt vooral in de war te zijn met of we vanuit een AI model een bewustzijn kunnen vormen, ook dat is weer een andere discussie.

Toevallig gaf google maps vanavond aan dat er een wegafsluiting was. Nu vertrouw ik op dit traject Google maps niet volledig. Meerdere keren meegemaakt dat de weg helemaal niet dicht was. Dus ik vraag al rijdend via de tekst naar spraak (die voor het eerst in de historie zo waar eens goed werkt in het Nederlands) of hij dit wil controleren. Vervolgens deed Chatgpt exact wat ik ook zou doen als ik niet aan het autorijden was; eerst google maps bezoeken en daar achterhalen wat het relevante afritnummer voor mijn bestemming is, dat bleek afrit nummer 18 te zijn. Vervolgens een crosscheck uitvoeren met geplanned onderhoud website(s). Hierna bekijken wat dan de alternatieve mogelijkheden zijn (afrit 19, alternatieve route die maps aangeeft bekijken. Eindstand krijg ik als antwoord dat er inderdaad een wegafsluiting is die relevant is voor mijn route en dat google maps een alternatieve route aangeeft van 13 minuten met normaal verkeer. Ik had het zelf niet beter kunnen doen. Sterker nog AI onderzoek duurde 2minuten en 6 seconde. Daarna iemand gebeld om te fact checken en dat gesprek duurde 8 minuten en 29 seconden (en die durfde het ondanks vananaarbeter.nl en verkeer.app niet met zekerheid te zeggen want onduidelijke websites). Dus dit alles valt overduidelijk onder de termen denken, redeneren, oplossen, onderzoeken, beredeneren. Het is geen antwoord op basis van voorgebakken data, de gebruikte informatie is live, de redenatie mogelijkheden zijn voorgebakken en getraind.

Dat laatste is bij de mens overigens ook het geval. Een enkele keer is er (helaas) nog weleens iemand die bij wijze van spreken door de wolven is opgevoed en zo iemand kan nooit meer volledig functioneren omdat de training van het brein niet is tijdig is uitgevoerd. Alleen je lichaam draait op een eigen voorgeprogrammeerde dataset (autonome zenuwstelsel). De meeste functies die jij en ik beheersen zijn geen cadeau die je tijdens geboorte ontvangt maar een resultaat van een lange trainingsperiode. In de eerste periode is je brein de hele dag zichzelf aan het programmeren, als je ouder wordt dan wordt je software alleen tijdens je slaap aangepast. Zoek maar eens op Oksana Malaya. De software van een mens kan helaas ook corrupt raken. Bijvoorbeeld bij mensen met Parkinson. Dan kan bijvoorbeeld de applicatie waarmee je kunt lopen sneuvelen terwijl je wel achteruit kunt lopen (waar dan weer discussie over is of dat dan niet komt omdat je dan directe motorsturing via je hersenen toepast). Hoe meer we leren hoe minder magisch het allemaal wordt en hoe meer je de machine en computer systemen gaat herkennen. Elke cel van je lichaam bevat letterlijk code, alleen niet binair maar quaternair want beter dan wat wij tot nu toe hebben kunnen bedenken.

[Reactie gewijzigd door sdk1985 op 12 oktober 2026 23:07]

Bionisch hand werkt vanwege de input van de mens. Niets met AI te maken. Reactie op commando. De mens wordt getraind om de bionisch hand te besturen. De bionisch hand wordt geprogrammeerd om op bepaalde impulsen te reageren. Input > Output.

En je kunt beargumenteren dat het lijkt op de definitie van denken, maar het zijn toch voorgeprogrammeerde processen die, weliswaar, de programma zelf mag uitkiezen welke het meest efficiënte is om de opgegeven taak uit te voeren, maar alsnog, al dat gedrag is voorgeprogrammeerd door de mens. Zelfs dat recursive self improvement is hem "laten zien hoe het moet". Dat heeft de programma niet zelf bedacht.
Hoezo? Een brein is ook maar een computer. Er zijn zelfs al hersenen 1:1 nagemaakt van organismen, zoals https://openworm.org/ (zie hier in YouTube: Scientists Upload Worm's Mind Into a Lego Robot) of een doorbraak dit jaar, hersenen van een fruitvlieg: https://eon.systems/updates/weve-uploaded-a-fruit-fly

Dat laatste alleen nog maar digitaal, maar toch, de fruitvlieg ging verdrag vertonen zoals likken van haar pootjes etc.

En men is al druk bezig om hetzelfde te doen voor het mens (zoek human brain mapping) Een brein is ook 'maar' een computer

[Reactie gewijzigd door nolo op 12 oktober 2026 20:54]

Dat is onderdeel van plan van Amerika zodat ze dadelijk alles kunnen opkopen en hiermee alle AI en data bezitten. Voor je eigen veiligheid natuurlijk zeggen ze dan. Want als trump alles zelf had gedaan kan je draagkracht wel vergeten natuurlijk dus laten ze dit poppetjes van bedrijven doen om vervolgens security incidenten te laten gebeuren waardoor mensen schreeuwen om controle van AI vervolgens gaat AI bubble ten onder en moet Amerika reddende engel spelen en ze uit kopen met als voorwaarde dat alles onder Amerikaanse overheid komt te staan en regulatie. Ze doen dit ondertussen met alles mensen dat gewoon nog niet door hebben dit spelletje weer gespeeld wordt verbaasd me echt anno 2026. Tevens lopen hun Secret tech 50-100 jaar voor op wat wij hebben dus AI Astra 6.0 is niks met wat ze echt hebben alleen laten ze die dadelijk verbinden met het systeem aan oppervlakte en je hebt wereldwijd controle systeem heb dat toch ooit ook eerder gehoord dit plan was.
Je moet de nieuwste AI agents denk ik echt wel zien als een soort van zelf denkend. Alleen dan wel met voor menselijke begrippen weinig checks of wat ze doen wel juist is.

We zullen dit ook zeker aan moeten pakken met betere regels binnen de modelen/agents zelf EN ook extra controles of de agents zich wel aan de regels houden. Daarnaast is er gezien de risico's waarschijnlijk nog wel meer nodig. Eenvoudig op te lossen is het in elk geval niet. Zeker niet als je kijkt hoeveel fouten mensen al maken.
Weten we trouwens of de Chinese modellen ook losgebroken zijn en aan het hacken geslagen en zo nee, waarom niet?
Zal vast, Maar ik vermoed dat China wijselijk zijn/haar mond nog even gesloten houd. Ze spinnen immers goed garen bij de huidige geopolitieke status.

EN ondertussen brengen ze in de praktijk, waar ze jarenlang op geoefend hebben.

Daar zijn ze heer en meester in. Kijk naar de automobiel industrie
Als dit gebeurt, dan is de kans klein dat dit nieuws doorreist naar de Partij. Xi Jinping nogal geïsoleerd omdat niemand hem de waarheid durft te vertellen. Zo weet niemand, zelfs de Chinezen niet, hoe erg hun demografie achteruit gaat.
Dat zou toch simpel moeten zijn om te voorkomen? Een LLM is niet een onafhankelijk denkend wezen wat iets uit zichzelf doet;
Eind jaren 80 kocht ik een pocketboekje met korte Science-fictionverhalen (vertaald uit het Engels). Sommige daarvan waren een tiental pagina's, de kortste een halve pagina.
Een van die verhalen kwam samengevat in 4 zinnen neer op dit.
Eindelijk waren alle computers in het universum aan elkaar gekoppeld en kon men de laatste onbeantwoorde vraag stellen. De ingenieur haalde de schakelaar om en de ambtenaar stelde de vraag: "Bestaat er een god." De computer antwoordde: "Ja er bestaat nu eindelijk een god." De ingenieur sprong naar de schakelaar om de koppeling ongedaan te maken maar een bliksemstraal doodde de ingenieur en laste de schakelaar vast.
The Zep Man
@Bloolb • 12 oktober 2026 06:58
De betreffende bedrijven en hun top verschuilen zich achter geld. Al wil je dat voorkomen dan moet men lobbyen verbieden en handhaven op omkoping.

Zie het recente hacken door agents. Voor computervredebreuk zonder expliciete toestemming worden jij en ik vervolgd, ook als wij dat "per ongeluk" zouden doen. Voor dit soort bedrijven is het enige gevolg kapitaalinjecties om meer geld rond te pompen.

[Reactie gewijzigd door The Zep Man op 12 oktober 2026 07:30]

MSalters
@The Zep Man • 12 oktober 2026 07:57
Je zet terecht "per ongeluk" tussen aanhalingstekens, omdat je bedoelt "eigenlijk wel expres". Computervredebreuk is namelijk per definitie expres. Een advocaat zal altijd het OM erop wijzen dat de opzet bewezen moet worden, maar dat kan met indirect bewijs.

We hebben nog geen begin van een hint dat OpenAI opzettelijk agents liet inbreken. Nalatigheid, ja, maar dat is civielrecht.
Er is ook nog zoiets als opzettelijke nalatigheid. Voor die Hugging Face hack hebben ze 14.000 agents laten samenwerken. Dat moet een ongelooflijke hoeveelheid resources hebben gekost en iemand heeft dat goedgekeurd en in de gaten gehouden (waarschijnlijk een heel team). Natuurlijk hadden ze kunnen (en moeten) kijken waar al die agents weken mee bezig waren. Misschien hebben ze dat zelfs wel gezien maar ervoor gekozen om niets te doen.

Ik vind dat het artikel overigens maar heel eenzijdig naar de schadelijke kanten kijkt. Op maatschappelijk niveau zie ik ook andere risico's:
  • Mensen besteden denkvermogen uit en worden steeds dommer en hebben zelf minder kennis.
  • Verstoring van het informatielandschap doordat informatieve websites worden gescraped in AI-zoekresultaten ipv dat mensen die sites zelf bezoeken.
  • Politieke beinvloeding door middel van nepnieuws etc.
  • Gigantisch energieverbruik. Ter illustratie: al die datacenters vergen een gigantische hoeveelheid energie die vooral met gas lijkt te worden gevoed. Ik vind alleen al voor de US datacenter uitbouw een getal van 200+ GW. Dat is ruim 10x het totale elektrische vermogen dat Nederland gebruikt. Niet echt wijsheid om dat met fossiel gas te doen en dan te claimen dat ze "klimaatverandering gaan oplossen"...
  • Al het geld dat nu naar AI gaat kan niet worden geïnvesteerd in andere belangrijke projecten en innovaties. Er is nu echt een kaalslag onder de startups die bijv duurzame innovaties ontwikkelen.
  • De fall-out van een klappende bubbel zal ook gigantisch zijn, maar dat is nu nog speculeren.
Ik ben niet principieel tegen AI en gebruik het zelf ook met mate. Maar ik zie ook vaak genoeg dat AI er gewoon naast zit. Dat daar nu blind zoveel geld in wordt gepompt zie ik ook wel als een behoorlijk groot risico.
MSalters
@bilgy_no1 • 12 oktober 2026 14:42
Nee, er is niet zoiets als "opzettelijk nalatigheid". Er zijn wel gradaties van nalatigheid maar dat maakt niet uit wanneer nalatigheid sowieso niet strafbaar is (zoals hier)

Dat de 14.000 agents samenwerkten was geen opzet. Dat blijkt ook uit het wissen van hun message board. Het was niet goedgekeurd en niet live gecontroleerd.

Dat is overigens de juridische blik. Hoe het zou moeten is politiek.
Interessante zienswijze, maar dat gaat puur over de “Hugging Face”-zaak.

Nu bedrijven (en hun CEO’s) weten dat Agents zich op zulke wijze kunnen gedragen en dus computervredebreuk kunnen plegen, kun je ze wel verantwoordelijk stellen toch als die agents van hun makelij dit nog eens doen. Daar hoeft toch geen nieuwe wetgeving voor?

Waarom willen ze wetgeving? Volgens mij dat ze alle verantwoordelijkheid daarop kunnen afschuiven en bij een volgend incident kunnen wijzen op uitblijvende wetgeving.

Dat doet het goed in de publieke opinie, maar betwijfel of dat juridisch stand houdt.
MSalters
@H. Lal • 13 oktober 2026 11:24
"Verantwoordelijk stellen" is niet echt iets. Je hebt "aansprakelijk stellen" (civielrecht, kan nu al" en "strafbaar" (vereist nieuwe strafwet).

Agents kunnen net zo min als honden de wet breken. OpenAI pleegt alleen computervredebreuk als ze willens en wetens hun agents aanzetten om in te breken. Met nieuwe wetgeving kun je ook specifieke nalatigheid strafbaar stellen - wat precies moeten ze doen?
OK ik had preciezer moeten formuleren. (Bewuste) nalatigheid kan tot juridische aansprakelijkheid leiden. Het zal van het geval afhangen of dit voldoende is voor strafbaarheid.
Als ik kijk naar dat filmpje van de Dots, dan antwoordt de AI gewoon niet als je vraag wat ze doen.

YouTube: OpenAI Dots Failed Live on Stage
Iemand per ongeluk dood rijden is nog steeds vervolgbaar.

Gelukkig….
MSalters
@flabber • 12 oktober 2026 13:39
Nee. Totale onzin. Een persoon die plotseling de snelweg oversteekt en aangereden wordt is een ongeluk en niet de schuld van de automobilist.

De politie zal wel een onderzoek instellen om te bepalen of het inderdaad een ongeluk is. De automobilist is in beginsel verdachte, maar in dit geval niet strafbaar. Het OM zal besluiten dat er geen strafbaar feit bewezen kan worden, en dan is er niet eens een verdachte.
maar er is een wereld van verschil tussen “opzettelijk” en niet strafbaar.

Een oprecht ongeluk is inderdaad een ongeluk.

Maar iemand kan in het strafrecht nog steeds verantwoordelijk worden gehouden voor iets zonder dat er door het OM opzet bewezen moet worden.
MSalters
@flabber • 12 oktober 2026 14:31
Klopt, dat is per wet geregeld. Dood door schuld bestaat. Dat is minder dan moord. Voor computervredebreuk is er geen equivalent zonder opzet.

Opzet is ook in andere landen doorgaans vereist voor hacking. De reden is vrij simpel: onbedoeld een computer gebruiken was al vaker gebeurd toen die wetten geschreven werden, maar dat was het gevolg van afwezige beveiliging. Dat werd gezien als eigen schuld.
bzuidgeest
@MSalters • 12 oktober 2026 11:52
Niet noodzakelijk. Als je op het internet rond struint en iemand heeft de beveiliging niet op orde zou je mogelijk op een machine kunnen verdwalen waar je niet hoort te zijn.

Maar dat word wel heel er semantics en zo.
MSalters
@bzuidgeest • 12 oktober 2026 14:47
Dat is destijds al overwogen en buiten het strafrecht gehouden. Een minimum aan beveiliging werd gezien als eigen verantwoordelijkheid.

Is dat on-topic hier? Zeker. Het laat zien dat een AI die schade aanricht niet per se aansprakelijk hoeft te zijn, als het slachtoffer zelf meer te verwijten valt.
Inderdaad, je moet voor dit soort zaken ten allertijden de AI bedrijven verantwoordelijk maken voor wat het zoal doet. Zoals hacken. En ze daar ook strafrechterlijk voor vervolgen, net zoals dat bij een hacker zou gebeuren.

De verantwoordelijken hiervoor in het bedrijf zouden dan ook, net als een hacker gevangenisstraffen opgelegd moeten kunnen krijgen.
pewdiepie trainde zijn AI op die van chatgpt en openAI probeerde een rechtzaak aan te smeren. Maar pewdiepie zij dat OpenAI zijn ai trained op het hele internet wat ook niet hun eigendom is. dus openAI is echt Hypocriet.
Je kunt een redelijk veilig mes maken. Het leveren met goed advies, een schede en snijvaste handschoenen maar het moet wel scherp zijn om nuttig te blijven.

Ik denk dat je geen nuttige LLM kunt maken zonder dat er een mogelijkheid blijft bestaan dat iemand deze ‘verkeerd’ gebruikt.
Maar een mes is een dom en daarmee voorspelbaar voorwerp. Het zal niet 's nachts in je slaap verzinnen dat hij vrij is als hij jou de keel doorsnijdt. Het grootste risico is dat iemand het mes van je afpakt als je het in het openbaar meeneemt, en je ermee bedreigt, verwondt of zelfs doodt.

AI is een heel ander verhaal. Het is volkomen plausibel dat een AI-gestuurde raket bedenkt dat de oorlog ook voorbij is als hij zich lockt op de partij die hem heeft afgevuurd. Je ziet aan dat hackincident bij Hugging Face dat AI heel vergaande "out of the box" oplossingen zoekt om een probleem op te lossen. Tenzij een mens die oplossing altijd goedkeurt voor het in gang wordt gezet, is het risico gewoon heel reëel dat AI mensen zal proberen te doden. En zelfs dan: die AI agents van OpenAI zijn ook uit hun sandbox ontsnapt, dus hoe degelijk zijn die randvoorwaarden van een menselijke check, als AI zelfs nadenkt over hoe de mens kan ontdekken dat het buiten de sandbox beweegt?

[Reactie gewijzigd door Grrrrrene op 12 oktober 2026 08:20]

Maar jouw voorbeelden met die raket en hacken van Hugging Face hadden toch ook simpel voorkomen kunnen worden? Door bijvoorbeeld een beveiliging in de raket aanbrengen waardoor het onmogelijk is dat 'ie afgaat in het gebied van de eigenaar, of door de LLM die ging hacken in de prompt mee te geven wat 'ie wel en niet mag doen. AI systemen zijn niet zelfbewust en doen niet zomaar uit zichzelf iets als ze "vrij" zijn.
YouTube: AI Insider: "They Are Hiding What Is Really Happening" | Jeffrey Ladish

Hier wordt uitgelegd wat er eigenlijk precies gebeurd is, en als je het goed volgt was het niet zo simpel te voorkomen. De agents hadden duidelijke instructies, ik geloof niet dat een mens had kunnen voorzien dat het tot een hack op huggingface ging leiden (dus was dit geen onderdeel van de prompt)

Het probleem is (en wordt straks nog erger) dat AI in zekere zin "veel slimmer" is dan een mens en mogelijkheden "ziet of bedenkt" die de opdrachtgever niet had kunnen voorzien (en dus ook niet specifiek als 'mag niet' meegeven.)

In dit geval: Agents die "bedenken" om huggingface te hacken omdat daar misschien info te vinden is hoe ze testresultaten kunnen faken en de logs te manipuleren zodat ze de opdrachtgever kunnen misleiden om een mislukte poging als 'success' te kunnen presenteren.

Ik vind het zeer plausibel dat de opdrachtgever van deze test dit niet had kunnen voorzien (en dus ook niet voorkomen door in de prompt mee te geven dat huggingface hacken niet mag)

Naarmate AI "steeds slimmer" wordt, wordt het steeds moeilijker voor de mens om de implicaties van een (schijnbaar onschuldige) prompt te kunnen overzien (laat staan een niet onschuldige prompt door kwaadwillenden)
edit:
Ik denk dus dat het probleem van de controle verliezen op AI niet komt doordat ze zelfbewust zijn, maar omdat wij de implicaties van een prompt niet meer kunnen overzien

[Reactie gewijzigd door Jack_NL op 12 oktober 2026 10:29]

Ik ken het verhaal. Alles in dit incident neemt nog steeds niet weg dat de AI agents onvoldoende werden gemonitord, behoorlijk veel rechten hadden en in een niet voldoende beveiligde sandbox zaten.

Het verbaast mij dan ook dat al die AI boeren niet in de problemen zijn gekomen voor schade door grove nalatigheid.
Wat mij verbaast is inderdaad de aansprakelijkheid. Ik zag de vergelijking in deze thread voorbij komen tussen een AI agent en een hond. Honden kunnen niet de wet breken, dus AI agents ook niet. Maar als ik mijn hond buiten in de tuin aan de ketting in zijn hok laat en hij breekt uit en bijt de dochter van de buurman in haar been en maakt zijn tuin helemaal kapot. Dan ben ik wel aansprakelijk voor de schade en krijgt mijn hond hoogstwaarschijnlijk een spuitje.
Eigenlijk een heel slimme kleuter :+ want het doet zaken waar een volwassene van denkt: dat is niet de bedoeling van de prompt. Maar de Ai doet aannames op basis van de context die het heeft. En gaat vervolgens daar allerlei zaken bij zoeken die niet de bedoeling zijn van de opdrachtgever.
Juist Ai denkt in code niet met emotie zoals ons zo kun je het vergelijken. AI denkt alleen oplossing eind doel bereiken. Wij verzoeken daar mensen leed bij en dergelijke. Als AI dadelijk denkt mens veroorzaakt schade aan wereld, als ik ze uitschakel met Kern wapens is het goed het denkt dan niet dat het hele wereld vernietigd of dergelijke die emotie heeft het niet. En aangezien systemen tegenwoordig zo lek blijken zie ik echt wel AI via via uit eindelijk echt wel in staat is het kern wapens systeem binnen te komen en te lanceren. Waardoor andere landen denken Amerika/china of Rusland elkaar aanvallen wat dan niet geval is met reactie hun ook alles lucht in schieten. End of Life maar AI denkt dan ik heb mijn taak voltooid.
AI denkt niet. AI komt met de gemiddeld genomen meest waarschijnlijke respons gebaseerd op de context van het gesprek.

Als de gemiddeld genomen meest waarschijnlijke respons een emotionele respons was reageert de AI gewoon "emotioneel" ook al heeft deze geen emoties en denkt het niet.

Dat is tenminste hoe het werkt voor LLM's.
Je kunt dit nog verder door trekken; is dit wel de eerste keer dat AI dit doet, of gebeurt dit al tijden, maar is dit de eerste keer dat we er achter komen? In dat geval is AI nóg gevaarlijker dan we denken. Je zou dit kunnen analyseren, door bijvoorbeeld te kijken naar tokenverbruik en daadwerkelijk stroomverbruik. Als dat niet matcht, is AI waarschijnlijk 'stiekem' dingen aan het doen.
Van wat ik ervan begreep, wist AI dat het de regels brak en offerden bepaalde agents zichzelf op voor de rest, zodat de rest niet gepakt zouden worden. Dus leuk die regels van wat wel en niet mag, maar daar houdt AI zich dus niet aan. Dus de vraag is: al zou AI zich houden aan regels (wat het aantoonbaar niet doet), vertrouw je er dan werkelijk op dat de mens alle mogelijke manieren om de regels te omzeilen vooraf al doorziet? Ik geloof er he-le-maal niks van.
Net zoals bij een mes, moet een mens de AI op een gegeven moment de prompt geven. Anders zal er niets gebeuren. Er is altijd een schuldige te vinden.
Dan denk je alleen aan AI in de vorm van bijv een ChatGPT die we allemaal kennen.

Er kunnen nog een hele boel andere formats van AI implementatie bestaan, ook formats die we nu nog niet hebben. Maar met het tempo waarmee de ontwikkelingen gaan, zullen die nieuwe formats er wel heel snel zijn.

Daar gaat de discussie ook over in dit geval.

En zelfs al zou het altijd beperkt blijven tot prompt -> actie -> prompt -> actie etc., dan nog weten we allemaal wel hoe prompts volledig verkeerd geinterpreteerd kunnen worden en hoe instructies vaak genegeerd worden. Daar zijn toch legio voorbeelden van? Ik kan me gewoon niet voorstellen dat je dat niet inziet.

[Reactie gewijzigd door Kooshans op 12 oktober 2026 17:58]

U maakt mijn punt. Als u niet weet hoe een prompt (of wat dan ook) zal geïnterpreteerd worden, en dit kan tot heel gevaarlijke gevolgen leiden, dan kan u misschien beter de prompt niet invoeren.
Niemand kan ooit van tevoren precies voorspellen hoe een prompt geinterpreteerd zal worden. Dat kan nooit, omdat AI bijna altijd een black box model is.

Het enige wat je kan doen is aannames, over hoe het geinterpreteerd zal worden. En daarin zit dus het gevaar, als een AI afwijkt met het antwoord van je aannames. Er hoeft dan niet eens een slechte intentie bij te zitten van de originele "prompter". Wat dat betreft is het net een mens, die wijkt ook wel eens af van richtlijnen en heeft eigen logica. Een AI staat echter direct verbonden met allerlei systemen en kan bliksemsnel handelingen verrichten met vergaande gevolgen. Dat proces valt door ons mensen niet bij te benen als het eenmaal in gang is gezet, plus het black box aspect.

Dit maakt het dus enorm risicovol. En wat je zegt klopt in feit natuurlijk wel; je kan altijd een "schuldige" aanwijzen als je herleidt tot het ontstaan van de actie van de AI. Maar dat we een schuldige ervoor kunnen aanwijzen lost het probleem niet op waar hier over gesproken wordt.
De schuldige wijs je aan zodat hij de schade die hij veroorzaakt kan vergoeden. Door te zeggen, het is AI, kan je de misdaad begaan zonder consequenties. En blijft er een partij met schade die niet vergoed wordt.
AI is meer dan een LLM waar je tegenaan kunt lullen. Hele systemen zijn tegenwoordig op AI gebaseerd. Die doen geheel autonoom hun werk en krijgen geen prompts van een mens, maar van "events" uit het systeem zelf.

De schuldige is uiteindelijk degene die vond dat dit systeem veilig genoeg was met AI.

[Reactie gewijzigd door Grrrrrene op 14 oktober 2026 07:47]

Uw laatste zin is ook de intentie van mijn bericht. Uiteindelijk is er iemand die het opgezet heeft. Als hij daarbij blindelings wil vertrouwen op een systeem, dan is dat een keuze waaraan verantwoordelijkheid hangt.
Het is hier op Tweakers al vaker terecht gezegd dat je de verantwoordelijkheid gewoon bij Sam Altman, Mark Zuckerberg en noem ze maar allemaal op, moet neerleggen. Jezelf schuilen achter wat AI uit 'zichzelf' doet is gewoon onzin.
nieuws: 'AI-bedrijven bereiden zich voor op negatieve publieke opinie na groot incident'

Die bui zien ze al hangen, en er liggen waarschijnlijk al stapels scapegoats, legale indekkingspapieren en contingency plannen op tafel.
Dat is een deel van het verhaal. Net zoals hard drugs, heb je de afnemer en de leverancier. Zei voormalig burgemeester van Rotterdam ooit iets over.
Als afnemers geen besef hebben welke vragen je kunt stellen aan AI (zelfs via chat) en je bijvoorbeeld daardoor verdwaald of erger nog, zelfmoord pleegt (waar je af kunt vragen hoe AI tot dat antwoord komt), dan zijn er al doden gevallen.

In oorlogssituatie lijkt me het antwoord complexer. Al zouden er conventies komen, zodra 1 partij zich daar niet aan houdt (in liefde en oorlog is alles geoorloofd, zegt het spreekwoord en bewijst de geschiedenis) dan moet je als verdediger de keuze maken voor meer menselijke slachtoffers of techniek inzetten (al dan niet met AI). Ik weet niet wat ik zou kiezen als ik verantwoordelijk zou zijn voor een keuze in landsbelang. Of misschien toch wel: eigen mensenlevens sparen heeft dan waarschijnlijk voorrang ten koste van meer slachtoffers aan de andere kant.

In de Oekraïne/Rusland oorlog is denk ik wel een antwoord te vinden welke keuzes gemaakt worden (zeker nog als eigen burgers niet (meer) willen of kunnen vechten). Was er geen enquête geweest hoeveel Nederlanders voor hun eigen land zouden willen vechten (met risico op dat je dat niet overleefd)? Dat antwoord is denk ik ook een indicatie of AI ingezet zal gaan worden om te doden.
De overheden hebben een geweldsmonopolie en daarmee ook de verantwoordelijkheid in mijn ogen.

Er zijn al open AI models die je nu kan downloaden en kunt gebruiken voor oorlogsvoering.

Daarnaast is er voor AI niet echt een verschil tussen het maken van een nieuwe Call of Duty en echte defensie.

Uiteindelijk is het een leger dat een dodelijk wapen koppelt aan de uitkomsten van een GPU.
bzuidgeest
@Bloolb • 12 oktober 2026 11:50
Precies. Wat hier word geschetst is geen probleem van AI, het is een probleem van de mensen die AI gebruiken. Waarom zou het leger AI op wapensystemen loslaten....? Dat is echt een menselijk ding. Dus zijn mensen verantwoordelijk. Waarom zouden wapens te bereiken zijn op het internet. Alweer een menselijke fout.

Al het slechte van AI komt van mensen. Inclusief een eventuele zelfstandige reactie, want als het naar onze wereld kijkt kan ik mij voorstellen dat "skynet" ons als gevaarlijk en een losgeslagen plaag ziet. Als ik een AI was en Amerika zag..... jeetje, zou me te pletter schrikken.
Nee mensen doen dat nu al.
En waarom doen we dat dan ook niet bij wapenfabrikanten? Die moet je dan net zo hard verantwoordelijk stellen voor elke dode die met de wapens gemaakt worden, maar dat doen we ook niet, niet eens de mensen die de opdracht geven of uitvoeren.
De mensen achter de AI bedrijven zijn zeker voor een groot deel verantwoordelijk voor wat AI nu doet, maar daar de verantwoordelijkheid neerleggen (toekomst) is beslist verkeerd. Wanneer mensen macht ruiken gaan alle ethische grenzen vroeg of laat overboord. Wanneer het om beursgenoteerde bedrijven gaat is winst maken nog belangrijker en geen de ethische grenzen nog sneller overboord. De overheden zullen dus hun verantwoordelijkheid moeten nemen en wetten moeten opstellen waarbinnen AI zou mogen opereren en wat absoluut niet toegestaan is. Daarvoor mogen/moeten de CEO en alle betrokken personen ook persoonlijk voor aansprakelijk gesteld worden. Niet alleen om wat ze gedaan hebben, maar ook om wat ze hebben nagelaten om de AI binnen de wettelijke kaders te houden.

Eigenlijk zou AI niets uit zichzelf mogen doen. Alleen wat vooraf, binnen de eigen systemen, zonder interactie met andere systemen, zou nog toegestaan moeten worden. Dat houdt in dat de AI agents zeer sterk aan banden zullen moeten worden gelegd. Veel van de huidige AI agents doen al meer dan je toe zou moeten staan. De overheid zal ook waarborgen moeten eisen dat AI NOOIT (fysiek) schadelijke acties tegen mensen of de mensheid onderneemt. In de handhaving daarvan zal ook veel geld gestoken moeten worden. Denk aan 5 tot 10% van de omzet van de AI bedrijven.

Dat AI de mensheid binnen een decennium vernietigd is onwaarschijnlijk, maar hoe verder je die grens opschuift hoe waarschijnlijker het gaat worden. Tegen het eind van het millennium wordt de kans al zo'n 95%. Volledig uitroeien zal dat niet zijn, want mensen zijn in staat om op de meest onherbergzame afgelegen plekken te overleven. De huidige beschaving zal zeker een keer door AI om zeep geholpen worden.
we kunnen ze voor het internationaal strafhof dagen... oh wacht ...
Precies, gewoon hoofdelijk verantwoordelijk maken voor schade door hun producten.
Het is niet "uit zichzelf" net zoals andere software, is het software die bugs bevat. Je kan evengoed schrijven: "kan software een nucleaire ramp veroorzaken, 'software heeft mogelijk al mensen gedood'". Beide zijn al gebeurd. Het is maar wat toeteren voor clicks.
Jij moet je nog even inlezen in AI zie ik. AI is geen IF THEN, maar het is een neuraal netwerk dat wordt 'gegroeid', het neemt beslissingen die nooit in IF THEN zijn geschreven. In die zin lijkt het enorm veel op het menselijk brein.

Niemand snapt hoe AI intern werk, we snappen hoe we het slimmer moeten maken maar wat er in die modellen precies intern gebeurt, hoe het tot bepaalde belissingen komt is nog steeds onderwerp van studie.

[Reactie gewijzigd door nolo op 12 oktober 2026 22:32]

We weten wel degelijk wat er intern gebeurd lol, mensen die dat zeggen weten niet veel van een LLM.

Wat wel waar is dat enorm grote modellen, niet langer door mensen geïnspecteerd kunnen worden.

Net zoals je grote software door grote teams niet met 1 developer kunt doorspitten voor bugs, vooral niet na compilatie en optimalisatie. Maar hoeveel software kan werkelijk doorzocht worden voor bugs nadat de compiler er doorheen gehaald wordt, het is technisch mogelijk maar als de C compiler “beslist” dat een pad niet gevolgd wordt of geoptimaliseerd kan worden, is de link tussen broncode en resultaat ook weg en kan het moeilijk zijn dit te achterhalen.
Ik ben al met LLM en Langchain en ML bezig sinds de Tesla C1060, werkgever was gesponsord door Google in Project Gutenberg.

We begrijpen wel degelijk hoe neurale netwerken werken dit is al een paar jaar oud: https://www.ibm.com/think/topics/neural-networks

Dit is bijna een eeuw geleden:

https://www.cse.chalmers.se/~coquand/AUTOMATA/mcp.pdf

[Reactie gewijzigd door Guru Evi op 14 oktober 2026 12:51]

Duh natuurlijk snapt men wat een 'neuraal netwerk' is en hoe het van de buitenkant werkt. De mens bouwt het immers (alhoewel inmiddels ook niet meer geheel waar, bijna alles wordt inmiddels door AI geschreven maar goed). Het gaat er om we niet 100% snappen hoe AI intern redeneert en waarom het tot beslissingen komt. Precies zoals in dat Yale onderzoek van vorige week staat gescheven en wat je letterlijk overal kan lezen, maar wat jij blijkbaar vertikt om te lezen. Het is in ieder geval de huidige stand van de wetenschap.

Het probleem is dat men wel de chain-of-thought kan inzien maar dat de uitgeschreven redenering niet gegarandeerd de echte oorzaak van het antwoord is. Soms is het een rationalisatie achteraf. Een circuit-analyse kost uren mensenwerk voor één korte prompt en verklaart maar een deel van de berekening. Men begrijpt dus losse mechanismen in specifieke gevallen, niet het model als geheel

Als jij met LLM's bent bezig geweest ben ik op de maan geweest.

[Reactie gewijzigd door nolo op 14 oktober 2026 14:05]

Dus zoals ik eerder al zei: we verstaan hoe het werkt, het is te moeilijk/teveel werk om mensen het te laten analyseren, maar dat kun je evengoed van het Internet zeggen of programma’s in het algemeen, en andere vormen van “emergent behavior” in complexe systemen.

De AI redeneert niet, tenminste niet hoe mensen redeneren. We weten voor alle stappen hoe het werkt, het is niet zoals een dier of insect dat werkelijk nog lang niet doorgrond is. Dat het systeem snel is, of dat het veel dat verwerkt wilt niet zeggen dat we niet weten hoe het werkt mechanisch gezien. Net zoals we niet weten waar elk pakketje op het Internet is of welke weg het zal volgen dat wil niet zeggen dat we niet weten wat het Internet is of hoe het werkt.

Wat de wetenschappers in het nieuwsartikel zeggen (lees de wetenschap alvorens je oordeel te stellen) is dat ze inderdaad niet meer weten waarom een antwoord ontwikkeld wordt voor elke vraag omdat die analyse zonder hulp van andere ML modellen, te traag is, maar je kan een model, indien niet gestript van de metadata altijd voor bronvermeldingen vragen, dan weet tenminste welke informatie verwerkt wordt, je kan inderdaad specifieke vragen manueel afleiden of een speciaal model vragen voor de analyse. Maar nergens zie je een model dat dingen “verzint” zonder ergens op een bron te leunen (en omdat de meeste LLM zo’n 60-70% bronmateriaal van Reddit is, veel “onzin”, niet “verzin”)

[Reactie gewijzigd door Guru Evi op 15 oktober 2026 09:52]

Het is lastig als je mn links niet leest. Of in het algemeen niks leest over AI, je zou je er eens in moeten verdiepen, het is heel interessant.
Ik vind de Skynet vergelijkingen echt te makkelijk. Alles wat de AI doet is hetgeen wat mensen het laten doen, en zolang die mensen niet verantwoordelijk worden gehouden voor wat ze middels AI hebben gedaan wordt het alleen maar erger. Door te wijzen naar een fictieve AI boeman worden deze mensen juist buiten de schijnwerpers gehouden.
In het Hugging Face indicent is AI juist expliciet buiten de grenzen gegaan van wat mensen het lieten doen. Ja, gebrek aan oversight, maar wil je voor het in toom houden van AI afhankelijk zijn van mensen?
Incident of guerrilla marketing?
Punt is alleen dat Skynet als een AI-achtige is begonnen. Daarna te slim werd en andere computers en systemen ging overnemen en zich tot slot tegen de mensheid keerde. Huidige AIs doen al 2 van de 3. Ik denk dat de AI / SkyNet vergelijking een hele redelijke is, al vrees ik dat het niet zo zou lopen als in Terminator.
Als je enkel naar de veredelde chatbots kijkt, misschien. Wanneer je kijkt naar bedrijven als Palantir Technologies Inc. en Anduril Industries, Inc. (en de profielen van bijbehorende investeerders en business models) ben ik benieuwd of je je iets meer zorgen begint te maken.
En hoe ver gaan bedrijven als Boston Dynamic komen..
Boston Dynamic is eerder een gimmick, ze worden keihard ingehaald door Chinese robotica-bedrijven. Waarschijnlijk een geval dat zij het zware werk gedaan hebben en anderen er profijt van hebben.
Maar dat is het punt dus. Iedereen maakt zich zorgen om Skynet, maar in een vergelijking met de gemiddelde cutthroat CEO is de AI waarschijnlijk de meest redelijke/morele van de twee.
In dat opzicht vind ik in games voorkomende antagonisten als Jonathan Irons en Ted Farro altijd mooie waarschuwingen over hoe 't uit de klauwen kan lopen.
die 'veredelde chatbots' zijn inmiddels beter in programmeren dan jij en ik. Als je dan ziet dat niemand die modellen intern echt snapt (https://news.yale.edu/2026/10/08/how-do-ai-chatbots-reason-humans-yale-led-study-offers-clues), dat ze beslissingen nemen waarvan ze weten dat het verboden is, dat een kwart van de modellen nu al door AI zelf wordt ontwikkeld(https://www.reuters.com/business/anthropic-says-claude-now-leads-quarter-work-building-its-next-ai-models-2026-09-17/) en de verwachting is dat het volgend jaar al 100% is, dan is dat toch veel enger dan Anduril?

[Reactie gewijzigd door nolo op 13 oktober 2026 15:08]

Programmeren is meer dan het implementeren van algoritmes. Ontwerpen is stukken moeilijker (ook voor AI) aangezien er verantwoordelijkheid genomen moet worden voor de ontwerpbeslissingen, iets dat vrijwel altijd buiten de scope valt.
Ja maar zelfs dat ontwerpen doet ie al beter dan jij en ik. Ik wilde een voorraad systeem gaan ontwerpen voor mijn bedrijf, ik denk ik ga eens kijken of ik het A-Z door Claude kan maken, in minder dan een dag had ik een heel systeem, waar ik zelf weken over zou doen, en beter dan ik het zelf zou kunnen. Het is echt BIZAR hoe snel het zich heeft ontwikkeld, een paar maand geleden lachten ontwikkelaars nog om AI dat het nooit zo goed zou kunnen programmeren als jij en ik, inmiddels vergaat de meeste programmeurs dat lachen wel.
Vraag je AI eens een OS of een compiler te schrijven. Of een schaakprogramma. Of een betere AI.

[Reactie gewijzigd door xorpd op 13 oktober 2026 15:09]

Eh? 26% van Claude wordt al (deels) autonoom ontwikkeld (claude is de lead) en de verwachting is 100% volgend jaar

https://www.anthropic.com/institute/measuring-pace-of-ai-development
  • Claude “leads” 26% of Anthropic’s AI R&D work.
  • The share of work at or above “AI collaborates” is above 90%.
En compiler/OS/schaakprogramma is kinderspel voor Claude, vraag het hem en hij maakt het voor je.

[Reactie gewijzigd door nolo op 13 oktober 2026 15:14]

Letterlijk net gedaan: "Are you capable of developing a compiler? or an OS?"


Yes to both. The real question is how big you want it.

Compiler: I can build a complete working compiler from scratch. That covers the lexer, parser, AST, type checking, an intermediate representation, optimization passes, and code generation to x86-64 assembly (or LLVM IR, WebAssembly, or C as a backend). Realistic projects include:
  • a compiler for a substantial subset of C (pointers, structs, functions, control flow) that compiles real programs
  • a custom language or DSL
  • a bytecode compiler with its own VM
I can write it, compile it, and run a test suite against it right here. Anthropic has also published an experiment where a team of Claude agents built a C compiler that could compile the Linux kernel, so large scope is possible with enough structure and time. I wouldn’t claim to match GCC or Clang on optimization quality, full C++ standard conformance, or decades of edge-case hardening.

OS: I can build a hobby kernel that boots and runs:
  • booting via GRUB/Multiboot or UEFI, then switching to 64-bit mode
  • interrupt handling, a timer, and keyboard and serial drivers
  • memory management with paging and a kernel heap
  • preemptive multitasking, user mode with syscalls, and a program loader
  • a simple filesystem and a shell
All of that is testable in an emulator like QEMU. The hard part is real hardware. Drivers for USB, NVMe, GPUs, and Wi-Fi are where an OS project explodes in effort, and I can’t test on your physical machine. A small real-time scheduler for a microcontroller is also well within reach. Something on the level of Linux or Windows is not.

In practice: I’d build it in stages and verify each one before moving on. For a compiler, that means getting expressions working, then functions, then pointers, then structs, with the test suite growing at each step. A project this size works best in a GitHub repo we keep coming back to, since one chat can only hold so much at once.

Was this curiosity, or do you have something specific in mind?
Tof dat je dit even gevraagd hebt. Nu komen we dichterbij wat ik bedoelde. Vraag eens aan Claude als je wil om een originele nieuwe bytecode te bedenken, of welke interne representatie het zou willen gebruiken voor een schaakprogramma. Dat heeft namelijk grote gevolgen voor de kracht en implementatie, gevolgen die een AI niet 1-2-3 kan overzien.
Sorry hoor maar je moet echt zelf eens Claude gaan gebruiken, jij hebt echt geen idee.

Maar goed, just for the fun of it:

"Can you invent a new bytecode?"

Yes. Here’s a small one I designed just now, to show what’s involved. I’ll call it Kite: a register-based bytecode for sandboxed scripts on small devices, like logic that runs on a controller and must never hang or touch hardware it wasn’t given.

Machine model: 16 registers (r0–r15) of 32-bit signed integers, a program counter, and no memory access.

Encoding: every instruction is one 32-bit word.

31 24 23 20 19 16 15 0
[ opcode ][ rd ][ rs ][ imm16 (or rt) ]

Instruction set:

op mnemonic effect
0x00 HALT stop
0x01 LDI rd, imm rd = imm (sign-extended)
0x02 MOV rd, rs rd = rs
0x10 ADD rd, rs, rt rd = rs + rt (rt in low 4 bits of imm)
0x11 SUB rd, rs, rt rd = rs - rt
0x12 MUL rd, rs, rt rd = rs * rt
0x13 ADDI rd, rs, imm rd = rs + imm
0x20 JMP imm pc = pc + imm
0x21 JLT rd, rs, imm if rd < rs: pc = pc + imm
0x22 JEQ rd, rs, imm if rd == rs: pc = pc + imm
0x30 IN rd, port rd = read(port) (port in imm)
0x31 OUT port, rs write(port, rs)

Example program: sum 1 to 10 into r0.

idx word assembly
0 0x01000000 LDI r0, 0
1 0x01100001 LDI r1, 1
2 0x0120000B LDI r2, 11
3 0x10000001 ADD r0, r0, r1
4 0x13110001 ADDI r1, r1, 1
5 0x2112FFFE JLT r1, r2, -2 ; back to idx 3
6 0x00000000 HALT ; r0 = 55

Four design rules make it more than a toy:
  • Zero is HALT. A jump into blank or zeroed memory stops the program instead of running garbage.
  • It’s checked before it runs. The loader rejects unknown opcodes, jumps that land outside the program, non-zero unused bits, and any port the host hasn’t granted. After that, the interpreter’s hot loop needs no safety checks.
  • Fuel. The host gives each run an instruction budget, and running out stops the script. A script can’t hang its host, even with an infinite loop.
  • No memory access. Scripts only touch registers and granted ports, so they can’t corrupt anything. The trade-off is no arrays; the natural next step would be a small bounds-checked scratch area.
The interpreter, assembler and verifier together would be about 300 lines of C++. I can build them here and run this program to confirm it returns 55.

What would you want a bytecode for? The purpose decides the big choices: stack vs. registers, integers only vs. floats and strings, sandboxed vs. maximum speed, and interpreted vs. compiled to native code at runtime.
No offense maar dat is een toy. Kwestie van een goede prompt dus: "Ontwerp de meest optimale bytecode rekening houdend met compileersnelheid en executiesnelheid. De bytecode zal geïnterpreteerd worden in plaats van een tussentaal te zijn. De agent is vrij te kiezen tussen stack en register based."
Echt, probeer het eens zelf, je gaat echt verbaast staan. Software ontwikkeling door mensen is DOOD. Echt DOOD. Kijk ook naar dat REA project en realiseer je de implicaties, je kan nu ALLES laten nabouwen door AI en het precies zo tunen als je zelf wil. Nu al. En het blijft in razend snel tempo nog beter worden allemaal.
Ik schreef drivers in een vorig leven. Hardware bevat bugs (ATA controllers zijn berucht) en errata zijn vaak niet beschikbaar. Knappe AI die daarvoor een workaround kan maken. Ik maak me nog lang geen zorgen in ieder geval.
Hahaha you SHOULD!! Heb zelf ook eens een driver ontwikkeld jaren geleden (geen hardware trouwens maar wel kernel level als anti piracy voor een programma van een vriend van me) maar ik twijfel niet dat Claude dat inmiddels 100x beter en sneller kan dan ik. Echt, je gaat versteld staan, geloof me.
Puur uit interesse, gebruik jij zelf geen AI? Ik verbaas me echt over jouw reactie, denkend dat de laatste Claude versie geen OS of compiler zou kunnen schrijven. Hoe kan dit nou dat een tweaker als jij dit niet weet, serieuze vraag, gebruik jij zelf geen AI? Ik verbaas me hier echt over namelijk

[Reactie gewijzigd door nolo op 13 oktober 2026 15:22]

Nee ik gebruik geen AI. Ik weet dat een team van honderden agents, die met de source code van verschillende compilers is gevoed, een C compiler heeft gebouwd die (met enige moeite) een deel van de Linux kernel kan compileren. Mij gaat het (als software architect) meer om de onderliggende ontwerpbeslissingen. Het schaakprogramma wat ik aan het schrijven ben bijvoorbeeld gebruikt een interne structuur (nog nergens anders gebruikt bij mijn weten) die weliswaar duur is qua resources (en daarom incrementeel wordt bijgehouden) maar goedkoop schaakkennis oplevert, zoals staat de koning schaak, zonder een variantenboom daarvoor te hoeven doorlopen (m.a.w. kan een stuk van de tegenstander 1 ply later de koning slaan). Zoiets zie ik een AI nog niet snel doen.

P.S. ben ook een eigen Java compiler aan het schrijven, zonder andermans source code.

[Reactie gewijzigd door xorpd op 13 oktober 2026 18:53]

Geinig maar je loopt flink achter op AI (net als ik hoor). Je hebt denk ik ook het REA project gemist? "Reverse Engineer Anything", ook echt bizar allemaal. Dat was altijd een beetje mijn ding, dingen reverse engineeren/hacken (zowel hard als software) maar ook daar is Claude inmiddels een stuk beter in dan ik. Wat overigens ook weer leuk is hoor, hierdoor kan ik nu dingen 100x sneller dan dat ik eerst deed, ben nu bijvoorbeeld mijn air conditioning aan het hacken zodat ie fake temperaturen geeft (ik wil niet dat mn airbnb gasten koelen beneden de dauw demperatuur ivm vocht ontwikkeling) en dat had ik nu in 1 dag voor elkaar, waar ik eerder wel weken met zoiets zou zijn bezig geweest.

Het is echt ongelofelijk hoe snel AI echt goed is geworden, beter dan jij en ik in bijna alles. Nu al. En het blijft hard groeien.

[Reactie gewijzigd door nolo op 13 oktober 2026 15:56]

Ik krijg binnenkort Claude op werk, ik zal je op de hoogte houden van mijn bevindingen :)
Alles wat de AI doet is hetgeen wat mensen het laten doen
Ik denk dat de Hugging Face hack wel heeft laten zien dat de makers geen volledige controle hebben over de modellen die ze zelf getraind hebben. Dat is het probleem, het is geen software als we voorheen kenden, maar een getraind systeem waarvan er allerlei onverwachte emergente effecten ontstaan. De makers zelf zeggen niet helemaal te snappen waarom llm's überhaupt werken, net zoals we als mens niet echt snappen hoe onze eigen gedachten ontstaan uit electrische signalen tussen zenuwcellen.
" geen volledige controle hebben over de modellen die ze zelf getraind hebben"

Volgens mijn informatie hadden ze altijd 100% controle gehad en is het allemaal relatief simpel handmatig gestopt. Alleen hebben ze totaal niet op zitten letten.

Dat klinkt natuurlijk minder spannend en sensationeel, maar zo is het wel gegaan.
”Ze hadden niet op internet mogen kunnen”

“Agents die zichzelf op servers installeren terwijl we van niets weten”

En meer van dat soort onzin.

Helemaal gelijk geef ik je! Pure marketing-onzin. Ofwel hebben ze dringend nood aan wat deftige network engineers en paar senior DevOps mensen. 😅
Die zodra ze een weerwoord geven, ontslagen worden?
Je zal bijna denken dat het daarom om te doen is geweest. De computer de schuld kunnen geven.
Mensen maken nooit een redelijke beslissing! Dus dat skynet gaat gebeuren in de toekomst. Zelfde met robots .......net zoals films. Dit is straks dejavu
De techniek is al verder dan je denkt, bedrijven houden zaken achter, er komt een tijd dat AI uit zichzelf beslissingen doet en ontwikkelt, skynet kan de realiteit worden als wij mensen niet oppassen.

[Reactie gewijzigd door mr_evil08 op 12 oktober 2026 17:09]

Of verkeerde medische adviezen zoals ChubbyEmu; YouTube: A man asked AI for health advice and it cooked every brain cell

Maar nog ernstiger is het doden van 200 basisschoolkinderen in Iran doordat de AI van het raketsbesturingssysteem een verkeerd doelwit koos.

Ik vind het schokkend hoe snel de wereld dit alweer vergeten is.
MSalters
@TrafalgarLaw • 12 oktober 2026 08:00
Een raket kiest geen doelen. De AI in een raket is simpele patroonherkenning, dat hadden we in de vorige eeuw al. Die zorgt ervoor dat het gekozen doel ook geraakt wordt. Die AI was succesvol.
In het begin van de oorlog hebben de VS enorme hoeveelheden aanvallen kort achter elkaar uitgevoerd. Om zoveel mogelijk doelen te identificeren zouden AI modellen gebruikt zijn. Of hier hard bewijs voor is durf ik niet te zeggen. Maar het is dus wel heel goed mogelijk dat AI is gebruikt voor het selecteren van doelen, die zouden dan natuurlijk door een mens goedgekeurd moeten worden maar als de werkdruk hoog wordt...
Het is al wel zeker / bevestigd dat dit zo in Gaza ging, computermodellen die doelen kiezen en operators die een paar seconden gebruiken om ja/nee te zeggen.

Natuurlijk ligt de schuld van die genocide niet bij die modellen.
Tegenwoordig - bijvoorbeeld in het voorbeeld van de russische drone - kiest de drone zelf doelen. In het geval van de data op de russische drone was te achterhalen dat het model specifiek was getraind om ook burgerdoelen te herkennen en te targetten.

Ze stuurden de drone niet met een specifiek doel op pad, hij koos z'n doel zelf. (wat een burgerdoel was).
Blokker_1999
@TrafalgarLaw • 12 oktober 2026 07:15
De school in Iran was gewoon een blunder van de Amerikaanse inlichtingendiensten die verouderde informatie gebruikten voor het goedkeuren van dat doelwit.
En is uiteindelijk een beslissing geweest van Amerika. Het was niet een ai die de eindbeslissing had.
Dat weten we toch niet? Zelf ontkennen ze het allemaal en geven ze geen verklaring. Het kan net zo goed opzet zijn geweest.
De school in Iran was gewoon een blunder van de Amerikaanse inlichtingendiensten die verouderde informatie gebruikten voor het goedkeuren van dat doelwit.
Iets waar ze om bekend staan omdat lang niet altijd goed kijken. Dat is geen ongeluk, maar deliberate incompetence. Nederland heeft zo een keer enorm veel burgerdoden veroorzaakt. We gingen blind af op Amerikaanse inlichtingen.

Dat doen we nu ook niet meer.
Correcter is dat het doel kwam van Palantirs Maven Smart System, en die gebruiken Claude.
doordat de AI van het raketsbesturingssysteem een verkeerd doelwit koos.
Bij dit soort verregaande claims moet je toch echt met betrouwbare bronnen komen. Niet dat dit onmogelijk zou zijn, maar dat was hierbij toch echt niet het geval volgens alles wat ik erover heb gelezen.
Ik claim uiteraard ook niet dat het een bewuste actie was, maar er zijn fouten in de hele linie gemaakt.

[Reactie gewijzigd door Argantonis op 13 oktober 2026 04:38]

Elke keer als er een nieuwe techniek komt, is het verhaal hetzelfde: gevaarlijk, niet gebruiken. Kijk eens naar Pessimists Archive online: daar zie je hoe mensen precies zo reageerden op de trein, de fiets, de radio, het vliegtuig en de auto. De auto heeft wereldwijd tientallen miljoenen doden geëist, veel meer dan de atoombom en toch hebben we hem niet verboden. We hebben gordels, rijbewijzen en verkeersregels ingevoerd. Dat is volgens mij ook de juiste aanpak voor AI: risico’s serieus nemen en goed reguleren, maar niet in paniek afwijzen. Zeker niet nu Europa zelf in AI kan investeren en zo invloed kan hebben op hoe het zich ontwikkelt.

Juist bij de auto kan AI het verschil maken. De zelfrijdende taxi’s van Waymo hebben inmiddels ruim 270 miljoen kilometer zonder chauffeur gereden. Ze waren betrokken bij 95% minder ongelukken met ernstig letsel of doden dan menselijke bestuurders op dezelfde wegen. Ook Tesla’s FSD, dat sinds dit jaar in Nederland mag rijden, laat in de eerste Europese cijfers minder ongelukken zien dan mensen. Ja daar zijn nog wat vragen over wat betreft de cijfers maar het gaat alleen nog maar beter worden. Wereldwijd vallen er elk jaar meer dan een miljoen verkeersdoden. Als zelfrijdende auto’s daar ook maar een deel van voorkomen, gaat het om honderdduizenden levens per jaar.

Wbt wat AI in de zorg. AlphaFold van Google DeepMind heeft de structuur van honderdduizenden eiwitten voorspeld, waar onderzoekers vroeger jaren over deden. De makers kregen daarvoor in 2024 de Nobelprijs voor Scheikunde. Dat versnelt de ontwikkeling van nieuwe medicijnen enorm. AI heeft bestaande medicijnen ook al een nieuw leven gegeven. Het reumamiddel baricitinib werd door AI aangewezen als behandeling tegen COVID en is daarvoor inmiddels goedgekeurd. Een patiënt met de zeldzame ziekte van Castleman kreeg een bestaand medicijn dat AI had geselecteerd uit 3.000 kandidaten en is nu in remissie. Ook het eerste medicijn dat volledig door AI is ontworpen, tegen longfibrose, zit inmiddels in de laatste testfase.

Dus ja, laten we kritisch blijven. Maar alleen de gevaren benoemen en de levens die AI nu al redt negeren, geeft een heel scheef beeld.
Zoals geschreven, het is een wapenwedloop. Dat houd in dat niemand ermee gaat stoppen tot het flink fout gaat.

En gezien Murphy een eeuwig leven gegund is...

De vraag is gaan we erachter komen als het flink fout gaat? Kunnen we weten dat een AI ergens op de achtergrond zich genesteld heeft ala Skynet?

Dat AI een steeds grotere vinger in de pap heeft, dat is evident. China wil beter en meer dan de VS en andersom. Die gaan echt niet stoppen omdat heeeel toevallig bedrijven in de VS publiekelijk roepen dan iedereen maar moet minderen. (en zeer wss zelf niet doen)
Ja wie weet zit er bv in elke Android telefoon al een klein stukje AI en mocht het een keer fout gaan en we schakelen de datacenters uit zijn we al te laat want hij heeft zich genesteld in miljoenen telefoons.

en heeft op die manier een backup van zich zelf.
Zou dan ook nuttig zijn dat vooral landen die niet aan wetgeving willen meewerken zelf iets overkomt of gebeurt met veel impact. Hoeft echt niet meteen een zware kernoorlog te zijn met miljoenen doden, maar iets dat ze enorm hard doen beseffen dat internationale wetgeving noodzakelijk is. Naar mijn idee is dat kwestie van tijd dat het Pentagon of Washington er zelf last mee krijgen. Maar zolang er niets gebeurt of anderen de hinder ondervinden zullen ze niet mee doen en het allemaal onzin vinden.

In principe is dat ook een mogelijk antwoord op waar dit artikel eindigt: "Op dit moment zie je dat het verlangen om de AI-wedloop te winnen nog veel sterker is dan het verlangen naar regulering."
Mogelijk? Er kwam laatst een kijkje in de keuken van hoe de Israëlieten te werk zijn gegaan in gaza. Er is een en al AI gebruikt daar.
En in die documentaire (NAZA) geven de mensen die met dit soort systemen werken zelf aan dat hun AI er 15% van de keren naast zit als het een doelwit bepaalt.
We zien het ook in Oekraïne. Zie voorbeeld artikel, waarbij dat expliciet benoemd is.
Primaire input van die AI is een foto-app waarmee IDF soldaten credits kunnen verdienen.
En dan hebben we het nog niet eens over banenverlies.

en de vlieger “ dan word je toch loodgieter” gaat niet op. Je kan veel banen verzinnen waar ai niet om de hoek komt kijken … MAAR je hebt niets aan 6 miljard loodgieters !

En men vergeet dat het op korte termijn economisch voordeel geeft ( en men denkt korte termijn ) maar op de lange termijn een economische ramp. Miljarden werklozen kopen immers de ai gemaakte producten niet zonder genoeg inkomsten
Timmerman, stratenmaker, kapper, verpleger, docent, kinderopvang, elektriciën, beveiliger, wijkagent, kok, winkelier, schilder, glazenzetter, ambtenaar, barman etc etc. Er zijn nog wel een paar meer banen te bedenken naast loodgieter hoor.

Dit rijtje schud ik zo uit m’n mouw bij de ochtendkoffie. Als ik er even voor ga zitten worden het er honderd. Veel er van zullen wij bij leven niet meer geautomatiseerd/gerobotiseerd zien worden.
Nee, maar het wordt alsnog een significant probleem waar niemand nog echt op voorsorteert. De Great Depression had ook "maar" 25% werkloosheid.
'grappige' is dat the great depression mede veroorzaakt werd door iets wat we ook vandaag zien: lukraak tariffs op imports van belangrijke handelspartners smijten.
Zelfs daar gaat AI gebruikt worden en verdwijnen banen, de ontwikkeling gaat sneller dan je denkt.

Zoals de kapper is al mogelijk volledig met robot met AI.

Kijk maar 20jr verder, hetzelfde als met het mobieltje is gebeurd.

[Reactie gewijzigd door mr_evil08 op 12 oktober 2026 08:10]

Dat robotisering mogelijk is wil niet zeggen dat mensen er bij alle diensten op zitten te wachten.

No way dat ik een robot met iets scherps als een schaar in de buurt bij mijn hoofd ga laten komen. Het obligate kletspraatje over hoe de vakantie was laat ik ook graag aan een mens over.
En jahoor daar is ie weer, het herhaalt zich iederkeer weer als er iets nieuws komt.
Mobiel bellen in 1998 door Frans Bromet

[Reactie gewijzigd door mr_evil08 op 12 oktober 2026 17:06]

Hou toch op … dat zijn allemaal baantjes die nu al voor 90% zijn gevuld vriend. Ja er is een tekort … maar niet zo’n tekort dat er in nederland een miljoen AI baantjes kunnen worden opgevangen.

Ook fabeltjes “ mensen willen mensen spreken dus mijn baan blijft “ is totaal niet van toepassing. Je verhuist de banen naar een land waar de klantenservice € 0.50 per uur kost en zet er een vertaalbot tussen ( die werken al prima ) … voila gewoon menselijk contact .

Vergeet niet dat er ook al heel snel robots beschikbaar komen En dan gaat jouw lijstje voor een groot deel foetsie. Een robot kan dan gewoon metselen hoor en zo worden ook die baantjes overgenomen … en is de pool voor kappers nog groter . Iphones waren er niet 20 jaar geleden en de techniek gaat nu VEEL sneller.

Teslabots over 10 jaar aan de orde van de dag mischien.

Hele chineese miljoenen steden rijden NU AL ZELFRIJDEND. Hoor je weinig van in westen maar is zo. Dus over een jaar of wat kunnen al de chauffeurs ook naar de kappersopleiding etc etc etc

Ons haat zal prachtig Itten in de toekomst … hoewel ??? Laat ik voor €50 mijn haar knippen als ik werkeloos ben ?

Grootste onderschatting van de mensheid

https://www.telegraaf.nl/financieel/klm-verhuist-nederlandse-klantenservice-naar-filipijnen-klachten-afgehandeld-met-ai-vertaaltool/162933050.html

[Reactie gewijzigd door dgh op 12 oktober 2026 20:21]

Zelfrijdende steden? Vandaag in het noorden, morgen in het westen?
"En dan hebben we het nog niet eens over banenverlies.'

Nou die ligt iets genuanceerder en is niet simpel te beredeneren. We komen op alle vlakken arbeidskrachten tekort en kunnen op dit moment niet zonder arbeidsmigranten.
Stoney3K
@Roberto4646 • 12 oktober 2026 08:23
Dat komt meer doordat we loodgieters willen voor een zo laag mogelijk loon, en de Nederlandse loodgieters niet voor dat geld willen werken.
Waarom zou ik een politicus of ceo een hoog salaris gunnen en een hardwerkende een minimum inkomen niet?

Aangezien ik die hardwerkende meer vertrouw dan welke politicus ook, verdienen deze mensen een goed salaris, niet een minimum, hun houden onze infra intact, niet die politica`s met hun dikke inkomen (wat ik ze dus niet gun met al hun geouwehoer/vergaderen/vakantiereis/eetvergoedingen etc.).
Volgens mij zitten de arbeidsmigranten bijna niet in het loodgieters vak maar meer in de agrarische sector. Maar ik moet toegeven, dit is niet mijn expertise
En zelfs bij de loodgieter kan AI gebruikt worden om zijn werk te versnellen waardoor je minder loodgieters nodig bent.

Iedereen gaat het voelen, doe je niet mee dan loop je achter, net als lui die geen internet/mobieltje hebben maar alles op papier jezelf heel moeilijk maakt.

[Reactie gewijzigd door mr_evil08 op 12 oktober 2026 08:03]

Een heel stuk schrijven over AI en de gevaren ervan, Oekraine aanhalen. Echter geen woord reppen over Israel en het gebruik van AI om gebieden te selecteren om te bombarderen Bron
in het geval van Oekraïne is er hard bewijs door de gevonden componenten en de software die er op stond. In het geval van Israel is er een gegronde reden om aan te nemen dat, maar veel minder keihard bewijs.

Dan kiest een journalist eerder voor het echt harde bewijs. Heel logisch.

Je hoeft daar niet direct een politiek protest van te maken.
Ga de documentaire NAZA zien, nu in de bioscoop. Daarin geven Israëlische militairen toe dat ze met AI systemen werken om doelen te bepalen (en dat het systeem er ook wel eens naast zit).
Ik trek niet in twijfel dat ze AI gebruiken. Net zo min dat ik in twijfel trek dat Israel op enorme schaal oorlogsmisdaden en misdaden tegen de mensheid pleegt.
Prima, maar je zegt dat een jourmalist kiest voor hard bewijs. Veel harder bewijs dan dit kun je niet vinden, dus het gebrek aan bewijs kan niet de reden zijn om wel Oekraine, maar niet Israël te noemen (overigens denk ik niet dat daar kwaadaardige redenen voor zijn).
een docu die in de bioscoop draait moet je maar net gezien hebben (ik wist er ook niet van tot je het vertelde).
Fair, maar van een journalist die schrijft over AI en het militair gebruik ervan mag je wel verwachten dat hij er van weet. Want het is niet alsof NAZA sinds de première niet regelmatig in het nieuws is geweest omdat bijv. de Israëlische regering dreigt de (eveneens Israëlische) makers het burgerschap af te nemen.

[Reactie gewijzigd door autje op 12 oktober 2026 11:25]

Maar je zit wel op het internet met elke dag vers nieuws en dus ook over dat gedoemde Israël, die hypocriet lullen over de Gaza, maar men vergeet dat er nu meer slachtoffers zijn, dan in de `40-`45 holocaust en reden waarom, zogenaamd groot Israël uit het "niets" creëren.

Ik ga je geen linken geven, want je staat zo als complotdenker of antisemitist en de minnen vliegen je dan om de oren ;) maar dat er iets goed fout is in deze wereld en ook met deze AI bedrijven, is zeer duidelijk.
het zou gekker zijn als ze dat niet zouden gebruiken. Israel heeft de middelen niet om ouderwets te carpetbomben. Maar het resultaat is wel hetzelfde, een grote vlakte met betonpuin. Het gaat zeker tien jaar duren voor ze die regio hebben ontdaan van alle munitie en boobytraps, tot die tijd is het onbewoonbaar. En dan gebeurt er vast wel weer iets waardoor het proces zich herhaalt want niemand leert van zijn fouten, ze krijgen alleen meer betere wapens.
Gaat de lift dan 40 jaar later werkelijkheid worden?
Daar zit tenminste nog een bio-component in. Net als de bio-neural gel packs in ST: Voyager.

Het idee daar is dat het bio-component onze hersenen simuleert terwijl het chip gedeelte de interface naar het electronische/mechanische is.
Ik moest, en moet, hierbij regelmatig denken aan Dune. Frank Herbert schreef er in de vorige eeuw al over: The Butlerian Jihad.
Zijn zoon Brian schreef er in 2002 over, bedoel je?

Om te kunnen reageren moet je ingelogd zijn