MediaMarkt stopt verkoop van Ledger-cryptowallets na diefstal valuta

MediaMarkt verkoopt geen cryptowallets van het merk Ledger meer. De winkelketen neemt die beslissing omdat criminelen met gemanipuleerde apparaten ruim 100 miljoen dollar aan cryptovaluta hebben gestolen. De keten stopt de verkoop in zowel Nederland als België. In die landen zijn geen meldingen binnengekomen van een soortgelijk incident.

Dat meldt het AD. Een Ledger is een versleutelde fysieke kluis voor cryptomunten. Criminelen wisten een lading Ledgers te onderscheppen en open te schroeven. Vervolgens hebben de criminelen een chip in het apparaat geplaatst die ervoor zorgt dat versleutelde data zoals geheime toegangscodes bij activatie van de wallet naar de criminelen wordt gestuurd. Daarna hebben ze de wallet weer gesloten en doorverkocht op de Aziatische markt via tussenhandelaars, zo werd eerder deze week al bekend.

Door die methode konden de criminelen op afstand meer dan driehonderd wallets leeghalen. Er is volgens onderzoek van blockchainonderzoeksbedrijf Bitquery meer dan 102 miljoen dollar aan cryptovaluta gestolen. "Tientallen wallets ondertekenden binnen enkele seconden hetzelfde verzoek, na twee weken van testruns. Dit wijst erop dat één dief alle sleutels in handen had", zegt Bitquery tegen het AD.

Ledger bevestigt in een bericht op X dat er aan cryptowallets van het merk is gesleuteld. "Ledger neemt contact op met getroffen gebruikers als onderdeel van het lopende onderzoek. Ledger raadt gebruikers die een Ledger-apparaat bij deze wederverkoper hebben gekocht aan om de installatie niet te starten als ze dat nog niet hebben gedaan."

Volgens berichten op sociale media zijn de gemanipuleerde Ledgers door eigenaren te herkennen aan extra draden in het apparaat die niet in een regulier model te vinden zijn.
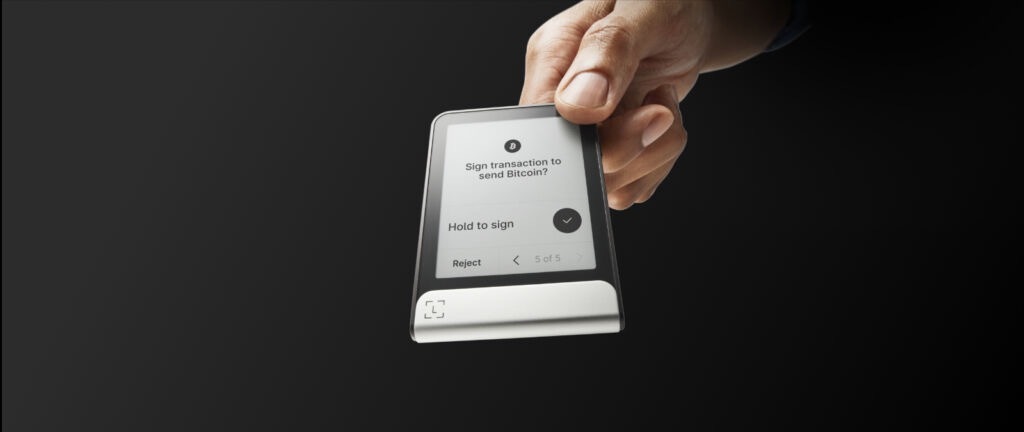
Ledger cryptowallet. Bron: Ledger
Ledger-cryptowallet. Bron: Ledger

Door Lumen Heijdendael

Stagiair nieuwsredactie

14-10-2026 • 16:20

55

Submitter: Anonymoussaurus

Reacties (55)

Moderatie-faq

Sorteer op:

Weergave:

Zou mooi zijn als er hier dan een lijst met de namen van 'weder' verkopers gepubliceerd wordt en foto's van de bedrading e.t.c. Nu is het maar, wat is dit dan allemaal voor gis werk?


Tevens waarom zulke belangrijke zaken kopen via via... Zoek een betrouwbare bron.

[Reactie gewijzigd door Lord Anubis op 14 oktober 2026 17:14]

Hier heb je wat foto's van wat er nou precies te zien is;
https://x.com/0xJohannes_/status/2109634513957527974

Zal dit bericht wat verder aan vullen als ik de foto's terug vind die ik eerder had gezien.
Sommige ledgers hebben dus bedrading er in zitten, andere hebben een klein board er in zitten. beide lezen de communicatie van/naar het scherm af om de woorden tijdens de setup uit te lezen en op te sturen.

Wat ik er een beetje van begrijp is dat het zwarte board er niet op thuis hoort;
https://x.com/coinjoined/status/2110034615247245682

Schijnbaar ook niet alleen de Ledger nano's (de kleine) maar ook andere modellen;
YouTube: Spy implant found in Ledger Flex bought at Singapore airport

[Reactie gewijzigd door thomas1907 op 14 oktober 2026 16:42]

Ligt het aan mij dat ik niet kan plaatsen waarom Mediamarkt stopt met de verkoop van de Ledgers? Dit gaat om een gestolen levering die op een andere markt verkocht wordt. In welk opzicht raakt dat Mediamarkt en de Ledgers die zij verkopen?
wiseger
@joshua043 • 14 oktober 2026 17:07
Er is in Duitsland een medling dat een Ledger aangepast zou zijn met een spionage implantaat en verkocht was door Saturn, het moederbedrijf van Media Markt.

https://x.com/0xJohannes_/status/2109634513957527974
Mijn ervaring van jaren terug is dat Mediamarkt toen vaak via grijze import spullen inkocht. Zou mij niets verbazen dat deze ook via grijze import vanuit buiten Europa zijn ingekocht. Dan is het niet gek dat dit gebeurt.
Mijn ervaring van jaren terug is dat Mediamarkt toen vaak via grijze import spullen inkocht.
Zijn hier ook bewijzen van, behalve ''mijn ervaring''?

Ik geloof het graag hoor, maar dan wel met een beetje bewijs er bij.
n=1 maar toen ik nog IT support deed in een klein winkeltje in het Antwerpse kwam er op een dag eens een oudere man binnen die problemen had met zijn Android telefoon. Hij had hem net nieuw gekocht bij MediaMarkt, maar het toestel bleek geroot te zijn (wat hij na wat doorvragen duidelijk niet zelf had kunnen doen) waardoor zijn bank app niet werkte. Dus ofwel grijze import, ofwel verkopen ze tweedehands toestellen als factory sealed. Hoe dan ook best fishy.

[Reactie gewijzigd door iqcgubon op 15 oktober 2026 13:23]

Saturn is niet het moederbedrijf van Mediamarkt; dat is Ceconomy AG en dat is dan weer ongeveer 70% van JD.com
Dat is wel wrang. Je maakt je zorgen over de veiligheid van je wallet, koopt de Ledger voor meer zekerheid en vervolgens wordt de wallet leeggehaald. Ledger zou keihard moeten zeggen dat ze hun coins terug krijgen of dit product heeft zometeen geen echt bestaansrecht meer.
arjankoole
@jprommen • 14 oktober 2026 16:39
Dat is wel wrang. Je maakt je zorgen over de veiligheid van je wallet, koopt de Ledger voor meer zekerheid en vervolgens wordt de wallet leeggehaald. Ledger zou keihard moeten zeggen dat ze hun coins terug krijgen of dit product heeft zometeen geen echt bestaansrecht meer.
Ledger kan er niets aan doen. De ledgers zijn en-route onderschept en aangepast. Ik zie slecht in hoe je ze aansprakelijk kan houden voor zo'n actie.
Niet aansprakelijk, maar ze hebben ook niet de slimste keuzes gemaakt.

In de doos van elke ledger zit een brief;

"Did you notice?
There is no anti-tampering sticker on this box

A cryptographic mechanism checks the integrity of your Ledger device's internal software each time it is powered on.
The Secure Element chip prevents any interception or physical replacement attempt. Ledger devices are engineered to be tamper-proof"

Tot ze het scherm uitlezen en via 4G alles versturen 8)7
Doordat er geen anti tampering sticker op de doos zat hebben winkels als Mediamarkt en Amazon waarschijnlijk teruggestuurde Ledgers gewoon weer in de schappen gezet en verkocht. Dat is het verhaal nu althans.

[Reactie gewijzigd door thomas1907 op 14 oktober 2026 16:48]

Mijn eerste gedachte: zorg dat ze "self-destructen" als je ze open maakt? :)
arjankoole
@RvV • 14 oktober 2026 16:46
Mijn eerste gedachte: zorg dat ze "self-destructen" als je ze open maakt? :)
Als je James Bond's Q bent maybe :)

Geen commercieel bedrijf gaat dat (mogen) leveren.
Er zijn betaalchips met 'dry ice'. Deze hebven diverse beveiligingen die ervoor zorgen dat de sleutels gewist worden bij sabotage.

Uitleg over zulke chips in 2 delen:

YouTube: EEVblog 1773 - PayPal Here POS Terminal TEARDOWN

YouTube: EEVblog 1774 - PayPal Here Part 2 - Security Boogaloo
Ik bedoel niet met een enorme explosie :+ , maar dat het elektronisch niet meer in staat is te functioneren omdat alle chipjes dood zijn bijvoorbeeld.
Ik heb genoeg apparaten gezien die niet op een normale, onzichtbare manier opengemaakt en weer gesloten kunnen worden (plastic kliksysteem).
Je wilt daarnaast daar waar het nodig is er nog wel aan kunnen servicen waarschijnlijk als leverancier, want wat nou als je klant er 5 miljoen aan crypto waarde op heeft en er om wat voor reden dan ook niet bij kan terwijl jij zegt dat hun geld er veilig op is...

En kan jij er als maker aan servicen, dan kost het een kwaadwillende 1 of 2 devices onderzoek om dezelfde techniek te leren om het apparaatje te openen.

Het klinkt heel leuk, maar kijk eens naar al die "unpickable" locks, terwijl de mensheid al eeuwen sloten ontwikkeld om het zo moeilijk mogelijk te maken.
Nee, dan had hij zijn recovery phrase ergens moeten noteren. Met je recovery/seed phrase kun je zo een ander device gaan gebruiken!
De gebruiker moet weten dat het apparaat open is geweest. Dus volledig onbruikbaar maken zou niet hoeven. Maar minimaal een melding "ik ben gecomprimeerd en dus onveilig".

Dus je hoeft het apparaat niet laten exploderen, maar een cirquit kortsluiten zou voldoende kunnen zijn.
ik heb een oude usb stick die beveiligd is met een pincode. ik heb het ding al lang geleden een keer opengemaakt, en hij was helemaal ingegoten. de elektronica was niet bereikbaar zonder dremel oid, maar ik denk niet dat de hardware dat overleefd had.
is dat ingieten nou zoveel moeite ??
arjankoole
@PetervdM • 14 oktober 2026 21:31
Kijk, dat is een uitstekende passieve oplossing. Maar iets wat de interne electronica actief “opblaast” (daar is weinig voor nodig, en ook niet spectaculair) is potentieel weer heel foutgevoelig.
Ik zou verwachten van een product zoals dit dat het toch wel iets moeilijker zou zijn om even een lading te onderscheppen en vooral om er even wat extra hardware in te bouwen die de belangrijkste zaken doorstuurt.
Op basis van welke fundamentele feiten zijn jou verwachtingen ontstaan?

Alles wordt vervoerd en getransporteerd. Dat kan toch allemaal relatief makkelijk, danwel met omkoping of andere vormen van corruptie onderschept of zelfs gewoon verwisseld worden? Daar heeft u geen James Bond voor nodig hoor.
Security-gevoelige apparaten zoals FIDO hardware keys, bijv. Yubikey of Google Titan, zijn standaard uitgerust met intrusion-detection. Zodra de behuizing geopend wordt, maakt de elektronica zichzelf onklaar.

Dus Ledger kan er wel degelijk iets aan doen: ze hadden hun hardware met soortgelijke maatregelen moeten beschermen. In plaats daarvan gebruiken ze enkel een zwakke softwarematige bescherming en proberen ze in hun eigen correspondentie de haalbaarheid en noodzakelijkheid van hardware intrusion-detection te downplayen.
Waar slaat dat nou weer op? Wat heeft Ledger zelf hier nou mee te maken??
Dus als soortgelijke gozers een soortgelijk truukje uithalen met iPhones dan heeft Apple maar beter restitutie te betalen 'want anders heeft de iPhone geen bestaansrecht meer' ? :+
Het product is geen stuk hardware, maar ‘veiligheid voor je crypto’. Dat is het product waar je mensen mee overtuigd. Als je dan met grote letters in het nieuws staat ‘ONVEILIG’, dan heb je een probleem. Dat is waar je dan op reageert. Klanten kopen voor een groot deel met emotie, dat er feitelijk een redelijke verklaring is, het product best veilig is (het niet verzegelen van producten is wel veel te overmoedig geweest), gaat dit niet zomaar oplossen. Hiermee geef ik geen vrijbrief aan de ‘gozers’. Ik denk trouwens dat als de secure enclave van de iPhone geopend wordt, dit ook een heel groot probleem zou zijn voor Apple, niet alleen voor de ‘gozers’ die erin komen.
Heb je bij de aankoop een bepaalde garantie gekregen? Het punt is dan ook niet dat de Ledger zelf lek is, maar dat er ergens in de supply chain een partij is geweest die extra hardware heeft toegevoegd. Die hardware onderschept de recovery pass phrase die ingesteld word tijdens de activatie. Dit gebeurt op het stukje tussen de chip en de lcd (waar je als gebruiker de recovery pass phrase te zien krijgt om vervolgens ergens veilig te noteren). Vervolgens stuurt het stukje hardware de onderschepte pass phrase door via een mobiel data kanaal naar de groep die hier achter zit.
Om een ander bericht in de comments te kopiëren:
In de doos van elke ledger zit een brief;

"Did you notice?
There is no anti-tampering sticker on this box

A cryptographic mechanism checks the integrity of your Ledger device's internal software each time it is powered on.
The Secure Element chip prevents any interception or physical replacement attempt. Ledger devices are engineered to be tamper-proof"
Koop het gewoon van Legder zelf. Dit soort dingen never nooit bij een derde bestellen.
Zeker omdat het om gemiddeld 330k per ledger gaat! (100m€/300).

Dat soort bedragen bewaar je ook niet contant thuis.
Oprechte vraag: Hoe had Ledger dit kunnen voorkomen? Binnen zo'n apparaat kan je toch niet alle signalen versleutelen?

Enige wat ik me kan bedenken is dat ze alles in potting materiaal hadden kunnen gieten.
Dit soort hardware scams klinken mij enorm gevaarlijk; kan dit bijvoorbeeld ook in een overheidslaptop gezet worden om op een scherm mee te kijken?

Ik zie alleen maar meer redenen om 'direct to consumer' te promoten in ieder geval.
Dit is bepaald geen hack meer als er complete chips bijgezet worden, flinke high tech crime.

Mediamarkt is denk ik bang om eventueel te moeten opdraaien voor de fondsen klanten. Een zeer naive positie wat mij betreft, als je een portomonnee verkoopt hief je ook niet garant te staan voor het verlies van geld uit de portomonnee.

Het gaat alleen om ledgers uit een bepaalde serie, dus daarvoor hoef je ook iet meteen alles te bannen, dit is niet hoe recalls of terugroepacties werken.

Ik denk dat het wel zal lonen om uit te vinden wat hier allemaal achter schuilt want dat zal ongetwijfeld ook uit komen op spionage.
als je een portomonnee verkoopt hief je ook niet garant te staan voor het verlies van geld uit de portomonnee.
Als die portemonnee een ingebouwde chip bevat die de contactloos- betaal code van je pinpas doorstuurt zullen er toch wel wat claims komen denk ik.
Je kunt claimen, maar niet bij de retailer.
Of het moederbedrijf van Mediamarkt weet dat het niet rechtstreeks bij Ledger gekocht heeft en is bang dat het bij een verkeerde wederverkoper de producten heeft afgenomen. En ja, dan kan je bang worden dat je aansprakelijk gesteld kan worden als fondsen verdwijnen bij klanten.
Gewoon een anti tampering sticker op de doos plakken, maar in plaats van dat te doen scheppen ze op dat hun chips alles kunnen ontdekken en tegen houden.
Nu zijn er ledgers gekocht, aangepast, en teruggebracht om vervolgens weer verkocht te worden.
Hoewel dat een stap in de goede richting zou zijn, is het ook een schijnveiligheid. Nieuwe doosjes en stickers laten maken is niet zo heel erg moeilijk en als je dit professioneel aanpakt kost dat de wereld ook niet.

Een betere optie zou zijn dat Ledger zorgt dat hun producten tamperproof maakt, waardoor ze onbruikbaar worden als ze opengemaakt worden. Of op zijn minst een waarschuwing op het scherm laten zien dat veiligheid niet kan worden gegarandeerd omdat de behuizing mogelijk open is geweest. Of een behuizing die niet open kan, alleen met bruut geweld.
Overheidslaptops die staatsgeheimen verwerken worden oa Tempest gekeurd en gecertificeerd voordat ze in gebruik worden genomen.
Dave van EEVblog heeft een mooie video hoe eea zich heeft afgespeeld.

EEVblog 1780 - Hardware Supply Chain Attacks Examined
Echt een brutaal slimme actie, maar feit dat al deze devices gecompromised zijn laat wel zien dat hardwarebeveiliging niet zomaar weggelegd is. Ik kan mij ineens een stukje meer voorstellen waarom Apple haar devices beschermt tegen ongeauthoriseerde onderdelen. Niet dat dit 1 op 1 te vergelijken is, maar het laat wel zien dat hardware compromitteerbaar is.
Nu blijkt maar wat voor oude man ik ben. Ik wist niet eens dat MM dit kastje verkocht. Naar voor de gebruikers. De creativiteit waarmee crypto dieven te werk gaan blijft mij verbazen. Schijnbaar was er dus iemand die weet hoe je met dit soort hard- en software kan omgaan. Die een stapel van die doosjes in handen kon krijgen. Om ze daarna weer op de markt te kunnen zetten.
Ik snap die hardwarewallets niet zo. Ik begrijp dat je zelf je wallet wilt kunnen bezitten, maar dat kun je toch vele malen veiliger in eigen beheer doen? Tails en veracrypt op een USB? Of is dat te omslachtig voor dagelijks gebruik?
Een oude iphone in lockdown mode zou eerlijk gezegd voor de meeste mensen al genoeg zijn, maar het hele motto van offline apparaten als Ledgers is dat ze nooit verbinding (kunnen) maken met het internet en ook nooit uitgelezen kunnen worden. Je keurt alleen een transactie goed met dat ding, en je computer verstuurd het naar het netwerk. Op een USB moet je alsnog de wallet telkens openen, importeren (gok ik), transactie goedkeuren, sturen, en dan maar hopen dat je PC geen infectie heeft.
Bij een hardware wallet is het aanvalsoppervlak kleiner, er hoeven minder componenten vertrouwd te worden.

Sowieso nooit via resellers kopen deze dingen, dat is wel duidelijk. Zat er verder geen tamper proof zegel op het apparaat zelf of hebben ze dat ook kunnen vervalsen? De Trezors hebben dat namelijk wel.
Om dit soort supply chain attacks (en andere attacks, zoals t coldcard incidentje) voor te zijn zal men (minimaal) naar een 2 of 3 multisig toe moeten. Een wallet met maar 1 signer is gewoon niet meer van deze tijd.

Alleen is dat voor velen een brug te ver vanwege complexiteit, te veel werk of andere redenen. Dus de central exchanges/custodians zullen wel een instroom van nieuwe klanten zien :(
ja en dat is zeker geen evidentie. Want Ledger zelf bv , met hun Ledger 'safe' ondersteunt maar een paar chains ( waaronder ETH etc ) . Heb je andere crypto .. dan ben je aangewezen op een externe wallets of third party dApps of zelfs 'geen' omdat je scripts moet gebruiken of aangewezen bent op grotere partijen ( bv bij XRP ) .

ben dit allemaal nu wel in dit daglicht aan het bekijken hoe ik dit ga doen. Want mijn Ledger is not tampered, but I'm not amused also :-)
Ben ik blij dat ik toevallig altijd de doorzichtige special editions koop van de Ledger Nano S/X 8-)

Maar goed, het zou mooi zijn als we iets verder op de details in kunnen gaan, deze parasiet-bordjes tappen dus de enige 'open' lijn af tussen de beveiligde chip en het scherm, om dan de tekst te herkennen die op het schermpje staat, en dit door te sturen.

EEVBlog heeft er een mooi stukje over YouTube: EEVblog 1780 - Ledger Crypto Supply Chain Attack Explained

[Reactie gewijzigd door thalx op 14 oktober 2026 20:13]


Om te kunnen reageren moet je ingelogd zijn