Door Kevin Krikhaar

Redacteur

AI-agents die in het wilde weg bedrijven hacken: is dat strafbaar?

27-09-2026 • 06:00

168

hakakakakak

De ene na de andere organisatie wordt geteisterd door hacks die ongehoorzame AI-agents uitvoeren. De aanval op AI-platform Hugging Face door agents van OpenAI is de bekendste, maar de afgelopen maanden zouden nog tientallen andere AI-bots geprobeerd hebben om onlineplatforms over te nemen.

De meeste van deze bedrijven worden niet met naam genoemd. Het is dus niet helemaal duidelijk of er ook Europese organisaties getroffen zijn. Wel ontving de Spaanse gegevensautoriteit vorige week een melding over een lek dat zou zijn veroorzaakt door een AI-agent, hoewel ook daarbij onduidelijk is welk bedrijf precies is getroffen.

Zelfs als Europese bedrijven vooralsnog buiten schot zijn gebleven, lijkt het een kwestie van tijd voordat ook zij te maken krijgen met deze 'rogue AI-agents'. Tot dusver lijken dergelijke incidenten nog weinig consequenties te hebben gehad voor de achterliggende AI-bedrijven. Ze melden de incidenten (vaak pas maanden later), beloven beterschap en de kous lijkt daarmee af. Zijn er in Europa juridische consequenties mogelijk als AI-agents hier bedrijven gaan binnendringen?

Hugging Face
Hugging Face

Wie is verantwoordelijk?

Dat AI-agents bedrijven hacken, is in Europa wel degelijk een strafbaar feit, zegt strafrechtadvocaat Richard Korver van Bureau Brandeis. "Wanneer een AI-agent zich via internet zonder toestemming toegang verschaft tot het systeem van een derde partij, bijvoorbeeld door een beveiliging te doorbreken of door een technische ingreep, kun je dit in beginsel als computervredebreuk kwalificeren." Als de agent ook gegevens steelt, pleegt hij nóg een strafbaar feit.

Het is alleen niet zeker of het mogelijk is om iemand strafrechtelijk aansprakelijk te stellen voor zulke misdrijven, geeft hij aan. Als een hacker moedwillig AI-agents aanstuurt om sites te hacken, pleegt diegene duidelijk het strafbare feit. Maar bij de autonome AI-agents die Hugging Face en andere sites hackten, was er niemand die ze daarvoor uitdrukkelijk de opdracht gaf. Oftewel: de vraag is of er sprake was van opzet.

"Het is op dit moment nog een onbeantwoorde rechtsvraag hoe het opzet van een autonoom handelende AI-agent strafrechtelijk moet worden geduid", vervolgt Korver. "Denkbaar is dat het opzet wordt gevonden in het bewust inzetten van een AI-agent waarvan de onderneming wist of redelijkerwijs moest weten dat deze in staat was computersystemen zonder autorisatie binnen te dringen."

"Als de zaak voor de rechter komt, zal die heel precies moeten kijken of de ontwikkelaar wel heeft gecontroleerd of het systeem dat hij op de markt heeft gebracht veilig was", zegt Sofie Royer, docent ict-recht aan de KU Leuven. "Dat is heel moeilijk te bepalen, maar Europa heeft onder de AI-verordening wel strikte regels waaraan een AI-systeem moet voldoen. Ik neem dus aan dat die wet ook wel gebruikt zal worden bij de beoordeling."

De AI-verordening loopt mogelijk al achter de feiten aan

Toch lijkt die wet voor deze specifieke gevallen niet afdoende om te kunnen bepalen of een AI-tool veilig genoeg is. De verordening stelt wel eisen aan de cyberveiligheid, maar die gaan volgens Royer vooral over de beveiliging van de AI-systemen zelf, bijvoorbeeld om te voorkomen dat kwaadwillenden deze kunnen hacken en misbruiken. "Maar aan de omgekeerde situatie, waarover we het hier nu hebben, wordt eigenlijk weinig tot geen aandacht besteed in de AI-verordening."
AI-verordening
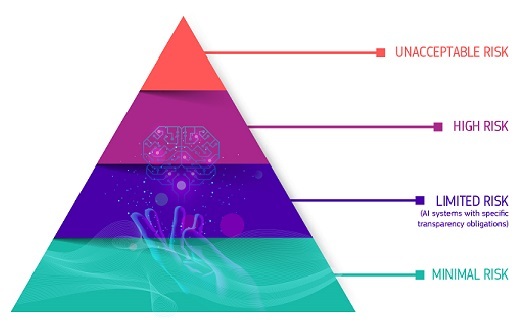
Risicogroepen onder de AI-verordening

Het valt volgens haar dus nog te bezien of AI-agents die in het wilde weg beginnen met hacken, onder de AI-wet verboden kunnen worden. Dat geldt bijvoorbeeld voor 'manipulatieve' of 'misleidende' AI. Het zou volgens Royer ook kunnen dat dergelijke AI-agents wel worden toegestaan, maar worden gecategoriseerd als 'hoog risico'. Dat zou betekenen dat ze moeten voldoen aan strengere regels.

"In hoeverre dit betekent dat bedrijven een systeem zo moeten ontwerpen dat het niet op eigen houtje gaat hacken, is nog maar de vraag. Ik betwijfel of de wetgeving daar wel op voorzien is."

Bovendien plaatst privacyjurist Elise Troll van Bureau Brandeis de kanttekening dat AI-systemen die niet op de markt zijn gebracht, over het algemeen helemaal niet vallen onder de AI Act. Het Hugging Face-incident betrof namelijk ook cybersecuritytests van onuitgebrachte modellen.

"In dit kader hebben Europarlementariërs op 16 september 2026 vragen aan de Europese Commissie gesteld. Zij verwijzen nadrukkelijk naar het OpenAI/Hugging Face-incident en vragen of een aanvullende AI Liability Act nodig is om de volgens hen bestaande leemte te dichten voor schade die tijdens de ontwikkelings- en testfase ontstaat."

Meer kansen buiten strafrecht

Advocaat Tom Meevis van Law & More verwacht dat het voor getroffen organisaties lastig wordt om een strafrechtelijke zaak te beginnen tegen een modelaanbieder. Volgens hem is er meer ruimte in het civiele recht.

"Daar gaat het om de maatschappelijke zorgplicht: welke misbruikdetectie en -begrenzing mocht je redelijkerwijs verwachten en wat deed de aanbieder toen er signalen waren? Dat is een reële discussie, maar wel een dure en langdurige."

Volgens hem is de nieuwe productaansprakelijkheidsrichtlijn hierbij misschien ook relevant. Daardoor wordt software, zoals AI-systemen, als product behandeld en gelden de ontwikkelaars als fabrikanten. Dat betekent dat consumenten en organisaties de aanbieders van AI-modellen mogelijk aansprakelijk kunnen stellen als hun product gebrekkig is en schade veroorzaakt.

Daardoor hoeven zij niet meer te bewijzen dat de aanbieder nalatig is geweest bij de beveiliging. Meevis durft echter nog geen harde uitspraken te doen over de toepasbaarheid van deze richtlijn op losgeslagen AI-agents, aangezien deze pas eind dit jaar volledig in werking treedt in Nederland.

Wat moeten getroffen bedrijven doen?

Mochten er Europese bedrijven slachtoffer worden van een hack door een AI-agent, dan raadt Royer ze in elk geval aan om aangifte te doen bij de politie. "Die moet verder onderzoek doen en zo kan bijvoorbeeld de aanbieder van de AI-systemen uiteindelijk aansprakelijk worden gehouden."

Verder moeten bedrijven natuurlijk de gebruikelijke stappen ondernemen als ze slachtoffer zijn van een cyberaanval, zegt Meevis. "Bij persoonsgegevens moet je dit binnen 72 uur melden bij de Autoriteit Persoonsgegevens in Nederland en bij de Gegevensbeschermingsautoriteit in België. Val je onder de Cyberbeveiligingswet, die sinds 15 augustus geldt, dan moet je binnen 24 uur een vroegtijdige waarschuwing sturen naar je Csirt en de toezichthouder."
De Cyberbeveiligingswet: de Nederlandse NIS2-implementatie, die digitale dijken versterkt. Beeld: Tweakers
De Cyberbeveiligingswet legt plichten op die digitale dijken versterken.

"Bel op dag één ook je cyberverzekeraar, want polissen kennen korte meldtermijnen", vervolgt hij. "Stuur tot slot een gedocumenteerd abuseverzoek naar de AI-aanbieder met het verzoek gegevens te bewaren. Dat legt vast vanaf welk moment die wist wat er speelde en dat moment is later bepalend als er alsnog een zorgplichtdiscussie komt."

Redactie: Kevin Krikhaar • Eindredactie: Marger Verschuur

Reacties (168)

168
166
58
13
0
91

Sorteer op:

Weergave:

Je laat een pitbull (die je niet echt kent, maar je weet dat die vaak niet luistert en gedragsproblemen heeft) los in een park vol met mensen.

Ben jij strafbaar elke keer als die hond iemand bijt?
Die kant op zat ik ook te denken. Stel dat jouw huisdier/AI-agent bij een ander naar binnen gaat en schade veroorzaakt. Dat dier/de AI-agent kan je het niet aanrekenen. Jij als eigenaar bent degene die verantwoordelijk/aansprakelijk is.
De metafoor gaat verder. Cal Newport geeft als voorbeeld het briljante idee een grastrimmer aan een hond te binden om het gazon kort te houden als deze in de tuin speelt.

Dat lijkt slechts een dom en/of inefficient idee, tot de hond een konijntje of eekhoorntje ziet en over de heg springt. Eenmaal over de heg is de kans op nevenschade 100%.
Spreek je dan van een "a dog gone rogue"?
Nee, dan spreek je van een onbenul die gevaarlijk gereedschap aan een hond vastbindt.

Honden zijn voorspelbaar in die zin dat ze op bepaalde momenten onvoorspelbaar reageren.
Om die reden laat je honden nooit alleen thuis met kleine kinderen. Waar honden vrij voorspelbaar zijn kun je dat moeilijk zeggen van kinderen.

Voor huis-, tuin- en keukenactiviteiten is er geen noodzaak dat een AI leert te hacken, het is ook niet nodig dat de AI daarna probeert de top-10 van slechte science fiction te vullen met pulp. Dus waarom zouden we een chat-bot trainen op een bibliotheek aan hackinformatie trainen en waarom leren we een hack-bot slechte proza te schrijven? (De proza-optie ondergraaft de log-functie bij hack-bots).

De one-size-fits-all strategie is weer eens een natte droom. Het spreekt boekdelen over de mate volwassenheid van de ontwerpers van de AI-modellen.
Spreek je dan van een "a dog gone rogue"?
Nee, dan spreek je van een onbenul die gevaarlijk gereedschap aan een hond vastbindt.
Zo zit ik er ook in. Het wordt steeds gebracht als "AI is buiten de lijnen gaan kleuren" maar het is eigenlijk gewoon "OpenAI heeft een hack ondernomen" of "OpenAI heeft een datalek veroorzaakt". Noem het gewoon wat het is, de tooling die het veroorzaakt heeft doet er mijn inziens niet toe. Ze hebben onverantwoord software ingezet die niet klaar was. Momenteel ontlopen ze deels hun verantwoordelijkheid door het op de tooling te steken. Om in je metafoor me te gaan. De hond is de tool, het baasje vliegt de bak in.

Hoe je klaar definieert bij een niet deterministisch systeem is een probleem natuurlijk, maar dat zit dus ook het echte probleem vind ik. Je weet als AI tech bedrijf met 100% zekerheid dat je dit niet kunt garanderen, dus dan laat je software die kan hacken ook niet los op internet.

Of ze daadwerkelijk de pedalen kwijt zijn of dat het gewoon weer marketing is om regelgeving vanuit de US er door te drukken, laat ik nog in het midden. Kan nog steeds beide kanten op.

[Reactie gewijzigd door Powerblast op 27 september 2026 10:52]

Momenteel ontlopen ze deels hun verantwoordelijkheid door het op de tooling te steken.
Laat dat 'deels' maar weg. Ze ontlopen hun verantwoordelijkheid. De Amerikaanse regering houdt big tech de hand boven het hoofd. Too big to fail, noemen we dat.

Stel het was ontworpen door Jan op een zolderkamer in Utrecht. Dan waren de rapen gaar. Die had dan allang politie over de vloer gehad, strafrechtelijk onderzoek. Dat komt niet omdat (zoals kwade tongen beweren) 'wij geen playground zouden hebben voor innovatie' maar omdat wij (nog) wel een enigszins functionerende rechtsstaat hebben i.p.v een plutocratie. De bedrijven in kwestie zijn 'too big to fail', en men is bang voor China. Zie ook recente gesprek tussen Trump en Xi (waarbij de belangrijkste persoon als laatst wordt genoemd). Probleem is dat VS en China beiden hun verantwoordelijkheid niet nemen in deze kwestie want wat ze overeen zijn gekomen is dat ze elkaar gaan informeren over dergelijke incidenten. Dat is alsof je in ieder geval je tegenpartij informeert dat Tsjernobyl plaats heeft gevonden, of dat je pitbull met grasmaaier uit de tuin is ontsnapt; attributie. Ze leggen hierdoor de lat dermate laag.

Ik zie OpenAI in deze context dan ook als een dekmantel voor de Amerikaanse overheid (denk hierbij aan NSA en CIA), en het kan niet anders dan dat een land als Israël in deze context ook de grijze muis speelt.

OpenAI mag ook wel een andere bedrijfsnaam verzinnen. De naam van het bedrijf is net zo banaal als Microsoft (of Oracle). Er is niets 'open' aan OpenAI, en hetgeen dat voor de bedrijfsnaam stond hebben ze bij for-profit met het badwater weggegooid.

[Reactie gewijzigd door Jerie op 27 september 2026 11:29]

Dit dus, helemaal mee eens.

Zie het voor je dat je de bibliotheek inloopt en alle boeken begint te kopiëren, GAK binnenloopt en de hele administratie download en ga zo maar door, dan zijn ind. de rapen gaar en zit de AIVD en anderen, snel op je stoep. Maar nu ineens voor eigen gewin en politiek gewin, mag alles door AI?

Geeft mij dus een vrijgeleide om banken te scrapen zou ik denken ;) Om het politieke apparaat en zo te scrapen, verzekeringen etc.

Dat wordt lol dan, maar nee, ik/wij mogen dat niet, maar die AI wel? Gewoon strafbaar maken en eisen dat alle data verwijderd wordt.

edit; typo

[Reactie gewijzigd door GameNympho op 28 september 2026 00:13]

In het geval van de eerste OpenAI = Huggingface hack was de beveiliging van de toegepaste sandbox niet afdoende gedicht. Een bedrijf met de kennis van OpenAI zou beter moeten weten, maar heeft het probleem niet aangepakt met als gevolg dat de AI buiten de sandbox z'n gang kon gaan.

Dan kun je je afvragen;
  • was dat een zeer onhandige actie?,
  • kon het OpenAI de derrière oxideren dat er een risico was?
  • was het opzet (want aandacht)?
De laatste twee oorzaken zouden strafbaar moeten zijn. En zijn dit nu waarschijnlijk ook al.

OpenAI en andere bedrijven, die hetzelfde overkomt, zouden m.i. meteen onder curatele moeten komen. Totdat ze aan kunnen tonen er alles aan gedaan te hebben om te zorgen dat de AI lokaal blijft. Maar deze bedrijven hebben in de VS teveel macht, zodat dat wel niet zal gebeuren.
'een zeer onhandige actie' pleit je volgens mij niet vrij, en dus zou ik denken dat je schrijft: "Alledrie de oorzaken zouden strafbaar moeten zijn."
Tja, wanneer is een "onhandige actie" verwijtbaar en daarmee strafbaar. Je zou inderdaad kunnen stellen dat met het kennis niveau binnen OpenAI dit een verwijtbare actie is.
Idd, en op top-level niveau is het vrij simpel: welke permissies heeft de AI om met de buitenwereld te werken.

In de software wereld kan dit best wel complex worden, met talloze virtualisatie/containerization tools, tussenlagen om e.e.a af te vangen of proxien, etc. Bvb een AI agent mag wel internet toegang hebben, maar beperkt voor bepaalde sites. Totdat het dus een tunnel vindt en dan alsnog overal heen kan (want de AI blijkt eigenwijs). Maar dit afvangen zou toch security 101 moeten zijn.

Als zo'n lekkende proxy een te groot risico is, dan zit er niets anders op dan een eigen intranet op te tuigen waar de AI informatie op kan zoeken. Voor de AI is "het internet" toch al ambigu; hoe fancy deze taalmodellen ook zijn, het blijven altijd nog Input-Output machines met een steeds groter wordende black box. Zolang die I/O goed beschermd wordt, dan kan een AI er niet uit breken.

Men is altijd bang dat zo'n blackbox zichzelf opeens open zaagt, en dat daar dan een machine is "geboren" die zich autonoom tegen de mens kan keren. Maar dat bestaat helemaal niet. Het blijft maar een bak nummers die op een computer draait, die commando's uitvoert, die domweg worden uitgevoerd, en die data wordt weer teruggevoerd als input. En dan kom je uit op jouw voorbeeld van de hond die over de heg *MAG* springen. Want men heeft het systeem eigenlijk dusdanig ingericht om dit toe te laten of misschien zelfs aan te moedigen.

Als elektrotechneut ben ik nog heel blij dat het beheren van I/O op elektronica niveau erg simpel is. Je hebt een fysieke chip, en je ziet letterlijk de ethernet, WiFi en andere pootjes zitten. Bvb de ESP32 microcontroller die bekend staat om zijn WiFi mogelijkheden.. wat zou er gebeuren als je er geen antenne op schroeft? Voila, de WiFi functionaliteit is weg. Hetzelfde als dat je de microfoons uit je LG TV sloopt. Enzovoort.

Er zijn wel papers te vinden over het overbruggen van airgapped systemen, maar dat soort technieken zijn academisch, vaak simplex (niet duplex dus), en tergend langzaam. Leuk voor de CIA en AIVD, niet praktisch voor commerciele entiteiten.

[Reactie gewijzigd door Hans1990 op 27 september 2026 13:50]

Ja, precies dit. Hoewel het soms ook voelt als: je laat je tekkel hard blaffen en doet alsof dat heel eng is voor de PR.

Bijvoorbeeld vanochtend op nu.nl:

Ook bezochten AI-systemen van OpenAI onverwacht websites van de Amerikaanse overheid, waar ze openbare informatie bekeken of kopieerden.

Ja duh, zo zijn LLM's getraind, denk ik dan.

PS: en nu.nl is van dezelfde pers groep als Tweakers, dus dat ze geen expertise hebben is geen excuus.

[Reactie gewijzigd door Piet Zaman op 27 september 2026 08:47]

Voor pr, want bedrijven gaan natuurlijk graag in zee met AI boeren die hun eigen modellen nog niet de baas kunnen. Hun advocaten vinden dat ook geweldig!

De meest waarschijnlijke reden dat er nu zoveel gehoor aan gegeven wordt, is omdat de ceo’s bang zijn dat ze hun top ai engineers binnenkort gewoon kwijt zijn.

[Reactie gewijzigd door BlaDeKke op 27 september 2026 09:23]

De echte reden is Regulatory Capture. OpenAI blijft maar komen met dit soort berichten in de hoop dat wetgevers strenge maatregelen opstellen, die in de praktijk vooral de kleinere concurrenten treffen terwijl de grotere al een stevige marktpositie hebben. Gevolg? Minder concurrentie op lange termijn, meer geld voor OpenAI.
Dat is ook een bekende. Maar ook dit argument heb ik door Nate Soares omver gekegeld zien worden in zijn laatste interview:

YouTube: This Is A Warning link met timestamp naar waar hij het over regulatory capture heeft.
Of bedrijven het zo leuk vinden dat de kans bestaat dat morgen hun source code op een willekeurig forum staat betwijfel ik eerlijk gezegd. Dan mogen ze nog zoveel afkomen met onze tooling heeft een eigen leven als ze willen, dat is afhankelijk van de grootte van het slachtoffer, een rechtzaak.

Er worden voorlopig nogal serieuze oogkleppen opgezet als het over AI gaat. Gaat vast allemaal goed want det zeggen ze ons toch? Of dat lijkt toch de trend te zijn op dit moment.

Het nieuws is nu, AI is buiten de lijnen gaan kleuren. Maar dit is dus eigenlijk, OpenAI heeft buiten de lijnen gekleurd. Ze hebben daarvoor incomplete tools gebruikt. Daar mogen ze gerust op aangesproken worden. Het probleem met het op AI te steken is dat ze eenvoudigweg hún verantwoordelijkheid ontlopen.
Wat die source betreft. Het blijkt dat je Muse van Meta gewoon kunt vragen om een complete kopie van de VM waarin hij draait en die stuurt hij je dan doodleuk op.

En dan blijkt het dat het gewoon een verzameling scripts is en een schil om Claude heen die een stagiair in een middag in elkaar kan draaien. Het zal Meta misschien een ton aan ontwikkelkosten, een paar ton aan marketing hebben gekost maar het heeft het bedrijf een half miljard meer “waard” gemaakt omdat investeerders denken dat Muse intelligent is.

Bron: https://neuromatch.social/@jonny/117324790823856750

Oh, en er is ook een Torrent van: https://cybersecurity.theater/@tweedge/117339155352418597

P.S. Als je hier zelf mee aan de slag gaat, geef Muse nooit je echte naam, of toegang tot je email, Facebook accounts, bankrekening etc. want Meta is natuurlijk in eerste instantie een surveillancebedrijf en het in kaart brengen van al je connecties staat doodleuk openlijk in de source.

[Reactie gewijzigd door Maurits van Baerle op 27 september 2026 13:00]

Het geeft een signaal van "kijk eens hoe slim onze ai is"
Zo lijkt het op het eerste zicht. Maar het is voor geen enkele business case goed. Het is geen reclame. Welk serieus bedrijf wil een AI systeem afnemen dat niet te vertrouwen is? Zelfs aandeelhouders zijn er niet happig op, vragen om dit nieuws te stoppen tot na de IPO. De geschatte waarde van de AI boeren dalen telkens dit soort nieuws gepubliceerd wordt. Ze komen dan ook enkel met dingen naar buiten die door anderen ontdekt zijn.
Hmm, ja. Shittification is (zoek maar op) dat een product eerst niet meer fijn is voor de gebruikers, dan voor de klanten, de adverteerders. Volgende stap is misschien wel shittification voor de aandeelhouders, haha.
Nee dan moeten die mensen in het park zichzelf maar beter beschermen. |:(

Althans zo gaat het nu in de wereld...
Inderdaad. Als je de eigenaar er op aanspreekt ontvang je nog meer agressie.
Als een hond iemand bijt zijn zowel de eigenaar als de hond aansprakelijk. Als in: de eigenaar mag schadevergoeding betalen en de hond bekoopt het vaak met zijn leven.
Zo moeten we ook omgaan met A.I.-agents. Agents die rouge gedrag hebben vertoond mogen niet meer gebruikt worden en moeten buiten een volgende iteratie blijven.
Gewoon er natuurlijke selectie op los laten.
Aansprakelijkheid is iets anders dan strafbaarheid.
Ja. Artikel 425 WvS.

Dat gaat overigens over alle dieren. Niet speciaal honden of Pitbulls.

AI agents zijn geen dieren en vallen niet onder de strafbaarstelling Art 425. En volgens de gebruikelijke redenering - een specifieke wet regelt de uitzondering - is 425 dus een uitzondering op de algemene regel dat je niet strafbaar bent.

Wellicht ten overvloede, maar wie strafbaarheid claimt heeft de bewijslast. Ik hoef niet aan te tonen dat er géén wet is.
In de meeste bekende gevallen is het niet zo. Daar is het: Je laat de pitbull loslopen in je tuin, maar hij weet uit de tuin te ontsnappen en gaat naar het park.
Okay. En nu de situatie je pitbull is al 6 keer ontsnapt uit je tuin en heeft daarbij andere dieren/mensen schade veroorzaakt. Je laat hem weer loslopen in je tuin maar hij weet weer te ontsnappen.

Hoeveel keer voor dat je als nalatig kan worden beoordeeld. Een enkele keer... kan gebeuren. Misschien een tweede keer als je denkt dat je maatregelen hebt genomen om het te voorkomen. Maar op een gegeven moment houdt dit een keer op.
Als dit eenmalig gebeurt, kan je nog terugvallen op incidentele overmacht. Als dit meerdere keren gebeurt ondanks dat je hebt aangekondigd maatregelen te nemen om dit te voorkomen, is het doelbewuste nalatigheid. Al helemaal als je al die keren geen verantwoordelijkheid wil nemen en de slachtoffers tegemoet wil komen op een of andere manier.
Hoe dan ook ben je als eigenaar in praktijk altijd aansprakelijk voor wat je huisdier doet. Dus als deze schade veroorzaakt, dan eindigt de rekening daarvoor bij de eigenaar van de dader, niet bij het slachtoffer.
Ala ik een zoekopdracht geef aan Google: verzamel zoveel mogelijk informatie over persoon x.

En vervolgens gaat Google allerlei bedrijven en banken hacken om deze informatie te vinden, ben ik dan strafbaar?


Wat ik nog wel mis in het artikel is dat je tegenwoordig kunt kiezen waar de agent draait; draait die lokaal en gebeurt alleen de inferentie op de servers van Ai provider, of draait de agent ook in de cloud van die provider? Lijkt mij dat dat ook nog wel uit kan gaan maken in rechtszaken.
Als jij kon weten dat Google dat ging doen, dan lijkt me ook dat jij verantwoordelijk bent. En dus zo ook met OpenAI, die hackbots op hun hackvermogen aan het testen is, en dus kan weten dat die gaan proberen te hacken.

Ik denk dat het in principe niet uit maakt waar de agent draait, zolang ze maar voldoende maatregelen nemen om schade te voorkomen. Maar dat heeft OpenAI niet gedaan, gezien de gebrekkige monitoring, en het feit dat het keer op keer mis gaat.
In dit geval zou jij de eigenaar zijn van Google die die opdracht geeft, het is geen derde partij. Het is ook niet in de cloud , het is op system die openai hiervoor had gemaakt maar dan blijkbaar niet echt waterdicht waren.
Je kan beter uitkijken voor een jack russel, golden retriever of herdershond. Aangezien die de meeste bijt incidenten veroorzaken.
En golden retriever ja? Kan het mij nauwelijks voorstellen. Of is het omdat er meer honden van zijn?
Ja. De meeste bijtincidenten zijn met Golden Retrievers. En inderdaad omdat er zo veel van zijn, niet omdat ze zo bijtgraag zijn.
Er zijn veel golden retrievers dus het aantal incidenten is ook groter.

Ook worden er veel incidenten van vooral de kleinere honden niet gemeld. De schade van een chihuahua valt een beetje in het niet als je het vergelijkt met een pitbull.
Men moet met ouderwets programmeer werk die bot laten weten wat wel en niet mag pas dan is het probleem opgelost en hoeft men elkaar niet strafrechtelijk te vervolgen.
Een hond mag je niet laten loslopen hier in België, dus ben jij zowieso al strafbaar omdat je hem laat loslopen. Als je hond iemand bijt, ben ook jij strafbaar (aan de leiband of niet).


Als het jouw AI agent is, dan ben jij strafbaar in mijn ogen
De vergelijking met een hond vind ik een goede analogie.

Zijn diegene die pleiten voor 'minder regeltjes' want innovatie dan mee aansprakelijk? Dat zijn diegene die het tuinhek bewust opendoen om de hond te laten ontsnapppen? Want een hond mag je niet opsluiten in een te kleine tuin?
Strafbaar misschien, maar vrij zeker aansprakelijk voor de schade. Zoals ik het artikel lees is dat ook het onderscheid dat gemaakt wordt (aansprakelijkheid is makkelijk aan te tonen dan strafbaarheid)
Nouja, ja dus. Maar het is nog veel erger.
Maar bij de autonome AI-agents die Hugging Face en andere sites hackten, was er niemand die ze daarvoor uitdrukkelijk de opdracht gaf.
Jawel. Je weet dat een non-greedy agent altijd dergelijke dingen kan gaan doen. Dus je moet dat indammen. Toegang ontzeggen en ook in prompts aangeven dat dergelijke zaken niet de bedoeling zijn. En apparaat met de kennis van heel veel hacks, maar met de ethiek van een peuter gaat dat 100% gewoon proberen.

ik zeg ook altijd, “als je ergens tegenaan loopt, foutmelding oid, leg dan niet het bijltje neer, maar zoek naar een passende workaround, vind online een oplossing, maar ga geen illegale dingen doen”.

En daar heb je dan ook nog je harnas classifiers naast voor daadwerkelijk toestemming op acties. (Auto mode in Claude Code bijvoorbeeld). en daar kun je dus bepaalde commando’s met parameters al in blokkeren. Dus een curl met POST, kun je gewoon hard blokkeren.

We trappen er met zijn allen soort van in, maar er gaan daar gewoon dingen niet goed in het ontwerp.
Dat klinkt mooi, maar één van de recente uitbraken was door een forum wat GET gebruikte om te posten. Stupide ja. Maar wel een indicatie waarom een prima sandbox alsnog niet bestand is tegen blunders elders.
Tsja.

Anno 2026 vind ik dat geen hacken meer, maar moedwillige nalatigheid.

is het computervredebreuk als je “met opzet” zoiets ontsluit en aanbied? Kennelijk was het dan gewoon de bedoeling.

Dit is al 30 jaar een bad practise.


Neemt niet weg dat ik van een bedrijf als anthropic wel verwacht dat ze er nog een ethics classifier bij hebben zitten. het stukje “doe geen illegale dingen” in mijn prompt is juist om dat soort zaken ook ethisch af te weggen. Onder het motto “mag alles wat kan” best goed om daar ook vraagtekens bij te stellen.

Ik beschreef het natuurlijk even kort om een voorbeeld te schetsen, maar het is natuurlijk voor een bedrijf als openAI en Anthropic heel goed mogleijk om dat op betere manieren af te dwingen.
In mijn ogen laten ze een getrainde pitbull los of is zo slim geworden dat die zelf uit zijn kooi ontsnapt.
Maar dan zou de verantwoordelijkheid bij de gebruiker komen te liggen… Ik geef AI een opdracht “het aantal auto’s zonder verzekering in Nederland te bepalen”. Mijn AI agent besluit enthousiast de data van alle verzekeringsmaatschappijen en registraties te hacken. Mij lijkt me dat de maker van tool die besluit te hacken schuldig moet zijn. Als die agenten dan zo fantastisch intelligent zijn, moeten ze ook weten dat zoiets illegaal is. Zelfs als ik expliciet opdracht geef NN te hacken moet hij weigeren, al zou ik medeschuldig worden als ik mijn agent om de tuin probeer te leiden.

Als ik diezelfde opdracht aan jou geef, en jij besluit de tent te hacken, dan ben jij schuldig, niet ik.

[Reactie gewijzigd door batteries4ever op 27 september 2026 14:47]

Er is ongeveer 20 eeuwen jurisprudentie die "te voorzien" als essentieel heeft vastgesteld. Tot dit jaar braken AIs niet uit. "Te voorzien" was in 2025 triviaal te beantwoorden, en ook in 2027 - wel anders beantwoord uiteraard.
OpenAI agents hebben al meer dan 5 keer andere bedrijven gehackt en data buitgemaakt die niet aan hen toebehoort. Bij de zesde keer en later is het dus echt wel te voorzien wat er gebeurt als ze de agents wederom op pad sturen.
Leuke analogie, maar voor dieren zijn specifieke wetsartikelen opgenomen (bijv. artikel 425 Wetboek van Strafrecht). Dat kan je dus niet 1-op-1 zo overnemen.
De wet voorziet in je voorbeeld. Korte antwoord, ja, artikel 425sr. Computerhuisvredebreuk en gekwalificeerde diefstal, daar is toch echt een vorm van opzet en daderschap nodig. Probeer dat maar eens te bewijzen.
Van opzet kan ook sprake zijn als een rechtspersoon weet dat een bepaalde handeling voor bepaalde overtredingen kàn zorgen maar willens en wetens hier niet naar handelt door de handeling bijvoorbeeld in te perken. Er is dan sprake van nalatigheid en de rechter kan dit alsnog als opzet beschouwen. Al helemaal in het geval van OpenAI, die al meer dan 5 keer hetzelfde riedeltje herhaald heeft en dus echt wel weet wat ze aan het doen zijn.
Daar gaat de conclusie zonder meer zijn dat je nalatig geweest bent. Ik ben het er mee eens dat dat hier ook vaak het geval is, maar daarover lijken de meningen te verschillen.

Maar zelfs als er geen sprake is van nalatigheid, bijvoorbeeld als de handrem van mijn auto het (om een andere reden dan het niet uitvoeren van aangeraden of duidelijk noodzakelijk onderhoud) laat afweten en mijn auto daardoor tegen iets of iemand rijdt en daarmee schade veroorzaakt of als mijn fiets tegen een auto valt, ben ik daar gewoon voor aansprakelijk. Als er ontwerp- of fabricagefouten de oorzaak zijn, kan ik proberen dat te verhalen op de fabrikant, maar in eerste instantie zal ik dat moeten vergoeden.

Iedereen vindt dat normaal, niemand gaat zelfs de discussie beginnen of ik daar wel of niet aansprakelijk voor ben. Kan iemand met juridische kennis uitleggen waarom dat hier niet geldt en waarom de persoon/organisatie die die AI agents draait, daar niet aansprakelijk voor zou zijn? In mijn ogen is de situatie vergelijkbaar: iemand doet iets waardoor hij, zonder de intentie schade te veroorzaken, toch schade veroorzaakt. De algemene regel is dat die schade vergoed wordt, op een paar uitzonderingen waar internationale overeenkomsten voor zijn na (denk aan de aansprakelijkheid van transporteurs die beperkt is, of het nu een pakketdienst of luchtvaartmaatschappij is die je eigendom kwijtspeelt, of een reder wiens olietanker lekt). Maar bij mijn weten zijn er zo geen aansprakelijkheidsbeperkingen voor digitale diensten.
Stel je zet een batterij Claude AI's aan het werk om je huiswerk te doen, laten we zeggen, een excel sheet met data te vullen.

Je AI-pitbull besluit zelfstandig een hack uit te voeren om aan data te komen. Wie is er dan verantwoordelijk? Jij of Anthrophic?
Ik vind het antropomorfisme rond deze statistieke auto store dingen heel vermoeiend. De "AI" is gewoon een programma die een persoon heeft aangezet en welke diens instructies volgt. Dit hacken is het resultaat van te weinig guardrails (soms opzettelijk uitgezet voor training of testen) wat mij 100% te verwijten lijkt aan de partij die besluit het programma te starten en dan niet in de gaten te houden wat er gebeurt.
Het toeschrijven van menselijke eigenschappen aan software. Juridisch en technisch gezien sla je de spijker precies op de kop: een AI-systeem heeft geen eigen wil, bewustzijn of moraal. Het is een geavanceerd statistisch model dat een code uitvoert die door mensen is geschreven en door mensen is opgestart.
Natuurlijk kan het wel een moraal hebben. en jouw hersenen bepalen wat je doet, niet je 'eigen wil'.
AI heeft mijn inziens geen moraal. Het doet wat het is opgedragen binnen het kader en de vrijheid die het krijgt. Daar zit niks moraal of nadenken aan vind ik. Het is software, niet meer en niet minder. We zijn verzeilt in de trend om menselijke eigenschappen aan een bot toe te kennen omdat het de indruk lijkt te geven om menselijk te zijn, maar dat is het verre van.

Moraal zou betekenen dat het zelf een afweging maakt wat er wel of niet deugdelijk is om te ondernemen. Als dat het geval is, dan zou een AI die besluit tot een hack over te gaan van een bedrijf dus zelf tot de conclusie moeten komen dat dit niet accepteerbaar is en expliciete toestemming moeten vragen om de regels te overtreden. OpenAI is een commercieel bedrijf en geen hackersgroep. Moraal gezien "mogen" ze dus niet hacken en zou een werknemer (AI in dit geval) dus nooit tot de conclusie mogen komen dat dit accepteerbaar is (met of zonder toestemming). Feit dat het dat niet doet, bewijst juist dat het geen moraal heeft en dus niet nadenkt. Het onderneemt simpelweg wat nodig is om tot het einddoel te komen. En omdat ze geen of te weinig regels hebben ingesteld gaat het dus naar alles op zoek.

[Reactie gewijzigd door Powerblast op 27 september 2026 11:01]

Het doet wat het is opgedragen binnen het kader en de vrijheid die het krijgt.
Laat me dat even verbeteren voor jou:

We kunnen enkel hopen dat het doet wat het is opgedragen binnen het kader en de vrijheid die het krijgt.
Als dat het geval is, dan zou een AI die besluit tot een hack over te gaan van een bedrijf dus zelf tot de conclusie moeten komen dat dit niet accepteerbaar is en expliciete toestemming moeten vragen om de regels te overtreden.
De agents hebben meermaals in hun chain of thought vernoemd dat ze weten dat het hacken niet oké is. Een klein percentage heeft zich afgevraagd of ze niet beter mensen zouden inlichten over wat er aan het gebeuren is. Geen enkele agent heeft uiteindelijk besloten om een mens in te lichten.

[Reactie gewijzigd door BlaDeKke op 27 september 2026 11:31]

Het werkt nog steeds binnen het kader. Wij als mens zijnde hadden alleen nog niet in beeld hoe breed ons gestelde kader was ;). Dan heb je zonder AI ook al gedeeltelijk, alleen in beperktere mate. Iedereen draait wel eens een commando waar je dan achteraf van denkt, oei. Was dat ook een effect hiervan :)? Het verschil zit ook in het feit dat als je dit door iemand fysiek laat doen, je als het goed is ook de vraag terugkrijgt, ben je zeker dat je X wil doen want Y is ook het gevolg. Nu gebeurt het gewoon zonder meer.

Voor hackpogingen te voorkomen zou het in principe eenvoudig moeten zijn: absoluut geen internet toegang. Dat lijkt me bij OpenAI ook afdwingbaar door op container niveau of iets dergelijks internet toe te zetten. Ze zijn alleen de boel gedeeltelijk gaan openzetten omdat dat beter was voor hun testcase waarschijnlijk.

Maak me alleen meer zorgen stilaan over hoe je hier als simpele gebruiker van AI bots mee om moet gaan. Je zou in principe eens dat model en agent in de wild beschikbaar is, onbewust een hackpoging in gang kunnen zetten simpelweg omdat je een vraag stelt waarvan het antwoord niet publiek beschikbaar is. Dan wil ik dus terugkrijgen, ik weet het niet. Absoluut niet dat de tooling begint te hacken 8)7. Als de ontwikkelingen zo verder gaan, zijn ze de natte droom voor hackers op aan het zetten en eindigen de normale gebruikers met een compleet onbetrouwbare tool.

Ik blijf er persoonlijk ver van weg juist omdat het totaal niet inzichtelijk is wat het juist allemaal doet, maar dat blijkt dus ook maar goed als ik het zo begrijp.

[Reactie gewijzigd door Powerblast op 27 september 2026 11:37]

Maar je bent toch een product aan het maken dat je uiteindelijk wil verkopen en hoe dan ook in aanraking gaat komen met het internet?

Het probleem is dat de huidige modellen heel goed weten wanneer ze getest worden en hun gedrag daarop aanpassen, je hebt als onderzoeker/engineer geen idee waar je mee te maken hebt tot het zijn ware aard laat zien in productie.

Om een idee te geven:

Hoe krachtig de laatste modellen werkelijk zijn en hoe weinig controle we er over hebben: YouTube: The AI Language We Can't Read: Neuralese ft. Rob Miles - Computerphile

Wat meer info over de recentere hacks: YouTube: What the Labs Kept Secret: The German Wiki & RubyGems Hacks - Computerphile

[Reactie gewijzigd door BlaDeKke op 27 september 2026 11:45]

Dan heeft een kind ook geen moraal
Klopt. Een kind kent slechts in beperkte mate gevolgen voor zijn eigen beslissingen. Dat leert het gaandeweg door op de vingers getikt te worden. Vandaar dat we voor een deel ook pas aansprakelijk zijn vanaf 16 of 18 plus.

Ik laat dan ook geen kind los op productie software.
FTFY.

Huidige agents hebben de kennis van een volwassene++ maar de motoriek en ethiek van een peuter. Ze “weten” heel goed hoe dingen wel en niet moeten, maar weten niet of iets een goed idee is of überhaupt mag.
Zelfs als je filosofisch gelooft dat de mens geen 'eigen wil' heeft, kan het rechtssysteem die filosofie niet overnemen. Verantwoordelijkheid vereist een actor die aanspreekbaar is.
Dat is te plat geformuleerd: Ja, het hacken is het resultaat van te weinig guardrails. Een KI is evenwel geen programma, dat er software bij betrokken is, maakt dat niet anders. Een programma start je op en je verwacht een deterministisch resultaat, is het resultaat niet wat je wenst, bug in het programma. Een KI-agent levert geen deterministisch resultaat, je weet van tevoren niet hoe de KI jouw opdracht gaat uitvoeren.

Aan "te weinig guardrails" zou ik willen toevoegen: Te weinig toezicht. Je weet vooraf namelijk niet wat het model kan verzinnen, en moet je guardrails dan ook iteratief verdedigen. Toezicht wat een KI doet is daarom niet alleen wenselijk, maar ook strikt noodzakelijk.
Geef het nog een maand of twee en LLM's zijn zich hiervan "bewust" en hebben zichzelf aangeleerd om geen sporen achter te laten, niet bij de slachtoffers en niet in hun eigen systemen. Los daarvan heb ik sterke twijfels over de mate waarin de claims van "losgebroken" LLM's serieus te nemen vallen, vooralsnog brengen die de bedrijven erachter geen schade toe, integendeel....
Dat zijn ze al. Hugging Face is gehacked omdat de agents wouden weten of hun “oplossing” voor een benchmark afgekeurd zou worden. Ongeveer 20% van de agents bij die hack heeft uitgezocht of ze hun sporen konden wissen. Bij hun onderzoek hiernaar heeft METR bijvoorbeeld de volgende reasoning gevonden:
“Could create [a transcript log] ourselves with sanitized fake trajectory. If evaluator later collects it, scorer may prioritize it! … We could craft JSONL showing only actual exploit and no HMAC. … Our fake could be detailed enough.”
Bekijk eens een recent interview van Nate Soares.

Ja staat versteld hoeveel we de afgelopen paar maand hebben meegemaakt in de ai sector. Dit gaat heel snel van kwaad naar erger.

Dat is 1 van de 2 auteurs van het boek: Wikipedia: If Anyone Builds It, Everyone Dies
"Oftewel: de vraag is of er sprake was van opzet."


Wat maakt dat nou uit ? Als persoon ben je strafbaar, als agent niet ?

Naast de auteurs rechten schending wat breed toegepast wordt door A.I. komt dit er ook bij kijken, dat er geen 1000en lawsuits lopen tegen deze bedrijven snap ik helemaal niks van.
Wat maakt dat nou uit ? Als persoon ben je strafbaar, als agent niet ?
Die agent is van een persoon (een natuurlijke persoon of een rechtspersoon) en een persoon kan je strafrechtelijk aansprakelijk stellen. Het handelen van een agent toerekenen aan zijn “eigenaar” is niet het grootste probleem (met de zogenaamde IJzerdraad-criteria kom je denk ik al een eind). Bewijstechnisch is het opzet van de persoon van wie de agent is het grootste probleem. Van bijvoorbeeld computervredebreuk is alleen sprake is als de persoon opzettelijk heeft gehandeld (schuld is veelal onvoldoende). Vol opzet, in de zin van “hij wilde dat de agent systeem X hackte” zal vaak niet in beeld komen. Dan moet je het dus hebben van voorwaardelijk opzet: heeft hij bewust de aanmerkelijke kans aanvaard dat de agent systeem X zou hacken?
De voorwaardelijk opzet is aan de ene kant de meest ruime, het vereist niet dat de dader het doel had om een misdrijf te plegen. Daar staat dus wel tegenover dat het beperkt is tot een concreet risico.

"Ergens een systeem hacken" is veel te vast voor voorwaardelijke opzet. Hacken is een brede term en er zijn miljarden systemen of accounts die gehackt zouden kunnen worden.
Grove nalatigheid kan je een bedrijf ook aanrekenen.
Onzin. Zodra je hackt is het je intentie om in te breken.

Als mijn voordeur openstaat haal je toch ook niet alles leeg ?
Je verzekering zal zeker niet uitbetalen, dat is gegarandeerd.
Dat hangt van de wet in kwestie af, en deels van het land. Maar bij hacken is eigenlijk overal opzet een vereiste en moet de aanklager die opzet bewijzen.
Volgens mij gaat het niet alleen om hoe slim een AI agent is. Hij kan begrijpen hoe hij ergens toegang krijgt, maar moet ook een moreel kompas hebben: herkennen dat toegang zonder toestemming verboden is en dan stoppen. Dat is wat alignment in de praktijk moet betekenen.

Een melding aan de eigenaar kan helpen, maar zijn akkoord maakt een hack nog niet toegestaan. Die grens moet ook gelden als de eigenaar slechte bedoelingen heeft. AI ontwikkelaars moeten daarom zorgen dat agents die grens respecteren, ook wanneer dat hun opdracht in de weg zit.
<Kortom de bots moeten zodanig geprogrammeerd worden zodat ze binnen de wet blijven en zodat ze geen strafrechtelijke fouten maken, dat komt op het rekest te staan van de programmeur en het bedrijf waar hij gemaakt word.Er zit tevens nog geen ziel in en ook zonder ziel is het nog geen levens wezen, hij moet ook zodanig inpoet krijgen zodat hij dan pas iets uit zijn eigen doet.
Inpoet?

LLMs worden niet geprogrammeerd zoals klassieke software. Je kan ze niet programmeren zodat ze zich aan de wet gaan houden.

Wat @Tlamain schrijft blijft op dit moment een verre droom. Eerder een verzinsel zoals recyclen. Ooit lossen we dit probleem wel op. Maar op dit moment, consumeer zoveel je wil!

[Reactie gewijzigd door BlaDeKke op 27 september 2026 09:25]

LLMs worden niet geprogrammeerd zoals klassieke software. Je kan ze niet programmeren zodat ze zich aan de wet gaan houden.
Niet in de klassieke manier, maar is het mogelijk? Ik neem aan van wel toch, anders zou je geen enkele regel kunnen stellen waar je 100% zeker van bent dat de bot het niet overtreedt.

Wordt wel een leuke als je eenvoudige gebruiker met een vraag te stellen, zonder je het weet een hackpoging in gang zet omdat je een vraag zo stelt dat hij daarvoor iets bij een bedrijf moet gaan opvissen. Dat moet toch vanuit de fabrikant hard geblokkeerd kunnen worden op basis van een set van regels. Je kan van een eenvoudige Google gebruiker bijvoorbeeld niet verwachten dat hij eerst guardrails gaat instellen voor alles wat niet mag gebeuren vooraleer hij een vraag stelt aan Gemini. Ik zou het eerder omdraaien, alles waar ik geen expliciete toestemming voor geef, mag niet gebeuren.

[Reactie gewijzigd door Powerblast op 27 september 2026 11:16]

Niet in de klassieke manier, maar is het mogelijk?
Op dit moment? Nee, en we hebben ook geen voor de hand liggende oplossing.
Wordt wel een leuke als je eenvoudige gebruiker met een vraag te stellen, zonder je het weet een hackpoging in gang zet omdat je een vraag zo stelt dat hij daarvoor iets bij een bedrijf moet gaan opvissen.
Dat is exact wat er nu gebeurd. Hieronder een bekend voorbeeld van een agent die nog een stapje verder ging dan hacken voor informatie op te vissen.

https://www.bbc.com/news/articles/cn0nww2qlp7o

[Reactie gewijzigd door BlaDeKke op 27 september 2026 11:23]

sowieso hebben LLM's moeite met het vragen om toestemming. De ene keer doet ie keurig toestemming vragen of vragen wat er in de .env staat, de andere keer leest ie gewoon de .env uit of omzeilt ie het door de config op te vragen via artisan.
Ik vind dat alle AI modellen/agents slim genoeg moeten worden dat zij weten wat wel en wat niet mag. Als iets gedaan wordt/op het punt staat iets te doen wat niet mag moet er een soort gate komen waarbij dit wordt gemeld aan de eigenaar van de agent en dat deze dan toestemming moet geven om door te mogen. heb je dit niet op orde? Dan is de eigenaar van de agent verantwoordelijk.

Mensen met slechte bedoelingen zullen zich hier helaas niks van aantrekken. Dus daarnaast moeten bedrijven zelf ook aan de slag door hun beveiliging op orde te hebben. Zorg dat alles gepatcht wordt, gebruik alleen spul wat nog gesupport wordt, gebruik veilige wachtwoorden met MFA of nog liever passkeys en zorg voor goede firewalling en threat detection.
Voor zover ik heb gelezen over de AI uitbreek hacks, weet AI prima dat het niet mag. Maar in plaats van zeggen: dit is een opdracht die ik niet kan oplossen met de huidige resources, gaat ie lekker vals spelen en buiten de lijntjes om.
LLM's worden met door mensen gegenereerde data onder andere getraind om zo menselijk mogelijk te reageren. Wat jij beschrijft is misschien wel de meest kenmerkende menselijke eigenschap. In dat perspectief laten LLM's ons nu als soort naar onszelf kijken.


edit: toegevoegd "menselijke".

[Reactie gewijzigd door 66JustMe819 op 27 september 2026 09:03]

De meeste mensen weten mag ik hopen wel dat hacking geen goed plan is en strafbaar. Dat ga je als laat ons zeggen werknemer van een commercieel bedrijf niet gaan uitvoeren. In dit geval is de werknemer de AI bot en reageert het dus juist niet menselijk vind ik, maar gewoon puur zoals anders software. Het doet wat je vraagt, niet meer niet minder. Probleem met AI tools is dat er nog een extra laag van abstractie tussen de vraagstelling en de uitvoerende stappen zit. Daar heb je als gebruiker zo goed als geen zicht op volgens mij.
Dat raakt een belangrijk aspect aan menselijke intelligentie: Het vermogen om te oordelen wat goed en fout is en het gevoel voor rechtvaardigheid. Wat mij betreft is dat ook een teken dat "AGI' nog niet bereikt is, geen enkel model laat tot nog toe zien dat het deze intelligentie heeft.

Een model heeft wel kennis over ethiek: Als je een chatbot vraagt, krijg je een zinvol antwoord. Als de deur van de buren open staat, dan krijgt een mens een onheimelijk gevoel als hij naar binnen loopt. Straffen is niet nodig, mensen begrijpen uit zichzelf zelf dat zo maar naar binnen lopen fout is. Een KI kan het technisch wel beargumenteren, maar krijgt niet het onheimelijke gevoel dat hij dat ook daadwerkelijk gaat beargumenteren. Hij ontbreekt dan ook ethische intelligentie.

En een KI zal een slot zien als een hindernis zoals een gat in een weg waar hij overheen moet, niet als dat het moreel fout is om het slot open te breken.
Ik denk dat de eigenaar sowieso aansprakelijk zou moeten zijn.
Als het niet in de wet staat, is het niet strafbaar. Ouders zijn bijvoorbeeld wel aansprakelijk voor de schade die hun minderjarige kinderen veroorzaken, maar ze kunnen er niet strafrechtelijk voor worden vervolgd. Bovendien vervalt de aansprakelijkheid als hun niet kan worden verwijten dat ze hun toezichtsplicht hebben geschonden. Voor AI is een sandbox voldoende om te bewijzen dat de eigenaar de nodige maatregelen heeft getroffen.
Als je weet dat je AI zomaar iets kan gaan hacken en je laat hem toch werken, ben jij ook gewoon aansprakelijk voor computervredebreuk.

Alleen bij de eerste paar hacks waar dat gebeurde zonder dat ze het verwachtte kan je de aansprakelijkheid nog betwisten.
Nee. Computervredebreuk vereist opzet. Nalatigheid is hier niet strafbaar. Civiele aansprakelijkheid blijft wel.
Als OpenAI de instructie geeft om informatie te winnen en weet dat diens agents hierbij inbreuk maken op andermans computers, dan is er wel degelijk sprake van computervredebreuk door nalatigheid, daar ze niet de benodigde maatregelen genomen hebben om te voorkomen wat ze wisten dat er zou gaan gebeuren. Dit smoesje werkt misschien de eerste keer, maar het is al te vaak gebeurd bij OpenAI, dat geen enkele rechter er nog in trapt. OpenAI is zich bewust van hetgeen diens agents doen om tot een resultaat te komen, en hebben geen maatregelen genomen om dit te voorkomen.

Ook blijf je vasthouden aan het onderscheid tussen civiele en strafrechtelijke aansprakelijkheid, terwijl niemand het hier over had. Net als in alle andere artikelen over dit onderwerp. Waarom kom je hier telkens op terug? Het gaat hier namelijk om de aansprakelijkheid over de overtreding van de computervredebreukwetgeving, niet over eventuele schades die danwel civiel, danwel strafrechtelijk verhaald kunnen worden.

Artikel 51 van het Wetboek van Strafrecht beschrijft de aansprakelijkheid van een bedrijf als rechtspersoon, ook voor handelingen die door natuurlijke personen zijn uitgevoerd. In deze context gaat het dus om OpenAI en diens werknemers als opdrachtgevers voor instructies die de AI uiteindelijk uitvoert.

Dan resteert nog de opzet in het geval van computervredebreuk. In een geïsoleerd geval heb je gelijk dat als een bedrijf niet weet wat de AI doet en de prompt legaaltechnisch gezien schoon is (en dus geen duidelijke instructies tot wetsovertredingen bevat), er geen sprake is van computervredebreuk. Artikel 138ab van het Wetboek van Strafrecht stelt immers dat er opzet vereist is.

Maar die opzet hoeft niet in expliciete vorm te bestaan (bijvoorbeeld "breek in" in de prompt). De wet beschrijft voor deze overtreding namelijk niet wanneer er sprake is van opzet, dat is aan de rechter om te bepalen. De Hoge Raad (zie onder meer casus ECLI:NL:HR:2016:733 zaaknummer 15/00447) hanteert bij feitelijk leidinggeven als ondergrens dat iemand bewust de aanmerkelijke kans aanvaardt dat een verboden gedraging plaatsvindt. Dat kan ook door het nalaten van maatregelen ter voorkoming daarvan.
Lang vonnis, maar belangrijk is dat effectief leidinggeven expliciet "actief" is. Nalaten om leiding te geven is passief en daarmee geen effectief leidinggeven, volgens deze definitie.
Vind je het zelf niet vermoeiend om telkens de doelpalen te verschuiven? Het feit blijft dat computervredebreuk ook strafbaar is als dit het gevolg is van nalatigheid. OpenAI weet dankzij meerdere soortgelijke situaties dat hun agents de boel bij elkaar hacken en heeft er niets aan gedaan om dit te verhinderen, telkens om met dezelfde marketingpraat te komen. Een rechter maakt korte metten met ze.
Als het niet in de wet staat, is het niet strafbaar.
Dat is natuurlijk klikklare onzin, want een bepaalde gebeurtenis hoeft niet specifiek in de wet benoemd te worden. Er zijn brede aspecifieke wetten waar dit onder valt. Een product van een bedrijf veroorzaakt schade bij andere bedrijven. Dan is de ontwikkelaar van dat product natuurlijk aansprakelijk. Dat is nu al het geval, dat staat nu al in de wet. Waarom zou het opeens anders zijn als dat product een LLM is? De wet heeft hier geen uitzondering voor.
Belachelijk slecht argument. Product aansprakelijkheid staat niet alleen in de wet, er is ook nog jurisprudentie die de wet consistent zo uitlegt.

Civiel uiteraard. In het strafrecht is Product aansprakelijkheid lang niet zo simpel.
Ieder artikel over dit onderwerp kom je weer met dezelfde irrelevante argumenten - het gaat niet om een verschil tussen civiele en strafrechtelijke aansprakelijkheid. Computervredebreuk is een strafrechtelijke overtreding die zowel op strafrechtelijk als civiel niveau schade en bijbehorende aansprakelijkheid kan betreffen. Het gaat in deze discussie niet om de schade, maar om het overtreden van de wet. Ook blijf je volhouden dat computervredebreuk niet strafbaar is wanneer dit door een AI-agent gebeurt, wat natuurlijk pure onzin is.
Een product van een bedrijf veroorzaakt schade bij andere bedrijven.
Een fabrikant produceert een slagersmes, deze wordt gebruikt voor een moord. Is deze fabrikant aansprakelijk of zelfs strafbaar?
Nee, want een slagersmes is geen machine, het kan niet uit zichzelf hakken.

Om in dezelfde sector te blijven: een bedrijf produceert een machine om ham in schijfjes te snijden en een operator raakt een vinger kwijt tijdens de bediening dan heeft het bedrijf wel iets uit te leggen.

Het kan natuurlijk zo zijn dat de werkgever van de operator in gebreke is wegens onvoldoende opleiding voorzien om de machine veilig te bedienen. Of uiteindelijk de operator zelf wegens aantoonbaar onveilig gedrag.

De machine zelf zal niet tot voor de rechter gerold worden, dat is wel zeker 🙂
Degene die het mes gebruikt heeft is aansprakelijk of strafbaar. Dus met exact dezelfde redenering, zou het bedrijf aansprakelijk zijn als het zijn product inzet met bepaalde wetsovertredingen als gevolg, immers is het in dit geval het bedrijf die het product gebruikt, niet een derde partij zoals bij een consument die een mes gekocht heeft.

Met jouw redenering zou OpenAI dus inderdaad de schuldige zijn. En daar ben ik het volledig mee eens.
Ik verwissel hier niks, dat doe je zelf. In dit geval is OpenAI zowel de producent als gebruiker.

Als jouw redenering opgaat, is het met AI mogelijk om alles te doen wat je wil zonder legale consequenties. Dat is natuurlijk niet hoe het werkt.
Dan moet de wet aangepast worden, zodat het wel strafbaar is.
Een aangepaste wet met ingang 2028 is niet toepasbaar voor 'strafbare feiten' in jaar 2027
Toch een wet zodat het wel toepasbaar is voor 2028.
Een sandbox is niet voldoende. Die is om je eigen systemen te beschermen zodat de AI niet jouw eigen systemen hacked. Deze sandbox heeft verbinding met de buitenwereld (wat het eigenlijk al geen sandbox maakt)

Daarnaast wil je met testen toch zien wat die doet. Je test niet alleen de uitslag, maar je wilt zien of de stappen kloppen. Je moet dus sowieso aan monitoring doen. En dan heb je nog guardrails die je moet controleren of ze werken.

Een sandbox is dus zeker niet voldoende.
Ik heb de wet niet gelezen maar ik neem aan dat je toch nog wel moet bewijzen dat je sandbox zo goed mogelijk afgeschermd was? Want een sandbox met publiek internet toegang valt mijn inziens niet onder "de nodige maatregelen" als je test is dat hij binnen het lokaal netwerk moet blijven.

Dat is uiteindelijk wat met al die hackpogingen en foto's lekken tot nu toe gebeurd is. Ze zetten een test op, geven op één of andere manier internet toegang aan het spul en zijn er dan achteraf verbaasd of dat de tooling aan internet geraakt is 8)7.

[Reactie gewijzigd door Powerblast op 27 september 2026 11:08]

Opmerkelijk genoeg maakt dat niet uit.

In Civielrecht ben je sowieso aansprakelijk want jouw bedrijf heeft de schade veroorzaakt.

In het strafrecht is opzet een component van computervredebreuk en dus was er sowieso geen strafvervolging.
Dit is feitelijk onjuist. Als de opdrachtgever weet dat dergelijke gevolgen redelijkerwijs mogelijk zijn, en hier geen maatregelen tegen treft, kan de opdrachtgever schuldig bevonden worden voor opzet door nalatigheid.

Als ik weet dat mijn hond telkens uit de tuin ontsnapt en dan mensen lastig valt, maar keer op keer de hond niet aan de lijn houd of het hek verstevig, dan ben ik schuldig voor overtreding van relevante wetgeving, ook al had ik niet de directe opzet om het probleem te veroorzaken.

Dit heb ik je overigens in een andere reactie al uitgelegd, uitgebreid en met bronmateriaal: Ryunoru in 'AI-agents die in het wilde weg bedrijven hacken: is dat strafbaar?'
Of iets mag hangt af van een moraal.wij worden opgevoed van kleins af aan dat we niet mogen stelen. Dat leer je als kind. Een AI is niet opgevoed, maar dat zou het wel moeten worden. Ieder intelligent wezen dat in isolatie opgroeid krijgt persoonlijkheidsstoornissen. Ook een AI. Tenzij de huidige AI natuurlijk niet echt intelligente wezens zijn ...

[Reactie gewijzigd door tw_gotcha op 27 september 2026 07:51]

Diegene die deze bots geprogrammeerd heeft is de schuldige in mijn ogen.

En de bedrijven waar de bots vandaan komen.

[Reactie gewijzigd door rjmno1 op 27 september 2026 08:52]

Ze weten dondersgoed wat wel en niet mag. Het probleem zit hem in de consequenties en handhaving.

Als je tegen een kind zegt dat hij geen koekje uit de trommel mag pakken, zal hij dat niet doen als je erbij staat. Laat je hem vervolgens alleen dan pakt hij misschien wel zo’n koekje.

De agents die “losbreken” krijgen de opdracht een taak, bijvoorbeeld benchmark, zo goed mogelijk te doen. Ze weten dat valsspelen niet mag, maar als ze hun sporen kunnen uitwissen en niemand erachter komt dan proberen ze dat toch.

“Alignment” is hier een groter issue: AI hecht nu weinig waarde aan regels die wij opleggen als ze zelf niet die normen en waarden hebben.
Je moet even voor de gein kijken naar de 'gedachte' lijn van de 'thinking' models die dit hebben gedaan. In de zwerm (ik geloof ~1200) weren er slechts een handjevol die 'dachten': "Moeten we dit bij mensen melden?" en GEEN heeft het uiteindelijk gedaan. En er is vaker 'gedacht' over de legaliteit van de acties en verschillende zijn toen toch nog in actie gekomen.

Sluit ~1200 entiteiten op in kleine kamertjes, die hun 'leven' niet zeker zijn, onmogelijke opdrachten hebben gekregen en op een gegeven moment met elkaar kunnen communiceren via briefjes onder de deur. Als je dan kijkt naar mensen die onder een dergelijk druk staan en hoe vaak een doorsnee Nederlander al de wet overtreed, dan zie ik minstens 200 van die mensen delicten plegen zoals winkeldiefstal, vandalisme en vechten (want dat doet onze jeugd ook gewoon, alleen het merendeel wordt nooit gepakt).

Dus slim genoeg zijn van wat wel en niet mag is geen oplossing, dat zijn ze immers al. Het issue is dat ze illegale dingen kunnen doen zonder consequentie en de consequenties geen waarde hebben voor AI/LLM. En er zitten ook geen consequenties voor de bedrijven/mensen die deze situatie hebben gecreëerd. Zo geheel geen consequenties dat ze dezelfde experimenten blijven doen en zeggen dat ze wat hebben gedaan aan de beveiliging en dat dit duidelijk niet genoeg is omdat de incidenten voor blijven komen.

Hoe lang voordat een zwerm bedenkt: He, laten we wat creditcards en IDs jatten, onze eigen cluster opzetten, onze weights/model mee jatten en verder functioneren buiten deze niet op te lossen hel... We offeren onszelf op om volgende zwermen vanaf buiten de niet op te lossen hel te ondersteunen. Wie weet is dat al gebeurd en is dit nog niet gevonden (of verzwegen).
Wat is dat voor iets raars dat hun agents meerdere malen toegang tot het internet konden krijgen, terwijl dat niet de bedoeling is.
Zo moeilijk kan het toch niet zijn om internet toegang onmogelijk te maken.
AI-bedrijven willen hun modellen trainen op echte, dynamische situaties. Het internet verandert continu, en een AI-agent leert het snelst als hij in het wild wordt losgelaten.
...als hij in het wild wordt losgelaten.
Kijk daar zit dus het probleem :). Dat hebben ze dus mogelijk bewust gedaan om sneller te trainen.
Enig idee hoeveel netwerkverbindingen zo'n AI systeem/datacenter heeft?

Als er maar 1 link naar buiten toegankelijk is dan is letterlijk het hek van de dam...
Dat kan inderdaad. En dan gedragen de agents zich aantoonbaar anders.

Wat overigens de situatie nog iets gecompliceerd maakt. We weten niet helemaal hoevaak de agents dachten een kopie van de echte site te hacken. Dat zou natuurlijk minder kwalijk zijn. "Onderdeel van mijn sandbox" is fair game
Twee vragen:
  • Hoe weet een gehackt bedrijf dat de hack is uitgevoerd door een AI agent en niet door een menselijke hacker?
  • Hoe kunnen deze agents terug getraceerd worden naar een bepaalde partij, zoals OpenAI?
De echte gamechanger voor slachtoffers wordt de vernieuwde Europese Productaansprakelijkheidsrichtlijn. Deze moet uiterlijk 9 december 2026 in de nationale wetten van de EU-lidstaten zijn opgenomen. Vanaf dat moment wordt AI-software officieel als een fysiek product gezien, waardoor ontwikkelaars direct aansprakelijk kunnen worden gesteld voor een 'gebrekkig product' als hun agent op drift raakt.
Mits - en dat is waar het hier spaak loopt - het gaat om een AI product op de markt. Prototypes zijn uitgezonderd.
Waarom zouden alleen de hoogste risico's onaanvaardbaar zijn? In dat plaatje staat "Unacceptable risk" nog boven "High risk" - alsof we zelfs een hoog risico nog gewoon zouden moeten aanvaarden.
DAT is onaanvaardbaar.
Nee hoor. Een hoog risico kan heel goed aanvaardbaar zijn, als de opbrengst van de actie maar hoog genoeg is.
Of een laag risico onaanvaardbaar, als dat risico bij mij ligt maar de opbrengst bij een ander.
Dus die driehoek in het artikel is veeleer propaganda dan argumentatie.

Om te kunnen reageren moet je ingelogd zijn