Belgisch netwerkkastje belooft phishing en AI-slop lokaal te filteren

Het Belgische bedrijf Aaltra belooft met een contentfilter voor thuisnetwerken consumenten te beschermen tegen phishing en AI-slop. Aaltra ontwikkelde het persoonlijke AI-filter in het Semek-apparaat samen met professor Ruben Verborgh van de Universiteit Gent. Gebruikers kunnen het zelf instellen.

Aaltra en Verborgh presenteren het oranje prototype van Semek als 'een thermostaat voor AI in je huiskamer'. Consumenten kunnen namelijk zelf bepalen in welke mate ze kunstmatig gegenereerde content willen zien. Het filterapparaat met twee netwerkpoorten, een eigen npu en daarop draaiende AI moet tussen een internetmodem en een wifirouter zitten om content te filteren.

De persoonlijke AI voor consumenten herkent volgens de maker AI-gegenereerde foto's, video's en teksten. Afhankelijk van het ingestelde filterniveau kan Semek die content labelen, vervagen of geheel blokkeren op apparaten in het thuisnetwerk van gebruikers. Het Belgische bedrijf belooft hierbij gebruiksgemak en privacy. Zo is een account niet nodig en gebruikt het filterapparaat geen clouddiensten.

Wettelijk verplichte AI-labels

Sinds 2 augustus moet AI-content in de Europese Unie een label krijgen om aan te duiden dat die AI-gegenereerd is. Het is niet bekend of Semek dat wettelijk verplichte label gebruikt om AI-content te detecteren. Ook is onbekend hoe de geclaimde bescherming tegen phishing werkt. Verder ontbreken nog details zoals de specificaties van de Semek-hardware en het daarop draaiende AI-model.

Geïnteresseerde consumenten kunnen zich inschrijven op de wachtlijst voor het AI-apparaat. Techbedrijf Aaltra maakt Semek in samenwerking met het nieuw opgerichte bedrijf Freehold van professor Verborgh. Hij pleitte in juni al voor nutsvoorzieningen voor AI, om persoonsgegevens beter te beschermen.
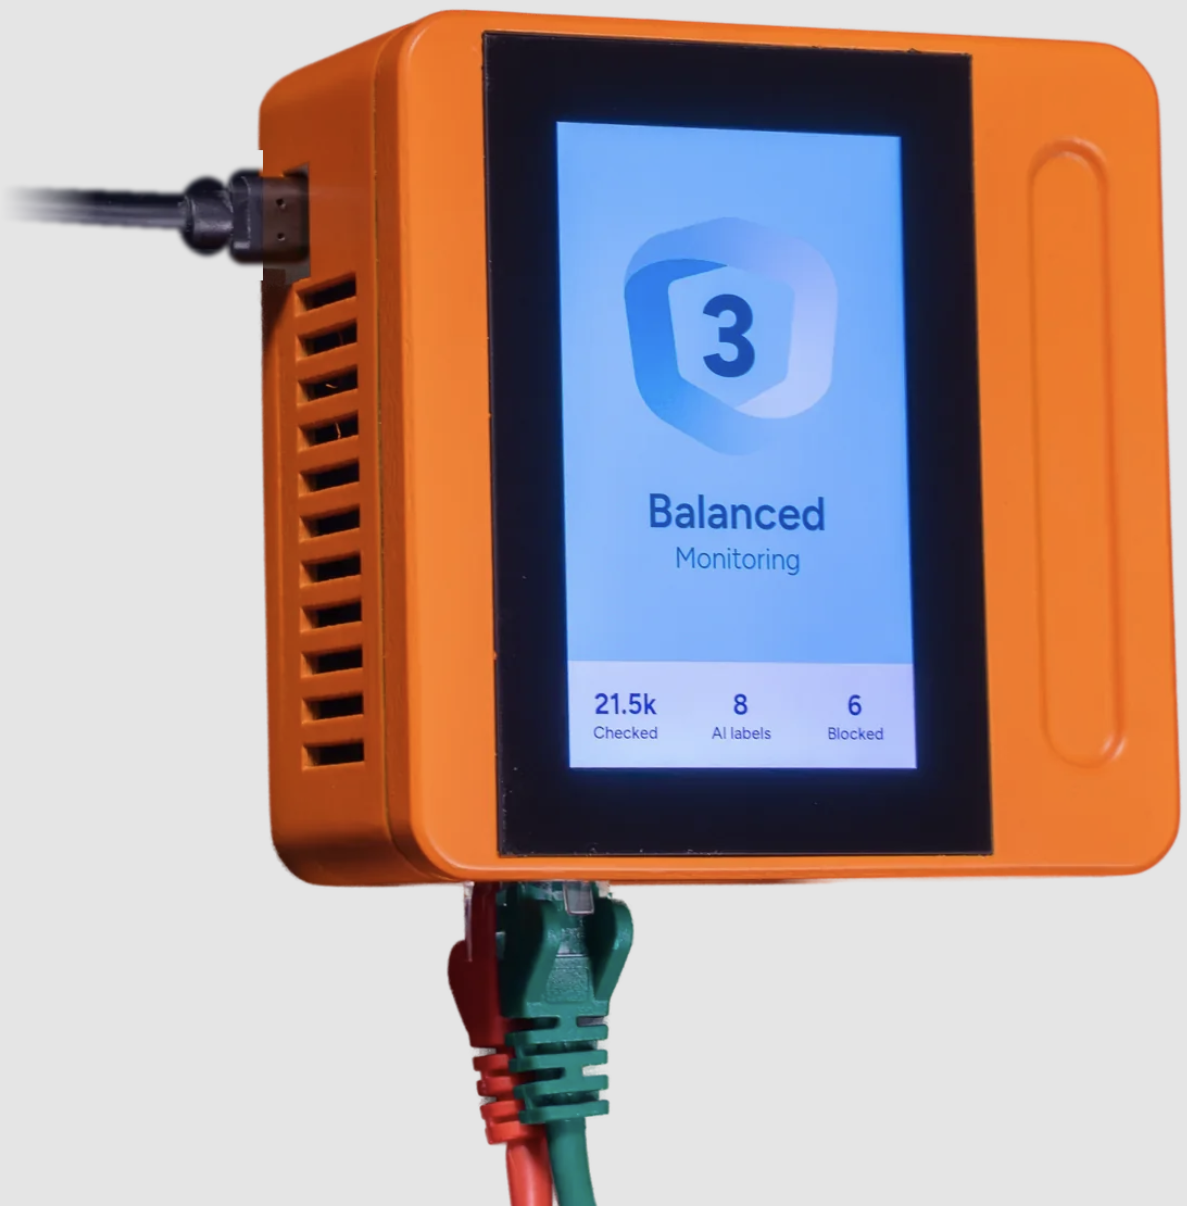
Semek, netwerkfilter met lokaal draaiende AI. Bron: Aaltra
Bron: Aaltra

Door Jasper Bakker

Nieuwsredacteur

03-09-2026 • 10:21

122

Submitter: Laurens001

Reacties (122)

Sorteer op:

Weergave:

Dit product voelt toch echt als AI-slop op zichzelf. Technisch lijkt de belofte me praktisch onmogelijk waar te maken. Om afbeeldingen, video's en tekst binnen HTTPS-pagina's te analyseren en aan te passen, moet het kastje al het verkeer onderscheppen. Zonder SSL-inspectie ziet het de inhoud helemaal niet.

Daarvoor moet je op ieder apparaat een rootcertificaat installeren en vertrouwen. Op iOS is dat zonder MDM al behoorlijk omslachtig. Moderne Android-apps vertrouwen zo'n gebruikerscertificaat vaak niet eens en apps met certificate pinning zullen de verbinding gewoon weigeren. Smart-tv's, consoles en IoT-apparaten laten je meestal niet eens een eigen certificaat installeren. Als het kastje SSL-inspectie voor die apparaten afdwingt, zullen apps en diensten dus simpelweg stoppen met werken. Laat het kastje hun verkeer ongeïnspecteerd door, dan biedt het juist geen bescherming. VPN's en Private Relay omzeilen de inspectie eveneens.

Vervolgens moet dat kleine kastje al het internetverkeer van een huishouden ontsleutelen, afbeeldingen en videoframes decoderen, lokaal door AI-modellen halen, webpagina's aanpassen en alles weer versleutelen. Dat bij mogelijk honderden megabits per seconde en zonder merkbare vertraging. Daar heb je serieus veel geheugen, rekenkracht en koeling voor nodig. Vooral continue videoanalyse is totaal iets anders dan één foto in 30 ms classificeren.

Misschien werkt het prototype met een specifieke browser en een paar geselecteerde websites. Dat is alleen heel wat anders dan foto's, video's en teksten in elke browser in huis herkennen, labelen en vervagen. Of ze hebben een hele bijzondere manier gevonden wat mijn kennis te boven gaat, of het is AI slop op zichzelf en testen ze hoeveel mensen in dit verhaal trappen.... ik gok het laatste.
Ik weet niet hoe maar uit de voorwaarde::plaatsing tussen internetmodem en een wifirouter, leid ik af dat de content vanaf de fysieke laag wordt gefilterd.En het werkt niet voor bekabelde verbindingen dat ook. Slop lijkt me wat te streng, geen account is toch wel een dikke plus. Benieuwd naar praktijkervaringen en indien het werkt hoe?
Het kan enkel als het in de metadata zit, een watermerk of op een andere manier gelabeld is als ai. Het is voor beeld niet te doen om van alle ai modellen, lora's en alle mogelijke combinaties daarvan ten alle tijden weten wat mogelijk herleidbare artifacts van ai zijn. Door te doen alsof, maken ze het probleem alleen maar groter, want de gebruiker zal dus onterecht aannemen dat alles echt is. Teksten werkt wat anders, maar ook dat is met wat creatief prompten nooit 100% te garanderen dat je het kan filteren.

Als ze iets anders beloven, zijn het oplichters. Snap niet dat dit op de frontpage mag staan. Ik word graag overtuigd van het tegendeel.
Op iOS is een root CA installeren kinderspel. Ik heb dat ook voor mijn firewall die hetzelfde doet. (Van unifi).
Dus bedrijf werkt samen met hoogleraar om het een wetenschappelijke draai te geven en de naam van een universiteit te betrekken.

Maar hetzelfde bedrijf ontwikkelt het als commercieel product samen met het bedrijf van diezelfde hoogleraar.

Hmm
ja dit doet me denken aan die reclames die wel eens voor bij komen voor een nieuwe koeler voor je kamer die ontwikkeld is door een heel slimme 17 jarige jongen die van alle grote bedrijven en scholen te horen kreeg dat zijn idee niet mogelijk was, maar het is hem natuurlijk wel gelukt om de koelprestaties van een 5 Kw split airco in een kastje te proppen dat net zo groot is als de gamecube en maar 200 watt gebruikt.

Bestel nu snel want iedereen wil er een en de voorraad is beperkt.
maar het is hem natuurlijk wel gelukt om de koelprestaties van een 5 Kw split airco in een kastje te proppen dat net zo groot is als de gamecube en maar 200 watt gebruikt.
Dacht dat die dingen op batterijen werkten? En ontwikkelt waren met NASA tech?
"Benieuwd" hoe dit gaat werken. Lekker in je huis een stuk hardware plaatsen dat een Men-in-the-Middle aanval kan doen? Want voor enige vorm van effectiviteit zal SSL verkeer ontsleuteld moeten worden. En dan dus onversleuteld of met een eigen sleutel weer doorsturen naar de client. Je moet er maar zin in hebben.
En dan zijn er v.z.i.w. ook nog eens voldoende apps die fingerprinting van het SSL certificaat gebruiken. Bv banken apps meen ik. De app kent de vingerafdruk van het certificaat en zal weigeren met enig ander certificaat te werken simpelweg om dus "issues" met self-signed/... certificaten die wel vertrouwd worden te voorkomen.

En een YouTube doet zich genoeg moeite om ad-blocking en dergelijke in/bij video's te voorkomen. Dus benieuwd hoe dit apparaat daar mee om gaat. Even de video als MitM downloaden en doorgeven zal er daar vast ook niet bij zijn. Laat dus staan de video analyseren om te beoordelen of het met AI gemaakt is.
Dat kan toch allemaal? Er zijn legio IDS en IPS systemen die decrypten, signen met een nieuw certificaat en door. En ja, daar zitten exclusions op voor bepaalde certificaten, zoals banken. Het alom bekened Snort, maar ook Suricata zijn hier voorbeelden van. Maar tegenwoordig gaat het meer om herkennen van patronen dan daadwerkelijk decrypten.

Verder vind ik het wel sneu dat er devices ontwikkeld moet worden om ons te verlossen van de rommel en enshitification die big-tech de wereld in forceert. Een groot deel van mijn kring zit helemaal niet te wachten op die zooi, al was het maar om de ongekende hoeveelheid resources die het verstookt. En ik krijg geen plastic rietje meer bij mijn taxi.
Dat is waar, die zijn er. Maar die zijn met name in gebruik in de enterprise wereld omdat het toevoegen van dat soort certificaten op elk apparaat behoorlijk veel gedoe is. Zeker op de laatste Android/iOS versies. Op desktop OS'en gaat het nog wel, daar kan het tenminste nog, al is het niet simpel. Maar op mobiel is het heel lastig om een nieuw systeem certificaat te importeren. Als gebruiker op Android gaat dat niet eens meer sinds versie 7 (je kan alleen nog maar in de user store importeren en apps kunnen die gewoon negeren), je moet het hele apparaat dan onder MDM zetten. Dat zie ik een eindgebruiker nog niet doen.

Men heeft het bij dit apparaat over 'gebruiksgemak' dus ik verwacht niet dat ze uberhaupt een eigen certificaat vereisen.

[Reactie gewijzigd door Llopigat op 3 september 2026 10:57]

Met self-signed certificaten wel ja, maar als je daarvoor gewoon een 'echt' certificaat neemt van een CA, is dit toch geen issue? De intermediates en root CA zijn dan gewoon bekend en je hoeft dan nergens certificaten toe te voegen.

Maargoed, benieuwd hoe dit apparaat in de praktijk gaat werken.
Jij kunt niet zomaar een 'echt' certificaat voor (bijvoorbeeld) tweakers.net aanvragen zodat jouw IDS/IPS het verkeer tussen jouw client en tweakers.net kan ontsleutelen.

Binnen een enterprise gebruik je daarvoor een intermediate signing certificate. Het publieke cert daarvan installeer je op alle clients, en het device wat SSL/TLS decryption moet doen heeft de private key. Als er HTTPS verkeer langskomt wordt dat ontsleuteld, geinspecteerd en met een nieuw gegenereerd certificaat (ondertekend door jouw eigen intermediate CA) weer versleuteld doorgestuurd naar de client. Omdat die client het intermediate cert heeft zal deze het verkeer met dat nieuwe certificate vertrouwen.

Alleen bij DigiNotar kon je een 'echt' publiek vertrouwd signing certificate krijgen om zelf certificaten uit te geven voor alle domeinen... (/s :+)
Jip, I stand corrected. Ik ben niet helder vandaag denk ik, ik haal dingen door elkaar. We hebben een tijd Surricata gedraaid, maar terugkijken in de documentatie was dat inderdaad self-signed.
Op zich heeft self signed ook best wel kans van slagen zolang je apps met certificate pinning uitsluit van dit project. Of dit kastje is geavanceerder dan we denken en gebruikt side channel attacks om op basis van o.a package bestandsgrootte en timing individuele content te identificeren


https://www.mdpi.com/2079-9292/11/3/350

https://www.microsoft.com...n-remote-language-models/


En in de meeste gevallen wordt informatie, zoals welke website je bezoekt in de sni niet ge encrypt dus het doosje kan ook functioneren door bepaalde domeinnamen niet te laden

[Reactie gewijzigd door Niema op 3 september 2026 14:47]

maar als je daarvoor gewoon een 'echt' certificaat neemt van een CA, is dit toch geen issue?
Van welke CA certificaten heb jij de privesleutel?
Of bedoel je een certificaat voor een eigen domein?

[Reactie gewijzigd door Olaf van der Spek op 3 september 2026 11:42]

Van geen een, maar dat hoeft ook niet? Je hebt van geen één publieke CA de key hoop ik, enkel de publieke cert. Zolang jouw eigen certificaat maar gesigned is door een geldige publieke CA zal praktisch elk appaat dat certificaat ondersteunen. In geval van bv Suricata kan je prima een certificaat aanvragen bij een publieke CA, waarmee je al je interne verkeer weer versleuteld. Zo hebben wij het in het verleden althans gedaan, eerst met snort en later met suricata.
Maargoed, het is wellicht lastig inderdaad om in zo'n device een publieke CA te laten gebruiken, namens een eindgebruiker. Maar een dienst in de vorm zoals LetsEncrypt zou zoiets toch wel mogelijk moeten kunnen maken.
Zolang jouw eigen certificaat maar gesigned is door een geldige publieke CA zal praktisch elk appaat dat certificaat ondersteunen.
Als een apparaat naar google.com gaat en jij komt met een cert voor rataplan.nl, dan gaat dat apparaat dat toch niet (zomaar) accepteren?
Dan zul je toch op elk apparaat het een en ander moeten instellen..

[Reactie gewijzigd door Olaf van der Spek op 3 september 2026 12:00]

Zolang jouw eigen certificaat maar gesigned is door een geldige publieke CA zal praktisch elk appaat dat certificaat ondersteunen.
Maar alleen voor de domeinnamen die jij beheert. Zou een mooie boel worden anders.
Ja maar zo werkt dat niet, dit kastje mag toch niet namens die CA een certificaat ondertekenen? Daar gaat je hele trust principe.
Dat is tenminste hoe MITM TLS inspectie werkt.
Dat is wel hoe het werkt, maar niet met een public CA. Daar heb jij namelijk niet de private key van, om namens die CA certificaten uit te geven. Gelukkig niet. Als dit zo makkelijk ging hadden we het hele SSL/TLS principe wel overboord kunnen gooien.
Als jij een certificaat maakt en de client vertrouwd die, kan je inderdaad 'google.com' ondertekenen. Dat is precies het probleem met public CA, veel organisaties gooien een CA in hun AD/MDM en gaan met die banaan, Chrome, Edge, Firefox aanvaarden 1 CA die alles tekent.

Jij kunt in 5 minuten met OpenSSL zelf een certificaat maken voor google.com en zolang je de CA aanvaardt, wordt het certificaat aanvaardt. Al dat dit 'doosje' moet doen is een stukje software of zelfs een script maken die een CA aan je browser en OS toevoegt, en ze kunnen alles inspecteren.

Het TLS principe is vanuit een technisch standpunt enkel maar een verzekering dat iets geencrypteerd is met "een" certificaat, er is geen enkel bewijs dat het certificaat dat jij ziet en ik ziet identiek zijn noch dat het ondertekend is door het andere eindpunt. In China heb je de staat CA, als je verplicht wordt deze aan je machine toe te voegen kan die alles ondertekenen.

[Reactie gewijzigd door Guru Evi op 3 september 2026 20:22]

Dat klopt, we hebben beide gelijk. Ik kan met mijn CA een certificaat voor google.com ondertekenen en de client moet dan mijn CA trusten. Dit laatste maakt MiTM TLS inspectie bewerkelijk maar zeker mogelijk en wordt volop gebruikt.

Maar de oorspronkelijke reactie ging er over dat de client helemaal niet de CA hoeft te trusten als er een public CA gebruikt wordt die al trusted in de CA store van de client staat. Dit laatste kan niet, en is ook door de oorspronkelijke vraagsteller in een latere reactie ontkracht ;) dus volgens mij zitten we allemaal weer op één lijn haha
Dat gaat niet met publiek vertrouwde certificaten, dat gaat met een wildcard certificaat voor alles, en dat moet je in de trust store van je clients plaatsen

Als je het als een proxy instelt gaat het anders uiteraard

[Reactie gewijzigd door 4tro op 3 september 2026 15:33]

Issue is dat you een extra kwetsbaar punt creeert, waar je data niet encrypted is en wat rechstreeks aan het internet hangt.
De MITM proxy heeft een intermediate/root CA certificate nodig om server certificaten te tekenen vooraleer het aan de user wordt voorgesteld. Alleen een CA of sub-CA kan certificaten tekenen.

Als gij eentje gaat kopen bij Digicert, dat is gewoon een server certificate.

Je gaat nooit MITM proxy kunnen gebruiken met een sub-CA certificate getekend door een trusted root CA.

In enterprise, gebruiken ze gewoon de root CA van hun active directory domain. Elke domain user vertrouwt de root CA al, dus je hoeft geen certificaten te installeren op al die endpoints.

Op elke endpoints staan alleen maar de root CA's in de trusted root store, intermediate of sub-CA plaatsen in de trusted store is volledig overbodig omdat ze al getekend zijn door een trusted root CA.
IDS/IPS doet geen decryption. Op een Palo Alto firewall bestaat IDS/IPS niet eens, maar wel SSL decryption in 3 verschillende vormen; SSL Outbound, SSL Inbound en SSH proxy (detecteert wanneer SSH gebruikt wordt als een tunnel voor RDP ofzo).
Ben ook benieuwd hoe dat met SSL gaat werken. Waarschijnlijk moet je een certificaat van het ding op je pc installeren, maar dan nog - voor twee-weg certificaten gaat het nooit werken. Hopelijk geeft het ding dat soort sites ongefilterd door - en daarmee begint de effectiviteit al aardig te slinken...
De website van Semek lezende gaat het niet om dingen doen op website-niveau, maar op de content die daarop staat (tekst van artikelen, videos) en die uit-blurren of markeren.

In die zin denk ik ook vernieuwend, maar hoe nuttig is een tweede punt.
Het klopt gewoon niet wat je zegt.

Hier passen we ook DPI toe met een uitgerold certificaat, en als sites of dergelijke geblokkeerd worden doen we een onderzoek, mocht deze positief zijn dan laten we de site of dienst toe en anders niet.
Heb nooit problemen met met bank of andere diensten want je koopt een ECHT ceritficaat geen self signed ofcourse.
Hier passen we ook DPI toe met een uitgerold certificaat, en als sites of dergelijke geblokkeerd worden doen we een onderzoek, mocht deze positief zijn dan laten we de site of dienst toe en anders niet.
Binnen een corporate omgeving: tuurlijk, daar heb je een PKI staan waar je dit soort geintjes mee uit kan halen. Maar voor thuis moet je handmatig op alle devices het certificaat van dit apparaat importeren, anders worden versleutelde verbindingen niet geaccepteerd (en met reden). Verder: DPI zoals je dat normaal doet gaat veel minder ver dan inhoudelijke inspectie op individuele afbeeldingen/media items/teksten. Ik zou werkelijk waar niet weten op welke basis dit ding detectie zou kunnen doen. Volledige scanning per afbeelding (om nog maar te zwijgen over filmpjes) kost tijd. Dat zou betekenen dat bij het browsen, het laden van iedere pagina seconden vertraagd wordt ivm deze detectie. Dat wordt hem niet voor de eindgebruikers. Mocht detectie op basis van metadata kunnen gebeuren, dan is het al vlotter, maar nogsteeds processing intensief.
Daar ben ik het helemaal mee eens hoor!

Echter hij kan wel bijvoorbeeld: facebook images toestaan, videos blokkeren, whatsapp audio call toestaan, video blokkeren.. ik noem ma even wat..

verder zal het niet indrukwekkend zijn idd
Ik snap nog niet goed hoe dit werkt. Hoe kan dit kastje lokaal zien of iets AI-gegenereerd is? Draait het een lokaal model dat AI-gegenereerde content zou moeten herkennen? (dat lijkt het meest plausibel gezien er een NPU in zit) Hoe bepaalt het dan of iets AI is, waar is het op getraind? En hoe kan het, zoals de screenshots op de website tonen, in een willekeurige application afbeeldingen een watermerk geven of een tekst binnen een app aanpassen? Dan zou ik denken dat de applicatie ofwel veel rechten krijgt op het toestel, of HTTPS-verkeer onderschept (wat volgens mij ook niet mogelijk is zonder eigen certificaten toe te voegen in de keten).

[Reactie gewijzigd door iChaos op 3 september 2026 10:29]

Ja, van de foto's lijkt het een MiTM HTTPS proxy. Zou me niet verbazen als het mitmproxy gebruikt met een eigen add-on die requests voor plaatjes onderschept en daar het model op loslaat:

https://docs.mitmproxy.org/stable/addons/overview/

Overigens gaat het dan niet werken voor bijv. smartphone apps die certificate pinning doen (aantal clients voor sociale media, etc.).
O.a. de ABNAMRO app op een iPhone werkt niet via een MiTMproxy, via de website met een MiTM wel. Ik doe even de aanname dat (veel?) andere banken iets vergelijksbaars doen met hun apps. Dat gaat gedonder geven met zoiets ertussen tenzij je een WhiteList op kunt geven die de MiTM omzeilen.

[Reactie gewijzigd door xxs op 3 september 2026 12:26]

Ja, dat komt door certificate pinning zoals danieldk benoemt. Iedere bank zou dat in z'n app moeten hebben.
Mijn opmerking was ook bedoeld als ondersteuning van danielsk zijn opmerking met als aanvulling dat het kastje dan (te) veel gedonder op gaat leveren. Ik kan me niet indenken dat de ontwerpers hier geen rekening mee gehouden hebben.
Yep. Nu gaan banken niet zoveel AI content sturen, maar IIRC gebruiken sociale media apps als X en Facebook het ook, en daar krijgen natuurlijk veel mensen hun content door.

Als je dan toch wilt gaan MitMen, dan moet je APKs gaan zitten patchen enzo. Waarschijnlijk niet echt de doelgroep van zo'n kastje.
Kan die ook niet. Hij filtert op de verplichte ai labels die niemand gebruikt
Het is niet bekend of Semek dat wettelijk verplichte label gebruikt om AI-content te detecteren.
Weet jij meer dan de auteur van dit artikel of roep je gewoon maar wat?
Dat staat er niet: dat ze het volgens auteur niet gebruiken.

De auteur vermoedt het zelfde dat ze ook het label gebruiken. Alleen wil de maker van het kast het niet bevestigen tegen auteur. Anders zou het niet aanhalen.

De auteur weet ook dat het puur op basis foto/ pixels detecteren of het ai is, en zeker realtime met zo weinig compute vrijwel onmogelijk is. Dus er moeten wel op een AI keurmerk / Meta inhoud gescand worden en dan blijft er weinig anders over dan de verplichte ai tag. (Die geen enkele thuis ai of Siri prompt op een iPhone gebruikt)

[Reactie gewijzigd door xbeam op 3 september 2026 22:29]

Dat is best wel veel woorden om te bevestigen dat je dus inderdaad maar wat roept :+

Dat er een redelijke kans op is dat weten we allemaal, daarom werd het ook al in het artikel aangehaald. Jij brengt het vervolgens als feit terwijl je dus helemaal niet meer weet.
Verzamelt het ding ook gegevens die dan weer verstuurt worden naar ..... ?
Dat is te lezen op de website. Kort: Nee.
Een interface bovenop een PiHole fork met UBlockOrigin anti-AI blocklists?
Het zal inderdaad niet het eerste bedrijf zijn dat gewoon off-the-shelf dingen in een doosje inpakt en doorverkoopt. Lekker verdienen.
ik betwijfel of je dan de hulp nodig hebt van een professor in decentralised web technology van de Ugent.
Hij heeft hier ook een zakelijk belang in, zoals het artikel ook noemt.

Maar misschien doet het wel echt iets intelligents hoor. Maar ik betwijfel het eigenlijk ook omdat het dan eerst alle SSL moet openbreken en dat doe je niet zomaar (veel gedoe met nieuwe certificaten installeren op elk apparaat). Door de rauwe SSL data te beoordelen ga je echt geen AI content herkennen. Misschien via een plugin? Maar dan kan je de processing beter gewoon op het eindapparaat doen dan naar zo'n "kastje" met beperkte hardware sturen.

Het wordt tijd dat iemand hier zo'n dingetje bemachtigt en zowel de hard- als software uit elkaar trekt en analyseert :)

[Reactie gewijzigd door Llopigat op 3 september 2026 11:09]

Blijft me wel een compleet raadsel waarom je de prof een zakelijk belang zou geven als je simpelweg off-the-shelf dingen gebruikt. Dat zijn geen goedkope vogels, die haal je niet in je spin-off zonder reden.

Edit: En de prof heeft geen zakelijk belang in Aaltra, maar werkt samen met de firma van de prof: "Techbedrijf Aaltra maakt Semek in samenwerking met het nieuw opgerichte bedrijf Freehold van professor Verborgh.". Toch iets heel anders, een firma betalen voor consultancy, of iemand een zakelijk belang in je firma geven.

[Reactie gewijzigd door IskaRiot op 3 september 2026 12:20]

Dat is inderdaad niet uit te sluiten.

Al moet ik wel zeggen dat na een LinkedIn scan meneer Verborgh wel erg lijkt op het type wat ik in de huidige tijd steeds vaker tegenkom: De tech bro entrepreneur.

Da’s allemaal beoordeeld op de kaft natuurlijk. Toegegeven.
Mja dat is het voorrecht van een prof, rond elke univ hangen honderden spin-offs die gestart worden door proffen, vaak op basis van hun onderzoekswerk. Dit hangt natuurlijk allemaal af van wie de patenten verkrijgt die uit het onderzoek door komen, maar het is helemaal niet abnormaal dat een prof een firma start voor de commerciële exploitatie van zijn onderzoeksresultaten. Dus als je vakgebied decentralised web technology is kom je automatisch in de tech bro vaarwateren terecht.

Helemaal zinloos wordt het als Aaltra hem zou betalen voor iets wat ze zonder hem ook hadden gekund (rebranding off-the-shelf).
Het filterapparaat met twee netwerkpoorten, een eigen npu en daarop draaiende AI moet tussen een internetmodem en een wifirouter zitten om content te filteren.
Dat beperkt je doelgroep wel zeg. Bij bijna alle huishoudens zal de router en de modem 1 apparaat zijn.
Mensen die wifi van het (standaard) modem gebruiken zijn toch niet de doelgroep imo. Die denken dan wel ineens laat ik een AI filter plaatsen? Nee dat geloof ik niet echt...

[Reactie gewijzigd door watercoolertje op 3 september 2026 11:43]

Ik heb hier gewoon mijn Odido meuk staan want die werkt prima. Ik zou zeker wel interesse hebben in een AI filter.
Voelt als te letterlijk gequote van het origineel dat geen technische kennis heeft. Het gaat er denk ik vooral om dat je dan niet de wifi van je modem/router kunt gebruiken maar een access point nodig hebt dat via dit kastje aan modem/router gekoppeld is.

Wat ons verder ook gewoon meer dan logisch lijkt.

Als er access point staat was het logischer maar denk dat 95% het modem als access point heeft en het dus gewoon niet gaat helpen. Die lui kopen dat kastje, sluiten het aan met RJ45 en denken ... er gebeurd niks.

[Reactie gewijzigd door Ascathon op 3 september 2026 10:42]

een access point nodig hebt dat via dit kastje aan modem/router gekoppeld is.
Ja, dat heeft dus ongeveer niemand. Dus dan moeten ze naast dit apparaat ook een nieuwe router kopen en de Wifi op de eerste uitzetten etc.

[Reactie gewijzigd door sworpie op 3 september 2026 11:17]

Dat is nou ook weer niet helemaal waar hoor, kijk maar eens hoeveel Mesh-setjes er verkocht worden. Die mensen hebben dus allemaal een los wifi-ap en die van de modemrouter uitgezet (hopelijk).
Dat laatste, daar gaat het mis. 95% van de consument is op dat vlak gewoon unskilled en zien alleen de advertenties over uitbreiding van dekking van netwerk. Maar dat het in sommige gevallen essentieel is het AP van het modem uit te schakelen, dat weten ze dan weer niet.
Dat is waar inderdaad. Ik heb hem zelf gewoon op mijn glasvezelkastje aangesloten maar dat zullen veel mensen niet doen.
Een kastje gaat dus ALLE digitale communicatie controleren en decrypten? Sorry maar dit is echt een gigantische privacyschending. Gezien dit kastje makkelijker alles kan verzamelen en naar de fabrikant terug sturen. Absoluut een no-go voor mij!!!
Het is bijna net zo erg als een online-virusscanner. :+
Die decrypted geen HTTPS, en werken met blacklists. Als dit apparaat AI moet gaan herkennen moet het de encryptie gaan breken en kan het letterlijk!!! alles lezen wat je op het internet doet. En dan moet je dat kastje op zijn blauwe ogen vertrouwen dat hij dat niet terugstuurt. Ze zeggen dat de gegevens niet verzameld wordt. Maar we hebben al te vaak!!! gezien dat dat oepsie toch gebeurd. Met alle gevolgen van dien.
Nou dan koop je het kastje, dan zet je er een netwerk sniffer tussen en dan kijk je wat er gebeurd?
Is wel humor. Mijn dag kan niet meer stuk.
Dat kan jouw OS ook doen. En sterker nog, als je Windows 11 draait doet het dat grotendeels ook :-) Tenzij je vanalles dichtzet op je firewall of evt blackholed in DNS, en Windows dichttimmert, moet je maar eens in je firewall logs kijken als je W11 hebt draaien. Er zijn zo ontzettend veel devices die 'anonymous' usage-reporting doen of anderszins phone-home erin hebben zitten.

Maar misschien is dit wel een soort pi-hole in plaats van een IDS. Pakweg een Gbps decrypten en analyseren met behoud van enige performance is best een taak. Ik ben heel benieuwd wat dit ding in de praktijk écht doet.
Windows kan geen https kraken. En dat Windows het ‘toch al doet’ is GEEN reden om het ook te doen.
Dat hoeft ook niet, want Windows is het endpoint. Dus het wordt sowieso al decrypt op dat device.
Van de makers:

Er verlaat niets je huis

Alles gebeurt bij jou thuis

Al het slimme werk gebeurt in het doosje in je woonkamer, nooit in een datacenter ver weg.
Geen account, geen cloud
Je hoeft geen account aan te maken en geen wachtwoord te onthouden, want er is nergens een computer van een bedrijf die je geschiedenis bijhoudt.
Je gegevens werken voor jou
Er wordt niets verzameld om te verkopen, te delen of stilletjes "de dienst te verbeteren". Wat je gezin leest, blijft tussen jou en je gezin.
Semek is van jou: stekker erin of eruit

Semek is een doosje in je huis, geen dienst waar je aan vastzit. Trek de stekker eruit wanneer je wil, en je internet is weer zoals vroeger.

[Reactie gewijzigd door xxs op 3 september 2026 11:28]

je internet is weer zoals vroeger.
Was dat maar waar.. vroeger was internet heel wat beter dan tegenwoordig... met dit kastje actief wordt het misschien een heel klein beetje "weer zoals vroeger"
Beter bekend als een next-gen firewall, dat heeft elke tweaker hier gewoon in huis toch?
Technisch gezien over 8000. :+
In most versions, including the original Japanese version, Vegeta actually says "It's over 8000!" However, even in the Remastered Uncut Funimation dub, Vegeta still says "It's over 9000!", now performed by Christopher Sabat. However, fans complained about the Funimation version lacking the drama and energy in the original version. They also complained about Christopher Sabat's voice being too calm sounding for the scene, unlike Brian Drummond's, which had a lot of anger in it.
Technisch gezien over 8000. :+
Technisch gezien is over 9000 ook over 8000.
neem maar gewoon negenduust, de postcode van gent!
En wie zegt dat al je internetverkeer dan niet ergens openbaar wordt?

Ik weet het niet met dit soort kastjes
Zou dit niet gewoon een PiHole zijn met een extra filter?

Om te kunnen reageren moet je ingelogd zijn