Bitwarden maakt apps minder open source en sluit zo bepaalde nieuwe functies af

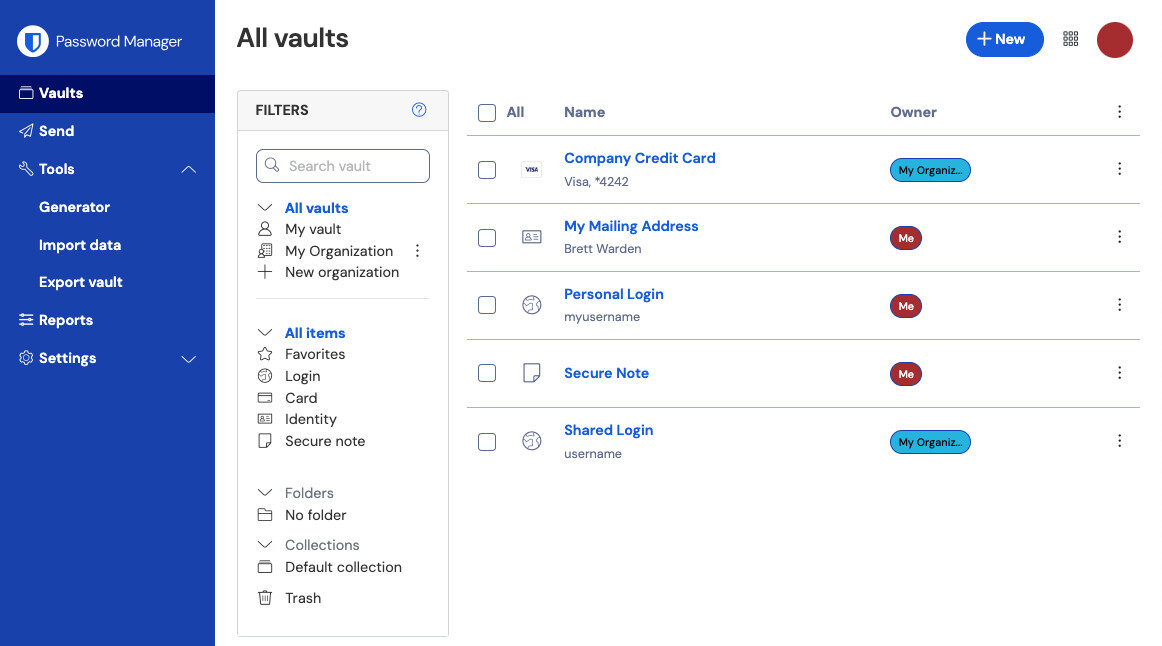
Wachtwoordmanager Bitwarden past zijn licentie deels aan, waardoor apps in appwinkels alleen nog commercieel zijn. De broncode zelf blijft wel open source beschikbaar, maar nieuwe functies komen alleen in de officiële apps. Daardoor gaan die geleidelijk verschillen van afgeleide apps. Gebruikers klagen daarover, onder andere omdat Bitwarden altijd een publiekslieveling was vanwege het opensourcekarakter.

Dit nieuws in het kort

  • De licentie voor Bitwardens apps gaat van GPLv3 naar een commerciële licentie.
  • De broncode blijft wel openbaar, maar mag niet hergebruikt worden.
  • Gebruikers zijn bang dat de officiële clients daardoor functies krijgen die afgeleide apps niet krijgen.

Het bedrijf schrijft op zijn forum dat het de licentie van zijn 'commerciële apps' verandert. Alle software van Bitwarden, waaronder de broncode maar óók de apps zelf, was tot nu toe altijd beschikbaar onder de GNU General Public License versie 3 (GPLv3).

Dat verandert nu. De apps die Bitwarden aanbiedt, komen beschikbaar onder 'een commerciële licentie', zegt Bitwarden. Het bedrijf zegt dat dat de Bitwarden License v1.0 is. Dat is een licentie die het bedrijf al sinds 2020 heeft, maar tot nu toe nog amper toepaste. De aanpassing wordt vanaf de komende release van kracht. Bitwarden zegt dat de voorwaarden van toepassing zijn op zowel de apps in de appwinkels als de directe downloads van het bedrijf zelf.

Wat betekent de nieuwe licentie in de praktijk?

In de praktijk betekent dat een paar dingen. De broncode van de dienst Bitwarden blijft beschikbaar op GitHub onder een licentie die iedereen kan hergebruiken om eigen apps of integraties van de wachtwoordmanager te bouwen. Dat mag ook commercieel. Maar voor de apps van Bitwarden geldt dat niet. Die worden alleen source available. Dat betekent dat de code publiekelijk in te zien blijft, maar dat gebruikers of bedrijven die niet voor eigen apps mogen gebruiken.
Bitwarden

Nu geen gevolgen, maar straks wel

Dat heeft in het begin geen gevolgen voor gebruikers, maar later wel. Bij de nieuwe release hebben de commerciële apps en apps van derden nog dezelfde functies. Gebruikers kunnen Bitwarden zelf blijven hosten. Maar Bitwarden zegt ook dat sommige toekomstige functionaliteit alleen in de apps en dus onder de commerciële licentie beschikbaar komen. Dat betekent dat de officiële Bitwarden-apps meer functies krijgen dan de afgeleide apps. Mogelijk treft dit ook de zelfgehoste versies.

Eerdere kritiek

De beslissing zet kwaad bloed bij veel gebruikers op het Bitwarden-forum. Die hekelen het besluit onder andere omdat Bitwarden juist geliefd is bij de opensourcecommunity vanwege het open karakter van de app. Voor veel gebruikers is de GPL-licentie een belangrijke reden om Bitwarden te gebruiken. Bitwarden kreeg in 2024 bijvoorbeeld ook al veel kritiek omdat het een ontwikkelaarskit had uitgebracht met een commerciële licentie. Na veel kritiek van gebruikers veranderde Bitwarden dat terug naar een GPL-licentie.
Door Tijs Hofmans

Nieuwscoördinator

12-10-2026 • 12:02

137

Submitter: Eärendil

Reacties (137)

Moderatie-faq

Sorteer op:

Weergave:

Ik denk dat dit allemaal iets te kort door de bocht wordt genomen.

Wat Bitwarden doet is i.p.v. standaard de Open-Source versie in de App Stores te zetten, zetten ze nu de Bitwarden Licensed versies in de App Stores. Deze versie bevat alles wat de Open Source versie heeft, en meer. Dit betekend niet dat ze minder Open Source gaan toestaan of toevoegen want beide versie waren altijd al te downloaden via GitHub.

Er bestaat natuurlijk wel een kans dat ze sommige nieuwe client features wellicht achter de Bitwarden Licensed versie gaan zetten, en deze kunnen we niet in Vaultwarden verwerken natuurlijk. Echter, dit deden ze al heel lang voor Organization features. Sommige features zijn niet beschikbaar via de OSS versies en zitten dus ook niet in Vaultwarden.

Verder is volgens mij zelfs de Bitwarden Licensed code ook nog steeds zichtbaar in de clients repo en kun je zelf de Bitwarden Licensed versie compilen als je echt wilt.

Voor Android en iOS weet ik het zo snel niet om eerlijk te zijn.

[Reactie gewijzigd door BlackDex op 12 oktober 2026 12:47]

Tja, niet mee eens. De ontwikkelingen bij Bitwarden bewegen al een tijdje deze kant op met de stevige prijsverhogingen zonder fatsoenlijke communicatie aan bestaande klanten, nieuw eigenaarschap en nu dit. What's next? Ik gok: backend aanpassingen die niet in het voordeel van Vaultwarden zijn.

Het zijn telkens kleine stapjes, maar zo is het bij zoveel bedrijven, producten en diensten gegaan. En elke keer reageren veel mensen: valt wel mee, het is een kleinigheidje, het is maar een klein bedrag enz. Om uiteindelijk na een paar jaar alsnog verbaasd te zijn over de totale prijsstijging (posttarieven, Netflix, horeca in NL etc.) of de matige functionaliteit + reclame's (MS Windows 11) of verdwenen openheid (Android, Canonical).

[Reactie gewijzigd door zordaz op 12 oktober 2026 13:58]

Voor Android en iOS werd in het topic geopperd om daarvoor ook de gpl-build in de appstore te publiceren omdat side-loaden niet makkelijk is. RyanL geeft dit terug aan leadership als advies. Er ligt ook al een feature request voor.

Als ik het goed begrijp is deze verandering niet zo tactisch gecommuniceerd vanuit Bitwarden en is dit nodig voor bijvoorbeeld een government versie (waarom dat niet onder de GPL kan vallen begrijp ik niet). Functioneel en prijstechnisch veranderd er op dit moment weinig, mits bovenstaande feature request er door komt.
Ik vraag mij af of het hoe dan ook slim is. Ze vragen er bijna om dat iemand een fork maakt en vervanger "vibe coded" inclusief enige commercieel only features gereproduceerd (zonder naar die code te kijken).

Juist op dit moment is community binding en je services aan de backend belangrijker dan ooit. Of het veel uitmaakt of niet. Tegen het zere been schoppen is gewoon niet verstandig.
Ik begrijp wat je bedoelt, maar als je Bitwarden vervangt door een willekeurig ander commercieel bedrijf en de wereld zou te klein zijn. Dan mag je jezelf afvragen, reageren we vaak te krampachtig op deze dingen of reageren we te lief naar een bedrijf wat als 'goed' bekend staat?

Waarschijnlijk ligt de waarheid ergens in het midden. Dit is precies waar in het verleden met andere veranderingen voor gewaarschuwd werd en toen werd gezegt dat het allemaal niet zo hard zou lopen. Wat is de volgende stap?

Naar mijn mening is iets of FOSS, of het is closed. Maar die vage tussenvormen gaan uiteindelijk altijd kapot aan het feit dat een bedrijf gewoon winst moet maken. En het einde is vrijwel altijd dat men de OSS variant langzaam dood laat bloeden ten gunste van commercieel success. (of dat komt is een tweede uiteraard)

En heel eerlijk gezegd, als ik zie hoe 1P (ook hier) werd gefileerd omdat ze naar meer dan 10 jaar vaste prijzen feitelijk een keer een inflatie correctie toepasten, Bitwarden er wel heel makkelijk mee weg komt.

[Reactie gewijzigd door afterburn op 12 oktober 2026 13:38]

GertMenkel
12 oktober 2026 12:30
Erg jammer. Denk dat ik voor mijn persoonlijke Vaultwarden-instantie maar naar https://github.com/AChep/keyguard-app overstap op mijn telefoon.

Jammer genoeg heb ik nog geen alternatief voor in de browser gevonden die met dezelfde backend werkt, iemand toevallig een suggestie?
Gebruikers klagen daarover, onder andere omdat Bitwarden altijd een publiekslieveling was vanwege het opensourcekarakter.
Bitwarden had altijd al een rode vlag omdat hun server voor eigen gebruik kunstmatig beperkt werd. Dit is altijd een waarschuwingssignaal, want waar één kunstmatige beperking is kunnen er meer komen. Gerommel aan licenties is een andere rode vlag.

Zelfs met het gebruik van Vaultwarden (FLOSS alternatieve serverimplementatie zonder beperkingen) is de client van Bitwarden altijd het zwakste punt. Daar wordt nu dus aan gerommeld.

AliasVault van Nederlandse bodem belooft qua server en clients FLOSS te blijven en wordt steeds volwassener. Deze actie van Bitwarden is voor mij een reden om versneld naar AliasVault te kijken.

[Reactie gewijzigd door The Zep Man op 12 oktober 2026 12:11]

[...]

AliasVault van Nederlandse bodem belooft qua server en clients FLOSS te blijven en wordt steeds volwassener. Deze actie van Bitwarden is voor mij een reden om versneld naar AliasVault te kijken.
Heel leuk, echter is het maar afwachten of deze niet in de toekomst ook veranderd. Dit is het probleem helaas van wel veel meer apps, aan het begin is het top en leuk ect.

Over de jaren heen ziet de ontwikkelaar er brood in en zie je een verschuiving in wat nog "gratis" of opensource is. Voor nu zou ik zeker nog geen sprongen maken zolang er nog niks gebeurt, tenzij je andere motieven hebt.

[Reactie gewijzigd door Technoid op 12 oktober 2026 12:15]

Bedankt voor het delen @The Zep Man!

@Technoid Die terughoudendheid begrijp ik zeker. Gelukkig kan ik hierover heel duidelijk zijn: de open source status van AliasVault zal nooit veranderen. De server en officiële clients blijven AGPL-3.0. Er komt geen gesloten editie en er worden geen functies achter een andere licentie geplaatst. (Ter transparantie: er komen er binnenkort wel aanvullende premium pakketten zoals al eerder aangekondigd op de website, dit gaat specifiek om hogere limieten, zoals meer opslagruimte en meer aliassen, plus extra gemak doordat wij de dienst voor je hosten en beheren. Je betaald daarmee voor de gehoste dienst, het open-source licentiemodel blijft hetzelfde).

AliasVault is verder met trots een serieus, onafhankelijk en zelfgefinancierd Nederlands project. Ik bouw er al 2,5 jaar aan, bewust zonder investeerders en alleen met mijn eigen geld. Ik hoef daarmee ook geen investeerders tevreden te stellen of rendement voor hen te realiseren; zij hebben ook geen zeggenschap over de licentie van AliasVault.

Transparantie en vrije software zijn geen tijdelijke uitgangspunten, maar de basis van AliasVault. O+
Datzelfde zei Bitwarden een jaar geleden ook (dus daarin is jullie opmerking niet uniek):
Bitwarden will always have a free version. Not a restricted trial. Not a bait-and-switch. A genuinely useful, functional free tier, because every individual has a right to basic password management, and a world where more people use strong credential security is safer for all of us. That commitment is permanent.
Toch zijn dit de eerste stappen richting afbraak van zo'n belofte.
Free (as in "free beer") != Opensource en zonder beperkingen. Wat Bitwarden beloofde (beperkte functionaliteit gratis aanbieden) voldoen ze nog steeds aan.

[Reactie gewijzigd door The Zep Man op 12 oktober 2026 13:58]

Bitwarden is een Amerikaans bedrijf en met de huidige geopolitieke ontwikkelingen een groot risico. Ben al jaren betaald BitWarden gebruiker met name omdat heb in den beginne een volledige open source oplossing was, waarvan ik het model graag ondersteunde met een familie abbo, ga nu toch echt naar een Europese aanbieder.
Om die reden ben ik een tijd geleden overgeschakeld naar Proton.
Ik gebruik Proton ook al vanaf het moment dat het bestaat, alleen de Password Manager (nog) niet. Ik wil mail etc ook graag gescheiden houden van waar ik m'n wachtwoorden host.
Bitwarden is nog altijd "genuinely useful" en "functional" en "free".

Het is jammer dat er misschien nieuwe features achter een paywall gaan. Maar zolang de huidige features goed blijven werken?

Ik heb nog geen neiging om over te stappen van Vaultwarden naar iets anders. Misschien zou het delen van wachtwoorden iets makkelijker kunnen dan "een organisatie". Ik snap het vanuit bedrijfscontext. Maar voor mij is het puur een wachtwoordmanager voor mezelf en mijn gezin. En dan is het eigenlijk wat te ingewikkeld met teveel opties soms.

Maar een alternatief zie ik niet zo snel dat ik zelf kan hosten en zo'n track record heeft.
Een van de "nieuwe features" wordt natuurlijk om de app überhaupt te kunnen installeren. Want sideloaden gewoon een APK installeren wordt volgend jaar door Google nagenoeg onmogelijk gemaakt.
Dan is het niet meer "functional" dus en DAN mag je zeker roepen dat Bitwarden zich niet aan de eerdere beloftes heeft gehouden. Maar dat is NU nog zeker niet het geval.
Overdrijven is ook een kunst. Het wordt lastiger gemaakt ja, maar na vijf minuten werk en 24 uur wachten is het weer terug als bij af. Wel zorgwekkend natuurlijk dat de relatief meer 'open' Android toch zulke keuzes maakt.
Dat zijn mooie intenties.... Maar ineens is het verkocht aan een investeerder. Die forked het ineens met een nieuwe licentie (als dat mag onder AGPL), of ze stoppen gewoon met ontwikkeling of stoppen alles in pluspakketten. Zoals google ook steeds meer doet in Android AOSP.

Jou intentie zijn vast geweldig. Maar je kan gewoon niet voorspellen wat er in de toekomst gebeuren gaat. Hoeveel "life long" licenties zijn er niet verdwenen na een verkoop bij andere bedrijven?

Wellicht moet je verkopen wegens ziekte of iets anders, alles is mogelijk.

In herhaling. Ik twijfel niet aan je intenties. Maar intenties zijn geen garantie voor de toekomst. Dus maak geen beloftes die je niet kan garanderen. Weest eerlijk. Dus zeg gewoon: "De intentie is om het zo zeker mogelijk te maken dat het lang open source blijft".

[Reactie gewijzigd door bzuidgeest op 12 oktober 2026 13:27]

Maar ineens is het verkocht aan een investeerder. Die forked het ineens met een nieuwe licentie (als dat mag onder AGPL),
Een veelgemaakte denkfout is dat deze soort licenties inhoudelijk bindend zijn voor de licentie gever. Dat is niet zo.

Ja, de licentie die je krijgt voor versie X is bindend voor jouw gebruik van die versie. Het is echter niet bindend voor versie X+1 (kan juridisch niet) of voor gebruik van versie X door anderen (dual licensing).
Dat geldt alleen als de investeerder copyright over alle code heeft.

Er hoeft maar 1 patch copyleft te zijn en uitbrengen met non-copyleft licentie mag niet zonder toestemming eigenaar patch, de viruslicentie zoals MS ooit zei.

Zegt overigens niet dat je niet hoeft te betalen voor een volgende versie of source mag aanvragen zonder aankoop.
[...] Er hoeft maar 1 patch copyleft te zijn en uitbrengen met non-copyleft licentie mag niet zonder toestemming eigenaar patch, de viruslicentie zoals MS ooit zei.
Of je draait die patch gewoon terug natuurlijk.

Die hele angstcultuur rond GPL licenties, is dat dan Microsoft geweest die daarachter zit?

Er is gewoon niks engs aan. 't Is ook niet zo dat als er een stukje GPL code in je product zit dat je dan je hele broncode maar op straat moet gooien. Hoogstens kan men in een rechtszaak eisen dat je je product uit de schappen haalt, maar gewoon het GPL stukje verwijderen is voldoende om het weer terug op de markt te zetten.
[...]

Of je draait die patch gewoon terug natuurlijk.

Die hele angstcultuur rond GPL licenties, is dat dan Microsoft geweest die daarachter zit?

Er is gewoon niks engs aan.
"Even" een patch terugdraaien bij meerjarige projecten is nogal problematisch.

Ten eerste zal het niet de enige copyleft patch zijn, ten tweede zit deze er voor een reden en ten derde kun je zelf geen gelijkwaardige patch uitbrengen vanwege copyright issues (je hebt aantoonbaar de patch gelezen).

Als commercieel bedrijf moet je gewoon voorzichtig zijn en beseffen dat je FOSS niet zomaar proprietary kan maken, lijkt me prima deal en mooi dat copyleft varianten misbruik voorkomen.
Nuance, het gaat mij om gebruik van GPL binnen de licentievoorwaarden.

Als je bijvoorbeeld busybox in je embedded systeem gebruikt is dat geen probleem, en als je lekker hebt zitten patchen in die code, dan kun je die patches gewoon vrijgeven. Da's vaak in je eigen voordeel, hoef je ze niet te onderhouden. De rest van je systeem heeft daar geen last van, en je mag gewoon een commercieel product verkopen met busybox erop.

Mocht je nou per ongeluk een stukje OSS in je code hebben zitten, dan hoeft dat geen groot probleem te zijn. De FSF heeft ook geen zin in slepende rechtszaken, dus regel gewoon dat 't in orde is of benader de auteur voor een alternatieve licentie.

Met de "angscultuur" bedoel ik dat er vanuit het bedrijf vaak heel overdreven richtlijnen zijn voor OSS, terwijl je de meest brakke commerciële zooi ongehinderd binnen mag kruien.
Dat geldt alleen als de investeerder copyright over alle code heeft.

Er hoeft maar 1 patch copyleft te zijn en uitbrengen met non-copyleft licentie mag niet zonder toestemming eigenaar patch, de viruslicentie zoals MS ooit zei.
Volgens mij is er geen enkel bedrijf meer dat patches voor zijn open source software accepteert als de rechten niet volledig overgedragen worden. Juist omdat het zoveel gezeik oplevert als je iets wilt/moet veranderen.

[Reactie gewijzigd door locke960 op 12 oktober 2026 16:21]

Dat is niet waar. Of niet compleet. Sommige code heeft een licentie die ook iets stelt over wat er in de toekomst wel of niet mee mag gebeuren. Ofwel "je mag dit gebruiken als je software aan voorwaarde x, y, z blijft voldoen.
Het is echter niet bindend voor versie X+1 (kan juridisch niet)
huh? Dat heet een derivative work in opensourcelicenties en daar gaat het vaak juist om. Je kan niet zomaar mijn opensource-code pakken, daar een nieuwe licentie op plakken en die versie 2 noemen
Ik kan dat niet. Maar jijzelf kan dat wel. Het is dus geen eigenschap van het werk zelf, maar een keuze van de rechthebbende(n).
Heb je er wel eens aan gedacht om je product onder een stichting oid onder te brengen zodat deze garantie daadwerkelijk vast staat? Verder helemaal super dat je deze insteek kiest!
Steward-owned noemen ze zo'n constructie.
Ik kende AliasVault nog niet. Klinkt interessant.
Ik wacht wel even tot de deel functionaliteit werkt voordat ik denk aan overstappen. Maar dit ziet er veel belovend uit.
Natuurlijk moeten we zien of AliasVault (@lanedirt) geen gekke sprongen maakt. Er is overigens voldoende commercieel uitgebuite FLOSS waar daar geen sprake van is. Dit is geen absoluut:
Over de jaren heen ziet de ontwikkelaar er brood in en zie je een verschuiving in wat nog "gratis" of opensource is.
[edit]
Zoals lanedirt het omschrijft in zijn reactie wordt voor AliasVault de beste variant van commercieel aanbieden van FLOSS gekozen: de code van de server en clients valt onder een opensource licentie zonder beperkingen terwijl men als klant kan betalen voor hosting.

[Reactie gewijzigd door The Zep Man op 13 oktober 2026 07:04]

Precies zoals een Signal dat op dit moment doet met z'n gehoste backupfaciliteit. Of Mozilla met aanvullende diensten (VPN).
Bitwarden had altijd al een rode vlag omdat hun server voor eigen gebruik kunstmatig beperkt werd.
Kun je dit verduidelijken?
Op welke wijze word https://github.com/bitwarden/server "voor eigen gebruik kunstmatig beperkt", als ik vragen mag?
Self-hosting Bitwarden is free, however some features must be unlocked in your self-hosted instance with a registered license file.
Bron.

Zaken als SSO-integratie zijn niet mogelijk zonder.

Verder valt een deel van de code niet onder een FLOSS-licentie, wat dit soort zaken afdekt. Dat zijn kunstmatige beperkingen.

[Reactie gewijzigd door The Zep Man op 12 oktober 2026 17:35]

Niemand kan in de toekomst kijken. OP basis van wat ik van de aliasvault ontwikkelaar zie in zijn werk en communicatie (ook hier op Tweakers) komt hij betrouwbaar en gemotiveerd over.

Bij clouddiensten is altijd het gevaar dat het op een bepaald moment misgaat bij de clouddienst leverancier. Dat is inherent aan het cloud model. Wil je hier geen last van hebben dan kijk je eerder richting een oplossing zoals keepassxc of wellicht selfhosted als dat een optie voor je is.
Hier ook iemand die KeepassXC gebruikt in samenhang met zelfgehost. Enige nadeel is dat je geen deelfuntionaliteit hebt zoals in bovengenoemde programma's.
Vaultwarden zag het nooit zitten om de clients (Android, chrome, etc.) te forken. Ik ben benieuwd of deze wijziging hier verandering in brengt.
Niet echt. We hebben de kennis en resources niet om dit ook nog op ons te nemen.
Hoezo niet, je kan met AI tegenwoordig het hele Adobe pakket nabouwen. Waarom niet ook apps?
Als het zo makkelijk is waarom dan aan een ander vragen en niet zelf doen?
Kijk eens naar het eerdere bericht van vandaag over Adobe software dat nagemaakt is met behulp van AI. Als dat kan, dan kan een app ook nagemaakt worden. Alle encryptie die je nodig bent staat wel gedocumenteerd, het is alleen bouwen en nadenken. Dat is iets wat AI prima kan. En als het nu niet kan, dan over een aantal maanden wel.. Ik heb er de tijd niet voor anders was dat een leuk project geweest.
Lees je dan wel even in in tot hoeverre die AI klonen ook echt daadwerkelijk functioneren, en vraag je dan vervolgens eens af of je dat wil voor een wachtwoordbeheerder.

[Reactie gewijzigd door Polderviking op 12 oktober 2026 14:31]

Die klonen van craft doet het anders perfect, dus ja daar heb ik wel vertrouwen in. Je moet niet 1 of andere vibecoder dit laten ontwikkelen he, je moet het ook als hulpmiddel zien
Het doet het perfect... maar je moet het hulpmiddel alsnog controleren? Wat is het nu juist :P
"Ik heb er de tijd niet voor" is exact het argument dat VaultWarden ook geeft, dus daar heb je je antwoord.
Ja, maar Vaultwarden is niks waard als de Bitwarden apps straks niet meer werken met Vaultwarden. Nu nog wel, maar bitwarden is ook niet dom als klanten massaal weg gaan naar Vaultwarden, terwijl ze gebruik maken van hun ontwikkelde app.
Dus je hebt de kennis niet.
Blokker_1999
@Grawler • 12 oktober 2026 12:57
AI heeft de kennis niet. Zeker wanneer het over zoiets belangrijks als een wachtwoordmanager gaat mag je niet zomaar vertrouwen op AI. 1 fout in je code en de wachtwoorden van al je gebruikers kunnen op straat liggen. Dat wil je niet.
1 fout van een medewerker en je gegevens liggen ook op straat. AI is tegenwoordig zo goed dat ze dat prima kunnen maken. Een medewerker kan nog altijd code reviewen en ook zelf nog code maken he. Het is ook weer geen rocketscience.. en dan nog dat kan AI ook prima.
AI kan prachtig oppervlakkige apps maken die functioneren, maar vraag eventjes aan een agent om een android app van scratch te bouwen en je komt er al snel achter dat er meer komt kijken dan een prompt en wat compute. Code review op wat een LLM uitpoept is ook een monstertaak soms omdat je ook de thought trace moet nalezen, anders weet je niet waarom de agent bepaalde keuzes maakt.
Bedoel er alleen maar mee te zeggen dat het niet onmogelijk is.
Was het argument nunet niet dat men dat eventjes kan doen met een LLM; dat het juist geen grote organisatie met security controls behoeft? Als je hetzelfde veiligheidsniveau wil bieden als een beveiligingsbedrijf kan doen maar dan met LLM's, ben je in feite terug bij af. De expertise en aandacht heb je er toch voor nodig, dan kun je het net zo goed zelf schrijven
Ik ben niet zo'n fan van AI gegeneerde apps voor dit soort toepassingen.
Verder moet je ook nog eens developer accounts hebben op al die Store's anders mag je ze niet publishen etc.. etc.. etc...

En dan moeten we ook nog eens support leveren op die apps! Dat zie ik al helemaal niet zitten. Het blijft allemaal vrijwillig wat we doen. Ik wordt er niet voor betaald.
En niet te vergeten, als je in de Apple App Store wilt publiceren moet dat vanaf originele Apple hardware dat ook niet gratis is, en volgens mij kost het laten aanmaken van het certificaat voor je developer account ook geld.
Ja, ook dat. Geen idee hoe het zit met het side loaded op iOS tegenwoordig.
Ik vind het eigenlijk wel fijn om geen gevibe-code software te gebruiken voor mijn meest gevoelige data..
Vibecoden is zeker niet altijd hetzelfde als een goede, degelijke app bouwen die netjes geprogrammeerd is en goed te onderhouden is. Hij geeft ook aan dat de kennis ontbreekt. Dan snap ik zeker dat ‘ie t niet doet
Welk effect gaat dit op de lange termijn hebben op Vaultwarden? Features die simpelweg wel in de (officiele) client zitten maar dan niet werken op Vaultwarden?
In weze hetzelfde als met sommige org features nu al. Die zullen dan niet beschikbaar zijn voor OSS, niet voor Bitwarden OSS, en dus ook niet voor Vaultwarden.
Ik kan me voorstellen dat dit nieuws ook bij jullie nog vers is, maar is er al een plan over hoe Vaultwarden door zal gaan na deze wijziging?
Gewoon zoals we nu doen. Er verandert weinig.
Je kunt er inmiddels op wachten tot het moment dat Vaultwarden technisch niet / niet makkelijk / niet goed meer koppelt met Bitwarden. Ik ben dus bang dat het uiteindelijk kiezen of delen wordt.

Ik wacht met smart op Aliasvault en WW-delen / familie functies. Daarna ben ik weg bij Bitwarden (zoals ik ooit ook vertrok bij LastPass toen het platformverval daar begon, waren ze vroeg bij trouwens). Betalen voor deze functies vind ik geen probleem, dat doe ik bij Bitwarden ook.
Er zijn al diverse third-party clients welke werken met Bitwarden en Vaultwarden. Of deze op lange termijn het houden en blijven werken weet ik niet. Sommige zijn betaald, sommige volledig gratis, tis alleen helaas een mix van diverse partijen.
Ik zie dat wel gebeuren. Alleen al omwille van het feit dat nieuwe features wel in de bitwarden client zullen komen maar met vaultwarden niet noodzakelijk direct meer in de server. En helemaal uiteindelijk zal het gewoon een afsplitsing worden die niets meer te maken heeft met bitwarden want de bron is enkel beschikbaar als een showoff wat ze kunnen zonder dat je hun kennis mag gebruiken.

Jammere zaak
Dat ligt natuurlijk heel erg aan de features waar het om gaat, dat blijft afwachten. Momenteel zijn er ook al features die Vaultwarden bijvoorbeeld niet ondersteund.
Ik denk dat een fork nu wel makkelijker gaat worden gezien er AI is. Dus laten we het hopen.
Eerlijk is eerlijk, open source betaalt de serverkosten en de developers helaas niet. Het is natuurlijk jammer dat deze stap nodig is, maar als dit betekent dat Bitwarden als bedrijf financieel gezond blijft en niet de kant van LastPass opgaat, dan heb ik er wel vrede mee. De corecode blijft gewoon beschikbaar en je kunt het nog steeds zelf hosten. Laten we realistisch blijven: we willen uiteindelijk allemaal een veilige password manager die goed onderhouden wordt en over vijf jaar ook nog bestaat. Ik zag dat mijn huidige bitwarden subscriptie ook duurder was geworden maar daar blijf ik nogsteeds graag voor betalen puur als steun naar het bedrijf.
Eerlijk is eerlijk, open source betaalt de serverkosten en de developers helaas niet.
Dit is denk ik een te simpele weergave van zaken. Bitwarden heeft marktaandeel weten te veroveren doordat ze zich als opensource alternatief positioneerde. Dit was ook echt een van de overwegingen waardoor wij zakelijk voor Bitwarden gegaan zijn.

Nu hebben ze het marktaandeel en nu gaan ze opeens de boel veranderen; De weg naar minder open-source word ingezet, prijsverhogingen, gratis "abonnement" weg, etc.

Ondanks dat hun financiele cijfers niet publiek zijn, denk ik niet dat het onredelijk is om aan te nemen dat Bitwarden gewoon goeie winst maakt. Naar hun eigen zeggen hebben ze 80.000 bedrijven als klant en 15 miljoen gebruikers. Dit gaat er dus niet om dat ze hun hoofd boven water willen houden, ze willen een groter stuk van de taart. En dat is wat je krijgt als je eigendom bent van een venture capitalist. Die zitten er in voor het geld.

"I've altered the deal, pray I don't alter it further" - Darth Vader.

[Reactie gewijzigd door closefuture op 12 oktober 2026 12:26]

En dat is wat je krijgt als je eigendom bent van een venture capitalist
Ik heb geprobeerd hiernaar te zoeken, maar ik vind dit nergens terug. Heb je hier een bron van?
Je kunt de funding rounds terug vinden op hun blog en er zijn ook verschillende artikelen te vinden.
Beiden bronnen hebben het over een "minority position". Dus Bitwarden is niet volledig eigenaar van de VCs. Het is een besloten vennootschap dus hoe het echt in elkaar steekt weten we niet.
Dus Bitwarden is niet volledig eigenaar van de VCs. [...] dus hoe het echt in elkaar steekt weten we niet.
Je claimed gelijktijdig dat niemand kan weten hoe het in elkaar steekt, en dat ze geen volledig eigendom zijn van VC's.

De "minority position" gaat enkel over PSG. Niet over de andere investeerders (VC's) of de externe investeerders als geheel. In 2019 en 2022 hebben ze geld opgehaald. In 2022 100 miljoen en in 2019 een onbekend bedrag. Als jij denkt dat het redelijk is om te denken dat al die VC's dat geld erin gestoken hebben en bijelkaar geen meerderheids belang hebben, dan mag dat uiteraard.
Sluit ik me helemaal bij aan! Sterker nog ik heb om die reden al jaren premium, terwijl ik de premium functies niet gebruik. Ik wil ze gewoon supporten.
Denk dat het grote probleem voor Bitwarden is dat er steeds meer concurrenten komen.

Bij een Proton abonnement krijg je ProtonPass, bij NordVPN krijg je NordPass. En met de gratis wachtwoordmanagers van Google en Apple kun je ook steeds meer.

Ik gebruik Bitwarden omdat ik het zelf host. Maar als ik een clouddienst zou gebruiken, zou ik ProtonPass of NordPass gebruiken. Want die zitten toch al in m’n abonnement. En voor werk heb ik nog 1Password, waardoor ik daar ook nog een gratis familie account aan kan maken…
Wordt tijd om Bitwarden de rug toe te keren dan. Genoeg andere alternatieve op de markt/open-souce/self-hosted.
Bor Coördinator Frontpage Admins / FP Powermod @MichaelvD • 12 oktober 2026 12:07
Self-hosted zijn er inderdaad alternatieven maar veel mensen zitten daar niet op te wachten en nemen liever een managed dienst af die ze van overal kunnen bereiken en die ze niet zelf moeten patchen etc. Juist niet self hosted vind ik maar weinig echt goede alternatieven. Of ze zijn duurder, of ze hebben zoals Lastpass nou niet echt een geweldig trackrecord of er iets wel iets anders op te merken.
Proton Pass van Zwitserse bodem is gratis of betaald vanaf 2 EUR/maand.
of er iets wel iets anders op te merken.
Op alles is wel wat aan te merken.

[Reactie gewijzigd door The Zep Man op 12 oktober 2026 12:14]

Ik heb proton visionary (waar pass in zit) en heb geprobeerd dit jaar te migreren van bitwarden, maar net als bij andere proton producten mist er een stukje polish. Bij proton pass miste ik:
  • folders of een andere manier om wachtwoorden te managen
  • offline toegang
  • domein matching regels
  • security keys
  • ... en een beetje het gevoel ondanks dat ze dit jaar een "polish push" aan het doen zijn, dat dat nog niet z'n vruchten lijkt af te werpen. De producten zijn on-af.
Ik vind deze allen basis functionaliteit. In bitwarden vind ik het nieuwe design ook jammer (veel whitespace met weinig functie, zeker op mac).

---

Dit nieuwe beleid zat er natuurlijk wel een beetje aan te komen, na de afgelopen discussies over het toevoegen van blobs aan de source code repo's. En vanuit bedrijfsvoering heb ik er wel begrip voor. Wat ik wel hoop is dat clients als vaultwarden compatible blijven (het is toch ook een back-up functie mocht bitwarden zelf onbetrouwbaar worden).

[Reactie gewijzigd door Skydream op 12 oktober 2026 12:29]

Op Proton Discord heb ik begrepen dat Folders functionaliteit inmiddels is toegevoegd aan Proton Pass. Hoewel het nog niet bij iedereen beschikbaar is (visionary komt als eerste in aanmerking). Schijnt wel de laatste update voor nodig te zijn.

Off-line toegang is wel mogelijk in Proton Pass voor betalende gebruikers. Het werkt iig bij mij op de iPhone. Maar wellicht heb je in een specifiek geval een bepaald probleem ondervonden?

Wat je precies met domein matching regels en security keys bedoelt snap ik niet precies. Passkey wordt in ieder geval wel ondersteunt.

Verder heeft Proton Pass wel zijn tekortkomingen. De gebrek aan polish die jij noemt herken ik bij de meeste producten van Proton wel. Bij Proton Pass heb ik vooral last van de gebrekkige autofill. Werkt in 9 van de 10 gevallen wel, maar net iets te vaak niet volledig. Bij KeepassXC en LastPass werkte autofill volgens mij beter.

[Reactie gewijzigd door Bedge85 op 12 oktober 2026 12:42]

Heel herkenbaar, ik heb precies dezelfde ervaring en mening.

Ik liep hier ook tegen aan bij proberen over te stappen naar proton pass, zelfde met proberen over te stappen naar proton drive (geen linux client, alleen sync whitelist en geen blacklist - ik kon bijvoorbeeld niet instellen om mijn hele user folder te syncen BEHALVE folders xyz-.).

Ook vind ik het irritant/jammer dat ze nergens API's voor hebben, bij overstappen naar protonmail had hij een berg rules geimporteerd om berichten in folders in te delen, maar in gmail kon je instellen -zet in deze folder, do -not- skip inbox-, protonmail zet de mail vrolijk in een (sub-)folder maar laat mails dan niet meer zien in de inbox waardoor ik mails miste.

Vervolgens wou ik die regels verwijderen, maar dat kon alleen door op de rule te klikken -> pop-up -> delete -> are you sure? -> yes. Er is/was geen mogelijkheid om bulk edit of delete te doen en kan vervolgens op die manier dus handmatig 200+ regels langs...

Ik draai op linux de protonmail client en heb daar al weken een blauwe banner dat er een belangrijke update is die ik moet installeren -die ik niet weg kan klikken-, maar er bestaat helemaal geen nieuwere versie...

Ik ben nu aan het overstappen naar self-hosted nextcloud en daar is protonmail koppelen ook weer 'afwijkend' waarbij je protonmail-bridge naast nextcloud moet draaien om bij je mail te kunnen.

Ik heb een tijd proton unlimited abo gehad, maar mijn subscription verloopt in november en als ik kijk wat ik nu daadwerkelijk gebruik van protons pakket is mail, drive is niet goed bruikbaar (voor mij), pass ook niet, crypto heb ik niet, hun ai vind ik niet interessant, VPN gebruik ik heel af en toe bij geoblocked content.

Ik denk dat er maar even voor moet gaan zitten om naar een dedicated (EU) mail provider over te stappen en proton niet te verlengen. En dan aan dit bericht te zien ook maar overstappen op vaultwarden o.i.d. en mijn bitwarden subscription stop zetten... :|

[Reactie gewijzigd door !GN!T!ON op 12 oktober 2026 12:58]

Ik draai op linux de protonmail client en heb daar al weken een blauwe banner dat er een belangrijke update is die ik moet installeren -die ik niet weg kan klikken-, maar er bestaat helemaal geen nieuwere versie...
Dit is opmerkelijk. Ik heb Proton Bridge on Debian en Ubuntu gebruikt, voor lange tijd, en het werkt goed en stabiel. De laatste stabiele Proton Mail Bridge versie is 3.27.0 en in het beta kanaal is inmiddels 3.27.1 beschikbaar als ik het goed zie. Heb je Beta Access aan of uit staan?

uit eigen ervaring, dit is een typisch probleem waarbij Proton support je best redelijk kan ondersteunen.
Folders zijn onzin, nergens voor nodig. Mocht je er zoveel wachtwoorden hebben dat je ze een beetje uit elkaar wilt houden (bijvoorbeeld omdat je 'Prive' en 'Werk' wachtwoorden hebt), kan je een aparte "Vault" maken en daar de betreffende zaken naartoe verplaatsen. Bijkomstig voordeel hier is dat een volledige "Vault" gedeeld kan worden met anderen, dus is het makkelijk om Werk-wachtwoorden te veilig te delen.

De Proton Pass-browserextensie matched automatisch op domeinnaam / url van de pagina waar je opzit; elke entry heeft velden voor domeinen of urls waar je zelf dingen kunt toevoegen. Als je de extensie opent is de entry al geselecteerd.

Security keys zijn inmiddels beschikbaar / ondersteund, alhoewel dat - net zoals TOTP codes - voorbij gaat aan MFA: als je alles in 1 plek hebt is het geen MFA meer.

Offline toegang is in preview voor zover ik weet.
Geen mappen/categorieën. Ik vond het niet te doen. Na een dag weer verwijderd.
Zelf heb ik ongeveer een jaar geleden de overstap van 1Password naar Proton Pass gemaakt en voor mijn behoefte werkt het goed genoeg. Het vult in 95% van de gevallen mij wachtwoord in of slaat ze op als ik een nieuwe maak. Passkeys staan er netjes in
Is dat overstappen wel een beetje te doen? Als in export --> import, of heb je er veel werk aan?
Ik lees heel veel hier over Vaultwarden en dat die hierdoor geraakt zou worden. Maar deze wijziging in beleid gaat over de client en Vaultwarden gebruikte altijd al de Bitwarden client. En dat kan nog steeds, want de sourcecode blijft open. De ontwikkelaar van Vaultwarden kan dus ook nog alle nieuwe functionaliteit gaan ondersteunen die via de Bitwarden client ontsloten kan worden.

Maar ook ik vind het jammer dat Bitwarden minder open source wordt.
Even aangenomen dat de apps kunnen syncen via een alternatieve vault.
Dat kan nu inderdaad. Zolang Bitwarden zelf selfhosted aanbiedt zal dat wel zo blijven. Maar dat kunnen ze inderdaad weghalen.
Bor Coördinator Frontpage Admins / FP Powermod 12 oktober 2026 12:05
Na de eerdere prijsverhoging wordt Bitwarden met deze stap weer een stukje minder interessant. Vroeg of laat kom je op het punt dat mensen over gaan stappen op iets anders waarmee je jezelf als aanbieder in de voet schiet.
Ja ach, is er iets wat niet enshittified is? Ik voel dat de keuze nu vooral neerkomt op meer of minder enshittified. Sinds een jaar ben ik over van digitale streamingdiensten naar fysieke media en het voelt echt als een verademing. Ik geniet ervan om in het weekend naast de boekenwinkel ook de platenzaak en de Blu-Ray of DVD afdelingen van mediawinkels te bezoeken. Ik mis er echt niets meer aan. Bitwarden is voor mijn gevoel nog niet op het punt dat ik ga twijfelen, maar de volgende stap is wel om iets als KeePass te gaan gebruiken of misschien wel de standaard Wachtwoorden app van iOS die ondertussen best wat functies heeft (enige functie die ik echt mis is meerdere URL’s invoeren, dat ziet de app als een nieuwe log-in).
Self-hosted en/of open-source software begint steeds meer de enige manier te worden om onder veel te dure enshittified software uit te komen.
Heel erg blij met deze stap! Omdat ik al een tijdje op Bitwarden zit was de overstap naar Proton nog iets te groot voor mij.... dat het open-source is hield me tegen om tijd en effort in te stoppen. Nu gezien de ontwikkelingen denk ik niet dat dit de laatste keer is dat Bitwarden zo'n actie gaat doen.... dus ga ik wel overwegen om naar een Europese partij toe te stappen.
Bor Coördinator Frontpage Admins / FP Powermod @Pasteis • 12 oktober 2026 12:47
dus ga ik wel overwegen om naar een Europese partij toe te stappen.
Waar je vervolgens een grote kans loopt tegen soortgelijke aanpassingen aan te lopen jammer genoeg. Overstappen garandeert op dit vlak niets. De ervaring leert dat weinig tot geen commerciële producten uitgezonderd zijn van prijsverhogingen en nadelige aanpassingen in de voorwaarden.

[Reactie gewijzigd door Bor op 12 oktober 2026 12:48]

[...]


Waar je vervolgens een grote kans loopt tegen soortgelijke aanpassingen aan te lopen jammer genoeg. Overstappen garandeert op dit vlak niets. De ervaring leert dat weinig tot geen commerciële producten uitgezonderd zijn van prijsverhogingen en nadelige aanpassingen in de voorwaarden.
Het ging mij er meer om dat Bitwarden ook van Amerikaanse afkomst is en dat ik de voorkeur geef aan Europese software. Dat Bitwarden open-source is heeft mij echter de beweging naar Proton nog niet doen maken. Maar vroeg of laat was ik het al van plan en gebruik ik Proton Pass voor bepaalde toepassingen al.
Wauw, dit is een grote rode vlag! 🚩
Heel erg jammer (of zelfs k*t), want ik heb het aan veel mensen zitten te promoten!

Om te kunnen reageren moet je ingelogd zijn