Google werkt aan functie om telefoon te ontgrendelen met Google-account

Google introduceert in de toekomst mogelijk een functie waarmee gebruikers hun Android-smartphone kunnen ontgrendelen met een Google-account, meldt Android Authority. Het medium vond verwijzingen naar die functie in de vijfde bèta van de Android 17 Quarterly Platform Release 2 (QPR2). Het is niet bekend of en wanneer Google de optie breed beschikbaar wil maken.

Android Authority schrijft dat de optie is in te stellen in het apparaatontgrendelingsmenu. Daar stellen gebruikers nu hun wachtwoord, pincode of biometrische ontgrendelingsmethode in. Google schrijft bij de optie: "Als u uw pincode of wachtwoord bent vergeten, ontgrendelt u uw apparaat met uw gekoppelde Google-account." De functie lijkt aan en uit te zetten via een schakelaar in het menu.

Google stond gebruikers eerder toe om hun ontgrendelingsmethode te resetten met hun Google-account, maar timmerde die functie na Android 4.4 dicht. Sindsdien moeten gebruikers hun telefoon terugzetten naar fabrieksinstellingen als zij hun pincode, patroon of wachtwoord vergeten zijn. Daardoor raken zij ook hun gegevens kwijt.
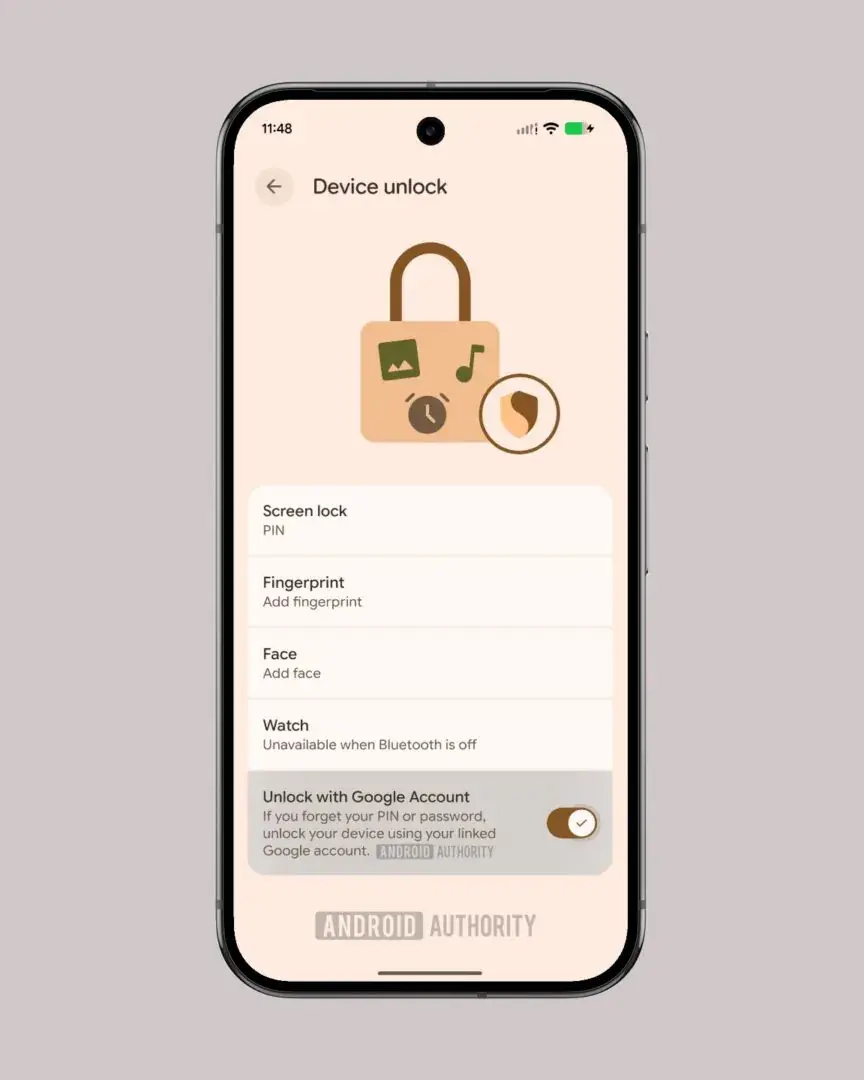
Google laat gebruikers hun Android-telefoon mogelijk in de toekomst ontgrendelen met hun Google-account. Bron: Android Authority

Door Imre Himmelbauer

Redacteur

22-09-2026 • 13:51

56

Reacties (56)

Sorteer op:

Weergave:

Nou, Google mag zelf bepalen wat ze met hun eigen OS doen, maar ik hoop wel dat alternatieve OS'en op Android gebaseerd dit eruit slopen. Alles waar je in kan met een wachtwoord reset, kunnen anderen ook in. Ofwel als de telefoon gestolen wordt en account wordt gereset.. voila, toegang tot de telefoon en alles erin (wat nu onmogelijk is, zelf als het account bekend is en een dief kan inloggen). Ik zie dat als onwenselijk, en sowieso zijn de FBI's, KGB's, AIVD/MIVD's van de wereld hier heel erg blij mee, want nu pakken ze een telefoon af en hoeven ze alleen een serviceprovider te vorderen het account te resetten om het toestel te ontgrendelen..

Nu kan het nog uitgeschakeld worden, maar voor hetzelfde geldt dat dat schuifje "per ongeluk" (not) aan gaat..

[Reactie gewijzigd door grasmanek94 op 22 september 2026 14:12]

Of erger, op ten duur is die schuifje weg.

Van de ene kant is dit heel handig, aan de andere kant zie ik meeste mensen eerder hun google wachtwoord vergeten (hoe vaak typ je die tegenwoordig nog in...) dan hun pin/patroon.

Dit gaat meteen uit als het uitgerold wordt op mijn toestel (Samsung), ik vind dit niet wenselijk en zelfs gevaarlijk.

Nu als iemand je Google account hacked hebben ze geen toegang tot je telefoon, straks wel en dus ook tot alle data erop.

En ik zie Google nog invoeren dat je straks patroon/pin voor alles met je account wachtwoord kunt omzeilen.
euh... ze moeten nog altijd fysiek uw telefoon bemachtigen ook dan toch...
Nu als iemand je Google account hacked hebben ze geen toegang tot je telefoon, straks wel en dus ook tot alle data erop.
Die telefoon beland dan ineens ook bij die hacker? Volgens mij is het wel iets ingewikkelder dan dat. Je kan niks op mijn toestel zonder mijn toestel...

Sowieso als je Google account gehackt is kan de hacker al bij veel dingen, namelijk alles wat je in sync houdt bij Google, dat staat namelijk in de cloud, daar is je telefoon niet echt voor nodig.

[Reactie gewijzigd door watercoolertje op 22 september 2026 16:16]

Nu als iemand je Google account hacked hebben ze geen toegang tot je telefoon, straks wel en dus ook tot alle data erop.
Ehm dat is niet helemaal waar, als ze jouw Google account hebben, kunnen ze letterlijk je hele telefoon restoren naar een andere telefoon, inclusief apps en settings.

Heb ik helaas zelf mee gemaakt omdat ik toen me Google account niet voldoende had beveiligd met MFA en dergelijk
Maar die alternatieve OS'en worden vakkundig de kop in gedrukt. Ik ben toevallig op dit moment bezig mijn telefoon naar GrapheneOS om te zetten en als ik zie wat voor nadelen dat heeft en wat ik daar allemaal voor uit moet halen, is mij wel duidelijk dat er nog heel veel moet veranderen voordat we volwaardige alternatieven hebben die een lang leven beschoren zijn.
Wat dan? Want ik heb nog nooit een device gehad (behalve misschien ESPs) wat zich zo makkelijk liet flashen als GOS op mijn P8 Pro.
Installeren van GOS stelt niet veel voor inderdaad. Alles wat daarna komt, daar zit het euvel. Niks onoverkomelijks, maar dat hangt wel af van hoeveel concessies je wenst te doen. Daar zit het probleem natuurlijk voor velen.
Ik zal niet ontkennen dat er wat concessies zijn, maar die kan je grotendeels zelf bepalen.
Komkom, eens dat het een hoop werk is, maar wellicht wel de moeite waard. ik heb er maanden over gedaan om een werkende workflow zowel onder Graphene op mijn mobiel en Linux op mijn laptop te krijgen. Combi van Nextcloud, Proton, Graphene OS, Zorin Linux en een paar ondersteunende opensource apps. Ironische is dat ik daarbij uitstekende hulp van Google Gemini heb gehad (met een fake account). Zonder dat was het me niet gelukt. Ik overweeg nog over te stappen naar een Linux mobiel, gaat pittig worden vrees ik.
Ik heb er geen problemen mee in de zin van dat ik het prima vind om de moeite erin te steken, want dat is het uiteindelijk wel waard. Maar dat het aardig wat moeite en concessies kost, vergeleken met de bekende Androids en iPhones, is daarom niet minder waar.
De FBIs van deze wereld hebben dit amper nodig, veel telefoons (vooral zonder Secure Enclave) kunnen ze al Before First Unlock uitlezen. After First Unlock wordt eigenlijk alleen door GrapheneOS tegengehouden. Deze informatie is te vinden in gelekte Cellebrite presentaties. Zie:

https://www.androidauthority.com/cellebrite-leak-google-pixel-grapheneos-security-3611794/

https://discuss.grapheneos.org/d/14344-cellebrite-premium-july-2024-documentation

Verder doet het er in de praktijk niet toe, want de meeste mensen hebben ADP of de Samsung/Google/WhatsApp equivalenten niet aan staan, dus backups zijn dan alleen encrypted at ready en dan hoef je een telefoon niet eens uit te kiezen voor veel data.
Dan moet Google alsnog wel de device trees releasen wat ze steeds minder doen, er zijn bijna geen custom Roms meer te vinden.

Kijk maar eens bij de devices list bij lineageos, daar staan bijna geen recente telefoons van de laatste 2 jaar :(

GrapheneOS reversed Engineered nog wel wat, maar dat zet echt geen zoden aan de dijk voor het grotere publiek.
Kort gezegd, google kan dan telefoons ontgrendelen op aanvraag. Overheden zijn dan niet meer afhankelijk van zero-days.
Precies. Dit wil je niet.
Helaas, de meesten kiezen hier voor.

Maar misschien wil @BitByter dit idd niet :D

[Reactie gewijzigd door Marctraider op 22 september 2026 17:13]

Laat ik het voorop stellen dat je gelijk hebt. Het is indd nog makkelijker geworden hierdoor.

Maar maak je met een standaard Google of Apple telefoon alsjeblieft geen illusies als je tegenstander de overheid is, want dan kunnen ze die data eraf halen. Punt, einde discussie. :P

En als het niet vandaag is, dan volgende week wel.

Nou wat is de maximum termijn dat de overheid je apparaten mag vasthouden:
Bewaartermijnen en terugvordering van eigendommen

Er zijn geen wettelijke maximumtermijnen voor het bewaren van in beslag genomen apparaten. In de praktijk kunnen telefoons en laptops dus lang worden vastgehouden.

De hoofdregel is dat apparaten moeten worden teruggegeven zodra het strafvorderlijk belang dat toelaat. Maar vaak duurt dit maanden of zelfs jaren.
Je mag dus aannemen dat je data op straat in de la van de overheid ligt, als zij je tegenstander zijn.
Fout. Dit betekent niet dat Google de plaintext key heeft van je telefoon. Dit kan precies werken zoals password managers, waar je steeds je eigen wachtwoord moet gebruiken om de daarwerkelijke sleutel te decrypten.
Dit betekent niet dat Google de plaintext key heeft van je telefoon.
Dat hoeft ook niet. Een overheid/opsporingsdienst kan Google vorderen om het wachtwoord van het account te resetten naar iets bekends, waarna de dienst de telefoon kan ontgrendelen.

Of, misschien nog makkelijker, afhankelijk van de technische implementatie: Google kan een signaal sturen naar de telefoon om te ontgrendelen (na vordering).
Dat hangt totaal af van de implementatie.
Als de key van je telefoon geëncrypt is met het wachtwoord van je Google account niet. Dan zou de telefoon-unlock optie niet beschikbaar zijn totdat je je telefoon normaal ontgrendeld.
Klopt. Als je het aanzet wel ja.
Ik vermoed dat dat niet lang een keuze blijft.
Of dat je het wel uit kunt zetten, maar dat dat technisch enkel visueel is.
Als je zo weinig vertrouwen hebt in Google, kun je beter hun producten helemaal niet gebruiken.
Leg eens uit waar je dit op baseert? Want dit is echt weer heerlijk onderbuikgebrabbel, maar het feit dat je daar je Google Account voor kan gebruiken betekent niet dat Google dat ook meteen zomaar kan. Of kan het bedrijf wat je gebruikt voor je password manager ook bij al je accounts inloggen volgens jou?
Dat is inderdaad waar mensen bang voor zijn en waarom mensen vaak voor lokale oplossingen kiezen of oplossingen die 0-trust oplossingen en end to end encryptie bieden. Als je de bank belt kunnen ze je een nieuwe pincode per post sturen. Als je probeert in te loggen op Gmail, niet kunt bewijzen dat het jouw account is en vaak genoeg drukt op op inloggen met andere methode is er letterlijk een optie waarbij je op basis van Google's meewerkendheid je inlog gegevens kunt resetten


En die 8 backup herstel codes die Google aanbiedt ipv 2fa hint er ook op dat Google erbij kan. Net zoals dat ze emails en locatie gevens kunnen overhandigen

[Reactie gewijzigd door Niema op 22 september 2026 17:08]

Sindsdien moeten gebruikers hun telefoon terugzetten naar fabrieksinstellingen als zij hun pincode, patroon of wachtwoord vergeten zijn.
Dit is natuurlijk wel precies waar passkeys voor bedoeld zijn, zodat dit niet meer een issue is. De vraag is aan de andere kant wel of je de data van de passkeys aan Google zou moeten geven.
Gezien het enorme marktaandeel lijkt het me zelfs eerder de vraag of Google de toegangscontrole over miljarden apparaten naar zich toe mag trekken in plaats van het een open systeem te maken waarbij de gebruikers een duidelijke en weloverwogen keuze in maken wie ze voor wat vertrouwen. Een Google account voor apps nodig hebben is al discutabel, dus dit soort vergaande zeggenschap door Google in wie toegang heeft al helemaal.
Hoe open is Android nog? Dat was misschien jaren geleden zo, maar Google heeft de teugels flink aangetrokken.
Dat is precies waarom het niet zomaar redelijk kan zijn dat Google nog meer controle via zichzelf wil laten lopen, zelfs voor toegang tot miljarden apparaten.
Wie zegt dat dit onderwater al niet kan en nu alleen voor gebruiker is in te stellen?
Mijn passkeys sla ik op in vaultwarden en kan deze dus cross-device gebruiken.

Ben altijd wel op lange vakantie 'huiverig' voor uitval primair device omdat dan niet simpel toestel kan kopen ivm MFA die je moet bevestigen en zonder 2e apparaat gaat dat niet
Nergens lees ik dat Google een open systeem probeert aan te bieden. Wel dat ze zelf de controle over de toegang proberen uit te breiden. Dus de vraag of iets onderwater kan is irrelevant. Wat relevant is is wat Google in de praktijk doet. En dat is niet dat ze concurrentie willen toelaten of gebruikers vrije keuze geven wie ze aan online diensten wel en niet vertrouwen om hun apparatuur te kunnen ontgrendelen.
Gezien Passkeys dan eventueel naast de bestaande middelen komt denk ik niet dat het een heel groot issue is. Het probleem blijft echter of je de passkey zelf (al is het versleuteld) wel bij Google zou moeten willen hebben. Ook dat kunnen ze immers (al dan niet op den duur) ontsleutelen.

TLDR: Zolang het niet exclusief is, denk ik niet dat het een issue is.

[Reactie gewijzigd door CH4OS op 22 september 2026 15:54]

Met open bedoel ik natuurlijk niet dat belangrijke afhankelijkheid om je apparaat te kunnen ontgrendelen bij Google blijft liggen. Juist dat dit niet zomaar de standaard zal zijn, in tegenstelling tot hoe Google deze afhankelijkheid weer naar zich toe probeert te trekken.
Zolang de bestaande mogelijkheden beschikbaar blijven, denk ik niet dat Google een groot probleem zal hebben, ondanks dat ze onder DMA (of die andere waar ik de naam even van kwijt ben) als poortwachter te boek staan.
Klinkt als een fijne functie voor de gemiddelde gebruiker die zijn pincode wel eens kan vergeten, vooral ouderen worden vaak helemaal gek van alle codes en wachtwoorden.

Natuurlijk maak je jezelf wel meer afhankelijk van je Google-account, maar als je een Android-telefoon gebruikt ben je dat waarschijnlijk toch al. Gezien het een opt-in is kan het sowieso niet zoveel kwaad.
Natuurlijk maak je jezelf wel meer afhankelijk van je Google-account, maar als je een Android-telefoon gebruikt ben je dat waarschijnlijk toch al.
En dan wordt het kiezen, je data bij Google dat altijd terug te halen is, of je data lokaal met als risico alles kwijt te raken als je het wachtwoord/patroon vergeten bent en/of je fingerprint reader het niet meer doet.

Ik kies voor het 2e, maar voor ouderen zou ik zeker naar optie 1 sturen.
En dan wordt het kiezen, je data bij Google dat altijd terug te halen is, of je data lokaal met als risico alles kwijt te raken als je het wachtwoord/patroon vergeten bent en/of je fingerprint reader het niet meer doet.
Of de derde (tweaker)keuze: zelf je data backuppen.
Data is niet eens het grootste probleem, 2FA wel.

Ik heb van alle 2FAs een master key (indien mogelijk), voor als ik toegang tot mijn toestel kwijt raak.

Maar ik ken mensen die services gebruiken die zo'n optie helemaal niet hebben, toegang tot telefoon kwijt raken betekend dan een groot probleem.

[Reactie gewijzigd door Mizgala28 op 22 september 2026 14:56]

Passwords, TOTP (MFA) tokens, passkeys e.d. zijn ook data.
sowieso is 2FA een aanrader indien aanwezig voor een dienst
niet iedereen is oud maar wil gewoon voor gemak kiezen... ake generieke consument 99%

niet iedereen is data lokaal focussed...

de tijd onder een steen gaat je niet ver meer brengen, idem met je hoeveelheid data "online"

[Reactie gewijzigd door dnat op 22 september 2026 15:45]

Niet iedereen. Maar de rest wel.
Het hoeft natuurlijk nog steeds niet zo te zijn dat (al) je data bij Google staat. Het kan nog steeds zo zijn dat foto's / appdata / wachtwoorden / etc. alleen op de telefoon staan en op Google servers data staat waarmee de telefoon te ongtrendelen is. Je hebt dan nog steeds (fysieke) toegang tot de telefoon nodig om de gegevens te achterhalen.
Ik kies voor het 2e, maar voor ouderen zou ik zeker naar optie 1 sturen.
Als 'oudere' (gepensioneerd privacy officer) voel ik me hier onderschat. Maak er 'mensen die niet vertrouwd zijn met de techniek achter Android' van. Daar zijn ook heel veel jongeren bij!
en die mensen weten wel hun google login?

als je, je pin of toestel code vergeet. die je 1 keer per week moet invullen. dan kun je blijkbaar wel een wachtwoord die je zelde/nooit nodig hebt wel onthouden.
Mijn moeder haalt dan dr shiftje tevoorschijn en dan weet ik het al... Dat wachtwoord is al lang niet meer van toepassing... En ja hoor; het ingevulde wachtwoord is niet geldig voor dit account...
Zal ook afhangen van de implementatie. Op mijn android toestel moet ik elke 48uur mijn pin indrukken (biometric is standaard), er staat letterlijk op het scherm dat ze dit doen zodat ik mijn pin niet vergeet. Ben benieuwd wat voor opties er gaan verschijnen met deze methode.
Ik heb een keer de keerzijde meegemaakt van dit niet kunnen. Telefoon valt, scherm voor de helft niet bruikbaar. Vingerafdruk lezen werkt niet, pincode intoetsen werkt niet meer. Dan ben je dus verplicht om het scherm te vervangen, wat qua kosten bij sommige toestellen de nieuwprijs van een toestel benaderd. Dan zou dit ideaal zijn om toch bestanden op het toestel te kunnen benaderen die je niet kwijt wil raken.
Ik heb dit ooit ook gehad. Scherm stuk door hem te laten vallen. Scherm was nog leesbaar maar touch input werkte niet meer. Oplossing was simpel. Steek een muis in de usb poort en je kan alsnog het toestel bedienen om backups te nemen of dergelijke.
Backups?

Verder: veel moderne telefoons ondersteunen DP-Alt, dus je zou een scherm + toetsenbord aan kunnen sluiten als je USB niet blokkeert als de telefoon locked is.
Dat doet het wel. Pixel 9 was dit. Niet unlocked is USB locked.
Een nieuwe el cheapo Android aan hetzelfde account hangen zodat je wel overal bij kunt?
Je kan er ook voor zorgen dat je backups maakt en je belangrijke zaken zoals foto's middels een cloud ding of Immich te backuppen? Mijn telefoon kan morgen vallen en helemaal stuk zijn en ik verlies nauwelijks iets.
Handige functie voor werk telefoons. Kan de manager er in als het nodig mocht zijn. Ook handig voor ouders, die dan het kind toestel kunnen ontgrendelen.

Voor de FBI's ben ik niet zo bang. Die kunnen sowieso al in mijn Google account als ze het juiste stempeltje in hun aanvraag hebben gekregen.

Om te kunnen reageren moet je ingelogd zijn