Microsoft Authenticator kan vanaf 2027 niet meer via Microsoft geback-upt worden

Gebruikers van de Android-versie van Microsoft Authenticator kunnen vanaf 2027 geen Microsoft-account meer gebruiken om hun tweestapsverificatie te back-uppen. Microsoft zegt dat gebruikers dat alleen nog via Google kunnen doen. Het bedrijf geeft daar geen verklaring voor.
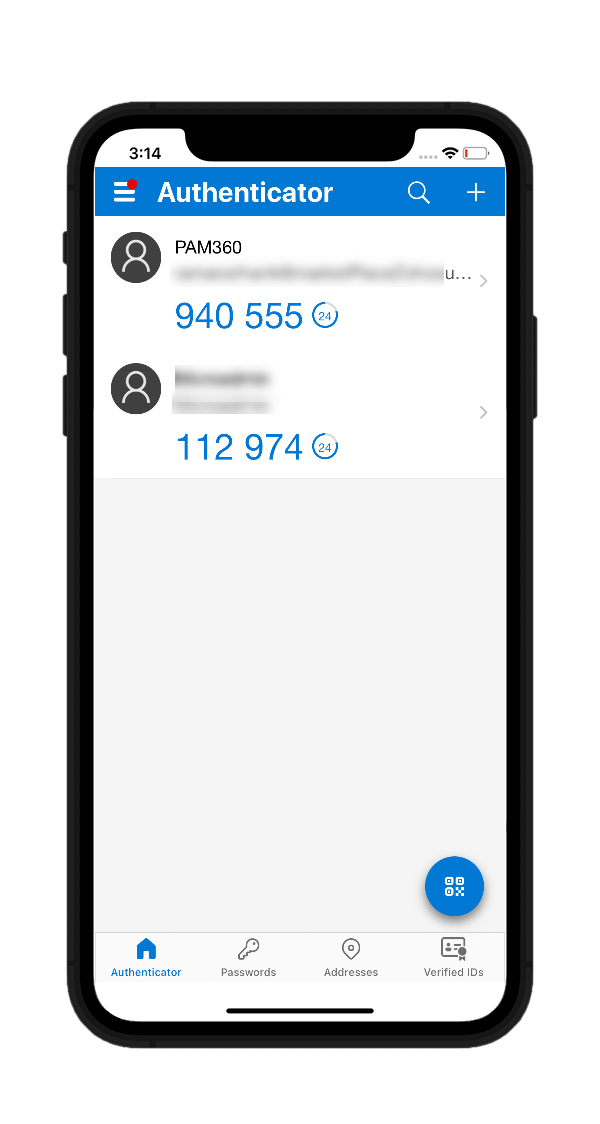
microsoft authenticatorDat schrijft Microsoft op een bijgewerkte ondersteuningspagina. Daar is op enig moment in de afgelopen dagen een zin toegevoegd: "Vanaf januari 2027 is het niet langer mogelijk je persoonlijke Microsoft-account te gebruiken voor back-ups. Je moet dan 'Microsoft Authenticator' selecteren in Google One."

Gebruikers hebben daardoor naast een Microsoft-account ook een Google-account nodig als ze de gegevens uit hun authenticatieapp willen opslaan voor het geval ze hun telefoon kwijtraken.

De verandering geldt alleen voor Android-gebruikers. Op iOS kunnen gebruikers hun account back-uppen via iCloud. Dat kon al en dat verandert ook niet.

Het gaat om de optionele functie waarmee gebruikers cloudback-ups kunnen instellen in Microsoft Authenticator. Dat is een app voor het genereren van zogenaamde time-based one-time passwords, ofwel totp-codes. Dat zijn zescijferige codes die een halve minuut geldig zijn en als extra beveiligingslaag dienen. Ook kan de app passkeys opslaan. Apps zoals Microsoft Authenticator kunnen een cloudback-up maken. Dat is handig als gebruikers plotseling hun telefoon kwijtraken en de codes niet op een tweede toestel hebben staan.

Het is opvallend dat Microsoft die cloudback-up voortaan niet meer zelf aanbiedt, maar naar een concurrent verwijst. Microsoft geeft daar ook geen reden voor.

Update, 16.09 uur – Toegevoegd in de intro en tekst dat de veranderingen alleen op Android gelden. Ook is toegevoegd dat de app ook passkeys ondersteunt.
Door Tijs Hofmans

Nieuwscoördinator

05-10-2026 • 15:55

74

Submitter: -Vasa-

Reacties (74)

Sorteer op:

Weergave:

Belangrijk hierbij is om op te merken dat dit enkel om Android devices gaat. Op iOS veranderd er niets al was het daar altijd al zo dat de backup in iCloud werd gedaan.

Persoonlijk vind ik dit wel een achteruitgang, al verwacht ik dat er ook beperkingen in de platformen zijn die MS dwingt om dit te doen, want aan de storage capaciteit in hun eigen datacentra zal het niet liggen.
Werkt die backup bij andere wel dan. Ik heb het pas gedaan en van wat er mee kwam werkte er niets tot ik het bij de dienst opnieuw ingesteld had en het niet zo goed niet in de app gestaan had.

Misschien ook wel dat Microsoft daarom de backup optie rustig aan wegwerkt. Eigenlijk is het ook een gek idee dat je zoiets als je authenticator app zomaar naar een ander device kan verplaatsen en alles werkt alsof er niets veranderd is.
Tot je toestel kapot gaat en niet meer toegankelijk is.

Ik was blij dat ik dit in elk geval simpel kon terug zetten.

Het is al veel te veel werk aangezien er vrijwel niets echt terug gezet wordt. Altijd weer uren bezig.
De andere optie is alles twee keer instellen voor twee keys zodat je jezelf niet buitensluit.... Dan maar een backip
Ik heb dit probleem ook gehad met mijn iPhone, toen ik van een iPhone SE 2023 naar een 17 ging. Gewoon standaard overdracht, maar achteraf gesproken werkte er dus niets en moest ik mijn oude SE terug uit de kast halen en opnieuw opladen zodat ik daar uit al mijn accounts kon uitloggen en daarna weer inloggen op het nieuwe toestel.

Ik vermoed dat Microsoft push berichten voor passwordless auth verstuurt naar een specifiek toestel, niet naar een account, en als je je toestel vervangt, dan gaan die pushberichten nog steeds naar het oude toestel. Dat is een afweging die Microsoft maakt. maar het probleem is dat als je telefoon kapot gaat en je daarom de backup nodig hebt dat je wel in de problemen zit...
Of backups wel of niet werken is volgens mij afhankelijk van het protocol dat gebruikt wordt volgens mij. Ik heb hier zelfs wel eens wat mee lopen testen en bij mij was het zo dat alle accounts die werken met zo'n time based 6 cijferige code dat de backup perfect werkte en deze na het terugzetten van een backup zonder problemen weer werkten. Echter accounts die ook bijv. het toestel registreren (in de backend) zoals bijvoorbeeld M365 accounts, waarbij je dan bijvoorbeeld het 2 cijferige nummer krijgt dat je moet invoeren en goedkeuren in de app dat deze na herstel niet werken, maar eerst weer geactiveerd moeten worden.
Nog belangrijker is dat het enkel over personal Microsoft accounts gaat. Zoals ik het lees wordt je authenticator in je workprofile gewoon gebackuped naar Microsoft. Wat wel een ding is als je Google accounts hebt geblokkeerd in workprofiles.
Waarom een achteruitgang? Ze gaan gewoon de platform backup gebruiken zoals zoveel diensten dat doen en ze ook op iOS doen.

Aan de functionaliteit veranderd niets en je kan het volgens mij nog steeds vanuit de auth app aanzetten zover ik de berichten begrijp die ik heb gehad.
En, hoe zit het op Windows Phone?

Ow, wacht...
ok tijd voor een andere app dus, iemand aanbevelingen?
Keepass is een password database die ook OTP ondersteunt.
Lijkt mij een erg slecht idee om wachtwoorden en 2fa op dezelfd plek op te slaan. Dan is het ook geen 2fa meer.
Daar heb ik me vanaf het begin dat het erin zat over verbaast. Precies om de reden die @Robin94 ook al aangeeft.
Gelukkig zijn er meer dan voldoende van deze apps beschikbaar die dat soort rare fratsen niet uithalen. Afgelopen weekend alles van Authy overgezet naar Ente Auth en daar zit ik de komende jaren goed. Gewoon encrypted cloud backups, lokale backups, sync, export, etc. Aanrader.
Aegis is naar mijn mening erg fijn, heeft alles wat je nodig hebt. Gratis, open-source.
Ja eens. Aegis is precies wat ik zocht. Foss, geen tracking en mooie backup mogelijkheden.
Ik gebruik ook Aegis, met een dagelijkse lokale backup op telefoon en sync naar NAS. Daar wordt de hele Aegis DB dus dagelijks ook in de backup meegenomen.

Maar Aegis is een meer klassieke OTP app; Je krijgt niet net als de MS Authenticator een prompt om goed te keuren bij inloggen bv. Je moet zelf de code opzoeken en overtikken.

Dus Aegis is m.i een prima alternatief, maar niet functioneel gelijk aan MS authenticator (en dus moet je regelmatig op sites 'other app' kiezen als MF authenticator app, ipv Google of MS authenticators.
ik zou wel willen overstappen, moet ik opnieuw inloggen of kan ik dit overzetten van mijn MS authenticator?
Dat vraag ik mij ook af
Denk dat dat handmatig moet omdat Microsoft Authenticator te gesloten is en je niet toestaat dat je de boel exporteert.
Toen ik dit probeerde een jaar of 2 terug kwam het neer op overal nieuwe 2FA codes aanmaken.
Dit omdat Microsoft Authenticator geen enkele manier bied om exports te maken van de opgeslagen 2FA entries.
Waarom ben je van Authy afgestapt als ik vragen mag?
ik gebruik ook Authy, werkt nog steeds goed
Ik had er uhm nogal problemen mee. Met niet willen synchroniseren en dus ook niet willen overzetten.
ik gebruik duo mobile.

Is van Cisco.

[Reactie gewijzigd door Redondo77 op 5 oktober 2026 16:01]

+1 nette prijsstelling en best wat opties om random software voor je gebruikers van multifactor te voorzien.

Voor de duidelijkheid, software die dat zelf in de basis niet in zich heeft.

edit verduidelijking.

[Reactie gewijzigd door themadone op 5 oktober 2026 16:20]

Ik gebruik Aegis omdat ik dan zelf een (encrypted) backup kan opslaan en herstellen, onafhankelijk, ik bepaal zelf waar ik deze backups opsla.
Okta verify, geen backup naar cloud oid maar wel een export mogelijkheid naar een 2e of 3e device.

Mi ook veiliger juist door geen cloud backup.
Veel passwormanagers hebben tegenwoordig een Authenticator ingebouwd. Ik gebruik zelf Bitwarden. Werkt prima.
En wat als ik de controle heb over jouw bitwarden? Heb ik dan naast het password ook de 2e factor om ergens in te kunnen loggen?
Ik gebruik zelf de authenticator app van Proton (Gratis) Werkt ook op Linux. Helaas moet ik nog steeds authentor app van Microsoft gebruiken, voor werk, office 365 een of ander eigen protocol wordt afgedwongen.
+1 voor Proton. Die draait op Mac ook gewoon als desktop app (en synct dus, tussen iOS, macOS, Android (inc. e/OS)), van een betrouwbare partij. Authy's client hield op met werken op macOS en toen ik overstapte naar e/OS was Authy een van de weinige apps die daar niet op wilde draaien.
Ik gebruik de Proton Authenticator. Werkt echt super. voor alle apparaten. Je kunt echt alles mee. Je kunt het ook offline gebruiken als je dit zou willen. Ze hebben ook een eigen synchroniseer functie, als je dat zou willen.
Uit nieuwsgierigheid.

Nu maakt je dus blijkbaar gebruik van een back-up naar Microsoft op een Android toestel. Je vertrouwt blijkbaar dus beide organisaties al met je wachtwoorden. Wat maakt het dan uit dat de versleutelde database van je wachtwoorden in je Google-back-up staan
Aegis is een opensource Authenticator app die automatische backups kan maken naar een plek die je zelf kan kiezen, kan bv met syncthing worden gecombineerd om automatisch backups naar je NAS te maken.
Gebruik het zelf al 2 jaar en het werkt echt perfect.
Die van Proton is prima
Dan kan je net zo goed overstappen op de Google Authenticator of er moet een reden zijn dat je vanuit je werk de Microsoft App nodig hebt.
Passkey in Authenticator voor Microsoft is verplicht in de MS Authenticator.
Dat vertelt MS je ook doodleuk wanneer je dat wil instellen.
Geen optie om een andere Authenticator te kiezen.
Ik wil liever zo min mogelijk Google producten gebruiken, vandaar dat ik de MS authenticator gebruikt. Dit gecombineerd met zakelijk gebruik.
Of Bitwarden Authenticator. Die gebruik ik en werkt prima.
Lekker kansloos dit, zeker in een zakelijke omgeving moet men dan weer gaan nadenken of ze dit wel bij Google willen parkeren ipv bij Microsoft.

Ik heb nog wel een Google accountje, maar of ik daar dit soort cruciale informatie wel wil opslaan enz een 2e, stel het account raakt geblokkeerd dan ben je ook die backup kwijt.

ps: ik kan in de iOS app ook nergens vinden waar ik het account voor herstel moet definiëren, enige wat er te vinden is is in Settings dat de data van de authenticator in de iCloud opgeslagen wordt.

[Reactie gewijzigd door mjl op 5 oktober 2026 16:07]

Je hebt toch sowieso een google account nodig om hem uit de plastered te kunnen downloaden/installeren?
niet perse, als je telefoon via MDM geregeld is, hoeft de gebruiker niet specifiek een eigen account te hebben.
Niet op iOS :) daar heb ik een iCloud account voor op een e-mail adres van mijn eigen domein.
Ook niet als je een apple-telefoon hebt.
Voor zakelijke gebruikers is een backup nooit mogelijk geweest naar de zakelijke OneDrive.
Wel naar je Microsoft account, maar op iOS blijkbaar ook al verdwenen naar de iCloud.
Waarom zou je, als tweaker (op je persoonlijke telefoon) nog dit soort closed-source authenticators gebruiken? Zelf gebruik ik al jaren Aegis.Open-source, veel meer functies, mogelijkheid tot E2EE van je back-ups, geen enshittification, noem maar op. En ja, je kan die back-ups ook laten lopen via je Google's Android back-up als je dat zou willen, maar alleen voor encrypted vaults. Mocht de boel dan uitlekken, kunnen ze alsnog niet bij de vault omdat die encrypted is opgeslagen die je enkel met een code kan ontsleutelen.
Omdat Microsoft accounts vanuit de werkgever enkel en alleen sterke authenticatie doen met de MS Authenticator.
Ik geef expliciet aan dat het om een persoonlijke telefoon gaat in mijn theorie, blijkbaar was dat niet expliciet genoeg om te begrijpen dat mijn voorbeeld niks met werk te maken heeft.
Dus iedereen moet altijd met 2 telefoons rond lopen?
Dus jij laat je werk voor jou bepalen wat jij met jouw eigen apparaat doet? Komt geen MS meuk op hier. Google ook niet.
Dat is de werknemer zijn keuze. Maar dan moeten ze niet klagen dat ze van thuis uit niet kunnen werken bijvoorbeeld.
Er kunnen prima 2 authenticator-apps op 1 telefoon staan natuurlijk.
Nou het gaat erom dat de authenticator van bijvoorbeeld Microsoft verder gaat dan alleen TOTP (een 6-cijfere code). De moderne MFA-methode hiervan is veiliger.
Precies en ik 1 app hiervoor wel genoeg vond..
Ik kan nog steeds gewoon TOTP instellen op mijn Microsoft accounts van grote corporates hoor? De MS Authenticator is zeker niet verplicht.
Arguably vind ik de notification met getal overtypen wel veiliger, maar tja, de mens zoekt altijd de makkelijkste manier :+
Dat is niet compleet correct. Dat is een optie die je als beheerder kan instellen. Maar je kan ook prima andere authenticators ondersteunen. De MS authenticatie kan dat aan. Dit is een keuze van het bedrijf in kwestie, niet van Microsoft.
Maar Aegis ondersteund alleen xOTP, niet passkeys en andere sterkere methoden.

HOTP is heel erg foutgevoelig voor comsumenten-doeleinden.
TOTP heeft een statische seed, en is voor MFA-normen de 'poor man solution'. Het is heel veel beter dan niets, maar ook niet meer dan dat.

Als je MS Authenticator gebruikt voor zaken als passkeys heb je niets aan Aegis. Er zijn wel andere tools die ook passkeys ondersteunen.

Open Source of Closed Source maakt mij persoonlijk niets uit. Ik kan toch de code niet (goed genoeg) lezen. Ik hecht meer waarde aan goed uitgevoerde audits door specialisten.
Ik heb het altijd al erg vreemd gevonden dat alleen een persoonlijk Microsoft account te gebruiken was en geen zakelijk. Mogelijk is dat zodat je je accounts kunt herstellen. Dan is het handig als je de "sleutel" bij een andere aanbieder hebt staan, in dit geval Google. Dus ook dit zal wel "by design" zijn.
Klopt ook niet. Ik heb Authenticator op mijn zakelijke telefoon met zakelijke account. En de help tekst bevestigt expliciet dat privé, school en werk account ondersteund zijn.
Maar niet voor de backups. Als je in de MS Authenticator cloudback-up wil inschakelen, moet dat met een persoonlijk MS-account.
Ik ben een tijd geleden gestopt met het gebruiken van de Microsoft Authenticator-app. Het werkte allemaal prima, totdat mijn telefoon overleed. Ik kon de backup niet terugzetten en liep iedere keer weer vast, na een paar dagen toch gelukt, maar niet alle codes werden gegenereerd. Daarna ben ik meer dan 2 weken bezig geweest om alle MFA te resetten.

Gebruik nu Google Authenticator, en ben daar meer dan tevreden mee. Hier de backup ook van terug gezet, en dat werkte prima.
Erg blij met Proton Authenticator, welke ik sinds een paar maanden gebruik. Ik kom van MS Authenticator, en je kan daar helaas geen export maken (Proton ondersteunt dit wel), dus ik ben nog steeds geleidelijk aan het overstappen.

Dus een tip voor als je een nieuwe authenticator app zoekt: check of deze een import én export functie heeft, zodat je makkelijker kunt overstappen indien nodig.
Ik gebruik de MS Authenticator alleen voor M365-accounts. En die kun je sowieso niet backuppen. Deze wijziging heeft voor mij dus geen impact.

Voor TOTP gebruik ik Aegis.

Ik blijf het vervelend vinden dat je op GrapheneOS gebruik moeten maken van de Google Play-services om de MS Authenticator App te kunnen gebruiken. Graag zou ik daarom nog een app hebben waarmee mijn telefoon als FIDO2-key gebruikt kan worden, zonder daarbij gebruik te hoeven maken van een cloud-based pwdtool zoals 1Password of Bitwarden. Maar dat zal technischer wat lastig zijn.
Laat me dat ook meteen MS hun app droppen en naar iets anders (dan wel een andere app, dan wel die van Google) overtappen.

Ik gebruik Android, ik heb een Google account dus ga er dan volledig voor denk ik dan.

En voor wie dat niet heeft of wil, laat mensen naar andere apps/diensten enz overstappen voor hun hotmail/outlook.
Precies dat. Als ik toch al wordt gedwongen tot Google dan neem ook wel hun Authenticator.

Om te kunnen reageren moet je ingelogd zijn