Bedrijf zegt iPhones te kunnen kraken die vergrendeld zijn via Inactivity Reboot

Een bedrijf zegt een manier te hebben gevonden om een hardnekkige beveiligingsfunctie in iPhones te omzeilen. Inactivity Reboot laat iPhones automatisch herstarten als ze 72 uur lang niet zijn ontgrendeld. Een net herstarte iPhone is moeilijker te kraken, maar forensisch onderzoeksbedrijf Magnet Forensics zegt dat toch te kunnen.

Dat schrijft 404 Media op basis van een promotievideo van Magnet Forensics. Dat bedrijf zegt dat het een manier heeft ontdekt om de functionaliteit te omzeilen. Magnet Forensics maakt al een tool genaamd GrayKey. Internationale opsporingsdiensten gebruiken die om iPhone- en Android-telefoons uit te lezen, ook als die vergrendeld zijn.

Magnet Forensics heeft een nieuw apparaat gemaakt, genaamd GrayKey Preserve. Daarnaast komt de functie Evidence Preservation Mode beschikbaar voor bestaande GrayKey-apparaten. Dat nieuwe apparaat en die nieuwe functie maken het volgens het bedrijf mogelijk om iOS-apparaten te ontgrendelen die zijn vergrendeld via Inactivity Reboot.

Moeilijker te ontgrendelen na 72 uur inactiviteit

Dat is een functie die Apple in 2024 introduceerde in iOS 18.1. Deze functie laat iPhones automatisch herstarten als ze een bepaalde periode niet zijn ontgrendeld. Die grens ligt nu op 72 uur.

Omdat de telefoon dan herstart, is hij nog moeilijker te ontgrendelen. Een iPhone komt dan in een zogenaamde Before First Unlock-stand. De encryptiesleutels die nodig zijn voor toegang tot de rest van de telefoongegevens, zijn in die stand versleuteld. Het is dan bovendien niet mogelijk om de telefoon biometrisch te ontgrendelen.

De functie is in de eerste plaats bedoeld om het voor dieven lastiger te maken om gestolen telefoons door te verkopen. Politiediensten maken zich echter ook zorgen over de functie. Dat berichtte 404 Media destijds al. Nu lijken politiediensten de functionaliteit toch te kunnen omzeilen. Er zijn nog geen aanwijzingen dat ze de nieuwe tool al gebruiken.

Het is ook niet bekend of GrayKey in Nederland wordt gebruikt. In België is dat in ieder geval wel zo.
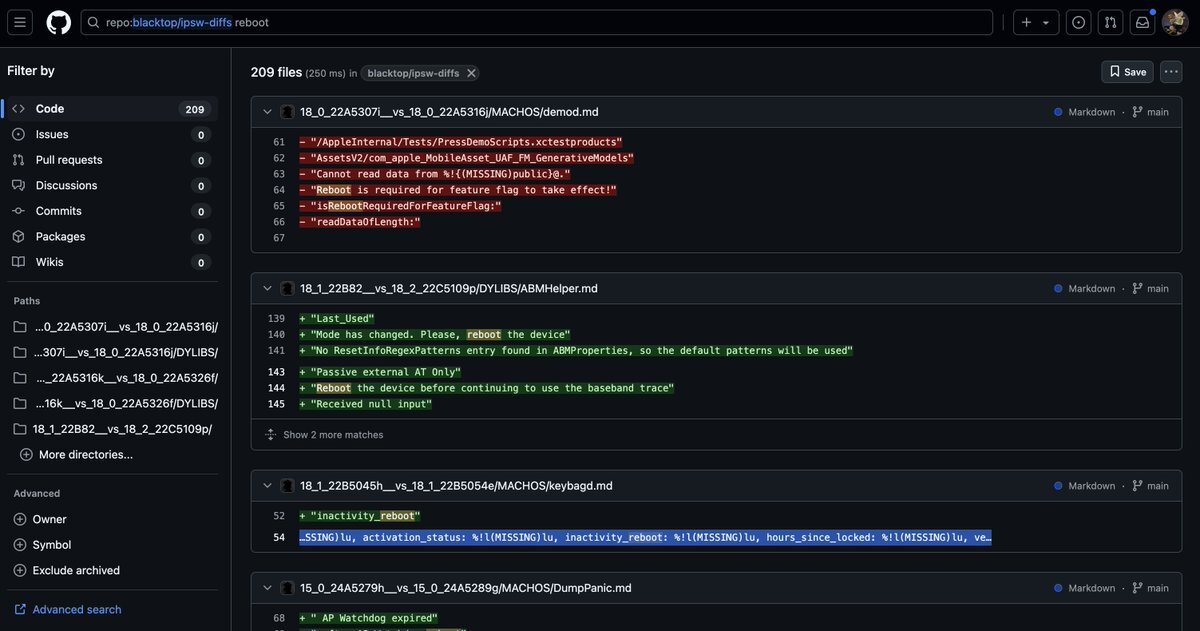
iOS 18.1 inactivity reboot
De code voor de inactiviteitsherstart

Door Tijs Hofmans

Nieuwscoördinator

02-10-2026 • 11:56

30

Submitter: synoniem

Reacties (30)

Sorteer op:

Weergave:

Waarom melden ze dit eigenlijk? Nu gaat Apple het aanpassen. Of kan iedereen dit eigenlijk al en zoeken ze wat PR?
Laat ze maar melden dan kan er meteen wat aan gedaan worden (en ja ze doen dit enkel om hun software aan te prijzen en licenties te verkopen), maar goed alleen maar beter als apple er iets aan doet zelfde voor elke OS.

Geen fijn gevoel als er tools zijn die welke instantie om welke rede die ze bedenken/verzinnen/hebben om even in je telefoon te kijken.

''Je hebt toch niks te verbergen'' mijn privacy zet ik niet aan de kant omdat er een paar idioten op deze planeet rondlopen die wel foute dingen doen.
Geen fijn gevoel als er tools zijn die welke instantie om welke rede die ze bedenken/verzinnen/hebben om even in je telefoon te kijken.
Dat kan ook helemaal niet, daar gaat echt wel wat aan vooraf hoor, ze gaan geen random telefoons (die ze in bezit moeten hebben) hacken, dit is voor zeer gerichte inbraken in een telefoon van een verdachte (waar die telefoon er ook nog toe doet als mogelijk bewijsmateriaal), dus niet 'random redenen'...

[Reactie gewijzigd door watercoolertje op 2 oktober 2026 12:53]

Zulke tools worden niet enkel gebruikt wanneer je ''verdacht'' bent, In NL en de rest van Europa zal dit niet zo maar gebeuren maar daar buiten wel.
Zie Amerika als je daar aankomt en de douane heeft er zin in hebben niks nodig om te vragen om in je telefoon te mogen kijken (natuurljjk doen ze dit niet bij iedereen zou praktisch niet te doen zijn maar er staat ze 0,0 in de weg en als je weigert nemen ze hem gewoon in beslag en laten ze er tools op los. (tuurlijk wel met nuance in elke situatie)

Voorbeeld Amerika: Neem geen telefoon/laptop/tablet oid mee met data die je niet gezien wil hebben door wie dan ook om wat voor rede dan ook. Zelfs commentaar op het staatscircus levert je problemen op.

[Reactie gewijzigd door 42dpi op 2 oktober 2026 12:59]

Bij het bedrijf waar ik een tijd geleden werkte, kregen we lege laptops en telefoons mee naar buitenlandse vestigingen. Pas op locatie werd de laptop hersteld via het corporate netwerk.
Je zult maar voor het Internationaal Strafhof werken.
Het zou mij niets verbazen als Apple zoiets bewust toestaat. Apple staat namelijk tussen verschillende hete vuren. Enerzijds trekken ze klanten aan met hun privacy-claims, anderzijds wil de overheid in de VS dolgraag weten wat iedereen uitvreet. Zeker in het kader van terrorismebestreiding, opsporen van kinderporno en wat voor topics er op dat moment in de samenleving spelen.

Zélf hun iPhones hacken is een PR-nachtmerrie omdat het juist die privacy-bewuste klanten weg kan jagen of hun vertrouwen erin schaden. Maar als een ander bedrijf dat doet dan heeft die een 'nieuwe kwetsbaarheid' gevonden die ze zogezegd gaan oplossen. Er is toch niemand die kan controleren of die kwetsbaarheid daadwerkelijk gepatched wordt. Apple kan doen alsof zijn neus bloedt en de inlichtingendiensten zijn tevreden. Lijkt me een mooie win-win, toch?

Toch even een disclaimer, ik heb geen bewijs dat die kwetsbaarheid er bewust in zit. Het is een gevoel wat ik heb op basis van wat ik hoor en zie. Of je het zelf voor waar aanneemt of niet moet je zelf weten.
Het is eigenlijk vrij simpel. Apple heeft zich, net zoals iedereen, aan de wet te houden.

Apple moet het prima voor elkaar krijgen, om bijvoorbeeld, met toestemming van een rechter, een custom firmware naar een specifiek toestel te sturen, wat het deblokkeren van een geblokkeerd toestel een heel stuk makkelijker maakt. (door desnoods de PIN te brute-forcen. 1 miljard PINs geautomatiseerd doorvoeren (op basis van een PIN van 8 cijfers) is natuurlijk vrij simpel, als de custom firmware de vertraging (en het automtisch resetten) niet uitvoert. Goede kans dat er ook andere manieren te bedenken zijn.
Er is toch niemand die kan controleren of die kwetsbaarheid daadwerkelijk gepatched wordt. Apple kan doen alsof zijn neus bloedt en de inlichtingendiensten zijn tevreden. Lijkt me een mooie win-win, toch?
Dit ligt eraan wat de aard van de kwetsbaarheid is. Als dit slechts één van de zaken is, die deze kwetsbaarheid kan veroorzaken, kan een kwaadwillende persoon ook vervelend doen, en zal Apple het gewoon gaan patchen.
Je laatste alinea: 👍

Binnenkort zal er wel weer een update komen waarin dit probleem is verholpen. Ik vraag me af of je deze periode niet zelf al kunt inkorten naar bijvoorbeeld 24 uur voor extra veiligheid. Ik kan me maar weinig situaties bedenken dat ik niet minstens één keer per dag mijn mobiel in de hand heb.
Ik denk dat ze hopen dat iedereen (politie in allerlei landen, staten, etc.) die iPhones in beslag genomen hebben waar ze niks mee kunnen nu snel nog hun product kopen. In die zin zou het dan een eenmalige (forse) meevaller worden. Daarbij krijg je ook naamsbekendheid en je kunt het verkopen met een verplicht abonnement.
Als het apparaat al binnen 72 uur aankomt, anders heb je er ook nog steeds niets aan..
Dit gaat juist om NA die 72 uur :P Dat is waar het hele artikel specifiek om draait, daarvoor kon al blijkbaar en nu na die 72 uur ook.

[Reactie gewijzigd door watercoolertje op 2 oktober 2026 12:40]

Fout. Dit is meer een soort freeze. Dus als je 72uur wacht kan je al niks meer. Je moet dit ervoor doen
En daar heeft dit bedrijf dus iets op gevonden om het wel te kunnen kraken.
Volgens mij lezen we niet hetzelfde artikel of lees je hier overheen?!
Inactivity Reboot laat iPhones automatisch herstarten als ze 72 uur lang niet zijn ontgrendeld. Een net herstarte iPhone is moeilijker te kraken, maar forensisch onderzoeksbedrijf Magnet Forensics zegt dat toch te kunnen.

[Reactie gewijzigd door watercoolertje op 2 oktober 2026 13:01]

Zoals een andere comment hier zegt, ze zeggen het te kunnen omzeilen, niet kraken. Dus wellicht moet je juist wel de telefoon voor die 72 uur al in handen hebben om ervoor te kunnen zorgen dat die extra lockdown omzeild kan worden.
Ze zeggen toch niet hoe?
Het is net zoveel werk voor Apple zo exploit te vinden als Magnet Forensics.
Ik wens Apple in ieder geval veel geluk.
Ik kan nergens lezen over welke softwareversie dit gaat en of het ook werkt in lockdown modus, heeft iemand anders meer succes?
En werkt het ook als de USB poort altijd eerst om toegang moet vragen?
Bedrijf zegt iPhones te kunnen kraken die vergrendeld zijn via Inactivity Reboot
Ze zeggen alleen dat ze deze functie kunnen omzeilen. Niet een iPhone te kraken die al herstart is.
Exact! een heel belangrijk detail, maar ik snap (doe ook iets in de media) de titelkeuze wel
Dat kunnen ze al (uiteraard met een hoop mitsen en maren mbt versie en type iphone) dat is precies wat ze bieden aan software.
Tegenwoordig moet je ervan uitgaan dat alles te kraken is.

Als een gespecialiseerd bedrijf er een aantal goede krachten op gaat zetten is geen enkele beveiliging 100% veilig, al kan het een aantal weken of maanden duren voordat de beveiliging uiteindelijk omzeild kan worden. Hackers zullen minder tijd aan kraken van één slachtoffer besteden. Die zijn meestal uit op snel geld. De beveiliging is daarmee niet gelijk waardeloos.

Het door overheden vaak gevraagde achterdeurtje is dus helemaal niet nodig. Er zijn commerciële partijen die dat netjes opzoeken en tegen betaling willen delen.
En daarbij geldt ook nog eens dat wij mensen de zwakste schakel zijn, (te) gemakkelijk te raden pincodes en wachtwoorden maken de beste beveiliging/versleuteling gelijk een stuk zwakker.

Dat neemt overigens niet weg dat overheden hierbij weg moeten blijven voor wat betreft de achterdeurtjes...
Daarom kan je ook op een iPhone aanzetten na 10 verkeerde pogingen, dat die zichzelf gewoon wiped. Dus bruteforce kan niet, tenzij ze veel geluk hebben met raden.
Of ze een methode hebben om dit te omzijlen. Waar is die controle. Is dat alleen 'wanneer je op het scherm tikt', of ook als je via een seriele verbinding de PIN-verzoeken direct naar de chip stuurt? (ik verzin maar wat.)

Die 10 verkeerde pogingen is natuurlijk prima en meer dan voldoende voor jou en mij (en zelfs vervelend als je een peuter in huis hebt die per ongeluk je telefoon in handen krijgt ;)). Maar misschien als je een één of andere hotemetoot bent, wiens telefoon ze echt targetten, dan is het misschien niet voldoende.
Dat is een functie die Apple in 2024 introduceerde in iOS 18.1. Deze functie laat iPhones automatisch herstarten als ze een bepaalde periode niet zijn ontgrendeld. Die grens ligt nu op 72 uur.
Samsung heeft ook zoiets, heb ik uit staan omdat ik een pin op mijn simkaart heb dus dan heeft het toestel geen netwerk als dit gebeurt.

Al is dat maar 1 van de redenen waarom ik dit uit heb staan.
Dan toch maar een Pixel met GrapheneOS met Duress code gebruiken.

Om te kunnen reageren moet je ingelogd zijn