Software-update: AdGuard Home 1.0 bèta

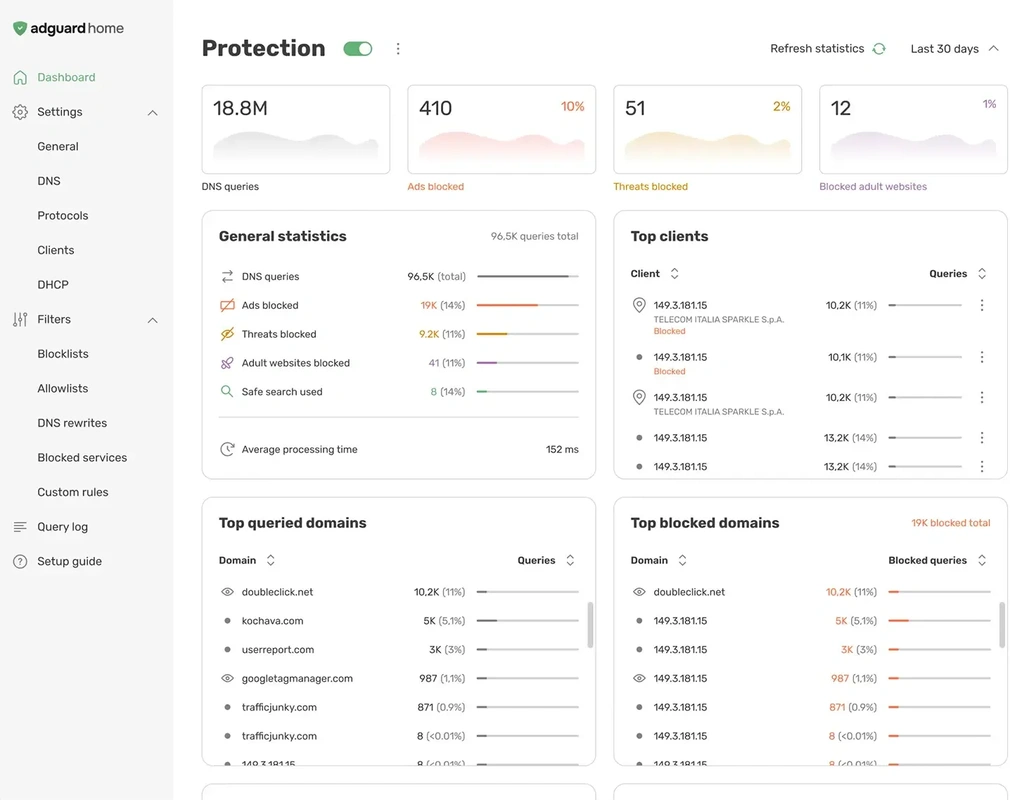
AdGuard Home logo AdGuard Home versie 1.0 is in ontwikkeling en er is een eerste bètarelease uitgekomen. Met deze software kan er thuis een DNS-server worden opgezet om zo onder meer advertenties en malware te blokkeren op het hele netwerk, waardoor dat niet langer op elk individueel apparaat nodig is. Het is daarmee dus vergelijkbaar met Pi-hole. AdGuard Home werkt op een machine met Windows, macOS, Linux of FreeBSD, is ook in staat om tegen phishing te beschermen en heeft parental control. Op ons eigen forum kan over het programma worden gediscussieerd. In versie 1.0 kunnen we onder meer een opgefrist uiterlijk verwachten, een verbeterde set-upwizard, een logischere indeling van de instelling en meer mogelijkheden om de logbestanden te analyseren.

AdGuard Home v1.0 beta: A major leap forward

Your smart TV is trying to track your viewing habits, your mobile games are chatting with data brokers, and even your smart fridge might be up to something fishy. For years, AdGuard Home has been the ultimate, silent shield against all of this — a free, open-source gift to the community designed to put network control in your hands.

But let’s be honest: lately, that shield has been a bit too silent. It looked like the project was just getting routine updates. We are finally breaking that pattern. We are launching the beta version of AdGuard Home v1.0, shifting the project from quiet maintenance into active development.

The key takeaways
  • We’ve redesigned AdGuard Home to look cleaner and more modern, aligning it with other AdGuard products while keeping the core layout familiar so you won’t get lost.
  • Future updates will regularly introduce new tools and features, rather than just routine fixes and library updates.
  • Since this is a significant change, we invite you to test this version in your environment and provide feedback to help us stabilize the final release.
AdGuard Home

Versienummer 1.0 bèta
Releasestatus Beta
Besturingssystemen Linux, macOS, Windows 10, Windows 11, Platformonafhankelijk
Website AdGuard Team
Download https://github.com/AdguardTeam/AdGuardHome/releases/tag/v1.0.0-b.1
Licentietype GPL

Door Bart van Klaveren

Downloads en Best Buy Guide

05-10-2026 • 09:00

73

Submitter: cadsite

Bron: AdGuard Team

Reacties (73)

Moderatie-faq

Sorteer op:

Weergave:

Leuk maar als je smart-tv zijn eigen dns servers probeert te gebruiken dan heb je er weinig aan. Prima dat je DHCP server zegt welke DNS server je apparaat moet gebruiken maar dan moeten ze zich er wel aan houden.
Daar heb je een firewall voor nodig: https://labzilla.io/blog/force-dns-pihole, en dan kan dat prima, zo werkt het hier ook ;-). Het moet via adguard home gaan anders mag het verkeer niet naar buiten.
Op een Fritz!Box kan dit dus ook. Ik zou mijn implementatie er weer eens bij moeten nemen.
Ik heb dat indertijd geïmplementeerd om Google DNS te redirecten.

De instructies voor force-dns-pihole hierboven zijn in die zin uitgebreider door ook HTTP(S)-requests naar bekende publieke DNS-servers te blokkeren, maar dat zou me voor nu te ver leiden.
wel interesse, heb namelijk ook een fritzbox.
Extra info/ screenshots zou fijn zijn.
Same. Draai wel PiHole maar realiseer mij ook dat als mijn LG tv rechtstreeks verbinding maakt met voorgeprogrammeerde IP adressen dat ik hier dan geen grip op heb.

Ik heb via parental controls nu zo ingericht dat voor die specifieke apparaten (zoals LG tv) hij geen verbinding zelf kan maken met de poorten 53 en 853. Dan valt die automatisch terug op de DNS van het thuisnetwerk en dat loopt dan via PiHole. Stel dat ze ooit DNS over https gaan doen dan moet ik weer iets anders verzinnen..

[Reactie gewijzigd door Imaroe1905 op 5 oktober 2026 11:23]

Ja dit zou top zijn om hier wat meer info over te krijgen, ik zit met hetzelfde issue op mijn fritzbox en met apps zoals netflix op mijn appletv die gewoon vrolijk doorgaan.
Met https gaat dit problemen geven omdat dan de certificaten niet overeen komen met de opgegeven hostname.

Stel dat jij 'doh.publieke-doh-server.ru' omleidt naar 192.168.100.3 naar je eigen DoH-server, dan komt die naam niet overeen met de naam op het TLS-certificaat van je eigen DoH-server.
Dus moet je ervoor zorgen dat die niet zover geraakt en het lijkt alsof die doh.publieke-doh-server.ru 'tijdelijk' offline is. DoT kan je relatief simpel tegenhouden (poortje dichtgooien), maar DoH is inderdaad een ander paar mouwen.
Je kunt alles natuurlijk ook op iedere port laten draaien. Als LG een eigen DNS-server op UDP 54 draait, durf ik er om te wedden dat het heel lang duurt voordat particulieren daar achter komen 😁.

Of als ze lollig willen doen met een multiplexer http over https scheiden van DNS over https, en de DNS-server gewoon op www.lg.com laten draaien, en dat als een browser er naartoe gaat, dat het dan een site laat zien, en dat het een DoH-response geeft als een een DoH-verzoek is.

Ik deed dit vroeger met SSH 😁
Tja... zo kan je veel verbergen, maar niet voor Wireshark :)
Met een netwerksniffer ga je redelijkerwijs niet het verschil zien tussen http over https of dns over https zien. Hooguit het aantal pakketjes of het gedrag van de flow. Maar dat is dan wel nextlevel sniffen. 😊
Klopt: maar als je je enkel beperkt tot het verkeer vanaf je TV dan lijkt me dat toch al een stuk behapbaarder. Ik weet niet in hoeverre WireShark een onderscheid kan maken tussen 'normaal' HTTPS- en DoT-verkeer.
Nou ja. Niet.

https is eind-tot-eind versleuteld (tussen de browser en de webserver.) Het besturingssysteem en de tussenliggende (netwerk)apparaten zien alleen ‘garble’ in de https-pakketjes en daarmee een netwerksniffer dus ook.
Poging tot beschrijving hoe ik het voor elkaar gekregen heb, maar dan specifiek voor GoogleDNS (die waar ik het meest problemen mee ondervond):
  • Thuisnetwerk > Netwerk
  • Tabblad 'Netwerkinstellingen'
  • Onderaan de pagina 'Geavanceerde netwerkinstellingen wijzigen'
  • Tabblad 'Statische routes'
  • Voer twee IPv4-routes op naar 8.8.8.8 en 8.8.4.4 met subnetmasker 255.255.255.255 en stel een onbestaand IP-adres in als gateway (in mijn geval 192.168.178.1 omdat mijn Fritz! niet op dat adres draait).
Door gericht IP-adressen bewust verkeerd te routeren, vermijd ik alle verkeer naar die IP-adressen.
Als je kan achterhalen welke hardcoded IP-adressen gebruikt worden, dan kan je dit volgens mij op deze manier sluitend oplossen waarbij het toestel terug moet vallen op de DNS-server(s) die op het netwerk geadverteerd worden.
Op mijn UniFi router hoef ik maar 1 vinkje te zetten om alle dns verzoeken af te vangen en door te sturen naar een server van mijn keuze. Zit een beetje verstopt en is eigenlijk bedoeld om secure dns af te dwingen maar heeft hetzelfde resultaat. En aangezien zowel AdGuard home als pi-hole secure dns ondersteunen ook geen probleem.
Zie boven je als reactie op @m-buurman
Dat zit onder Settings, CyberSecure, Encrypted DNS. Kies custom en vul je eigen DNS in. DNSCrypt format. (voor Unifi Network 10.6, volgens mij stond het eerder ergens anders) Ik gebruik zelf NextDNS voor mijn filtering, en alle queries gaan zo inderdaad via NextDNS.

[Reactie gewijzigd door afterburn op 5 oktober 2026 16:28]

Dat is iets waar een firewall mee kan :)
Om dit wat meer toe te lichten voor @Sicos : ik heb in mijn firewall alle dns verzoeken op 'deny' gezet, behalve die vanaf de machine komen waar adguard op draait.
ik laat alles lekker toe, maar achter de schermen buig ik het stiekem om naar mijn eigen DNS servers. Met NAT redirections. Alles waarmee dat niet kan, zoals versleuteld DNS, dat blokkeer ik wel.

Voor IPV4 lijkt mij wel dat er genoeg online te vinden valt. Voor IPV6 is er hier een korte handleiding te vinden:

https://www.reddit.com/r/..._to_redirect_ipv6_dns_to/
Heb je ergens een howto of blocklist voor versleutelde DNS?
Maar wat nou als ze DOH (DNS over HTTPS) gebruiken?
Dan dus niet op die manier. Net zoals, als de televisie een DNS-server benaderd op poort 54 of UDP-port 80.

Er zijn lijsten met bekende DoH servers die je zou kunnen proberen te blokkeren in firewalls. De gemiddelde TV zal dan eerder alsnog terugvallen naar regulier DNS om maar een 'goede service' te kunnen bieden (dus niet dat als LG/Samsung/whatever een storing heeft dat je TV dan niets meer doet :))
maar achter de schermen buig ik het stiekem om naar mijn eigen DNS servers
Hoe bereik je dit?
edit:
Ik zie net de reactie van @lenwar verderop

[Reactie gewijzigd door Fishbeast op 5 oktober 2026 10:00]

Lukt niet met een consumenten router, waarschijnlijk
Ubiquity UCG Ultra kan dat gewoon. Qua prijs zeker bereikbaar voor een gemiddelde consument.

Bij de standaard meuk die een provider meelevert is dat misschien anders. Maar wat verwacht je dan van iets dat gedurende de ontwerpfase al verandert in e-waste.
Klopt, je hebt wel iets als opnsense, openwrt etc nodig.
En als je een iets knappere router hebt dan een standaard Ziggo/KPN-router, kun je dat prima met DNAT-regels oplossen. (effectief dus 'Al het verkeer naar Port 53 dat niet naar <IP-adres van AdGuard Home>, routeren naar <IP-adres van AdGuard Home>, behalve als het van <IP-adres van AdGuard Home> komt.')
Dns is toch al vaak niet meer 53 - het wordt verstopt in http traffic :(
Dit heb ik persoonlijk niet voorbij zien komen. Dit gaat ook problematisch zijn voor proxy-servers, dus ik verwacht persoonlijk niet dat dit veelvuldig toegepast zal worden. DNS-over-TCP is nooit echt een ding geworden.

Het gaat in de praktijk natuurlijk te ver om met consumentenrouters met DPI DNS-over-TCP te detecteren en om te buigen :D
Als ik me niet vergis is het wat browsers tegenwoordig standaard doen: private dns aanzetten (en quic)
Oh zo. DNS over HTTPS (DoH) wordt wel wijdgebruikt inderdaad. Dit kun je ook eventueel blokkeren met blocklists, maar dat is al lastiger. Ik ben ze overigens nog niet tegengekomen die dat doen.

Telefoons/tablets/Windows/MacOS/enz, kun je overigens via DNS-records laten verwijzen naar je interne DoH-server (als je je AGH of Technitium zo cofigureerd.)
Zie m'n post bij Technitium voor meer details:
lenwar in 'Technitium DNS server 15.5.1'

Mogelijk dat andere apparaten dit ook oppakken.
Ja ik heb agh als doh anders heb je in de buitenwereld niet je adblocker
Dit is simpel op te lossen door poort 53/853 voor DNS en DoT naar buiten te blokkeren behalve voor het apparaat waar adguaurd op draait.
Veel wat meer geavanceerde routers hebben een ingebouwde functie om DoH te blokkeren en anders zijn er op internet lijsten te vinden zoals deze of deze om het zelf te doen.

Je kan ook in je router NAT destination rules maken die DNS verkeer afvangen en redirecten naar je adguard machine.

Ik heb dit zelf ook zo ingesteld op mijn router. En hoewel ik zelf pi-hole gebruik is het idee hetzelfde

[Reactie gewijzigd door Toet3r op 5 oktober 2026 10:59]

Gebruik je deze lijsten in je firewall of bij Adguard? Ik draai Merlin op mijn Asusrouter, volgens mij kan ik daar een blocklist toevoegen (edit: wel maar max 64 regels).

[Reactie gewijzigd door manusjevanalles op 5 oktober 2026 12:05]

Mijn router heeft een ingebouwde functie om DoH te blokkeren dus gebruik deze lijsten zelf niet.
Ik zou het op je router instellen maar die heeft zoals ik lees maar een beperkte mogelijkheid voor het toevoegen van lijsten.
Ik heb nu de google-adressen uit de links toegevoegd als test, kijken of dat werkt.
Ik zie ook dat ik een dnsfilter kan toevoegen, waar ik specifieke IP's kan dwingen mijn eigen dns te gebruiken. Geen idee of dat op poortniveau is en welke poorten dat zijn, maar ik ga dit ook testen.
Hoe doet het dat? Heeft het een dynamische lijst met bekende (publieke) DoH-servers? Want dat is natuurlijk een vrij zwakke methode. (het zal uiteraard de Google DNS-servers en dergelijke wel blokkeren, maar als LG een eigen server heeft die het eens in de zoveel tijd hernoemd gaat dat weinig uithalen.)
Het is misschien niet ideaal, maar als je router geen ingebouwde functie heeft dan is het altijd beter niks.
Denk ook niet dat die server contant veranderen.
Ik heb mijn smart tv's niet aan het internet hangen... Een Apple TV kan alles wat dat ding kan, en beter.
Same, behalve dat ik ook weinig met Apple heb. Ik ben wat jaren met Pi-hole bezig geweest wat leerzaam was maar het constant finetunen vond ik uiteindelijk ook vervelend. Nu al tijden geen internet kabel in mijn smart tv en dat bevalt me prima. Ik heb gewoon een eigen geconfigureerde mediabox.

Je ziet dat televisies steeds meer gaan richting het goedkoper op de markt brengen maar wel dat steeds meer data wordt verzameld en wordt ingezet voor marketing. Een eenmalige aankoop levert voor hun minder op dan jaren lang reclame door je strot duwen. Zolang ik mijn basis instellingen kan wijzigen zal ik het product nog met tegenzin kopen en vervolgens softwarematig mijn eigen alternatieven gebruiken.
Er zijn veel meer streamingkastjes! Hoeft geen Apple te zijn.

Ja, vreselijk. Ik hoorde ooit in een podcast dat iemand niet akkoord ging met alle "leveranciers" voor data deling, en die moet nu elke keer als de tv aan gaat dat opnieuw doen. Echt wtf.
static ip voor je smart-tv en die excluden van je Adguard config, of specieke rules voor die host.

My bad, eigen je TV pakt zijn eigen DNS server. Dan werkt dat niet. Ben wel benieuwd welke TV dat is, dan ga ik die niet kopen in elk geval.

[Reactie gewijzigd door Raziel op 5 oktober 2026 12:48]

Op routers kun je ook een static route aanmaken, zodat verkeer naar een bepaalde IP-adressen en (UDP) poort 53 re-routed worden naar wat jij wilt.
Nooit het smart-gedeelte van je tv gebruiken. Het is maar 1 tip. Doe er mee wat je wil.
Ziet er leuk uit, iemand die toevallig weet of er iets moet worden gedaan in een migratie traject of werkt de update in één keer?
Daar ben ik ook wel benieuwd naar.
Ik heb hem zojuist doorgetrapt en hij werkt direct.
Ik zag dat AdGuard Home 1.0 beta uit is en wilde die even proberen. Dat bleek helaas niet zo simpel als ik dacht.

In de webinterface kun je niet kiezen tussen stable en beta. Het update-kanaal zit vast in de binary zelf. Draai je stable, dan krijg je ook alleen stable-updates te zien. Wil je de beta, dan moet je eerst de service stoppen, back-ups maken, de beta-binary handmatig downloaden en de oude overschrijven. Daarna moet je hopen dat je config netjes wordt gemigreerd. Pas dan werkt de updateknop voor volgende beta's.

Voor software die verder heel gebruiksvriendelijk is, vind ik dat eerlijk gezegd een gemiste kans. Een simpele keuze "update-kanaal: stable / beta" in de instellingen zou dit volledig oplossen. Veel andere software heeft dat gewoon.

Daar komt bij dat het melden van een beta-release hier op Tweakers dan ook wat verwarrend is. Wie het nieuws ziet en op 0.107.79 zit, gaat in de UI zoeken naar een update die nooit verschijnt. Je denkt dan dat er iets mis is met je installatie. Misschien handig om bij zulke meldingen te vermelden dat het om een beta gaat die je alleen handmatig kunt installeren, en dat stable-gebruikers niets te zien krijgen.

Of ben ik de enige die hier tegenaan liep?
Wie het nieuws ziet en op 0.107.79 zit, gaat in de UI zoeken naar een update die nooit verschijnt.
Afgezien van een updatekanaal is het natuurlijk wel een beta. Stable users wachten gewoon op de 1.0 update als die gereleased wordt. Ik vind het wel apart dat 0.107.xx zo lang gebruikt werd en er blijkbaar nu een 1.0 release gerechtvaardigd is.
Ik schreef ook al:
Misschien handig om bij zulke meldingen te vermelden dat het om een beta gaat die je alleen handmatig kunt installeren, en dat stable-gebruikers niets te zien krijgen.
Is het niet logisch dat een beta-versie handmatig geïnstalleerd dient te worden?

Ik zou het juist onlogisch vinden wanneer stable-gebruikers beta-versies tussen de beschikbare updates zien staan zonder daar extra handelingen voor te moeten verrichten.
Zeker logisch, dat is mijn relaas ook niet.

Is het niet logisch dat Tweakers.net beta niet als update aangeeft?
Is er (behalve de layout) een reden om nú naar deze beta-versie over te stappen? Ik ben heel tevreden met AdGuard Home, maar ik kijk er bijna nooit. Dus ik kan dan net zo goed wachten op een solide 1.0 for-real release, toch?
Goede mindset en met wachten op de 1.0 productie release is niets mis mee.

Nieuwe versie gebruikt wel minder RAM + snellere UI op mobile devices.
Ik draai een test container in Proxmox met de Edge build.
107.79 verbruikt 358 MB RAM
1.0-Edge verbruikt 230 MB RAM
Vermoedelijk dus wel interessanter voor diegene die het draaien op een Pi met beperkte RAM of op routers.
Maar voor de rest ontbreek je niet veel. In tegendeel, je zou kunnen vloeken indien er iets niet werkt omdat dit nog steeds in volle ontwikkeling is.
Is dat niet gewoon de nu lege cache?
Ik draai de Edge build al van midden juli.
Maar klopt inderdaad, huidig proces draait al even dus heeft hogere caching. Maar bij cleane start is het RAM verbruikt van 'de nieuwe AGH' toch wat lager.
Ik draai al wat jaartjes Adguard naar wens, maar volgens mij nog gewoon onbeveiligd. Ik heb nog geen DoH en dat soort zaken (Heb Merlin op AC87U). Op mijn Android gebruik ik Brave Browser, en als ik die gebruik op mijn thuisnetwerk dan kan ik gewoon websites bezoeken die eigenlijk geblokkeerd zouden moeten zijn. Als ik van buitenaf verbindt via VPN, dan worden die websites wel ineens geblokkeerd. Weet iemand hoe dit komt?

[Reactie gewijzigd door manusjevanalles op 5 oktober 2026 11:51]

Gebruikt brave misschien zijn eigen dns servers, en bypassed daarmee adguard? Zie de discussie hierboven over hoe (ook) een tv adguard zou kunnen omzeilen als je niet wat aanpast in je firewall.
Het is waarschijnlijk een instelling in Android zelf, in Brave stond het al goed. Vanavond even testen.
Komt dit op hetzelfde neer als pihole? Of is het beter / is er extra functionaliteit?
Beide doen aan DNS-sinkholing.
Maar achterliggend zijn er tal van verschillen, Google dit even op zoek op YouTube, veel documentatie over te vinden.
Ik had problemen dat Adguard te veel blokkeerde en in het log kon ik het niet altijd terug vinden welke domein/host het was. Waardoor het moeilijk was om een uitzondering te maken.

Ik zal binnenkort de 1.0 beta proberen en kijken of dat verbeterd is.
Normaal zal de nieuwere versie op dit vlak geen verschil maken.
Je kan steeds op Tweakers in het AdGuard Home topic wel vraag stellen, er zullen verschillende Tweakers helpen meezoeken ;)
Je kan aangeven welke blocklists je hebt, en welke content je wil bekijken.
De oude versie draait via entware en asus-merlin op mijn asus-router. Kan deze daar ook op?
Tuurlijk moet dat lukken.
Je zal wel de correcte beta link moeten zoeken om te installeren.
Ik vraag me eigenlijk af waarom er nog geen diepere integratie is tussen de browser extension of desktop app en adguard home. Om op die manier makkelijker uitzonderingen toe te voegen bijvoorbeeld, zodat je makkelijker problemen kunt omzeilen.
To be completely transparent, the original user interface was built by someone who was literally learning React while coding it. It wasn’t perfect, but it worked.
Hmmm

[Reactie gewijzigd door stappel_ op 5 oktober 2026 11:25]

Dus nu maar gewoon gevibe code design waarschijnlijk haha

Om te kunnen reageren moet je ingelogd zijn