Auditeurs vinden 353 hoogrisicokwetsbaarheden bij Vlaamse gemeenten

Auditeurs vonden 353 kwetsbaarheden met een hoog risico bij Vlaamse gemeenten en gemeentelijke samenwerkingsverbanden. Ongeveer 60 procent van de gemeenten heeft geen plan voor het omgaan met cyberaanvallen.

Audit Vlaanderen, een agentschap van de Vlaamse overheid, voerde tussen 2022 en 2025 veiligheidsaudits uit bij 77 Vlaamse gemeenten en twaalf intercommunales. Dat zijn samenwerkingsverbanden tussen meerdere gemeenten.

De auditeurs vonden daarbij in totaal 1899 digitale kwetsbaarheden. Iedere gemeente had minstens één kwetsbaarheid. Daarvan zijn er 353 geclassificeerd als 'hoog risico'. 30 procent van de gemeenten gebruikte zwakke wachtwoorden. Bij 18 procent gold dat ook voor de wachtwoorden van beheerdersaccounts.

"Heel wat zinvolle beheersmaatregelen worden onvoldoende benut", stelt Audit Vlaanderen. De organisatie raadt gemeenten aan om hun IT-systemen up-to-date te houden, om de toegang tot beheerdersinterfaces te beperken en om het netwerk beter te beveiligen, bijvoorbeeld met netwerksegmentatie.
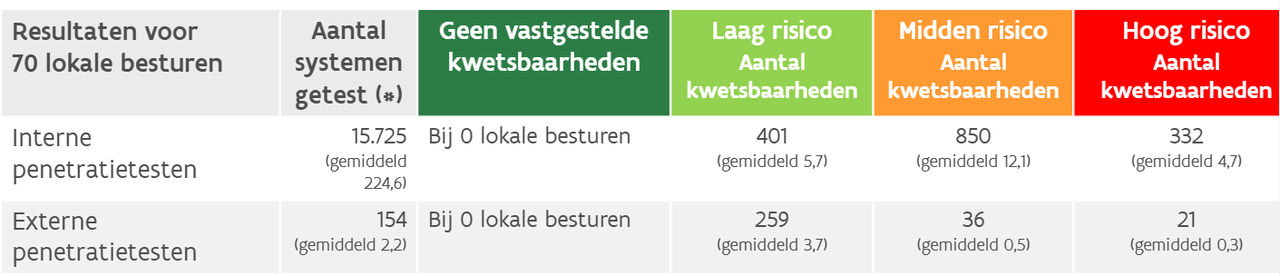
Veiligheidsaudits Vlaamse gemeenten
Bron: Audit Vlaanderen

Verder meldt het agentschap dat 59 procent van de Vlaamse gemeenten niet beschikt over een ict-bedrijfscontinuïteitsplan. Daarin staat welke maatregelen de gemeente neemt bij een cyberaanval. Zonder zo'n plan duurt het langer voor gemeenten weer volledig operationeel zijn, zegt Audit Vlaanderen. Ook kan een 'adequaat herstel van de informatie na verlies, schade of diefstal' niet worden gegarandeerd.

De Vlaamse overheid kan de autonome lokale gemeenten niet dwingen om te investeren in cyberveiligheid. Wel claimt de Vlaamse minister-president Matthias Diependaele dat er bij gemeenten 'een groeiend besef' is dat ze hierop moeten inzetten. De Vereniging van Vlaamse Steden en Gemeenten zegt tegen De Tijd dat veel gemeenten hun achterstand in cyberveiligheid in hoog tempo wegwerken.
Door Kevin Krikhaar

Redacteur

23-10-2026 • 11:26

4

Submitter: Admiral Freebee

Reacties (4)

Sorteer op:

Weergave:

Ik kijk daar helaas niet van op. Ik ben benieuwd wat ze bij de nederlandse gemeenten aantreffen als daar het zelfde gedaan zou worden. Ik verwacht dat dit ook niet heel best is gezien de moeilijkheid om BIO2 en NIS na te leven.
Nederlandse gemeenten kiezen er in toenemende mate voor om IT-beheer en specialistische IT-dienstverlening uit te besteden aan externe partijen. Dat is op zichzelf een logische ontwikkeling: IT is voor gemeenten geen kerntaak, maar vormt wel een essentiële randvoorwaarde voor een betrouwbare en veilige publieke dienstverlening.

Tegelijkertijd zien we in de praktijk dat gemeentelijke IT-landschappen regelmatig te maken hebben met verouderde Windows-omgevingen, legacy-systemen en een sterke afhankelijkheid van gevestigde IT-leveranciers, zoals Centric. Deze technische en organisatorische afhankelijkheden kunnen modernisering en het doorvoeren van beveiligingsverbeteringen complex maken.

In Nederland beschikken we gelukkig over beleidsinstrumenten om hier richting aan te geven. Een goed voorbeeld is het 'Pas toe of leg uit'-beleid van Forum Standaardisatie. Dit verplicht gemeenten om bij relevante ICT-aanbestedingen en ontwikkelingen voorgeschreven open standaarden toe te passen, of afwijkingen gemotiveerd te verantwoorden. Hieronder vallen ook standaarden die bijdragen aan veilige communicatie en gegevensuitwisseling.

Een belangrijke uitdaging blijft echter de bestuurlijke en organisatorische complexiteit. Beveiligingsverbeteringen vereisen binnen gemeenten vaak afstemming tussen meerdere afdelingen, verantwoordelijken en externe leveranciers. Hierdoor kunnen noodzakelijke maatregelen langer op zich laten wachten dan vanuit cybersecurityperspectief wenselijk is.

De kern van de uitdaging ligt wat mij betreft dan ook niet uitsluitend bij de technologie, maar vooral bij governance, eigenaarschap en besluitvorming. Uitbesteding van IT kan operationele verantwoordelijkheden verplaatsen, maar ontslaat een gemeente niet van haar eigen verantwoordelijkheid voor informatiebeveiliging en risicobeheersing.

Bron: https://www.forumstandaardisatie.nl/pas-toe-leg-uit-beleid
Wat is de moeilijkheid precies om BIO2 na te leven?

Het hebben van goede backups die je ook weer kan restoren? Het kopen van de benodigde spullen om je risico op verstoringen zo ver mogelijk naar beneden te krijgen? Het doen van basis cyberhygiene door goed te patchen en MFA? Het blokkeren van niet geauthroiseerde applicaties en een deployment mechanisme hebben voor de goede? Of het uberhaupt in kaart brengen van je risico's?
De cijfers zijn niet zo extreem schokkend toch? dit zijn resultaten die klaarblijkelijk over meerdere jaren zijn verzameld en deze lokale besturen zijn autonoom, dus de hoeveelheid unieke kwetsbaarheden kan mogelijk laag zijn.

Als je op de initiele test de totale hoog risico kwetsbaarheden verdeeld over 70 lokale besturen is het net 5 gemiddeld per lokaal bestuur.

Kijkend naar de belangrijkste aanbevelingen denk ik dat dat de nadruk moet hebben niet de hoeveelheid kwetsbaarheden wat nu engiszins verhoogde aandracht krijgt in dit artikel.

sidenote: grappig dat auditvlaanderen het powerpointbestand met het rapport deelt en niet gewoon een PDF.

Om te kunnen reageren moet je ingelogd zijn